Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious. Page 8 sur 12.
- Articles
- 283
- Catégories
- 24
- Dernière publication

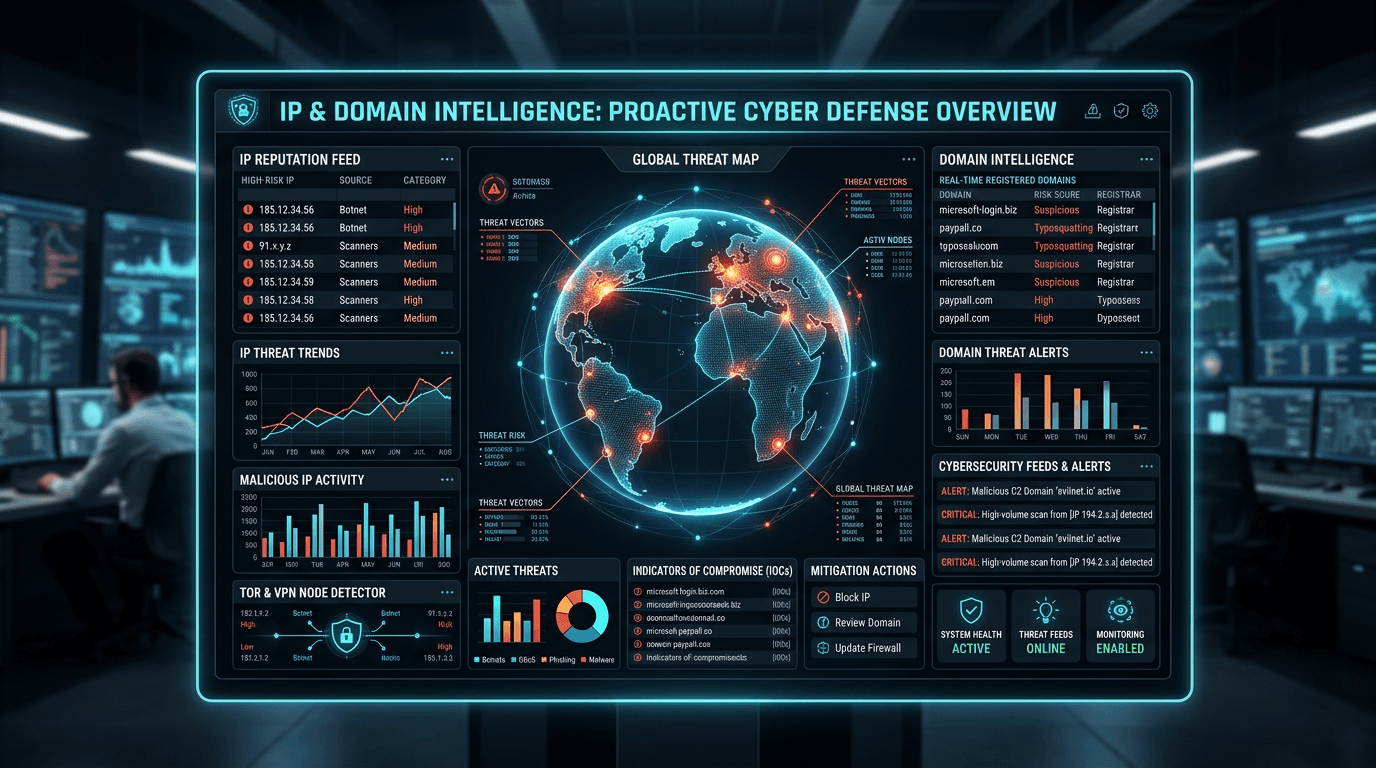
Intelligence IP et domaine : bâtir une cyberdéfense proactive
Une sécurité réactive condamne les organisations à rester perpétuellement en retard sur les attaquants. Découvrez comment la combinaison de l'intelligence IP et de l'intelligence domaine fait passer votre posture de sécurité de la réponse à incident réactive à la prévention proactive des menaces, celle qui arrête les attaques avant qu'elles ne commencent.
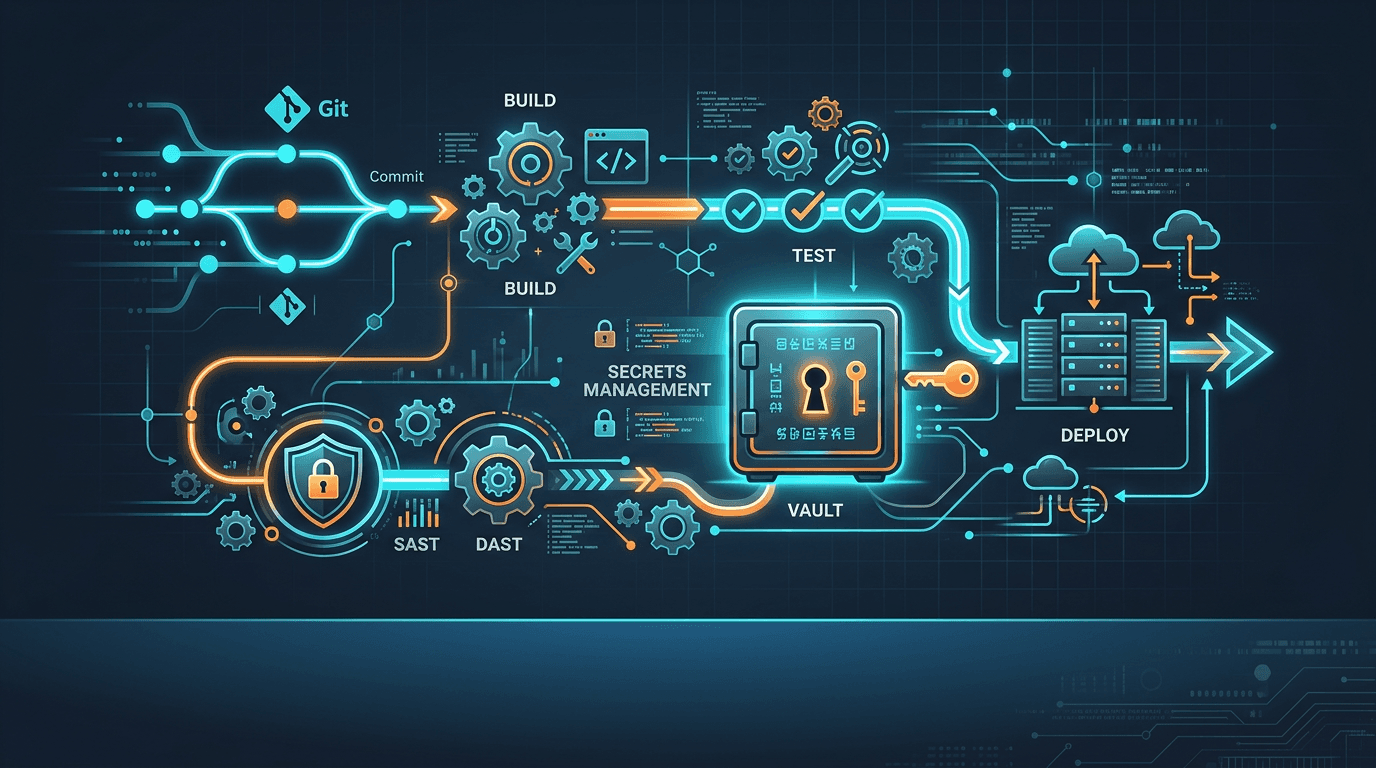
CI/CD et fuites de secrets : sécuriser vos pipelines
Clés API et jetons dans les dépôts Git, caches de build exposés, pipelines trop permissifs : la supply chain logicielle commence dans votre forge. Bonnes pratiques et contrôles minimum pour 2026.
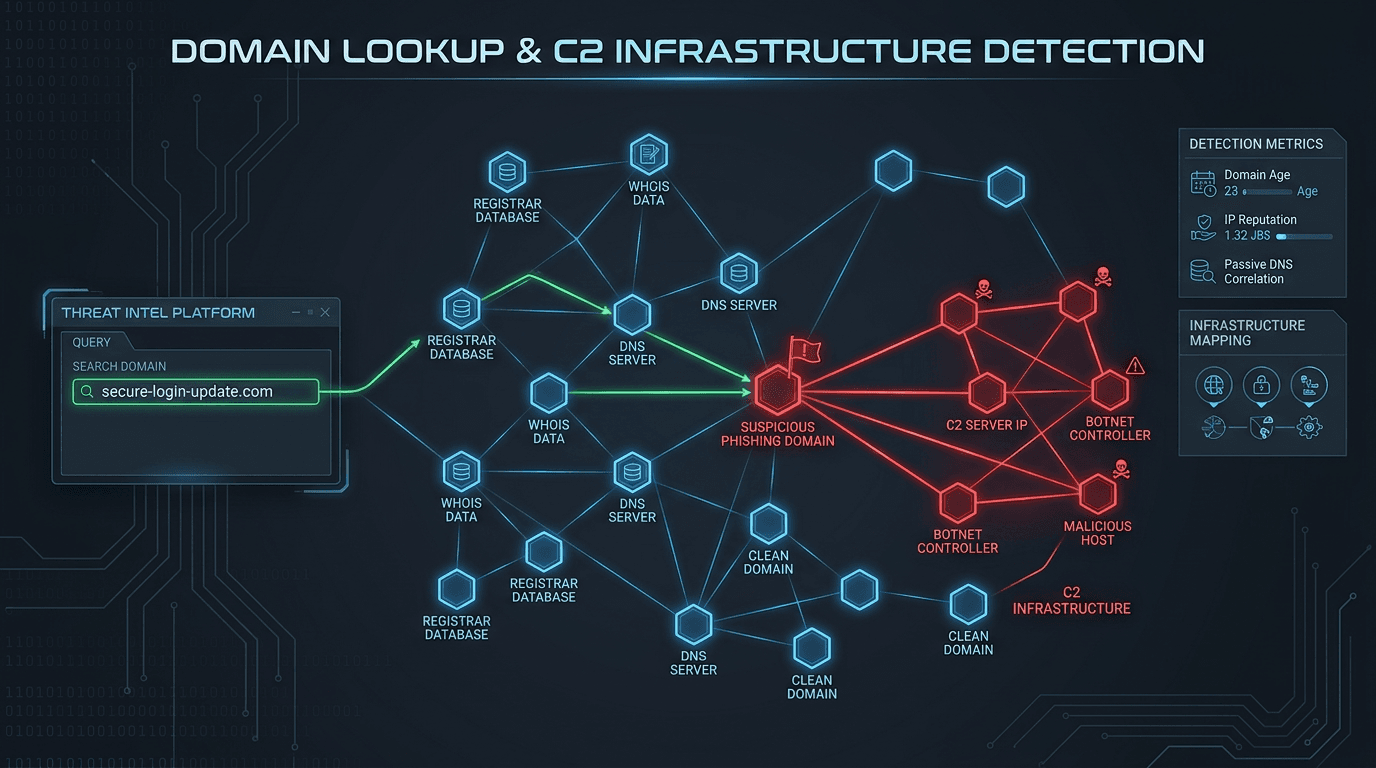
Recherche de domaine pour la détection du phishing et des infrastructures C2
Les campagnes de phishing et les opérations de malware reposent sur des infrastructures de domaines qui laissent des traces détectables. Découvrez comment les techniques avancées de recherche de domaine aident les équipes sécurité à identifier les sites de phishing et les serveurs de commande et contrôle avant qu'ils ne compromettent votre organisation.
Purple team : aligner CTI, red team et détection
La purple team n’est pas un gadget RH : c’est le lieu où l’intelligence sur les menaces rencontre les tests d’intrusion et les règles SIEM. Comment structurer ces ateliers pour des résultats mesurables.
Extensions de navigateur malveillantes : un angle mort de la sécurité
Les extensions Chrome et Edge ont accès à vos pages, cookies et parfois à tout le trafic HTTP. Voici comment les attaquants les distribuent, comment les détecter, et quelles politiques IT adopter.
Recherche de domaine : identifier les sites malveillants avant qu'ils ne frappent
Les sites malveillants sont la rampe de lancement du phishing, de la distribution de malware et du vol d'identifiants. Découvrez comment les outils de recherche de domaine exploitent les données de réputation, l'analyse WHOIS et les flux de threat intelligence pour identifier les domaines dangereux avant que vos utilisateurs ne cliquent.
Métriques SOC : quels indicateurs suivre pour la cybersécurité
Un SOC efficace ne se juge pas au volume d’alertes. Voici les KPI utiles pour mesurer la détection, la réponse et l’amélioration continue — sans noyer l’équipe sous les tableaux de bord inutiles.
Recherche d'IP et détection des cybermenaces : le guide complet
Découvrez comment la recherche d'IP constitue une défense de première ligne contre les cybermenaces. Apprenez à exploiter les données de réputation IP, les flux de threat intelligence et les vérifications automatisées pour bloquer les acteurs malveillants avant qu'ils n'atteignent vos systèmes.
Injections de prompt et LLM : sécuriser vos applications en 2026
Les modèles de langage intégrés aux produits exposent de nouvelles surfaces d’attaque : jailbreak, exfiltration de données et contournement de politiques. Voici un cadre pragmatique pour architectes et développeurs.
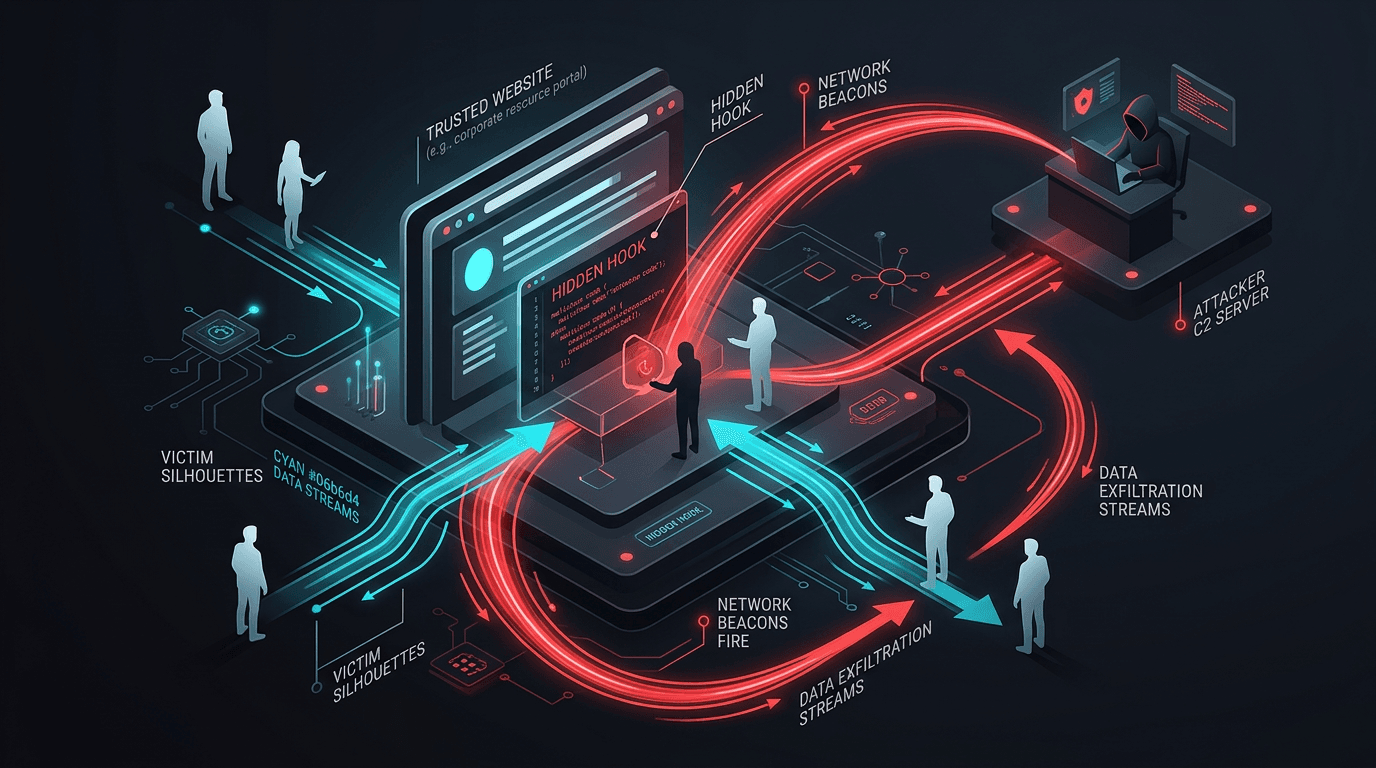
Attaques par point d'eau : compromettre les sites auxquels vos victimes font déjà confiance
Plutôt que de cibler des individus par spear phishing, les APT infectent les sites web que leurs cibles consultent au quotidien. Comprenez le fonctionnement des campagnes par point d'eau et durcissez la chaîne d'approvisionnement web et la détection.
Piratage cognitif : la bataille pour votre esprit
Le piratage cognitif vise l'utilisateur, pas la machine. Il manipule la perception et la prise de décision par la désinformation et les leviers psychologiques.
Quishing : quand le QR code devient une arme de phishing
Les attaques par QR code (quishing) contournent les filtres e-mail et exploitent la confiance des utilisateurs. Découvrez les scénarios typiques, les signaux d’alerte et les mesures concrètes pour sensibiliser vos équipes et renforcer votre défense.
SIM swapping et fraude télécom : quand votre numéro de téléphone est le facteur le plus faible
Un attaquant qui contrôle votre numéro mobile peut contourner la 2FA par SMS et réinitialiser vos mots de passe. Découvrez le fonctionnement de la fraude au SIM swap et comment réduire votre dépendance aux codes à usage unique envoyés par SMS.
Malvertising et empoisonnement des résultats de recherche : des menaces à la vue de tous
Publicités malveillantes et résultats de recherche manipulés poussent les utilisateurs vers du malware et du phishing, sans le moindre e-mail. Comprenez le fonctionnement du malvertising et de l'empoisonnement SEO, et comment les équipes peuvent réduire le risque.
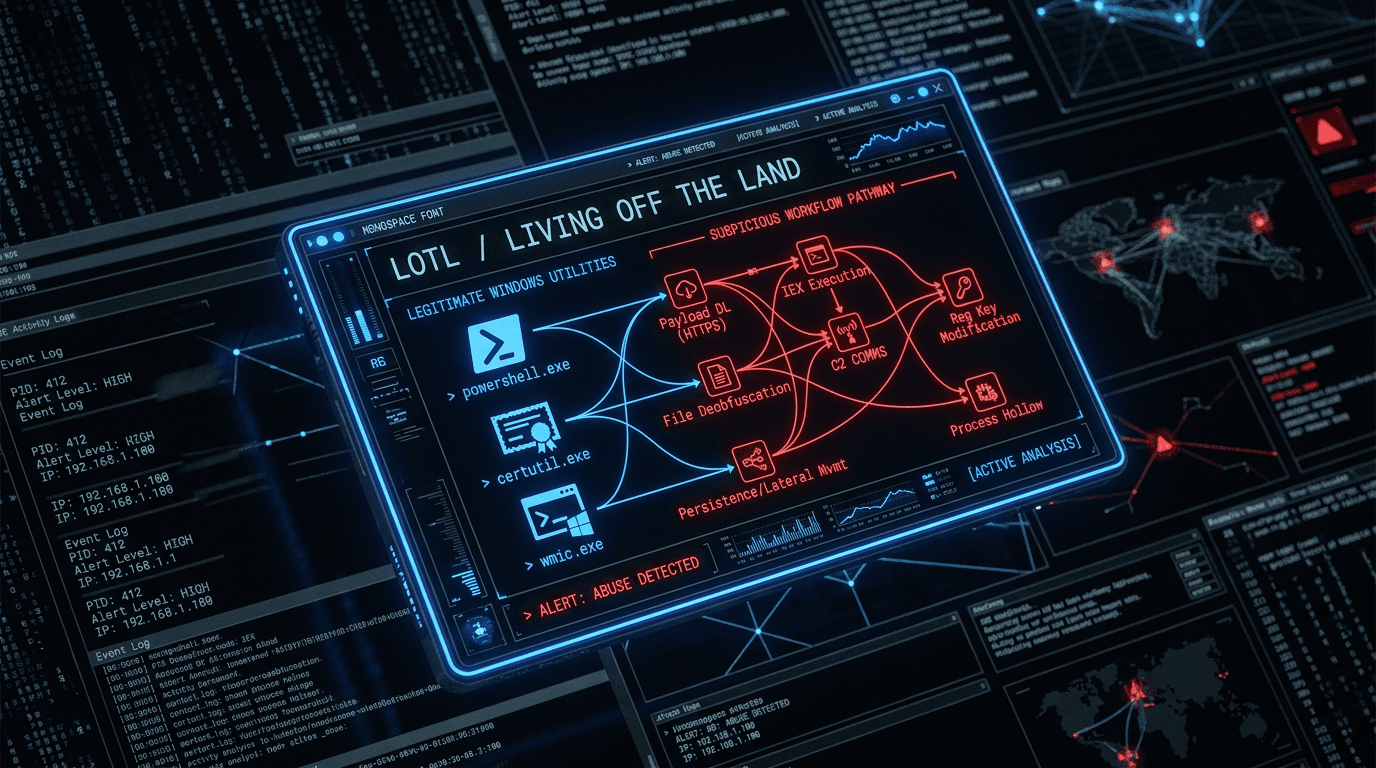
Living Off the Land (LOTL) : pourquoi « aucun fichier malveillant » signifie quand même compromission
Les attaquants détournent de plus en plus les binaires et scripts natifs du système d'exploitation pour éviter de déposer un malware classique. Comprenez le mode opératoire LOTL et ce qu'il faut journaliser, détecter et traquer.
Le Splinternet : naviguer dans un World Wide Web fragmenté
L'internet mondial se fracture en intranets régionaux et réglementés. Nous analysons la montée du « Splinternet » et son impact sur la cybersécurité et les activités internationales.
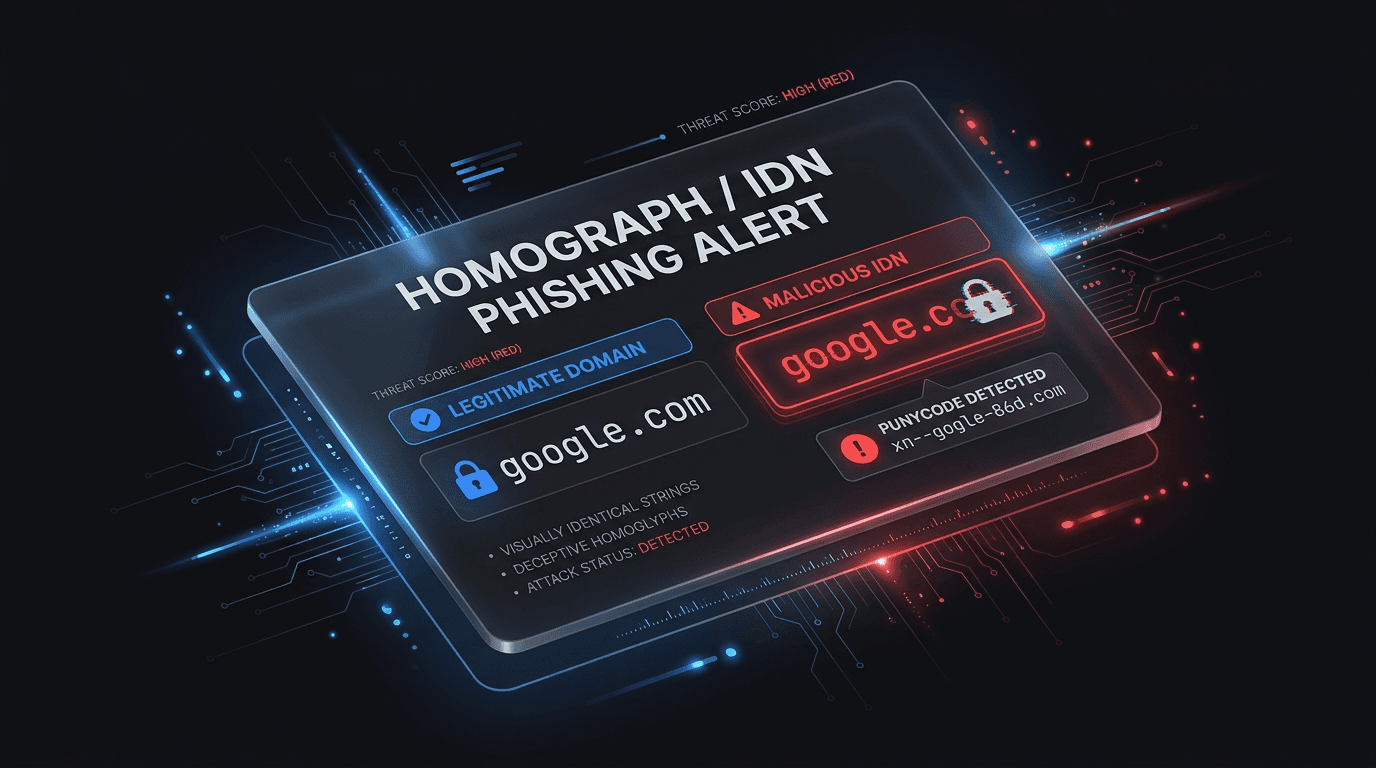
Phishing IDN et homographe : quand le domaine semble correct mais ne l'est pas
Les noms de domaine internationalisés et les caractères visuellement identiques permettent aux attaquants d'usurper des marques de confiance dans la barre d'adresse. Découvrez comment fonctionnent les attaques homographes et comment protéger vos utilisateurs et vos équipes SOC.
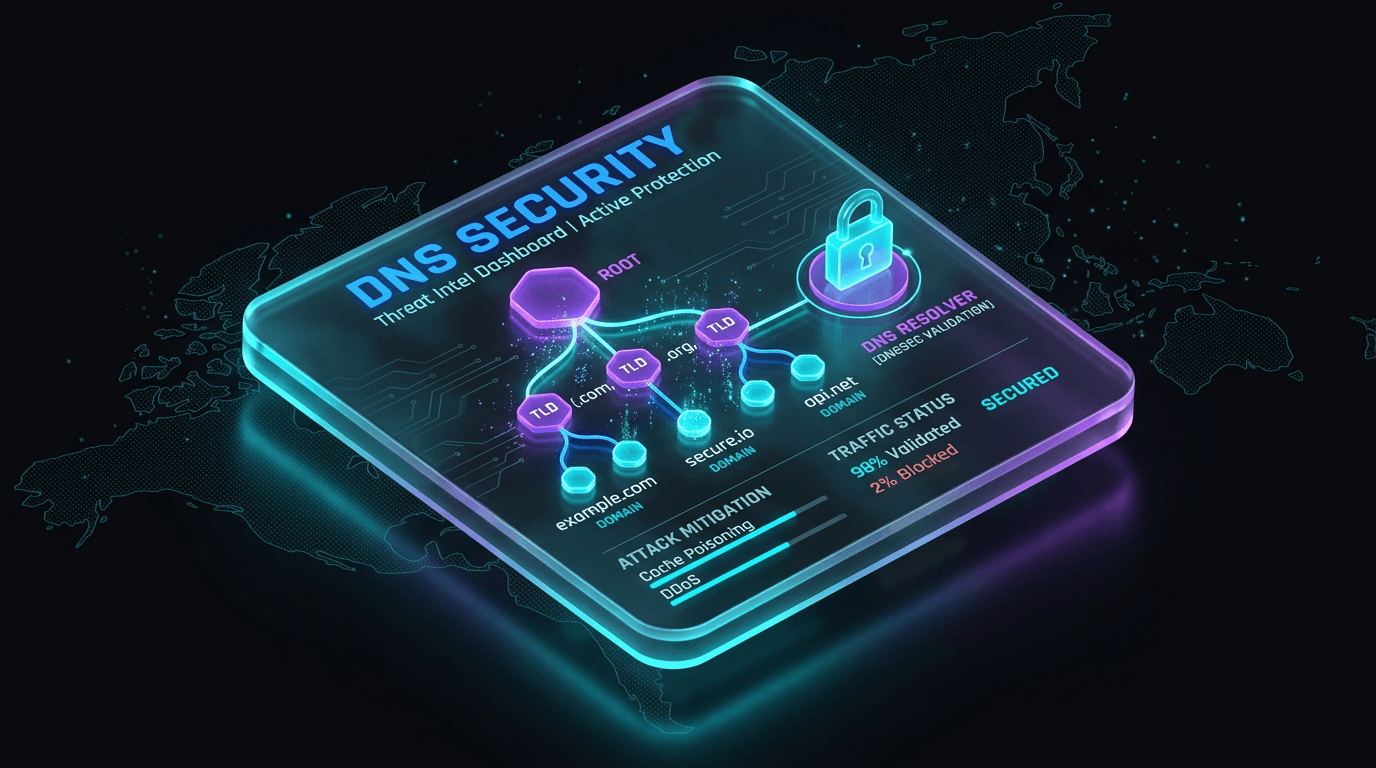
Sécurité DNS : empoisonnement, détournement et durcissement qui tient dans la durée
On ignore facilement le DNS, jusqu'au jour où il achemine vos utilisateurs vers un malware. Comprenez comment l'empoisonnement de cache, le détournement de domaine et les bonnes pratiques de DNS sécurisé s'articulent.
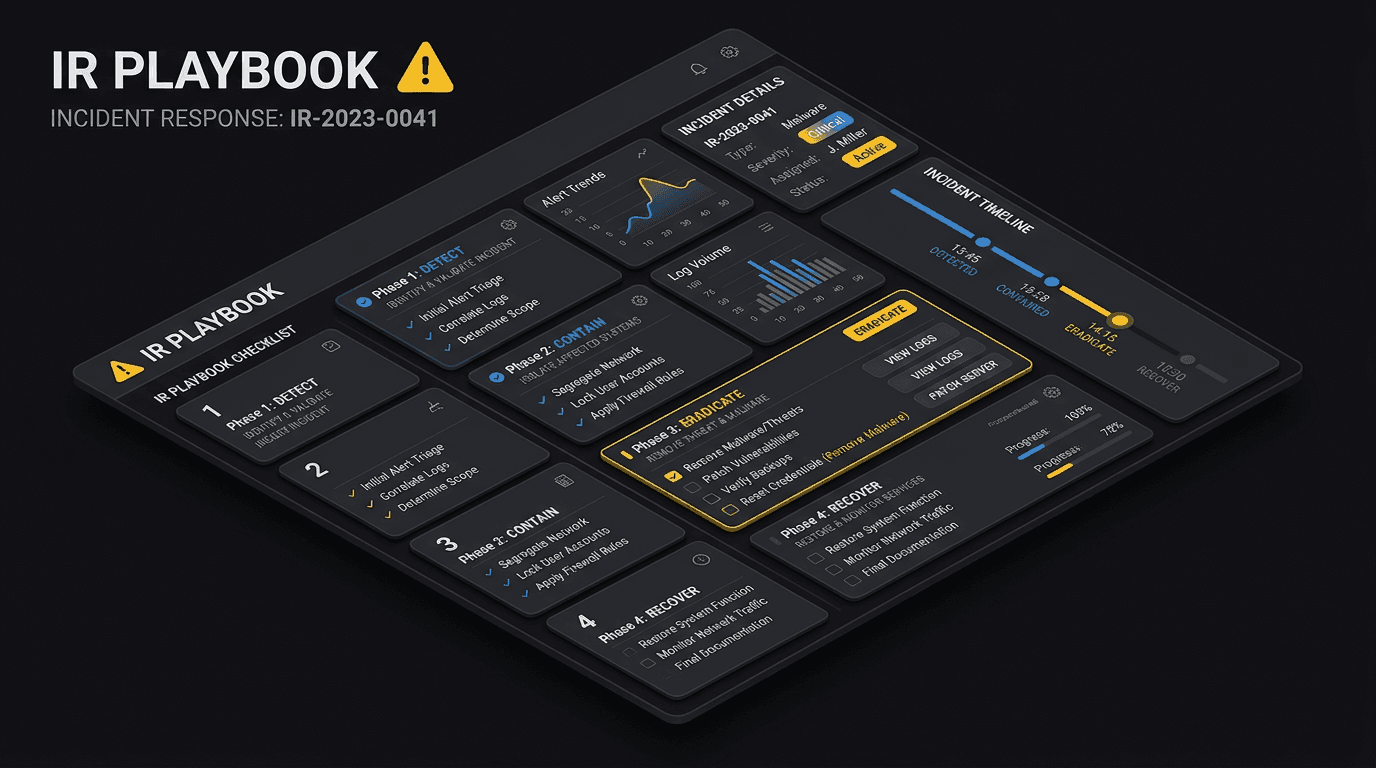
Playbooks de réponse à incident : moins de PDF, plus de répétition
Un playbook que personne n'a jamais joué relève de la fiction. Découvrez comment construire des phases, des rôles et une communication de crise qui tiennent sous pression—et comment les tester.
Stéganographie : cacher des secrets à la vue de tous
La stéganographie dissimule des données dans des fichiers d'apparence anodine, images ou fichiers audio. Découvrez comment les attaquants s'en servent pour faire passer des malwares et exfiltrer des données.
Sécurité des identités en 2026 : passkeys, MFA et détournement de session
Les mots de passe restent partout, mais les identifiants résistants au phishing et un contrôle strict des sessions forment la vraie ligne de front. Voici une feuille de route identité concrète.
SBOM et sécurité de la chaîne d'approvisionnement : ce dont les équipes sécurité ont réellement besoin
Les nomenclatures logicielles ne sont pas de la paperasse réservée à la conformité. Découvrez comment les SBOM réduisent le risque tiers et accélèrent la réponse quand une dépendance explose.
Résilience face au ransomware : pourquoi les sauvegardes immuables restent essentielles en 2026
Les attaquants s'en prennent d'abord aux sauvegardes. Découvrez comment le stockage immuable, la règle 3-2-1 et les exercices de restauration transforment un ransomware d'événement fatal en incident maîtrisable.
Malware polymorphe : le code qui change de forme
Les antivirus traditionnels reposent sur des signatures, mais le malware polymorphe modifie son code à chaque réplication. Découvrez comment cette menace mouvante échappe à la détection.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.