Intégrer MITRE ATT&CK aux flux de menaces en temps réel
Comblez le fossé entre cadre stratégique et défense tactique. Découvrez comment relier vos flux de menaces en temps réel directement à la matrice MITRE ATT&CK.
 Équipe isMalicious
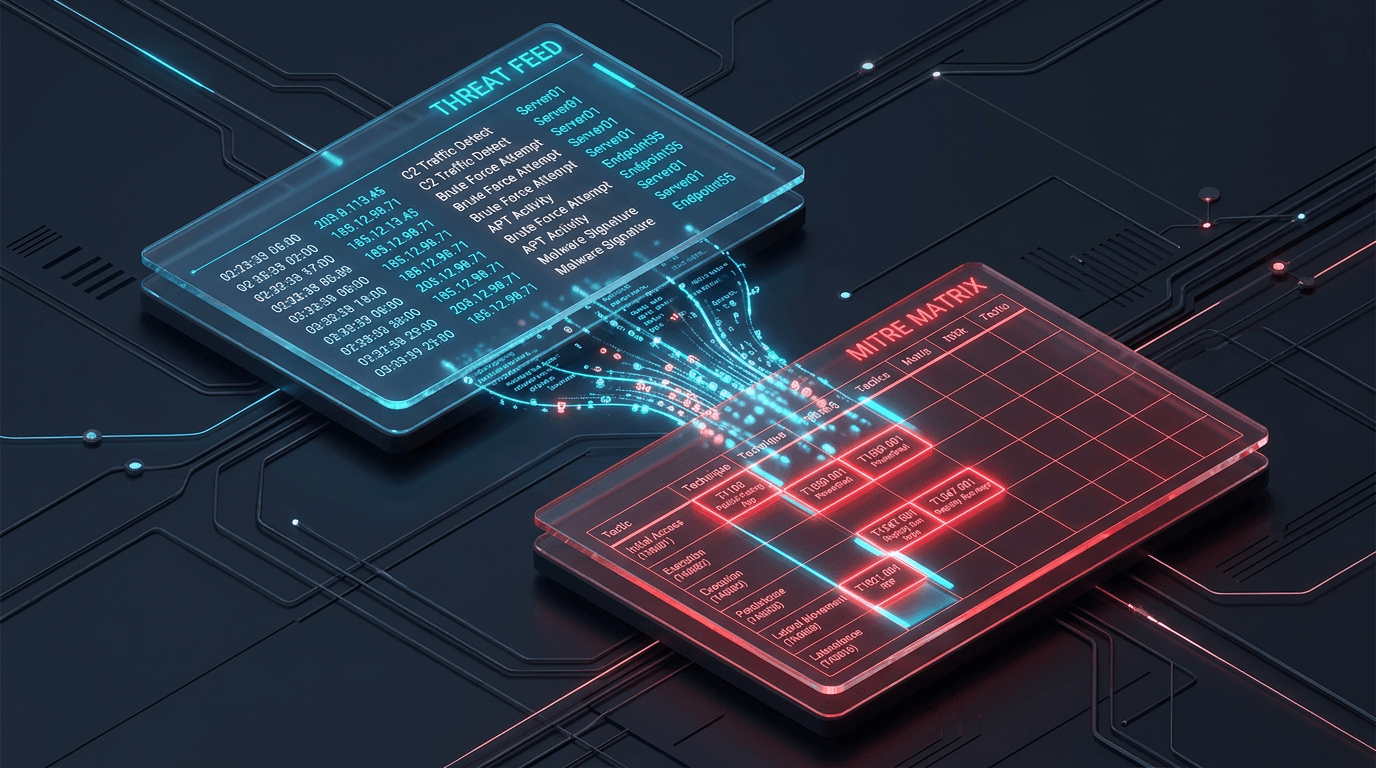
Nous avons évoqué l'importance de MITRE ATT&CK pour la stratégie et de la threat intelligence pour la connaissance de la menace en temps réel. Tout l'intérêt apparaît lorsque l'on combine les deux.
Le fossé
Bien souvent, les flux de menaces (IP, domaines, hashs) et le cadre ATT&CK (TTP) vivent dans des silos séparés.
- Les flux sont tactiques et éphémères.
- ATT&CK est stratégique et comportemental.
Combler le fossé
Intégrer ces deux univers permet de répondre à la question : « Cette adresse IP précise est associée à quel comportement adverse ? »
Comment cela fonctionne
- Flux attribués : utilisez des flux de menaces qui fournissent une attribution (par exemple, « cette IP est un serveur C2 d'APT29 »).
- Correspondance avec les techniques : puisque l'on sait qu'APT29 emploie des techniques spécifiques (par exemple T1086 PowerShell), on peut en déduire que l'activité issue de cette IP est susceptible de mettre en œuvre ces techniques.
- Défense dynamique : si un flux signale une recrudescence du « Credential Dumping » (T1003) dans votre secteur, vous pouvez automatiquement prioriser dans votre SIEM les alertes liées à cette technique.
Les bénéfices de l'intégration
- Alertes contextualisées : « Connexion bloquée vers une IP malveillante » devient « Connexion bloquée vers un groupe de ransomware connu exploitant SMB ».
- Chasse proactive : exploitez les données des flux pour formuler des hypothèses de threat hunting fondées sur les techniques associées.
Conclusion
En reliant vos flux en temps réel à la matrice MITRE ATT&CK, vous transformez des données brutes en renseignement comportemental précis, ce qui permet à votre SOC de se défendre contre l'adversaire lui-même, et non plus seulement contre son infrastructure.
Articles associés
 Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
 Flux de menaces TAXII : construire une intégration SIEM continue
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.
 Créer un tableau de bord SOC sur mesure : intégrer des flux de menaces en temps réel
Améliorez la visibilité de votre centre des opérations de sécurité. Guide pas à pas pour agréger les données de menaces, enrichir les logs et construire des tableaux de bord de sécurité sur mesure avec les API de threat intelligence modernes.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines