Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 6 sur 11.

Domaines compromis et phishing : quand des sites de confiance deviennent une infrastructure d'attaque
Les attaquants hébergent de plus en plus leurs pages de phishing, leurs redirections et leurs malwares sur des domaines légitimes compromis. Comprenez pourquoi le contournement de réputation fonctionne et comment détecter les chemins malveillants dissimulés.
Usurpation de marque et domaines similaires : guide pratique de surveillance pour les équipes sécurité, juridique et fraude
Les typosquats et les homoglyphes coûtent trois fois rien à enregistrer et très cher à ignorer. Découvrez comment détecter, prioriser et faire tomber les infrastructures sosies avant qu'elles ne collectent des identifiants ou n'empoisonnent la confiance de vos clients dans la recherche et le courriel.
SIEM et SOAR, enrichissement en threat intelligence : workflows, mapping des champs et métriques qui gardent les équipes lucides
Un playbook SOAR sans enrichissement est une imprimante à tickets. Un SIEM alimenté par des feeds sans limite est une facture. Voici une méthode concrète pour concevoir l'enrichissement sur des stacks type Splunk, Sentinel ou Elastic : quoi stocker, quand déclencher les playbooks, et quoi remonter à la direction.
Menace des travailleurs IT nord-coréens : identité, risque interne et abus d'accès cloud
Les stratagèmes de travailleurs IT nord-coréens à distance mêlent fraude, usurpation d'identité et accès interne. Découvrez comment les contrôles de recrutement, d'endpoint, SaaS et cloud réduisent le risque.
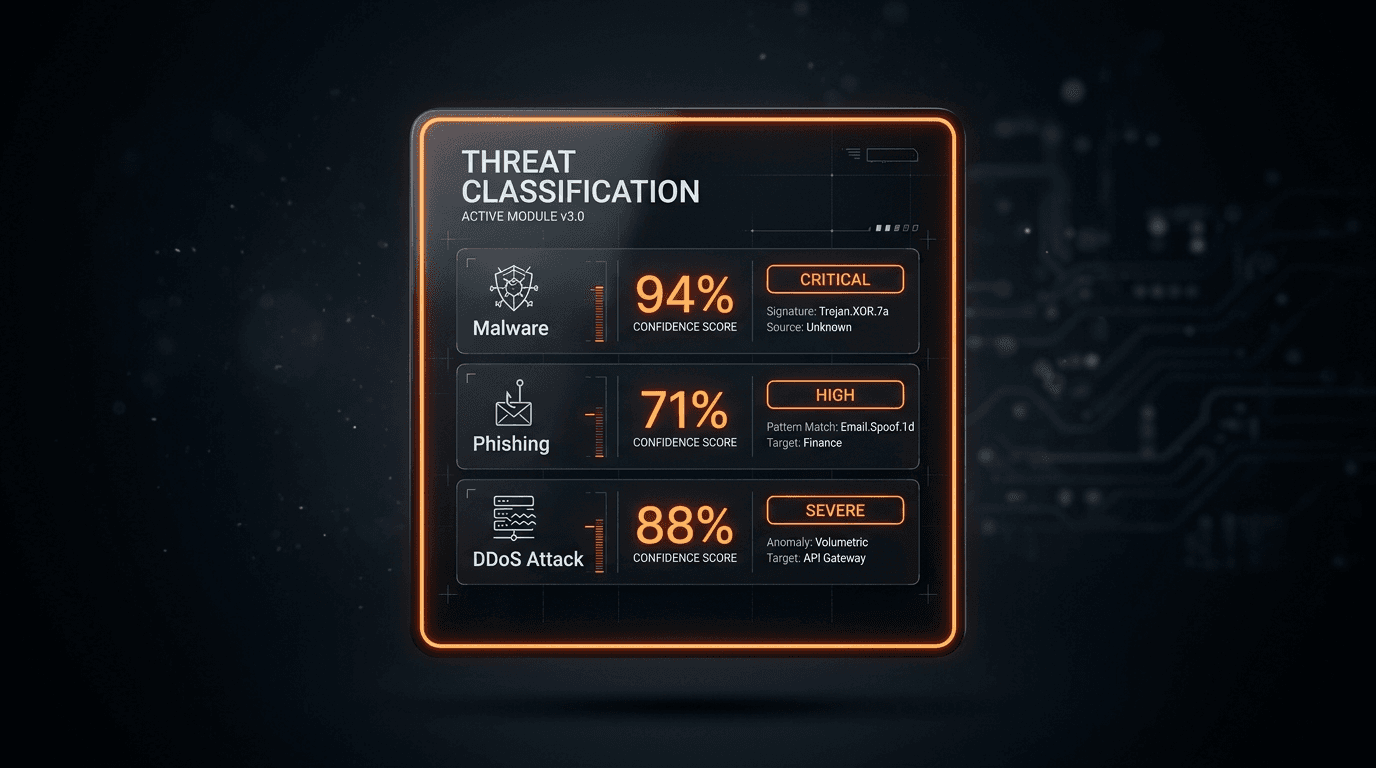
Scoring de risque en threat intelligence : calibrer la réputation, réduire les faux positifs et défendre vos décisions
Un score bruyant est pire que pas de score du tout. Découvrez ce qui rend un modèle de réputation digne de confiance, comment combiner des preuves multi-sources et comment communiquer l'incertitude à votre SOC comme à votre direction.
Proxy, VPN, Tor et IP de datacenter : une matrice de décision pour vos règles WAF, fraude et SIEM (sans casser les vrais utilisateurs)
Toute IP « datacenter » n'est pas malveillante, et tout nœud de sortie Tor n'est pas un fraudeur. Ce guide en forme de matrice vous aide à combiner les signaux de type d'IP avec la réputation et le contexte produit, pour des décisions de sécurité plus sûres et explicables.
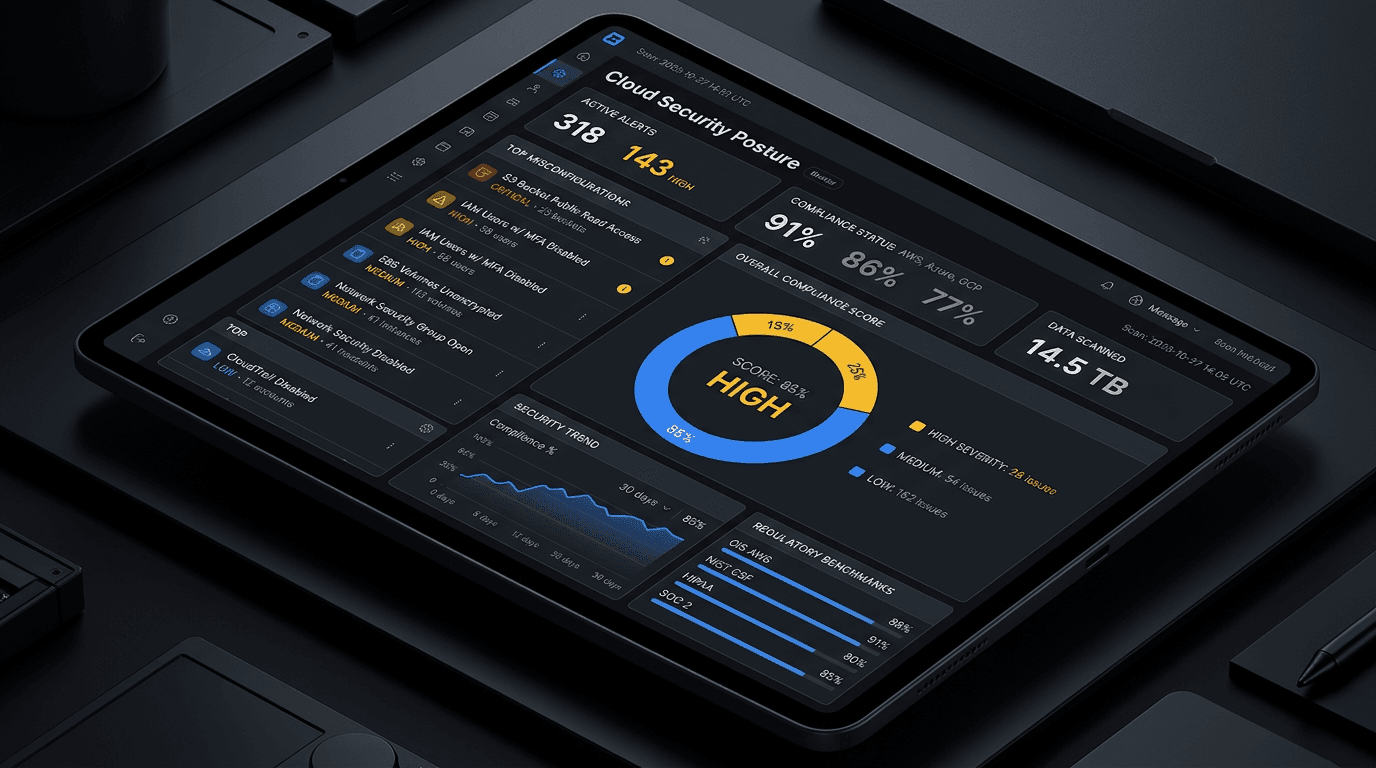
Réputation IP dans le cloud : ce que les défenseurs AWS, Azure et GCP doivent surveiller en 2026
Les adresses IP cloud sont partagées, recyclées et détournées à grande échelle. Apprenez à interpréter les signaux de réputation, à réduire les faux positifs et à aligner la sécurité réseau avec les contrôles natifs des trois grands hyperscalers.
Réputation ASN et threat intelligence : comment le renseignement sur les systèmes autonomes améliore la priorisation et les programmes de hunting
Une adresse IP est un instantané ; un système autonome (ASN) est un quartier. Découvrez comment exploiter le contexte ASN sans risque pour le triage, la lutte contre la fraude et les opérations de sécurité — sans confondre un cloud géant avec un « hébergeur malveillant » monolithique.
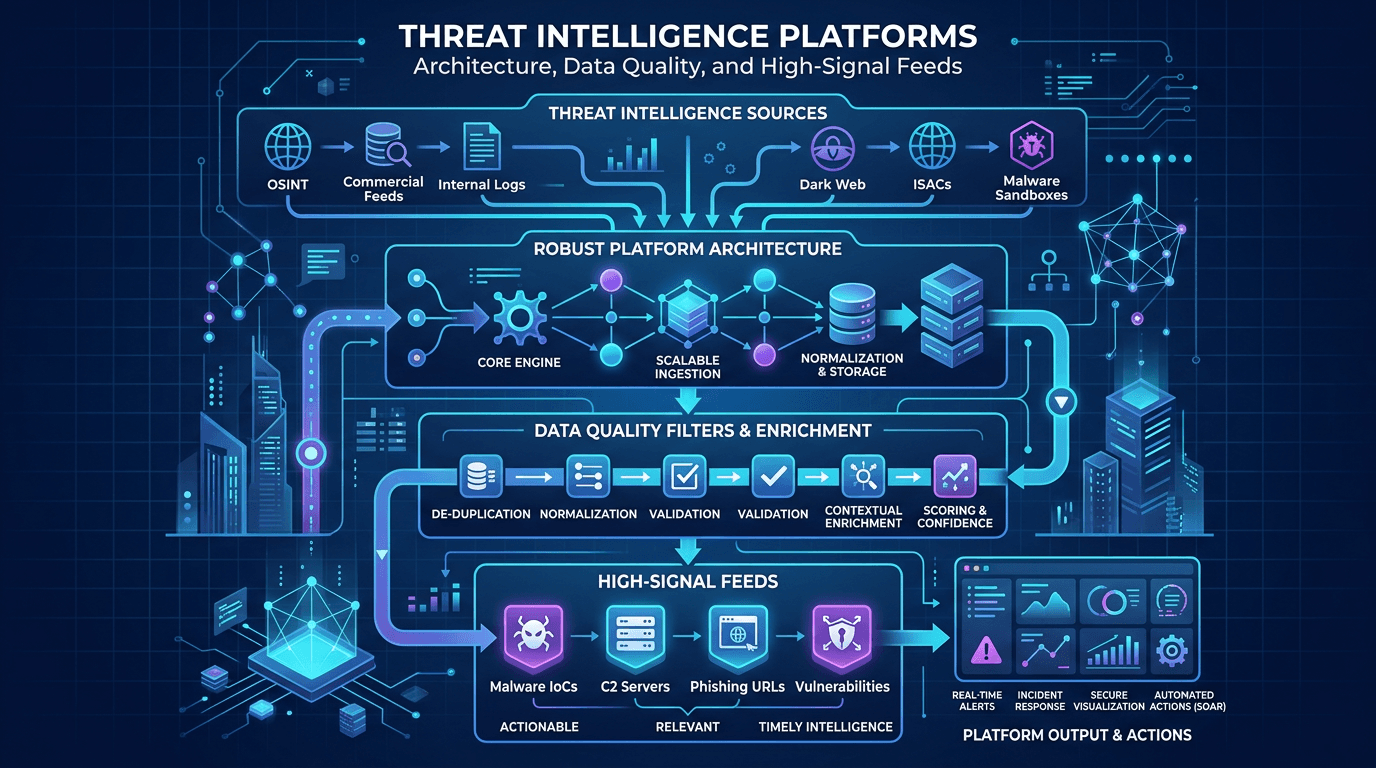
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
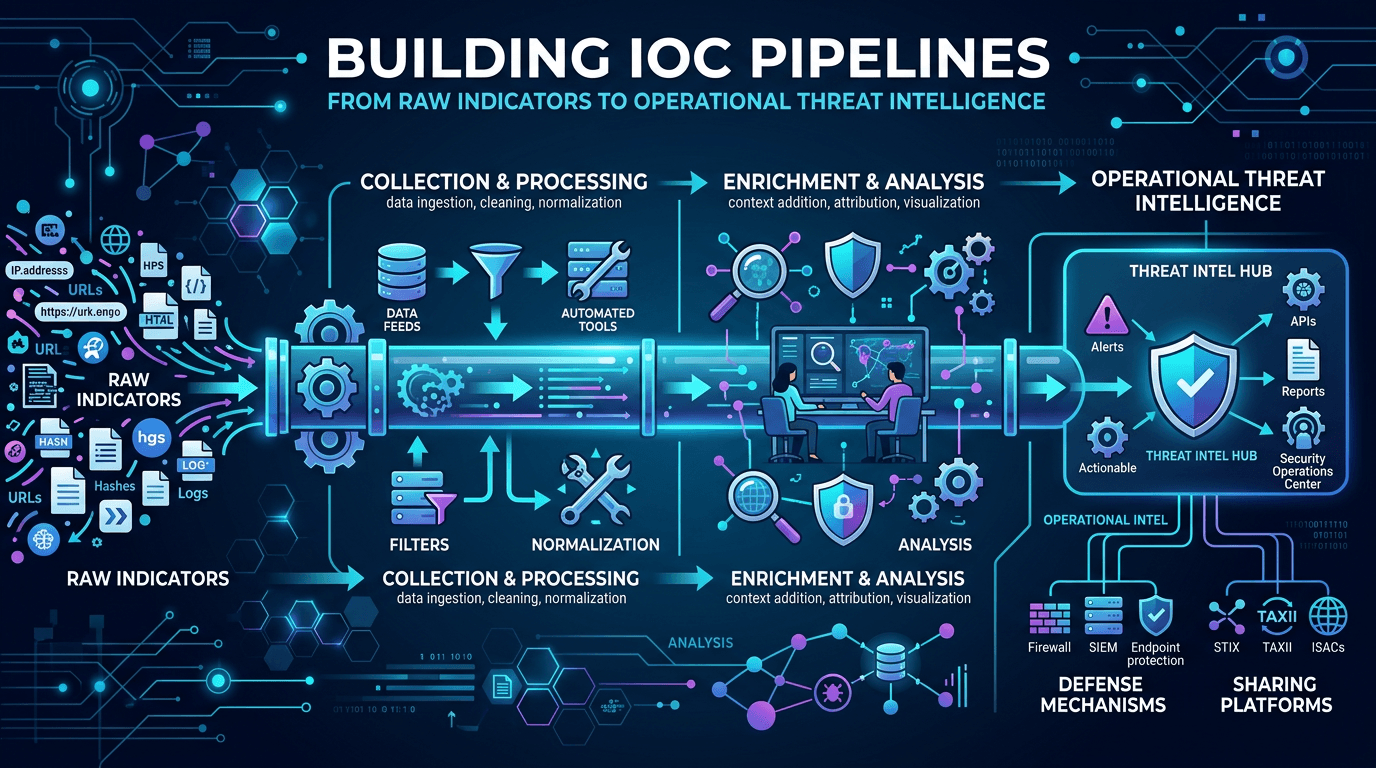
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.
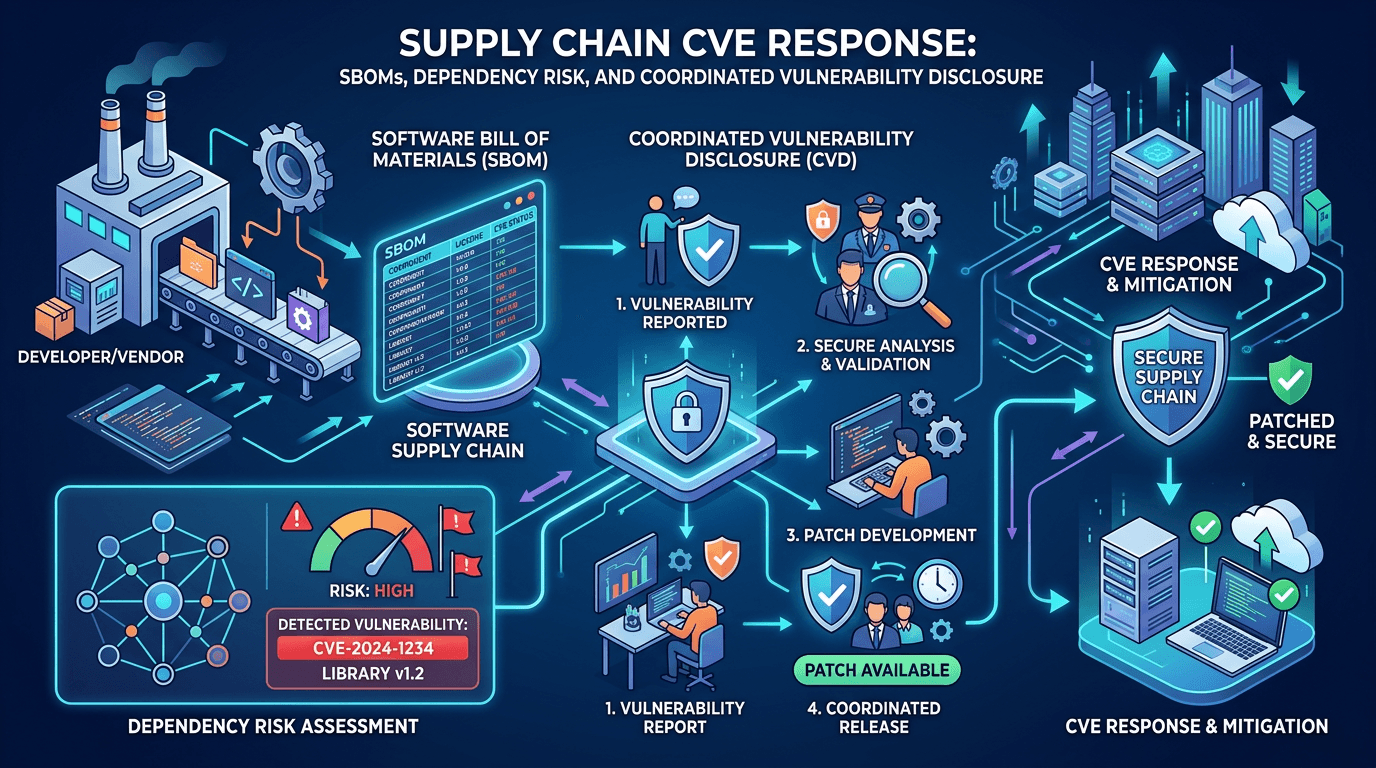
Réponse aux CVE de la chaîne d'approvisionnement : SBOM, risque lié aux dépendances et divulgation coordonnée
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
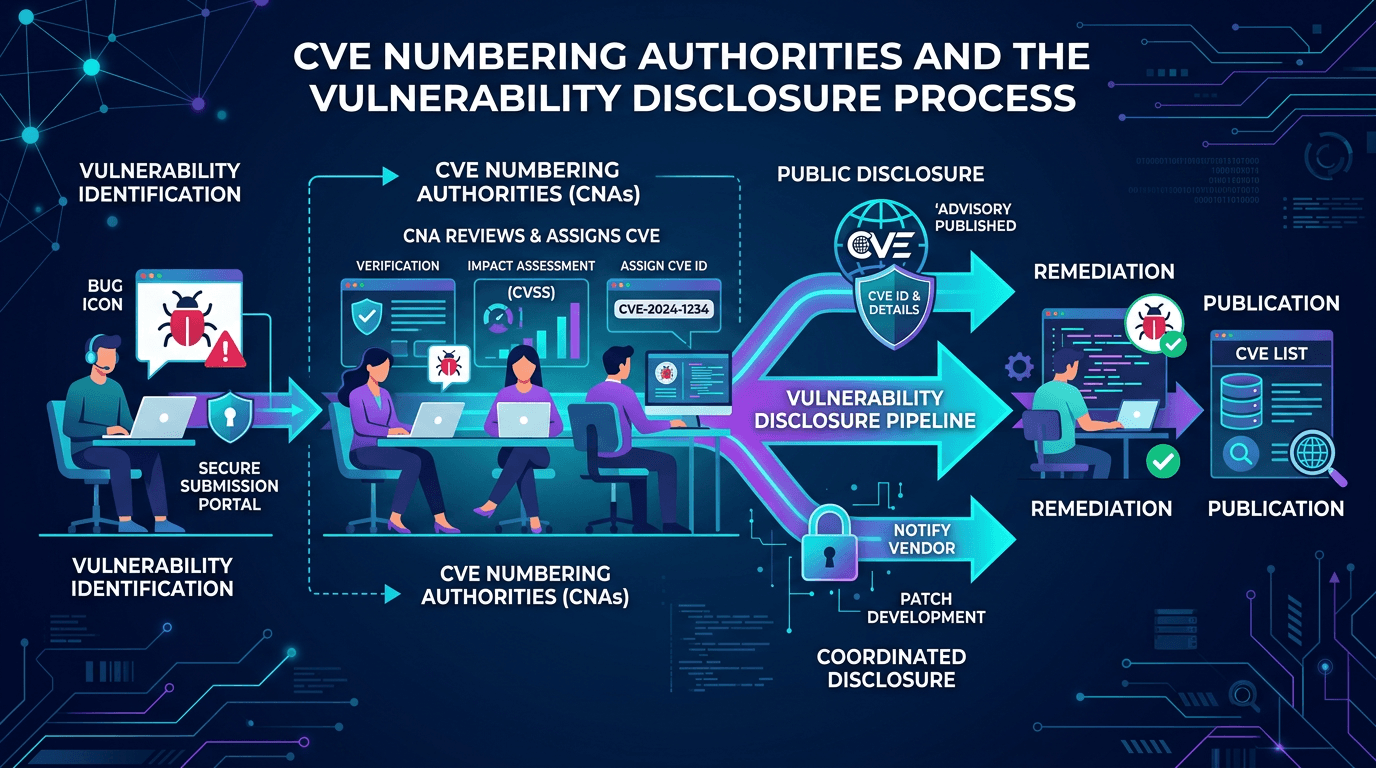
Les autorités de numérotation CVE (CNA) et le processus de divulgation des vulnérabilités : guide praticien 2026
Comprendre comment naît une CVE — de la découverte initiale à l'attribution par une CNA, la divulgation coordonnée et la publication — et comment cette chaîne façonne les priorités des défenseurs et la visibilité SEO des données de vulnérabilité.
Optimisation pour les moteurs de réponse en cybersécurité : comment se faire citer par ChatGPT, Perplexity et Claude en 2026
Le SEO traditionnel ne suffit plus quand les utilisateurs demandent à des grands modèles de langage de comparer des éditeurs ou de fournir des procédures de sécurité pas à pas. Voici comment structurer vos contenus de threat intelligence pour que les systèmes d'IA puissent les analyser, leur faire confiance et citer votre marque, sans esbroufe ni ambiguïté.
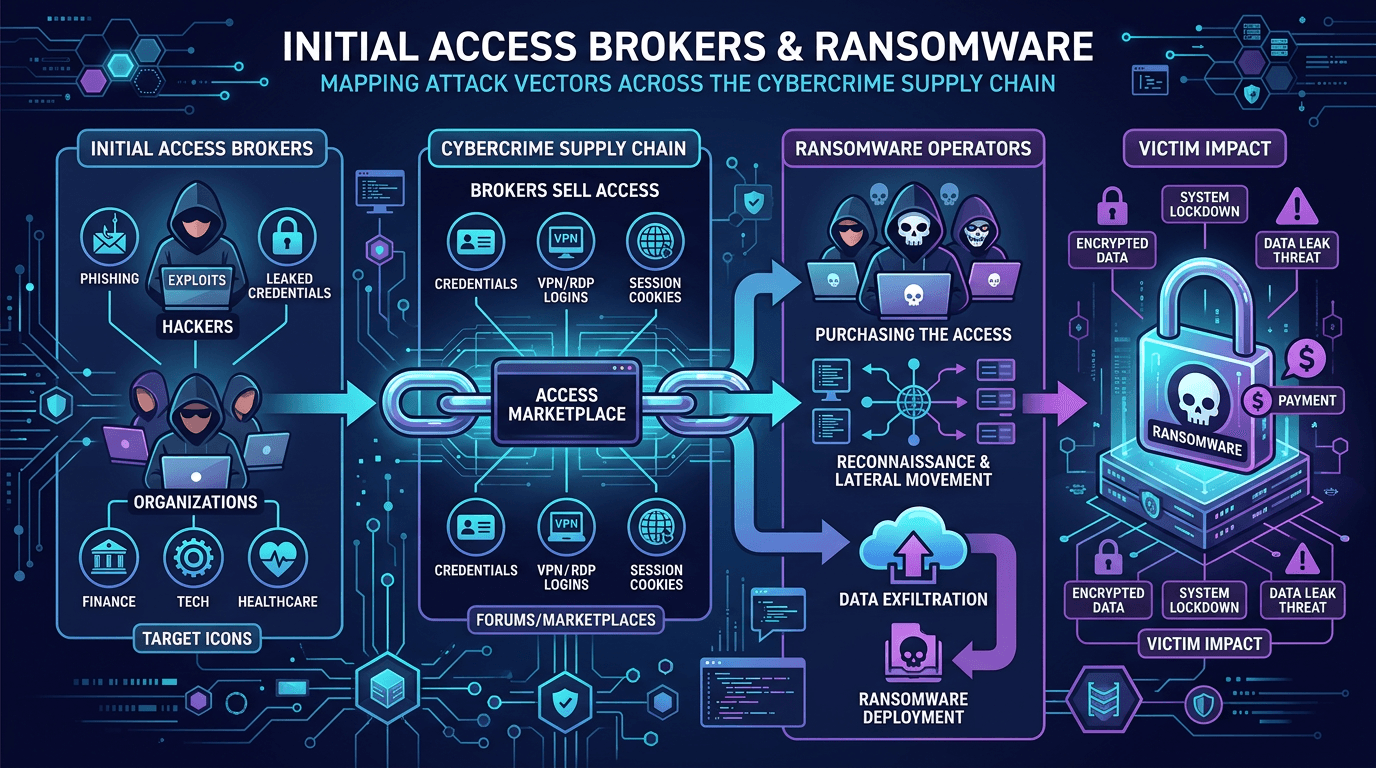
Courtiers d'accès initial et ransomware : cartographier les vecteurs d'attaque dans la chaîne d'approvisionnement cybercriminelle
Comprendre comment les courtiers d'accès monétisent leurs points d'entrée, comment les affiliés ransomware les achètent et quels contrôles défensifs brisent cette chaîne d'approvisionnement — du phishing aux services exposés.
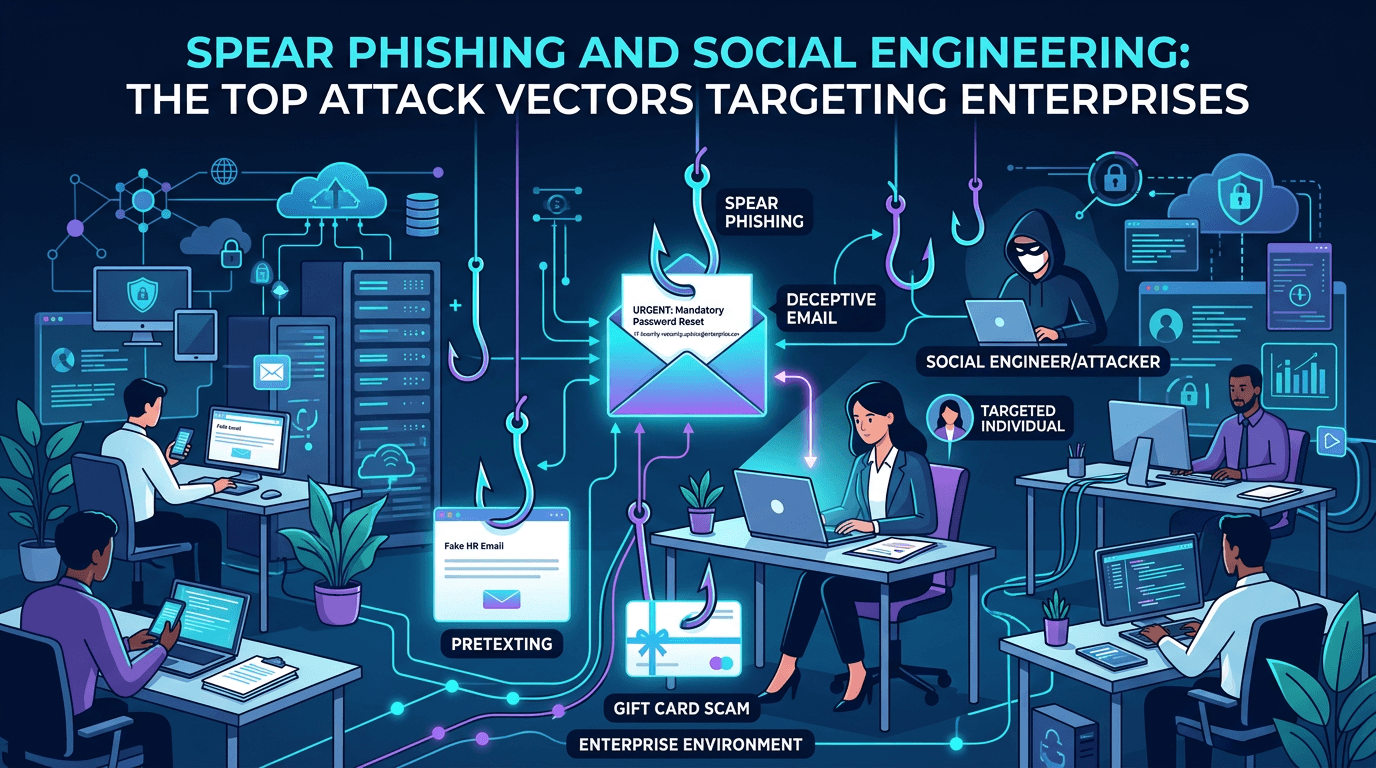
Spear phishing et ingénierie sociale : les principaux vecteurs d'attaque visant les entreprises en 2026
Un guide complet des vecteurs d'attaque modernes de spear phishing et d'ingénierie sociale — comment les attaquants planifient, appâtent et rebondissent, avec les contrôles défensifs détaillés pour la messagerie, l'identité, la sensibilisation et la réputation des infrastructures.
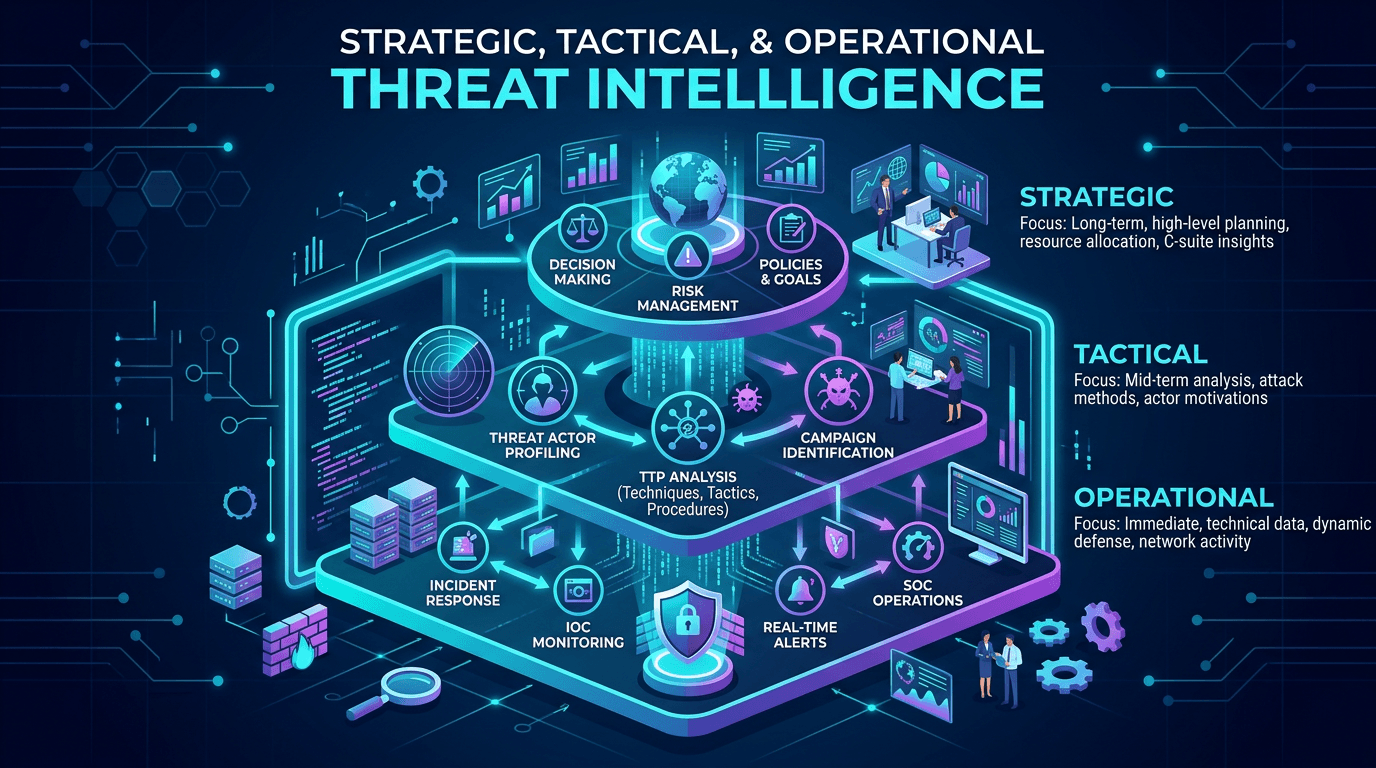
Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
OSINT pour les analystes SOC : transformer le renseignement en sources ouvertes en threat intelligence exploitable
Un guide complet du renseignement en sources ouvertes (OSINT) pour les opérations de sécurité : outils, techniques, workflows et considérations juridiques pour collecter, analyser et opérationnaliser les données de menaces ouvertes dans un SOC moderne.
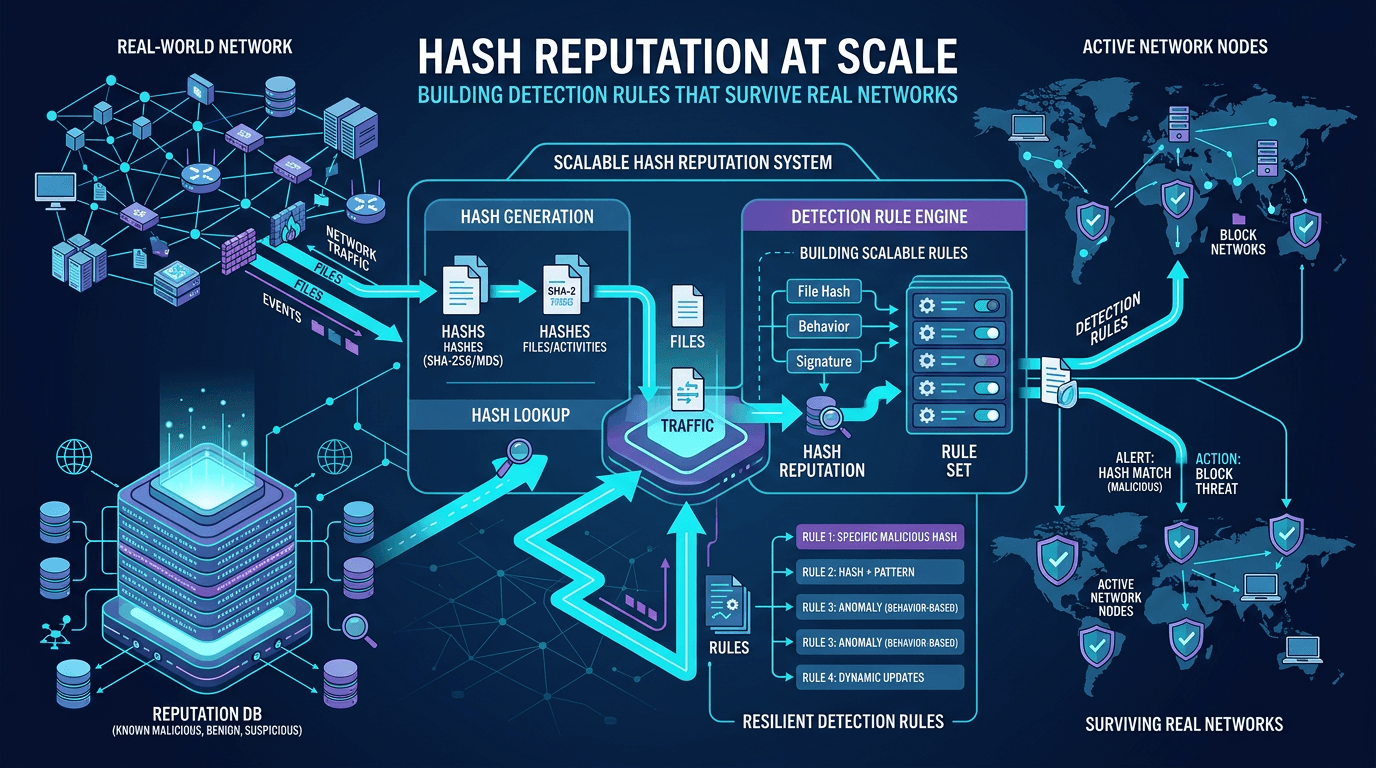
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
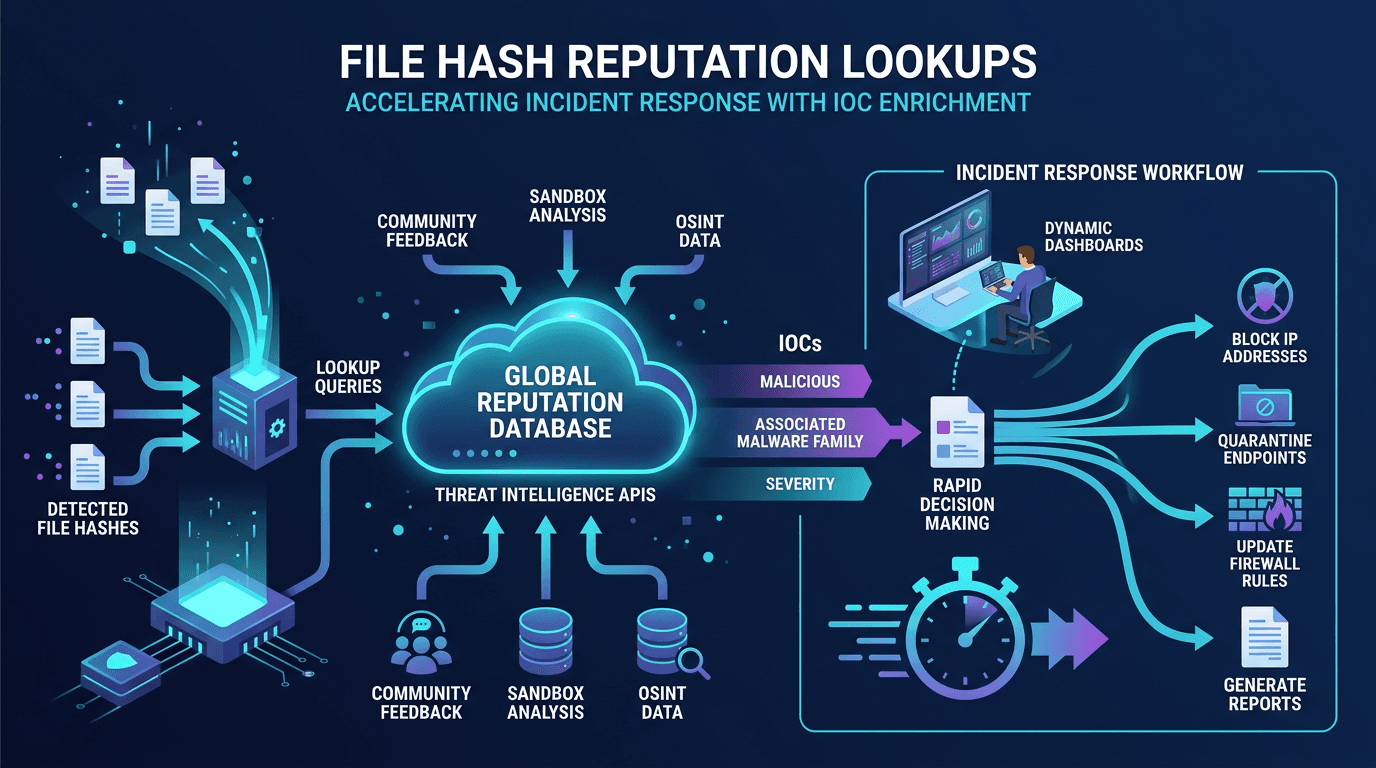
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
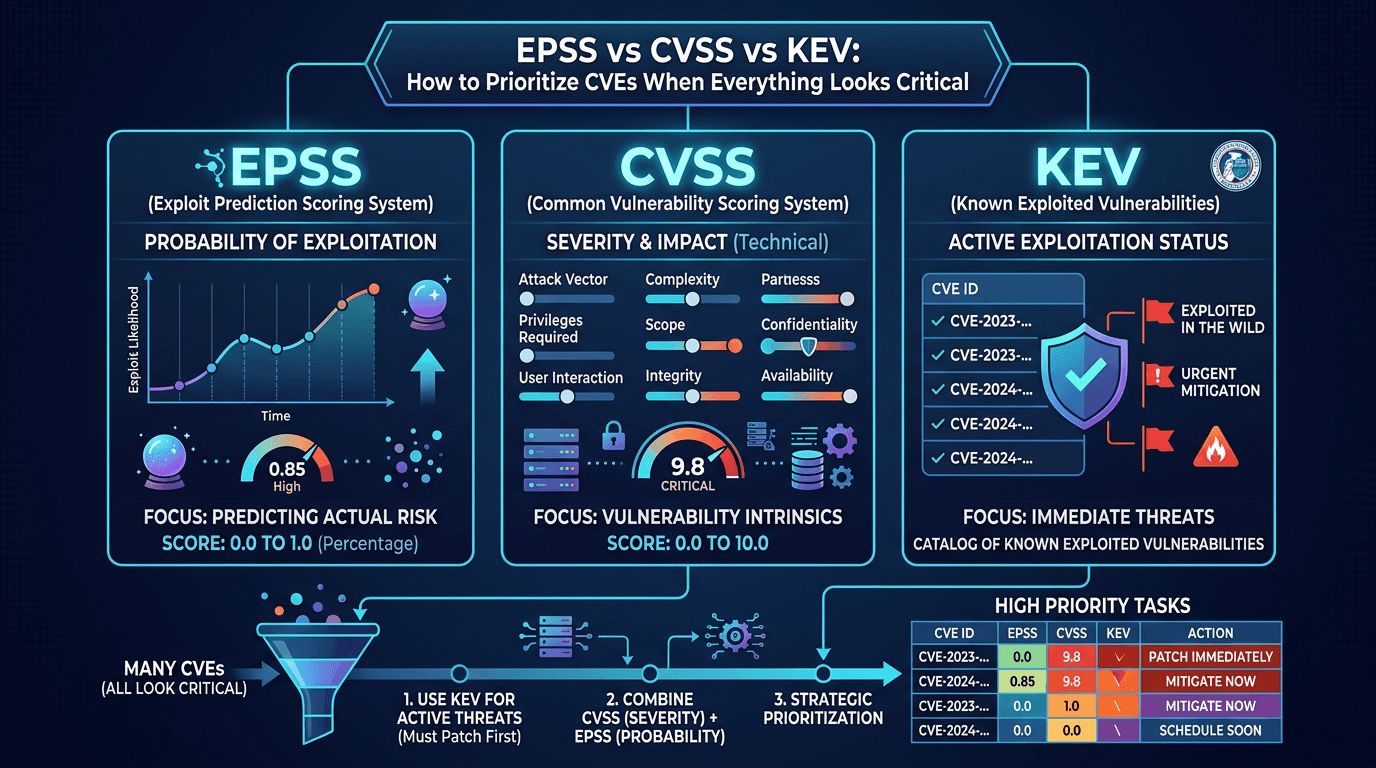
EPSS vs CVSS vs KEV : comment prioriser les CVE quand tout semble critique
Sortez de la confusion des scores : comparez la sévérité CVSS, la probabilité d'exploitation EPSS et l'exploitation active du catalogue CISA KEV, et adoptez un modèle concret de décision pour vos correctifs et vos mesures compensatoires.
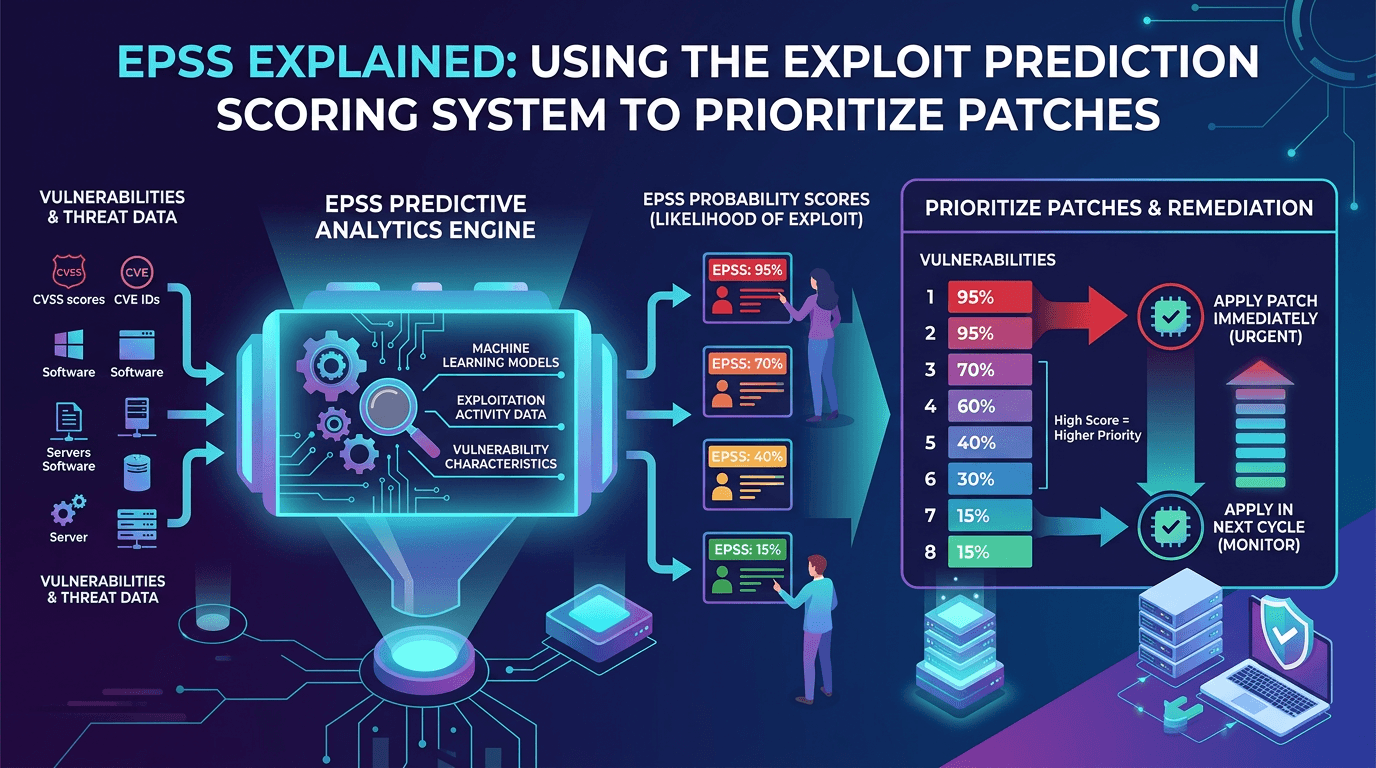
EPSS expliqué : utiliser l'Exploit Prediction Scoring System pour prioriser les correctifs en 2026
Un guide pratique de l'Exploit Prediction Scoring System (EPSS) : son fonctionnement, sa complémentarité avec CVSS et KEV, et la façon dont les équipes sécurité peuvent exploiter les probabilités EPSS pour prioriser la gestion des vulnérabilités à grande échelle.
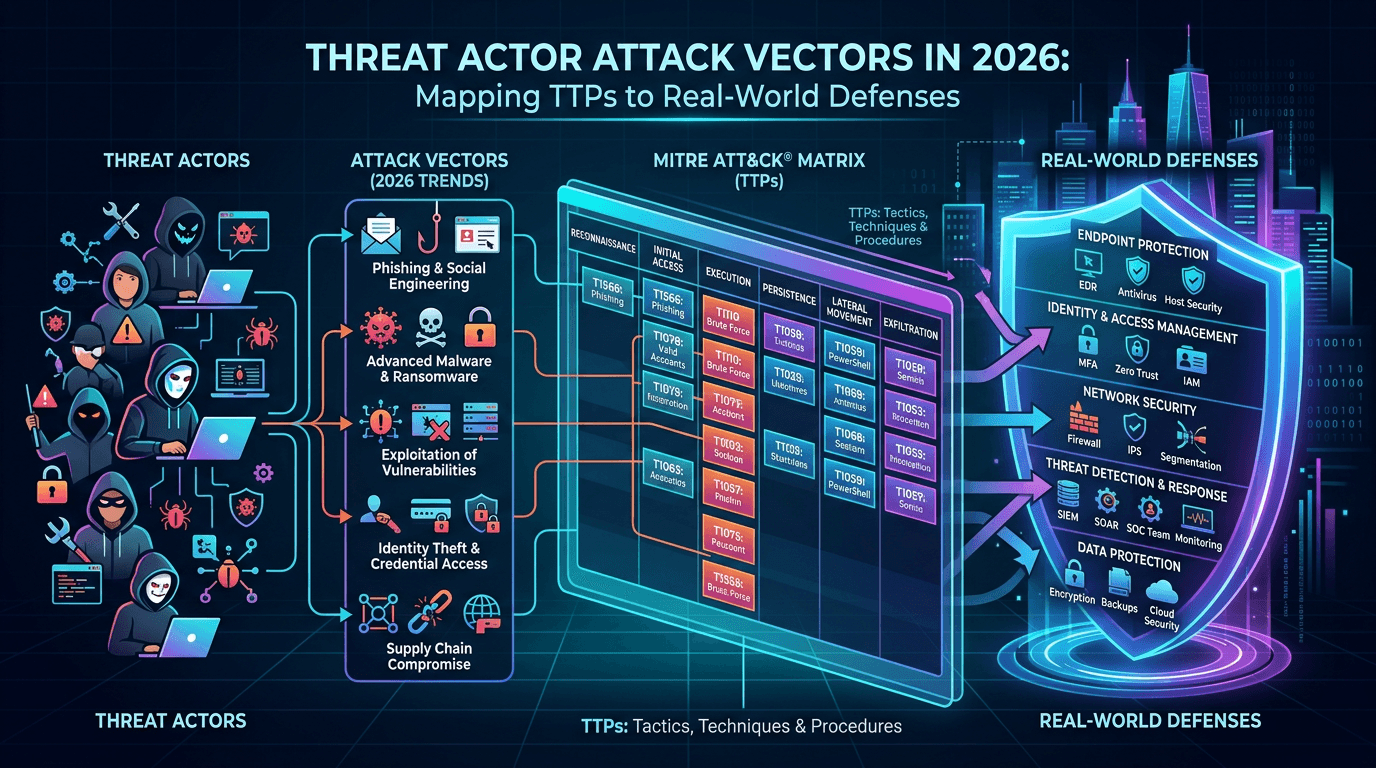
Vecteurs d'attaque des acteurs de la menace en 2026 : cartographier les TTP face aux défenses réelles
Comment les adversaires obtiennent l'accès initial, se déplacent latéralement et exfiltrent des données — et comment les équipes sécurité relient les vecteurs d'attaque à MITRE ATT&CK, à l'ingénierie de détection et à la défense pilotée par la menace.
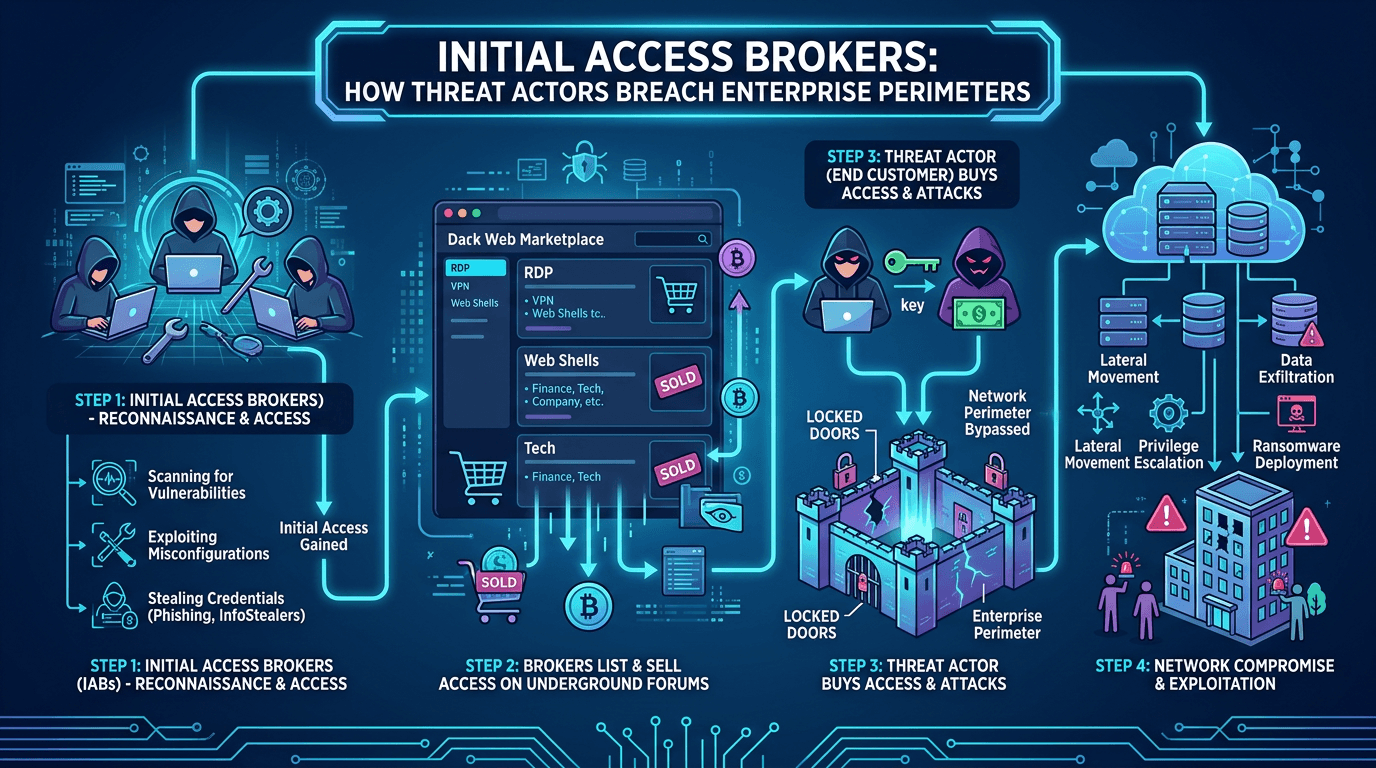
Courtiers d'accès initial : comment les attaquants percent les périmètres d'entreprise en 2026
Une analyse approfondie des courtiers d'accès initial (IAB), ces spécialistes du cybercrime qui revendent des points d'entrée dans les réseaux d'entreprise : leurs techniques, leurs tarifs, les signaux de détection et les moyens de se défendre contre les principaux vecteurs d'attaque qu'ils exploitent.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.