Guides par pare-feu
Guides pas à pas pour iptables, pfSense, FortiGate et Palo Alto. Tout pare-feu qui lit une liste par URL convient.
Pointez votre pare-feu vers l’URL d’une liste : IP, domaines, URL ou empreintes, par sévérité ou par catégorie.
Aucune carte bancaire requise · Clé API gratuite
Les catégories de listes disponibles pour vos pare-feu.
31 069 534
Menaces au total
21 227 570
Domaines malveillants
9 841 964
IP malveillantes
592
Sources dans le corpus
Sans carte bancaire · Free : un échantillon de 10 % de chaque liste · listes complètes avec les offres payantes
Guides pas à pas pour iptables, pfSense, FortiGate et Palo Alto. Tout pare-feu qui lit une liste par URL convient.
Les listes sont régénérées selon un calendrier ; /blocklist/stats indique la fraîcheur de chaque fichier, sans clé.
IP malveillantes par sévérité ou par catégorie, dont C2, botnet, force brute, Tor et proxy.
Domaines de phishing, de malware, d’arnaque et de spam, aussi aux formats hosts, dnsmasq et AdGuard.
Un niveau de sévérité, de critique à faible, ou une seule catégorie pour chaque liste.
Signalez une erreur sur /delist. Les équipes Pro et Enterprise peuvent aussi l’exclure de leurs flux TAXII.
Bloquez les IP malveillantes connues en bordure de réseau.
Coupez les malwares de leurs serveurs de commande et de contrôle.
Bloquez l’accès aux domaines de phishing et d’arnaque.
Chargez les listes de domaines dans vos résolveurs dnsmasq ou AdGuard.
Article de blog
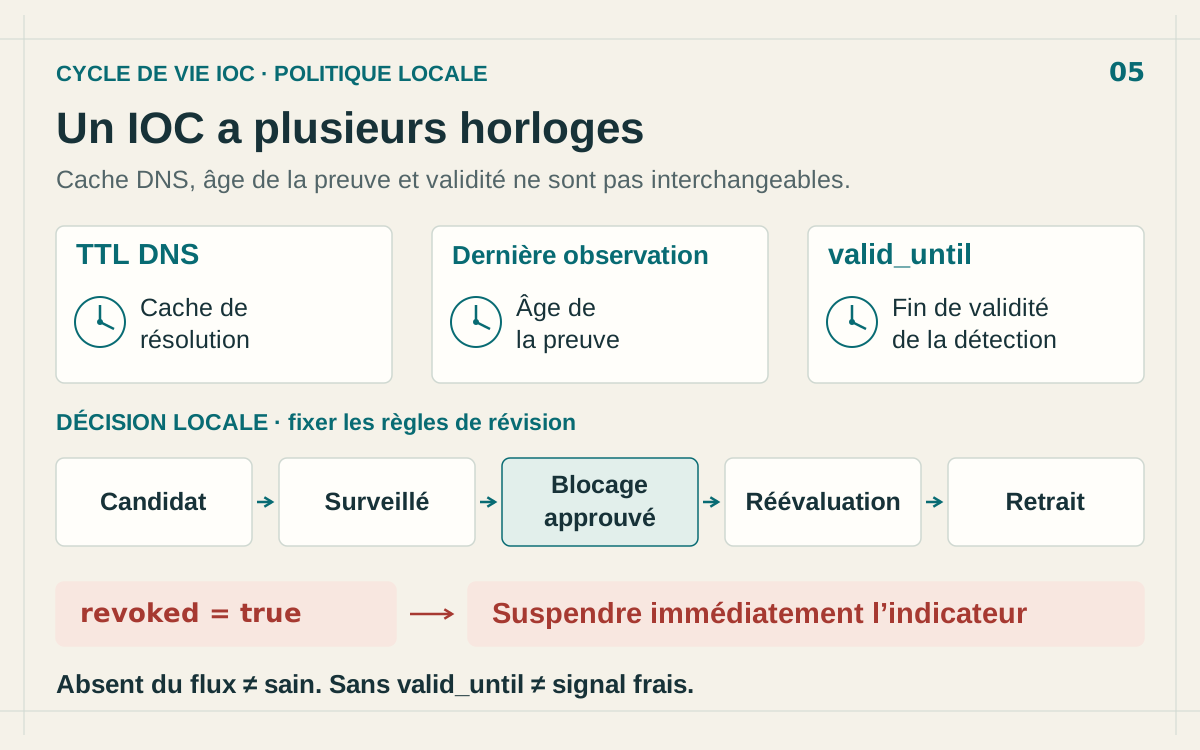
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
Lire la suite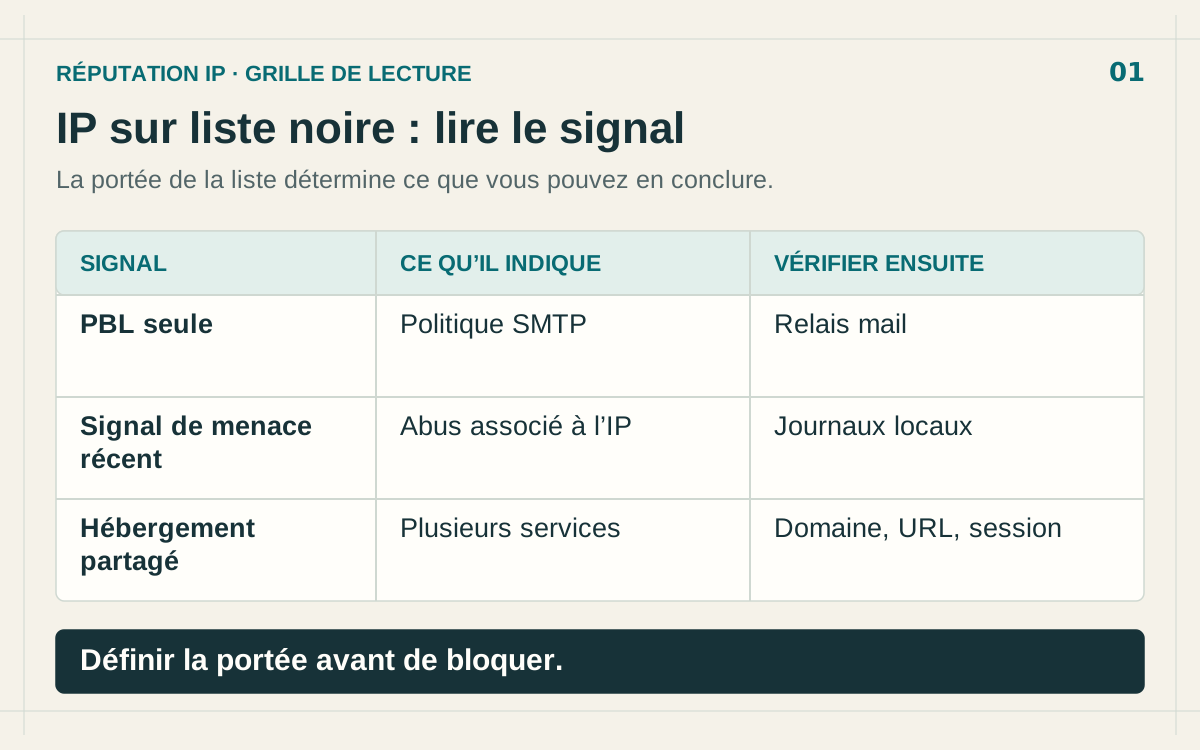
Article de blog
DNSBL, IP partagée, signal ancien ou erreur de requête : identifiez la cause d’une IP blacklistée et choisissez une réponse adaptée.
Lire la suite
Article de blog
La sécurité Zero Trust exige une vérification permanente. Découvrez comment l'intégration des contrôles de réputation d'IP et de domaines malveillants renforce votre threat intelligence et bloque le phishing.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite