Comprendre la classification des menaces : le guide des SOC modernes
Une classification des menaces efficace est la pierre angulaire d'un SOC moderne. Découvrez comment catégoriser les menaces pour raccourcir la réponse à incident et réduire la fatigue d'alerte.
 Équipe isMalicious
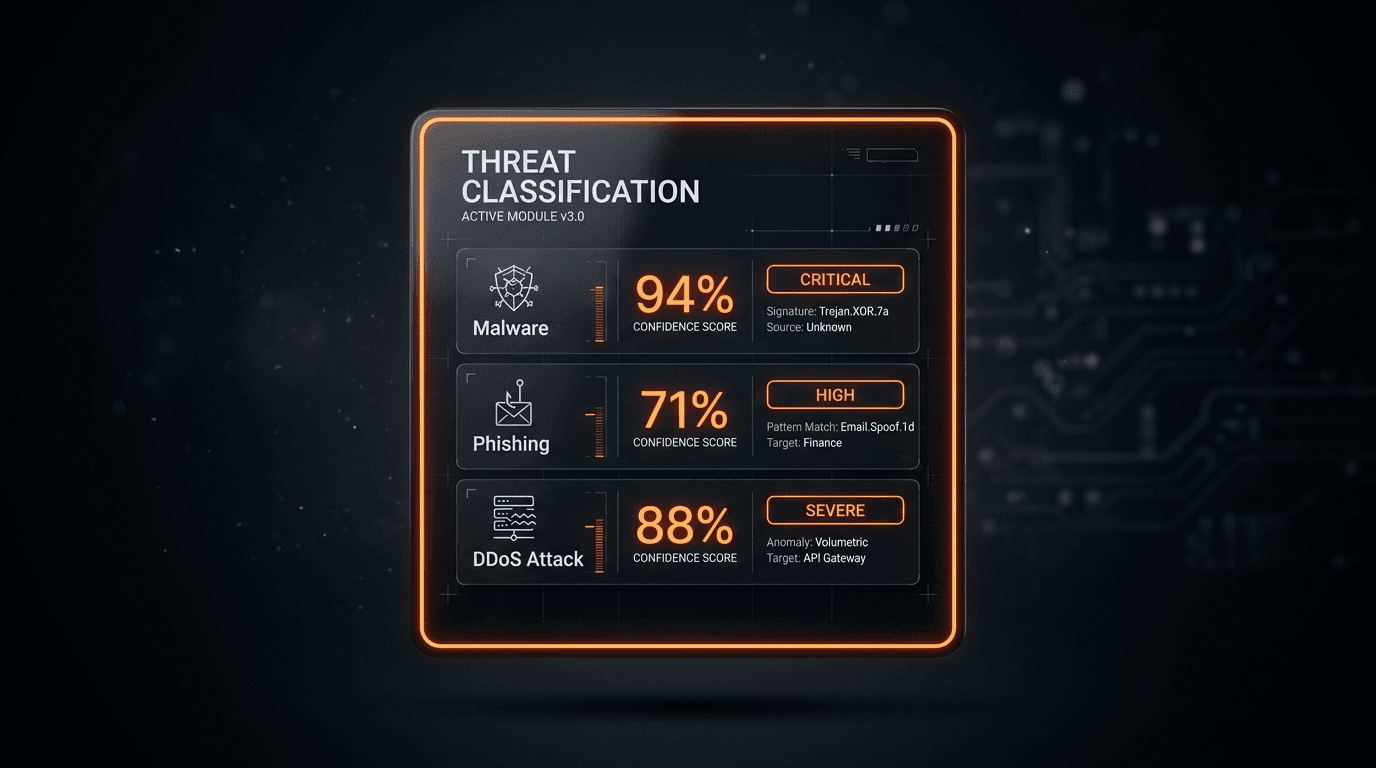
Dans l'environnement chaotique d'un Security Operations Center (SOC), la capacité à identifier et catégoriser rapidement les menaces est primordiale. La classification des menaces ne consiste pas seulement à poser des étiquettes : il s'agit de comprendre la nature, la gravité et l'impact potentiel d'un incident afin de prioriser efficacement les efforts de réponse.
L'importance de la classification
Sans système de classification documenté, les analystes sont souvent submergés par un déluge d'alertes. Ce pic de trafic est-il une attaque DDoS, ou simplement une campagne marketing devenue virale ? Cet e-mail suspect relève-t-il du phishing générique, ou d'une opération ciblée de spear-phishing ?
Une classification rigoureuse permet :
- Une réponse priorisée : les menaces critiques reçoivent une attention immédiate.
- Des playbooks automatisés : certains types de menaces déclenchent des actions de remédiation prédéfinies.
- Un meilleur reporting : les métriques par type de menace aident à justifier les investissements de sécurité.
Les grandes catégories de menaces
Si les taxonomies varient, la plupart des référentiels modernes retiennent ces catégories fondamentales :
1. Malware
Logiciel malveillant conçu pour perturber, endommager ou obtenir un accès non autorisé.
- Ransomware : chiffre les données à des fins d'extorsion.
- Chevaux de Troie : se font passer pour des logiciels légitimes.
- Spyware : dérobe des informations sensibles.
2. Attaques réseau
Tentatives d'exploiter des vulnérabilités réseau ou de saturer les ressources.
- DDoS (déni de service distribué) : submerger une cible sous le trafic.
- Man-in-the-Middle (MitM) : interception des communications.
- Injection SQL : exploitation des vulnérabilités de bases de données.
3. Ingénierie sociale
Manipulation d'individus pour les amener à divulguer des informations confidentielles.
- Phishing : e-mails trompeurs.
- Pretexting : construction d'un scénario fabriqué de toutes pièces.
Mettre en place un référentiel de classification
Pour classifier efficacement les menaces, les organisations doivent adopter des standards du marché comme le référentiel MITRE ATT&CK ou la Cyber Kill Chain. Ces référentiels fournissent un langage commun pour décrire les comportements des attaquants et aident à cartographier les défenses face à des tactiques et techniques précises.
Conclusion
La classification des menaces est un processus continu. À mesure que les attaquants évoluent, nos définitions et notre logique de détection doivent évoluer avec eux. En maintenant un système de classification dynamique et structuré, les SOC transforment le chaos en ordre et répondent aux menaces avec précision.
Articles associés
 Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
 API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
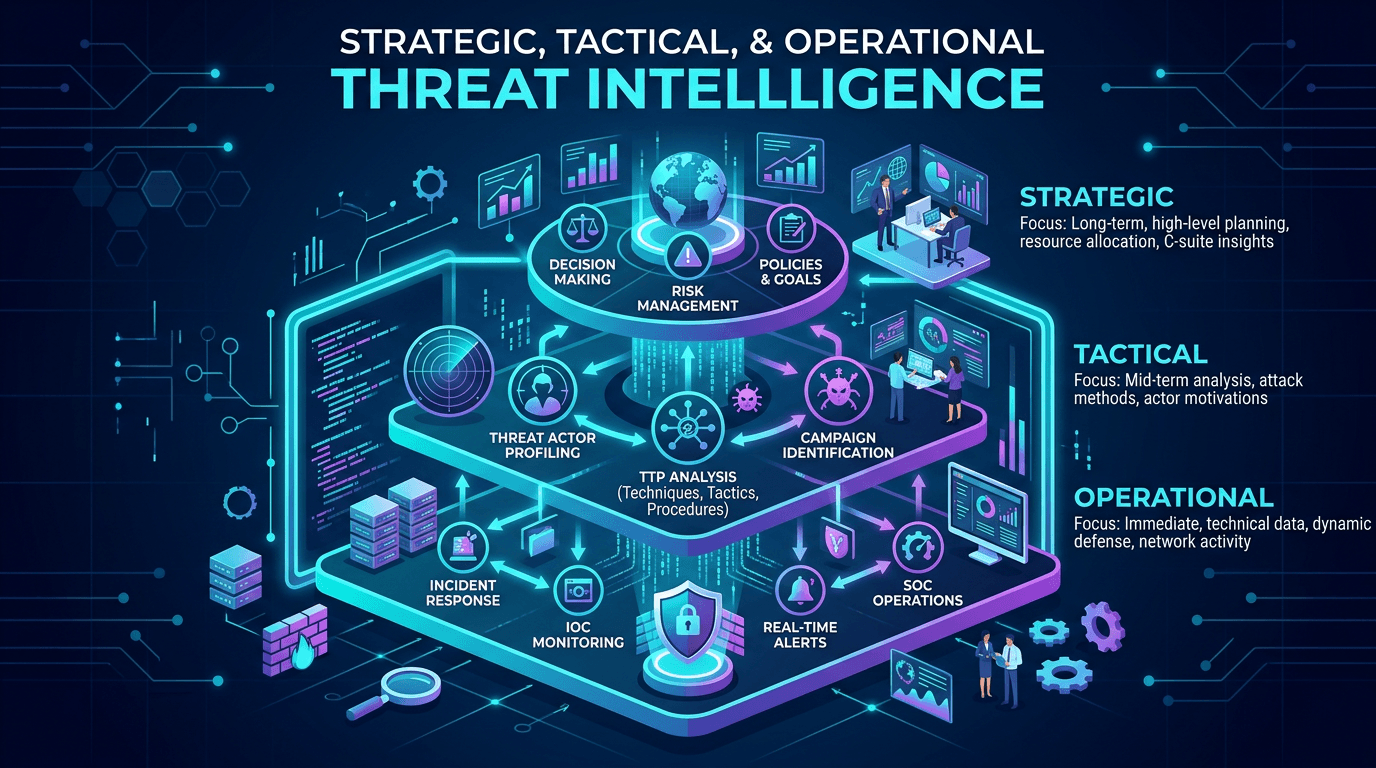 Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines