Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious. Page 10 sur 12.
- Articles
- 287
- Catégories
- 24
- Dernière publication


Créer un tableau de bord SOC sur mesure : intégrer des flux de menaces en temps réel
Améliorez la visibilité de votre centre des opérations de sécurité. Guide pas à pas pour agréger les données de menaces, enrichir les logs et construire des tableaux de bord de sécurité sur mesure avec les API de threat intelligence modernes.
Pourquoi votre SaaS doit bloquer sans attendre les adresses e-mail jetables
Les adresses e-mail jetables ou temporaires ouvrent la voie à la fraude, au spam et aux abus. Découvrez comment la détection des domaines jetables renforce le contrôle des comptes et la réputation d'expéditeur.
Comment automatiser le blocage des IP malveillantes avec les API de threat intelligence
Arrêtez de dépendre des blocklists statiques. Découvrez comment intégrer des API de threat intelligence en temps réel à vos pare-feu et à la logique de vos applications pour détecter et bloquer automatiquement les adresses IP malveillantes avant qu'elles ne frappent.

Sécurité des villes intelligentes : protéger les infrastructures critiques des cyberattaques
Feux de circulation, capteurs et systèmes de distribution d'eau connectés créent une surface d'attaque considérable dans les villes modernes. Nous examinons les vulnérabilités des infrastructures de villes intelligentes et les défaillances en cascade qu'une cyberattaque pourrait provoquer.
Score de réputation des domaines : la première ligne de défense contre le phishing
Tous les domaines ne se valent pas. Découvrez comment le scoring de réputation des domaines en temps réel aide les organisations à identifier et bloquer de façon proactive les infrastructures de phishing, les faux sites et les domaines parqués utilisés par les cybercriminels.
Usurpation biométrique : contourner l'authentification à l'ère de l'IA
Les empreintes digitales et la reconnaissance faciale sont-elles réellement sûres ? Nous passons en revue les techniques employées par les attaquants pour usurper les capteurs biométriques, des visages imprimés en 3D au clonage vocal synthétique.
Tendances des malwares visant les systèmes de contrôle industriel (ICS) : le risque de convergence OT/IT
Les environnements OT (Operational Technology) sont assiégés. Nous analysons les dernières souches de malwares spécifiques aux ICS qui ciblent les automates programmables et les systèmes SCADA, et proposons des stratégies de défense pour les infrastructures critiques.

Sécurité de l'internet par satellite : les vulnérabilités en orbite basse (LEO)
Les surfaces d'attaque s'étendent à la verticale à mesure que les constellations LEO s'intègrent aux réseaux d'entreprise. Cet article détaille le brouillage orbital, l'usurpation de stations sol et l'absence de normes de chiffrement dans les systèmes satellitaires commerciaux, à destination des ingénieurs sécurité.
Menaces de l'informatique quantique sur le chiffrement : une perspective 2026
À mesure que la suprématie quantique approche, la menace qui pèse sur le chiffrement RSA et ECC devient existentielle. Cette analyse examine les stratégies de migration vers la cryptographie post-quantique (PQC) pour les équipes sécurité, ainsi que les risques immédiats des attaques Harvest Now, Decrypt Later (HNDL).
Test d'intrusion vs scan de vulnérabilités : quelle différence ?
Souvent confondues, ces deux pratiques de sécurité répondent à des objectifs très différents. Découvrez quand recourir au scan automatisé et quand investir dans un test d'intrusion manuel.
Alternative à VirusTotal pour les API de réputation d'IP et de domaines
Comparez VirusTotal et isMalicious sur les usages de réputation d'IP, de domaines, d'URL et de hash de fichiers. Découvrez quand VirusTotal reste préférable pour l'analyse de malware, et quand une alternative API-first convient mieux à l'automatisation SOC.
Construire un plan de réponse à incident efficace : guide étape par étape
Quand une cyberattaque frappe, la panique est votre pire ennemie. Découvrez comment créer et tester un plan de réponse à incident pour que votre équipe sache exactement quoi faire.
Alternative à AbuseIPDB : réputation IP, couverture des domaines et des URL
AbuseIPDB est solide sur la réputation des IP, mais ne couvre ni les domaines ni les URL. Comparez AbuseIPDB et isMalicious sur la couverture, les fonctionnalités d'API, les tarifs, l'enrichissement et la surveillance.
Bonnes pratiques IAM : sécuriser les identités et les accès
L'identité est le nouveau périmètre. Découvrez des bonnes pratiques concrètes de gestion des identités et des accès (IAM) pour empêcher les accès non autorisés et l'élévation de privilèges.
Cybermenaces 101 : comprendre les dangers en ligne
Un guide pour débutants sur les cybermenaces courantes. Comprenez les malwares, les virus et les pirates, et apprenez à vous protéger en ligne.
Guide de la navigation sécurisée : comment vérifier les URL et leurs menaces cachées
Ne cliquez pas tout de suite ! Apprenez à vérifier les URL pour détecter les menaces cachées et naviguer en sécurité sur n'importe quel appareil.
Le phishing expliqué : comment vérifier les menaces liées à un domaine
Qu'est-ce que le phishing ? Apprenez à repérer les faux sites et à vérifier les menaces liées à un domaine avant de saisir vos informations personnelles.
Vérification de réputation IP : comment savoir si une adresse IP est malveillante
Apprenez à vérifier la réputation d'une IP en toute sécurité : quels signaux comptent, comment les équipes SOC trient les IP malveillantes, et quand utiliser les API de réputation, les blocklists, les données ASN et la géolocalisation.

Alternative à AlienVault OTX : threat intelligence API-first sans dépendance fournisseur
AlienVault OTX est une plateforme communautaire de threat intelligence qu'isMalicious lit parmi ses sources. Comparez OTX et isMalicious sur l'accès API, l'enrichissement d'IOC, les intégrations et la surveillance.
Sécurité de l'IoT médical : le risque critique pour la sécurité des patients
Les dispositifs médicaux connectés (IoMT) introduisent des vulnérabilités critiques pour la vie humaine au sein des réseaux hospitaliers. Des IRM aux pompes à insuline, ce guide analyse les défis spécifiques de la sécurisation des firmwares hérités et des systèmes d'exploitation non corrigés.
isMalicious vs Shodan : réputation des menaces ou découverte de la surface d'attaque
Shodan cartographie les équipements exposés sur Internet. isMalicious détermine si une IP ou un domaine est malveillant. Comparez ces deux outils de threat intelligence complémentaires sur les fonctionnalités, les cas d'usage et les tarifs pour choisir le bon.
La menace des deepfakes : protéger la sécurité des entreprises à l'ère de l'IA
Les vidéos et les enregistrements audio générés par IA deviennent indiscernables du réel. Panorama de la menace croissante que les deepfakes font peser sur la sécurité des entreprises, et des moyens de se défendre contre les attaques par médias synthétiques.
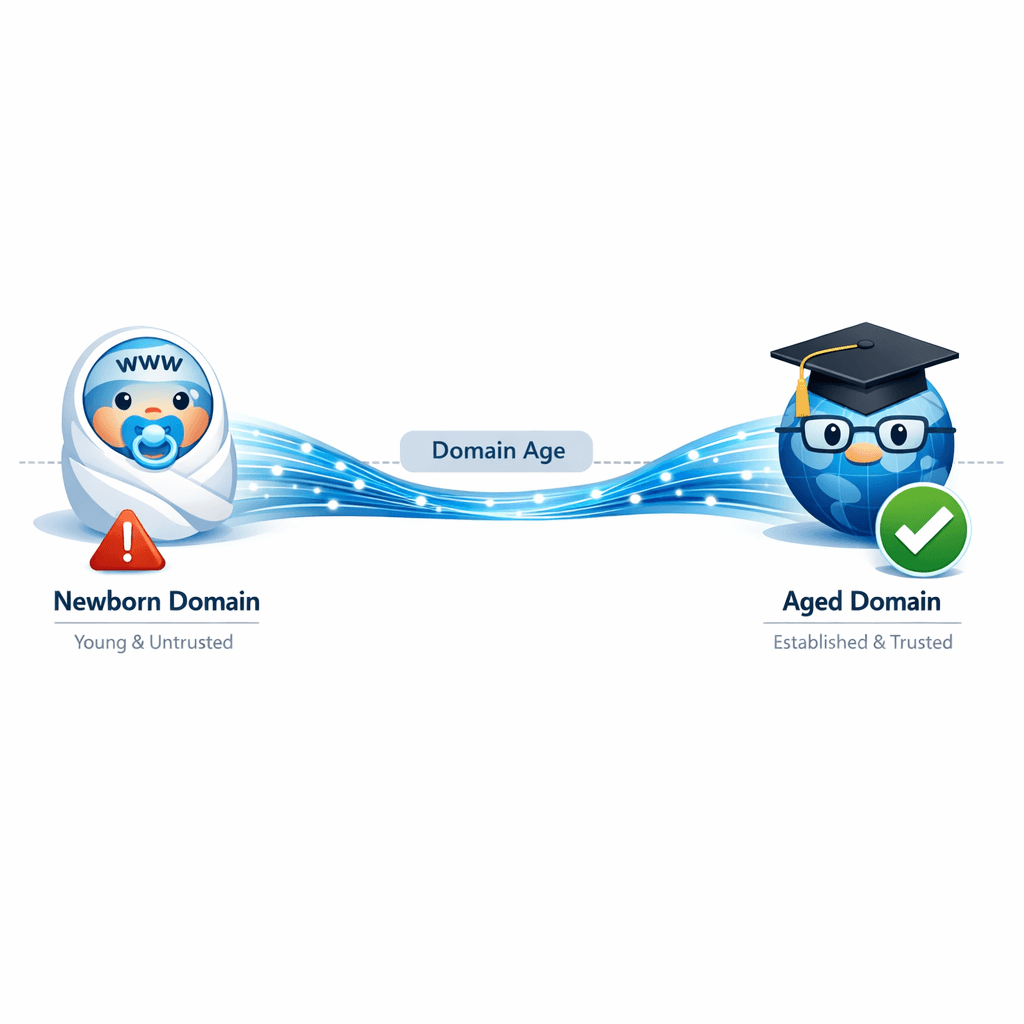
L'âge d'un domaine comme indicateur de risque : pourquoi « nouveau » rime souvent avec « danger »
Les domaines récemment enregistrés (NRD) sont un outil de prédilection des attaquants. Découvrez pourquoi l'âge d'un domaine est un signal critique dans votre dispositif de threat intelligence et comment l'exploiter efficacement.
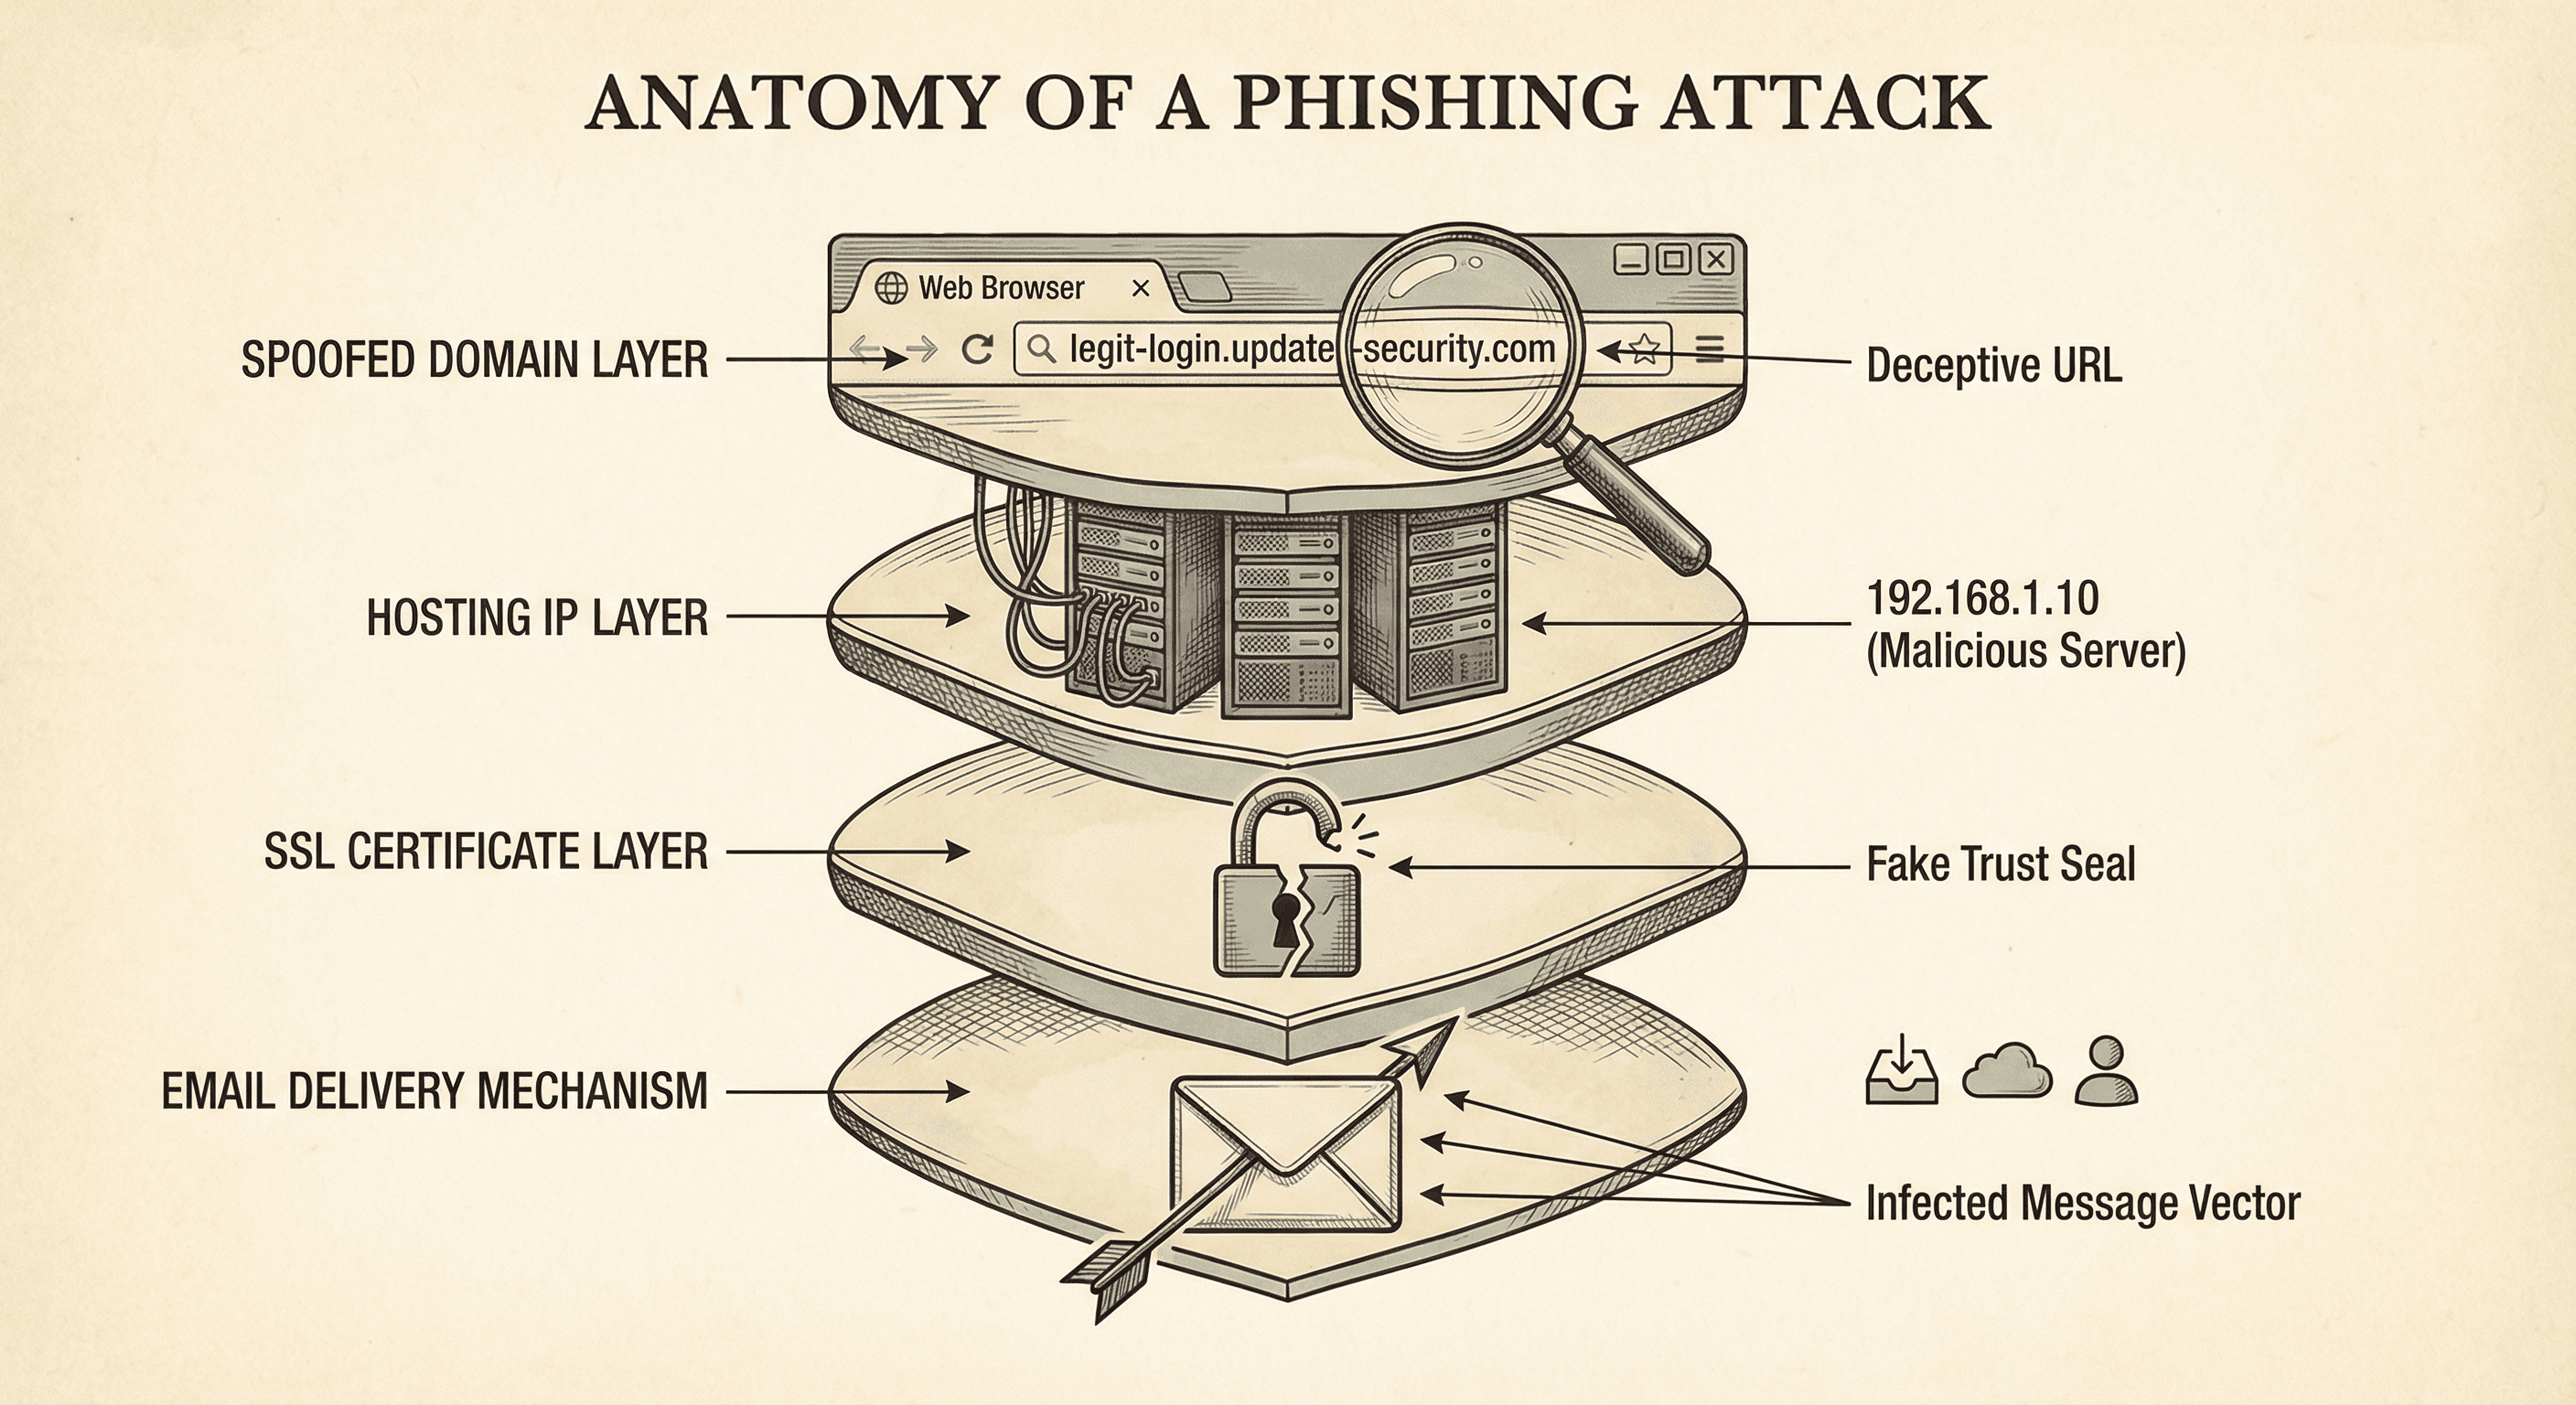
Anatomie d'une infrastructure de phishing : comment les attaquants construisent leur piège
Décortiquez les couches d'une attaque de phishing moderne. Des domaines usurpés aux certificats SSL, comprenez l'infrastructure utilisée par les attaquants et comment la détecter.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.