Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

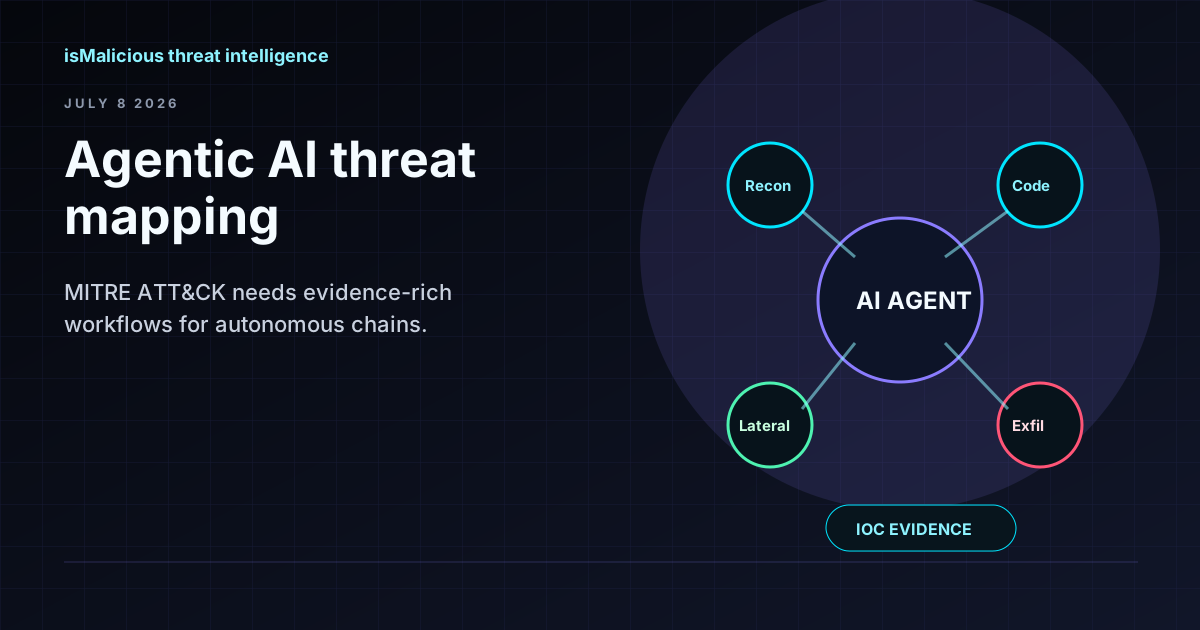
Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
Gouvernance du shadow AI : comment les équipes sécurité détectent le risque sans bloquer l'innovation
Le shadow AI est le nouveau shadow IT : adoption rapide, visibilité faible et risque sérieux de fuite de données. Les équipes sécurité ont besoin de découverte, d'intelligence sur les domaines, de politique, de formation et de surveillance.
Cyberattaques assistées par IA et MITRE ATT&CK : transformer les nouvelles cartographies de menaces en actions SOC
Les menaces assistées par IA sont désormais traduites dans le langage ATT&CK, mais une cartographie n'a de valeur que si elle alimente l'enrichissement, la détection, le tri et les workflows de réponse.
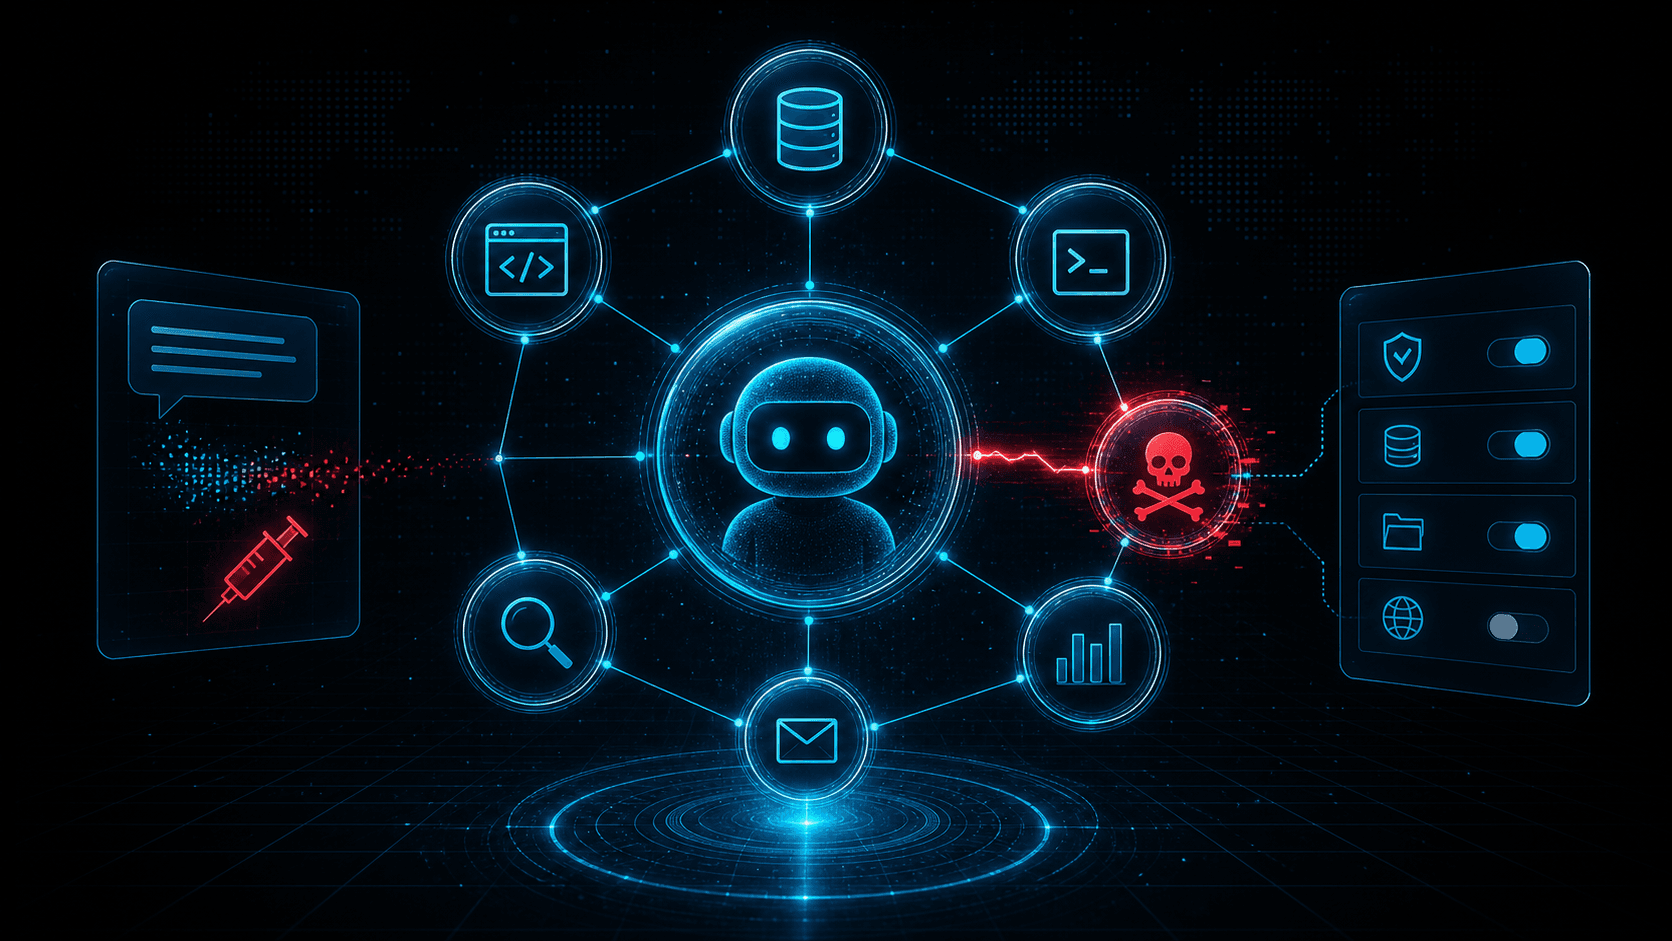
Risques de sécurité MCP : empoisonnement d'outils, prompt injection et la nouvelle surface d'attaque des agents IA
Les intégrations Model Context Protocol donnent aux agents un accès à des outils, des fichiers et des services. Cette puissance crée de nouveaux risques : empoisonnement d'outils, prompt injection, permissions trop larges et abus de serveurs non fiables.
Sécurité des LLM et workflows agentiques : quand (et comment) vérifier domaines, IP et URL malveillants avant d'agir
Les assistants IA intégrés au SOAR, aux IDE et aux extensions de navigateur peuvent exfiltrer des données ou exécuter du code malveillant s'ils récupèrent le mauvais lien. Ce guide donne les garde-fous : schéma des appels d'outils, paliers de politique, et où placer les vérifications de threat intelligence dans la boucle.
Injections de prompt et LLM : sécuriser vos applications en 2026
Les modèles de langage intégrés aux produits exposent de nouvelles surfaces d’attaque : jailbreak, exfiltration de données et contournement de politiques. Voici un cadre pragmatique pour architectes et développeurs.
Classification automatisée des menaces par machine learning
Le machine learning transforme la façon dont nous classifions les menaces. Découvrez comment les modèles d'IA analysent d'immenses volumes de données pour catégoriser les attaques instantanément.
Usurpation biométrique : contourner l'authentification à l'ère de l'IA
Les empreintes digitales et la reconnaissance faciale sont-elles réellement sûres ? Nous passons en revue les techniques employées par les attaquants pour usurper les capteurs biométriques, des visages imprimés en 3D au clonage vocal synthétique.
La menace des deepfakes : protéger la sécurité des entreprises à l'ère de l'IA
Les vidéos et les enregistrements audio générés par IA deviennent indiscernables du réel. Panorama de la menace croissante que les deepfakes font peser sur la sécurité des entreprises, et des moyens de se défendre contre les attaques par médias synthétiques.
Cyberattaques dopées à l'IA : comment les attaquants exploitent le machine learning
Les cybercriminels transforment l'intelligence artificielle en arme pour lancer des attaques sophistiquées à une échelle inédite. Découvrez comment fonctionnent les menaces assistées par IA et comment la threat intelligence vous aide à vous en défendre.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.