STIX / TAXII
Des flux pour votre SOC
Importez les indicateurs dans OpenCTI, MISP, votre SIEM ou pare-feu.
Évaluer un fluxAnalysez une IP, un domaine ou un lien suspect. Examinez les sources du verdict. Intégrez le renseignement à votre SIEM, produit ou assistant IA. Commencez gratuitement : recherches sur le site sans plafond mensuel et 250 requêtes API par mois.
Verdict de l’exemple
Malveillant| Preuve | Résultat | Source |
|---|---|---|
| Réputation | MalveillantSource: Listes de blocage | Listes de blocage |
| Activité | Commande et contrôleSource: Observations | Observations |
| Réseau | Ports 443 · 8443Source: ASN · ports | ASN · ports |
Comprenez pourquoi un élément a été signalé, consultez les preuves associées et prenez des décisions éclairées dans les outils que vous utilisez déjà.
Jean-Vincent · Fondateur d’IsMalicious

Audio en anglais · sous-titres anglais et français
Bonjour, je suis Jean, fondateur d’IsMalicious. Nous vous aidons à examiner les IP, domaines et URL suspects et à comprendre les preuves derrière les signaux. Vous pouvez utiliser ces renseignements dans vos outils d’IA via MCP, dans votre SIEM avec STIX et TAXII, ou dans vos propres applications via notre API. Nous avons créé IsMalicious parce qu’une simple étiquette de menace ne suffit pas. Il vous faut des sources et du contexte pour prendre une décision que vous pouvez expliquer.
Du renseignement sur les menaces pour vos outils, votre produit et votre assistant IA.
Importez les indicateurs dans OpenCTI, MISP, votre SIEM ou pare-feu.
Évaluer un fluxVérifiez une IP, un domaine ou une URL. Recevez le verdict et ses sources en JSON.
Tester l’APIDemandez à votre assistant de vérifier un indicateur et de citer ses sources.
Installer le MCPVous comparez avant de choisir ? Voir les produits de données : listes de blocage, empreintes de malwares et flux STIX/TAXII, ou la comparaison d’isMalicious avec VirusTotal, AbuseIPDB et urlscan.io.
Chaque résultat cite ses sources. Utilisez les données via l’API, les flux STIX/TAXII ou le MCP.
7 types de contexte : WHOIS, historique DNS, certificats SSL, ASN, géolocalisation, contacts d’abus et stack technique. Résolus en une seule passe pour éviter de jongler entre cinq onglets.
Fiche illustrative · DNS et WHOIS
Sans carte bancaire
Un échantillon TAXII capturé, importé puis relu dans une instance OpenCTI locale. Vérifiez ce qui a été transféré, ce qui a changé et ce qui reste à valider dans votre outil.
Un échantillon TAXII interne a été importé dans une instance OpenCTI locale jetable, puis relu via GraphQL. Il s’agit d’une validation locale, pas d’un déploiement client.
Collection: malicious-ips
Capture TAXII :
Relecture vérifiée :
Capture TAXII : 2 pages. D’autres pages restaient à lire ; la collection n’a pas été capturée entièrement.
Les dates de validité ont changé pendant l’import. La cause n’est pas établie ; vérifiez le comportement d’expiration dans le workflow évalué.
Aucun déploiement client ni polling automatisé n’a été validé.
Validez la pagination, l’expiration et l’effort d’import dans votre outil. L’échantillon est un test interne.
Un échantillon TAXII interne a été importé dans une instance OpenCTI locale jetable, puis relu via GraphQL. Il s’agit d’une validation locale, pas d’un déploiement client.
Aucun Observable ni export pare-feu n’a été établi. L’enrichissement par Indicators et un export dépendant d’Observables sont des workflows distincts.
Aucun polling TAXII automatisé, déploiement client en production, import MISP/SIEM ou précision de détection n’a été validé.
Sources distinctes ayant au moins un indicateur dans le corpus à la dernière reconstruction nocturne, et quelques-uns des fournisseurs derrière elles.
Compté à chaque reconstruction nocturne du corpus. Le verdict d’un indicateur liste les sources qui l’ont réellement renvoyé.
| Source | Type |
|---|---|
| AbuseIPDB | ip |
| URLhaus | url |
| Flux IOC communautaires | mixed |
| IsMalicious | multi |
31M+
Indicateurs indexés
Enregistrements comptés dans le corpus d’indicateurs.
592
Sources dans le corpus
Sources distinctes ayant au moins un indicateur dans le corpus ; pas des références clients.
255K+
Ajouts aujourd’hui
Enregistrements ajoutés au corpus aujourd’hui.
62%
Enregistrements multisources
Part des enregistrements cités par au moins deux sources.
Compteurs lus le 2026-10-24T06:54:21.130Z. Les dates des indicateurs dépendent des sources.
12 outils de recherche gratuits, sans compte, sur le même jeu de données actuel que l’API.
Envoyez de vraies requêtes à l’API depuis votre navigateur, sans clé.
Réputation, géolocalisation et historique d’abus pour toute adresse IPv4/IPv6.
Verdicts de menace et enrichissement pour tout domaine.
Domaine, certificat et signalements de phishing ou de malware pour tout lien.
MD5, SHA-1, SHA-256 face aux corpus de malware.
Données d’enregistrement du domaine, avec les signaux de risque extraits.
Résolutions historiques pour retracer l’infrastructure.
Repérez les domaines récemment enregistrés.
Les domaines qui pointent vers une adresse IP.
Cartographiez la surface d’attaque de tout domaine.
L’organisation, la route annoncée et la localisation derrière une IP.
Collez une liste d’indicateurs, triez-les en une seule passe.
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant250 requêtes gratuites/mois · clé API instantanée · sans formulaire
Une clé d’API, la surveillance et un historique des rapports pour les vérifications que vous lancez ici.
Créer un compte gratuitRecherches sur le site sans plafond mensuel · 250 requêtes API/mois · clé d’API gratuite · sans carte bancaire
Pour les particuliers et les petits projets.
Flux STIX/TAXII en direct pour MISP, OpenCTI et votre SIEM, plus 10 000 requêtes API/mois.
Des volumes plus élevés et un accompagnement pour connecter les données à vos outils.
Un échantillon public. Un compte gratuit affiche la liste complète et le contexte de chaque enregistrement.
| Activité ransomware | |
| high severityCommonwealth Community Bank | qilin · Financial Services24 oct. |
|---|---|
| high severityTrinity Custom Homes | Deadlock · Manufacturing24 oct. |
| high severityFamily Planning Association of Pakistan | Panzer · Healthcare24 oct. |
| sévérité élevéeHensel Elektrik | Deadlock · Manufacturing23 oct. |
| CVE récentes | |
| sévérité moyenneCVE-2026-115863 | ConnMan through 2.0 has a stack-based buffer overflow via a DHCPv6 Reply message. This occurs in get_domains i…CVSS 7.6 |
| sévérité élevéeCVE-2026-115812 | Relative path traversal during model archive extraction in Amazon Web Services Multi Model Server 1.1.11 and e…CVSS 9.8 |
| sévérité moyenneCVE-2026-110975 | A flaw was found in Kruize Autotune. Its REST API ships without an authentication layer, and the endpoints tha…CVSS 7.4 |
L’enrichissement des vulnérabilités ajoute la gravité, l’exploitation connue et une estimation datée. Examinez cet exemple API capturé avec les sources primaires.
CVE-2024-3400
Palo Alto Networks PAN-OS / GlobalProtect
Capture API :
EPSS est une estimation par modèle sur les 30 prochains jours. Date du score FIRST : 08 oct. 2026, vérifiée séparément.
Cet exemple API ne valide ni un import de flux ni la protection d’un actif.
Ouvrir la fiche CVE actuelleVérifiez provenance, recoupements, apports utiles, dates et effort d’import face à vos outils internes et sources CERT.
CVSS décrit la sévérité. EPSS estime la probabilité d’exploitation sur les 30 prochains jours, sans certitude. Ces signaux ne mesurent pas la précision de détection d’IsMalicious.
La date EPSS a été vérifiée séparément auprès de FIRST. La réponse IsMalicious capturée ne renvoie pas cette date du score. Les dates KEV de CISA sont des dates historiques du catalogue.
Le contexte produit ne vérifie ni une version installée ni une correspondance avec un paquet affecté.
Le vecteur CVSS est absent et lastModified est vide dans la capture. Cet extrait de réponse ne mesure pas la couverture.
Reproduire le lookup API :
GET https://api.ismalicious.com/cve/CVE-2024-3400Utilisez les identifiants d’un compte autorisé. La capture utilise un compte payant interne ; l’accès Free n’a pas été démontré.
{
  "id": "CVE-2024-3400",
  "severity": "CRITICAL",
  "cvssScore": 10,
  "cvssVector": null,
  "published": "2024-04-12T08:15:06.230+00:00",
  "lastModified": "",
  "epssScore": 0.99999,
  "isKev": true,
  "kev": {
    "listed": true,
    "dateAdded": "2024-04-12T00:00:00+00:00",
    "dueDate": "2024-04-19T00:00:00+00:00"
  }
}Une autre question ? Contactez-nous.
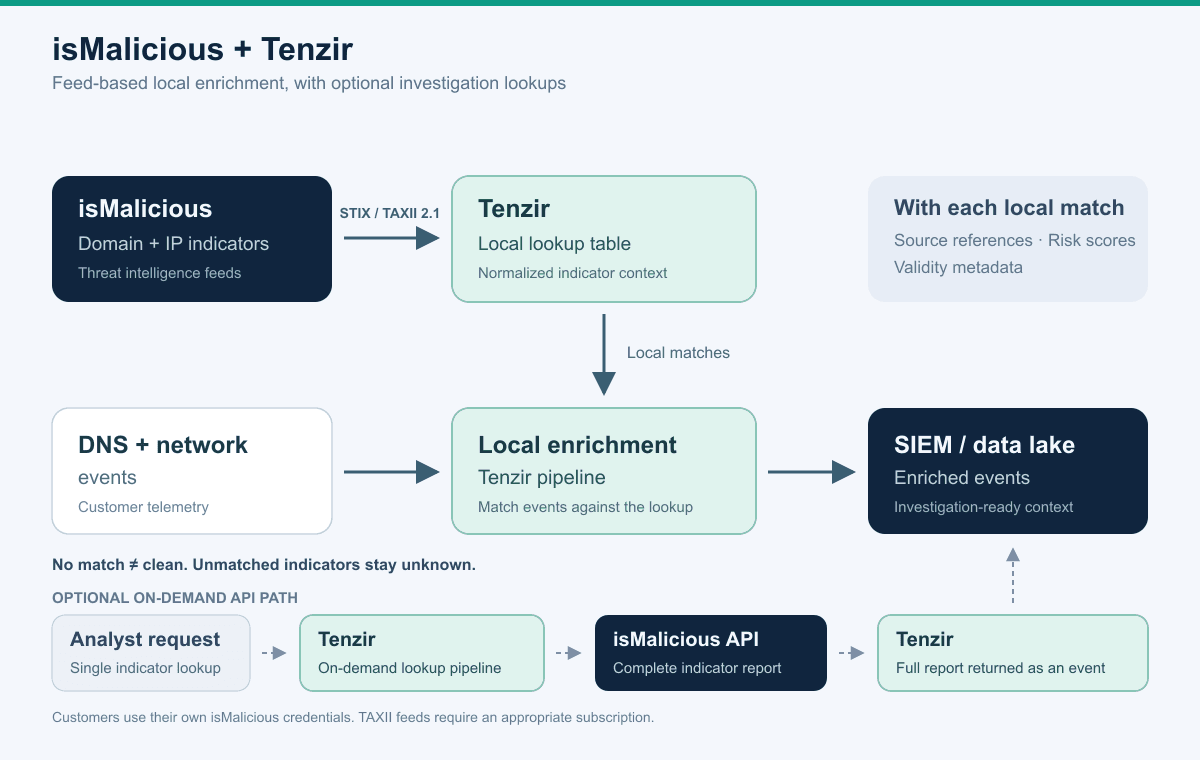
Connectez les flux de domaines et d’IP isMalicious à Tenzir via STIX/TAXII pour enrichir les événements DNS et réseau dans vos pipelines.
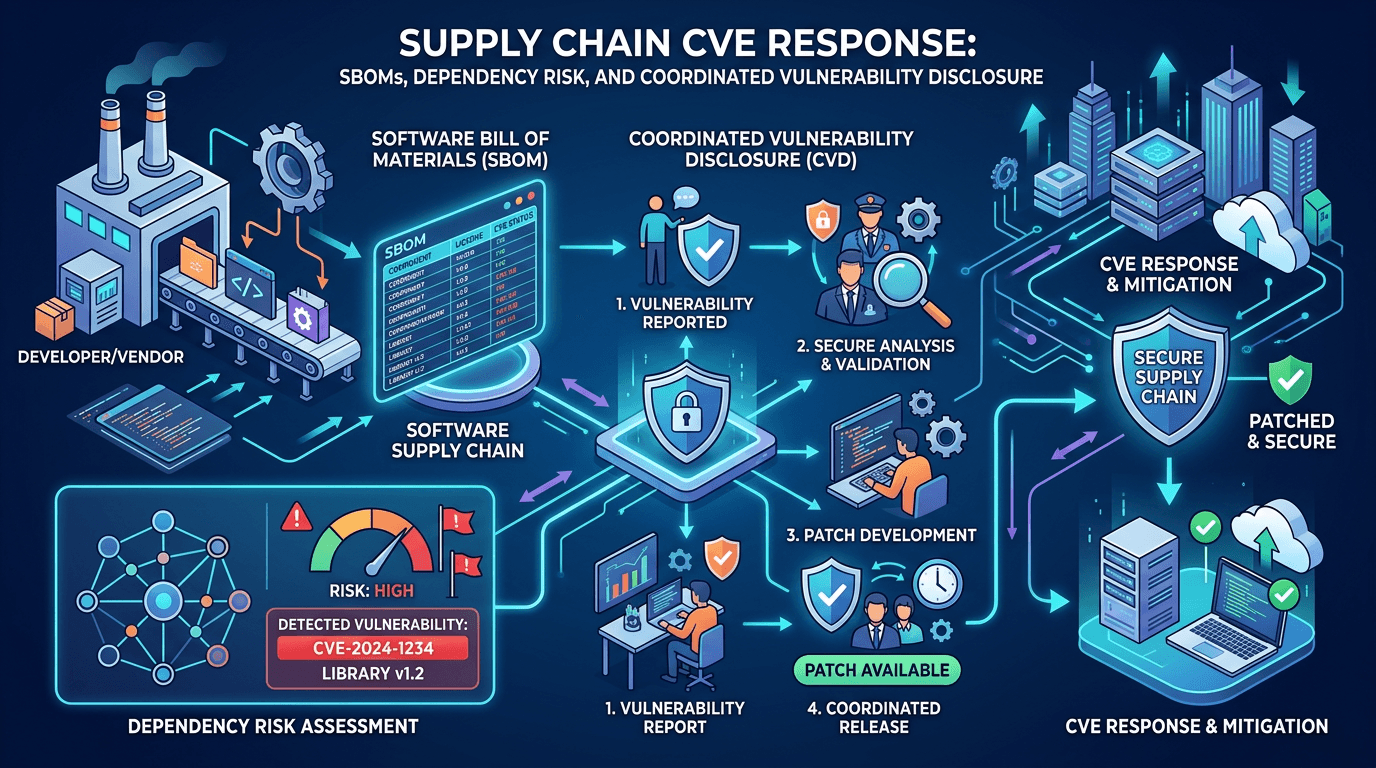
Vérifiez le produit, la version, la justification et les preuves d’un avis VEX avant de clôturer une alerte CVE ou de suspendre un correctif.
Distinguez révocation, expiration et réputation d’un domaine. Vérifiez le certificat exact, la fraîcheur du statut et le résultat côté client.
Traitez une archive protégée par mot de passe sans l’ouvrir sur le poste utilisateur : collecte, isolation, empreintes et décision documentée.
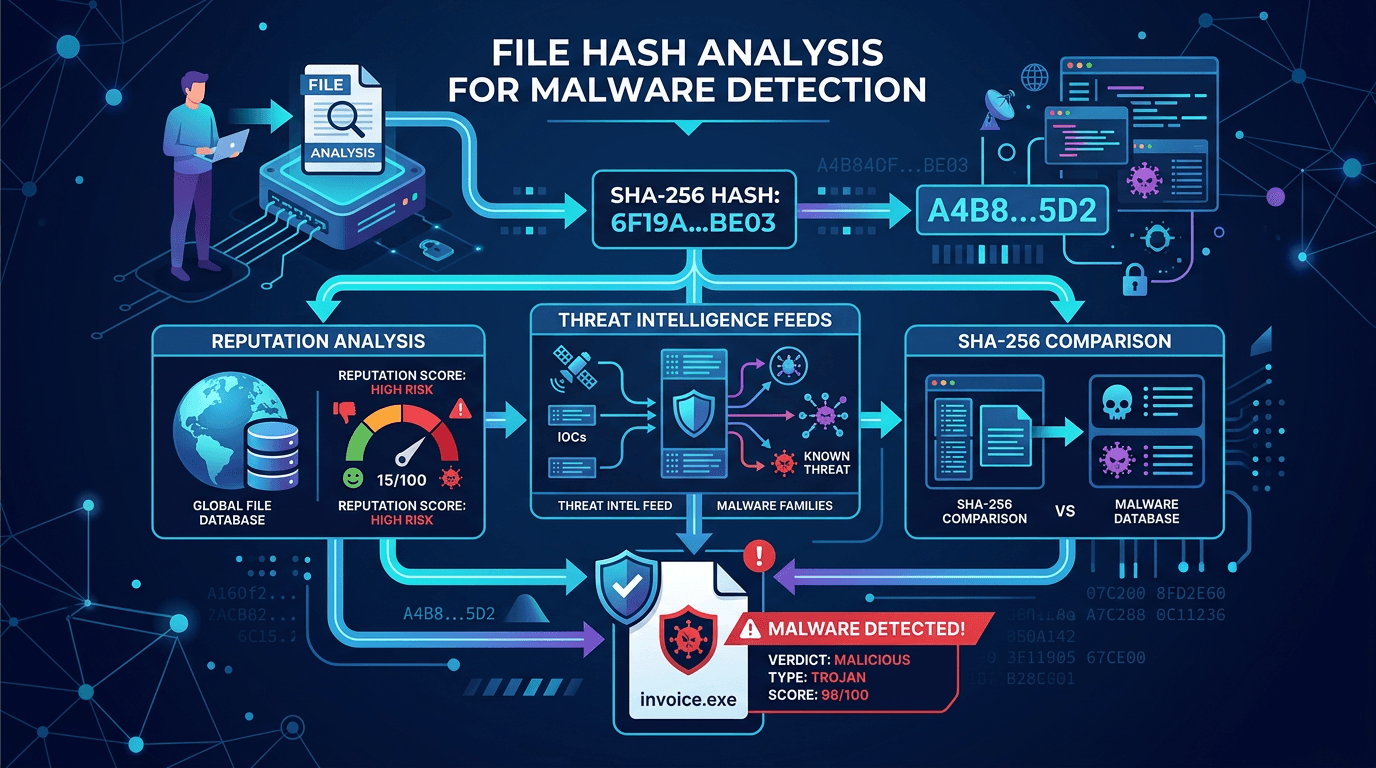
Calculez une empreinte SHA-256 sans exécuter le fichier, comparez la bonne référence et consignez les limites du résultat de réputation.
Distinguez added_after, date_added et modified, puis testez les curseurs, les versions et la reprise après panne d’un client TAXII 2.1.