Enrichissement d’indicateurs
Interrogez IP, domaines et URL dans la base de renseignement et auprès des sources externes.
Interrogez les IP, domaines, URL et empreintes d’une alerte. Chaque score indique les sources qui l’étayent.
Aucune carte bancaire requise · Clé API gratuite
Le nombre actuel d’indicateurs dans la base qu’interroge l’API.
31 069 534
Menaces au total
21 227 570
Domaines malveillants
9 841 964
IP malveillantes
592
Sources dans le corpus
Sans carte bancaire · Free : un échantillon de 10 % de chaque liste · listes complètes avec les offres payantes
Interrogez IP, domaines et URL dans la base de renseignement et auprès des sources externes.
Chaque score cite ses sources : l’analyste le pèse face aux éléments de l’alerte.
Réputation, DNS et données d’enregistrement sur une seule page, lorsqu’elles existent.
Consultez les catégories et volumes indexés avant de choisir une intégration.
Du JSON structuré, renvoyé dans les outils que vos analystes utilisent déjà.
Confrontez le contexte retourné aux éléments d’une alerte réelle.
Mesurez le recoupement avec vos sources actuelles et repérez les indicateurs nouveaux.
Conservez les sources et dates de chaque indicateur avec les constats de l’analyste.
Prenez une alerte anonymisée, interrogez son indicateur et conservez la réponse exacte. Notez ce que l’API a apporté que vos sources ignoraient, et si cela a changé la décision.
Article de blog
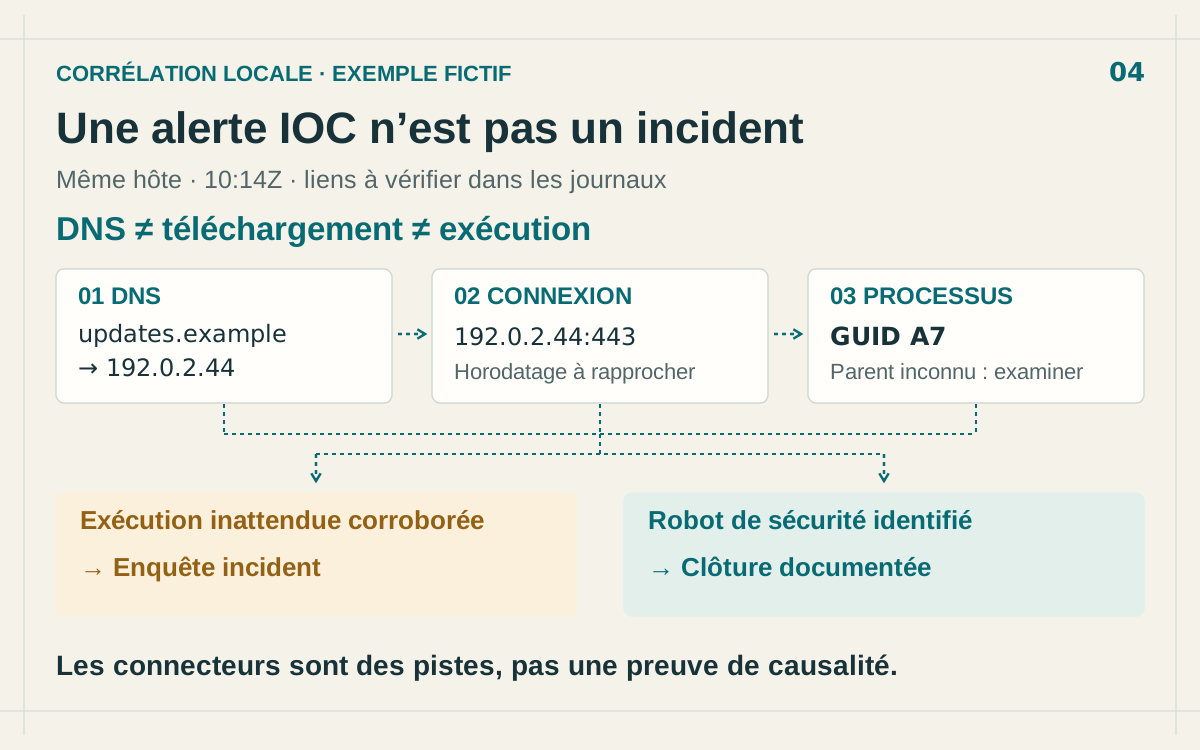
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
Lire la suite
Article de blog
Découvrez comment bâtir un centre opérationnel de sécurité (SOC) efficace, alimenté par la threat intelligence. Outils indispensables, processus et bonnes pratiques pour détecter, analyser et traiter les cybermenaces en temps réel.
Lire la suite
Article de blog
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite