Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious. Page 9 sur 12.
- Articles
- 283
- Catégories
- 24
- Dernière publication

Se préparer au Q-Day : la cryptographie post-quantique expliquée
Les ordinateurs quantiques menacent de casser le chiffrement qui sécurise Internet. Découvrez ce qu'est la cryptographie post-quantique (PQC) et comment vous préparer à l'ère quantique.
Détecter l'ennemi de l'intérieur : l'analyse comportementale au service de la détection des menaces internes
Les menaces internes sont notoirement difficiles à détecter, car l'acteur dispose déjà d'un accès légitime. Découvrez comment l'UEBA aide à repérer les signaux faibles d'une intention malveillante.
Les botnets expliqués : votre ordinateur fait-il partie d'une armée de zombies ?
Les botnets sont des réseaux d'appareils infectés pilotés par des cybercriminels. Découvrez comment ils fonctionnent, à quoi ils servent et comment vérifier si votre IP est impliquée.
CSPM vs CWPP : décrypter les acronymes de la sécurité cloud
La sécurité cloud regorge d'acronymes. Nous expliquons la différence entre CSPM et CWPP, et pourquoi vous avez probablement besoin des deux.
L'essor des attaques contre les API : protéger la surface d'attaque moderne
Les API sont le tissu conjonctif du web moderne, et elles sont attaquées. Découvrez leurs vulnérabilités spécifiques et comment les sécuriser.
Mettre en œuvre le Zero Trust : au-delà du buzzword
Le Zero Trust n'est pas un produit, c'est une philosophie. Découvrez comment dépasser le discours marketing et déployer une véritable architecture de « vérification explicite ».
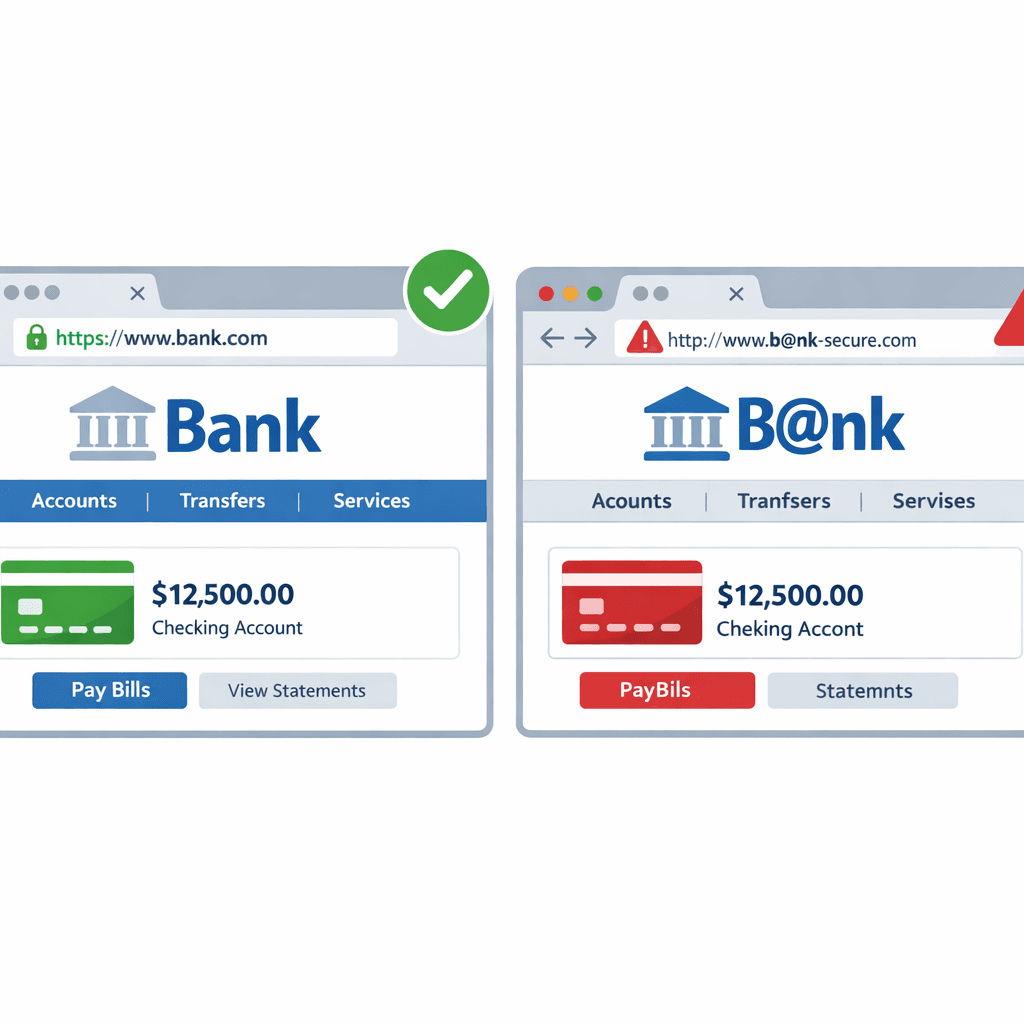
Comment les pirates utilisent le « typosquatting » pour vous piéger (et comment le repérer)
Le typosquatting mise sur vos doigts qui dérapent. Découvrez comment les attaquants enregistrent des domaines sosies pour voler vos données, et comment vérifier une URL avant de cliquer.
Classification automatisée des menaces par machine learning
Le machine learning transforme la façon dont nous classifions les menaces. Découvrez comment les modèles d'IA analysent d'immenses volumes de données pour catégoriser les attaques instantanément.
Intégrer MITRE ATT&CK aux flux de menaces en temps réel
Comblez le fossé entre cadre stratégique et défense tactique. Découvrez comment relier vos flux de menaces en temps réel directement à la matrice MITRE ATT&CK.
L'évolution de la Threat Intelligence en 2026
La threat intelligence ne se résume plus à de simples blocklists. Découvrez comment l'IA, le contexte et l'intégration en temps réel façonnent l'avenir de la cyberdéfense.
Cartographier ses défenses avec MITRE ATT&CK
Le framework MITRE ATT&CK est la référence absolue pour comprendre le comportement des adversaires. Découvrez comment cartographier vos défenses face à des techniques précises.
Dark Web et Deep Web : où se cachent réellement les cybermenaces ?
Dark Web ou Deep Web ? Nous expliquons la différence et montrons où vivent réellement les menaces comme les identifiants volés et les malwares.
Comprendre la classification des menaces : le guide des SOC modernes
Une classification des menaces efficace est la pierre angulaire d'un SOC moderne. Découvrez comment catégoriser les menaces pour raccourcir la réponse à incident et réduire la fatigue d'alerte.
Votre messagerie laisse-t-elle fuiter des données ? Comment vérifier la réputation d'une adresse e-mail
Comprenez pourquoi la réputation e-mail est un enjeu de sécurité autant que de délivrabilité, et apprenez à vérifier si une adresse est compromise ou malveillante.
Qu'est-ce qu'un serveur C2 ? Les marionnettistes invisibles d'Internet
Découvrez comment les attaquants pilotent les machines infectées via des serveurs de commande et contrôle (C2) et comment détecter ces menaces dissimulées.

Menaces cyber sur les systèmes spatiaux : sécuriser la dernière frontière
À mesure que l'espace devient accessible, il devient une cible. Du détournement de satellites au brouillage des stations sol, nous analysons les menaces propres aux actifs orbitaux et la façon dont le threat intelligence sécurise la nouvelle course à l'espace.

Sécurité du métavers : identité et vie privée dans les mondes virtuels
À mesure que le métavers d'entreprise se développe, sa surface d'attaque s'étend. De l'usurpation d'avatar au vol de données spatiales, nous explorons cette nouvelle frontière des menaces virtuelles et le rôle de la réputation IP dans la protection des actifs numériques.
Partage de threat intelligence : comment les organisations ripostent ensemble
Aucune organisation ne peut surveiller seule toutes les menaces. Découvrez comment les communautés de partage d'information (ISAC), les protocoles standards comme STIX/TAXII et les flux de threat intelligence commerciaux forment un bouclier collaboratif face aux adversaires.
Détecter les VPN, proxys et Tor : la menace cachée du trafic anonymisé
Les utilisateurs légitimes se cachent rarement derrière Tor ou des proxys anonymes. Découvrez comment les attaquants exploitent les couches d'anonymisation pour contourner vos défenses, et comment l'intelligence IP vous aide à démasquer le trafic à risque en temps réel.
Attaques par credential stuffing : pourquoi les listes de mots de passe volés fonctionnent encore
Des milliards de couples identifiant/mot de passe issus de fuites sont exploités chaque jour. Découvrez ce qui distingue le credential stuffing de la force brute, pourquoi il réussit à grande échelle, et comment l'arrêter grâce à la réputation IP et à la détection d'anomalies.

Défense anti-drone : neutraliser les menaces UAV non autorisées
Les drones non autorisés menacent les infrastructures critiques, les stades et les prisons. Cet article explore les systèmes de lutte anti-drone (C-UAS), les méthodes de détection et la manière dont les zones d'interdiction de survol sont imposées par voie électronique.
Créer un tableau de bord SOC sur mesure : intégrer des flux de menaces en temps réel
Améliorez la visibilité de votre centre des opérations de sécurité. Guide pas à pas pour agréger les données de menaces, enrichir les logs et construire des tableaux de bord de sécurité sur mesure avec les API de threat intelligence modernes.
Pourquoi votre SaaS doit bloquer sans attendre les adresses e-mail jetables
Les adresses e-mail jetables ou temporaires ouvrent la voie à la fraude, au spam et aux abus. Découvrez comment la détection des domaines jetables renforce le contrôle des comptes et la réputation d'expéditeur.
Comment automatiser le blocage des IP malveillantes avec les API de threat intelligence
Arrêtez de dépendre des blocklists statiques. Découvrez comment intégrer des API de threat intelligence en temps réel à vos pare-feu et à la logique de vos applications pour détecter et bloquer automatiquement les adresses IP malveillantes avant qu'elles ne frappent.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.