Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

Sigstore et Cosign : vérifier les images de conteneurs
Signez et vérifiez les images avec Cosign, identités keyless, transparence, digests immuables et politiques d’admission centrées sur le signataire.
Provenance SLSA : vérifier la supply chain logicielle
Utilisez la provenance SLSA pour relier artefacts, source et builders, vérifier vos politiques CI et répondre aux altérations.
Paquets PyPI malveillants : sécuriser la supply chain
Détectez les paquets PyPI malveillants par provenance, contrôle des dépendances, comportement d’installation, réseau, hashes et playbook Python.
Compromission de GitHub Actions et des pipelines CI/CD : un vecteur d'attaque en pleine expansion sur la chaîne d'approvisionnement
Les compromissions de pipelines CI/CD se répètent dans l'écosystème GitHub Actions. Signaux de détection, mesures de durcissement et workflow d'enrichissement pour les équipes sécurité.
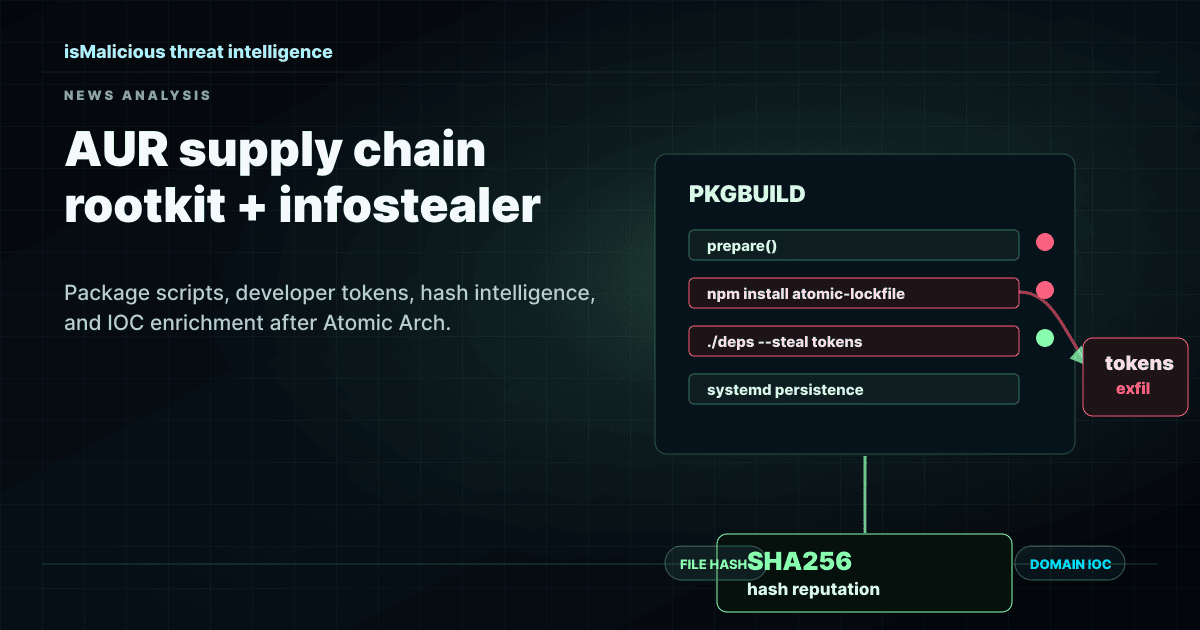
Campagne rootkit et infostealer sur l'AUR d'Arch : la défense de la chaîne d'approvisionnement commence par le renseignement sur les hachages
La compromission de l'Arch User Repository en juin 2026 montre pourquoi la sécurité de la chaîne d'approvisionnement exige une revue des paquets, une réputation des hachages de fichiers, une protection des identifiants développeurs et un enrichissement rapide des IOC.
Paquets npm malveillants : détecter la compromission de la chaîne d'approvisionnement open source
Les paquets npm malveillants exploitent le typosquatting, la dependency confusion, les scripts d'installation et la compromission de mainteneurs pour voler des secrets et piéger les builds. Détection et réponse concrètes.
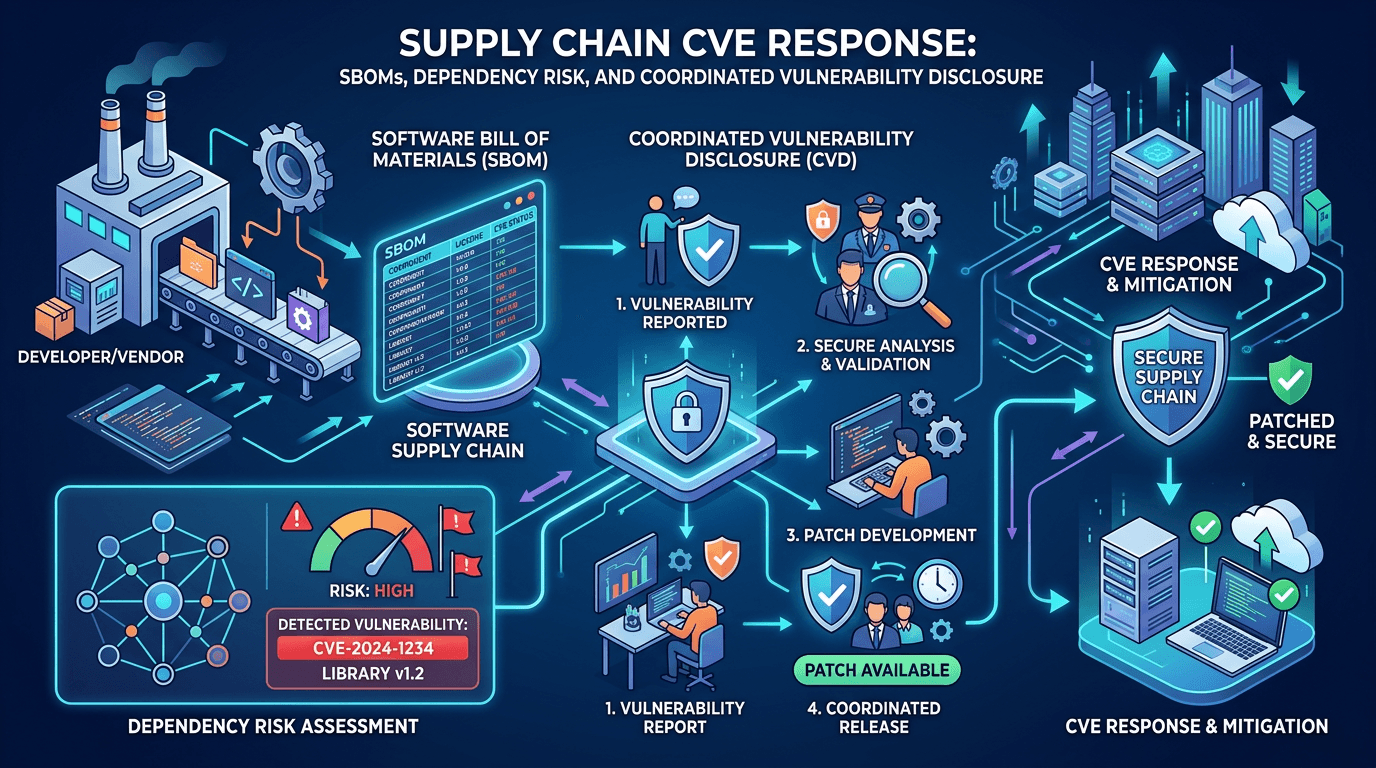
Réponse aux CVE de la chaîne d'approvisionnement : SBOM, risque lié aux dépendances et divulgation coordonnée
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
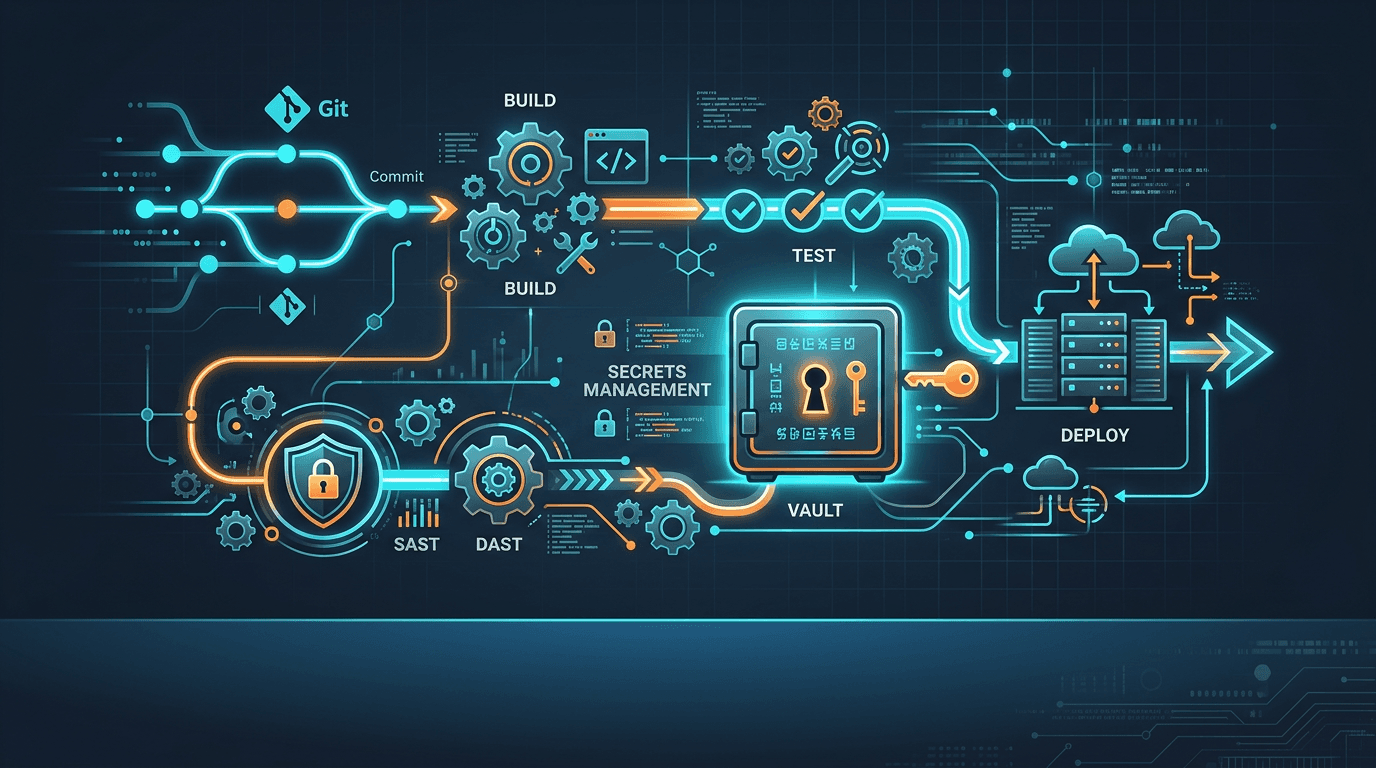
CI/CD et fuites de secrets : sécuriser vos pipelines
Clés API et jetons dans les dépôts Git, caches de build exposés, pipelines trop permissifs : la supply chain logicielle commence dans votre forge. Bonnes pratiques et contrôles minimum pour 2026.
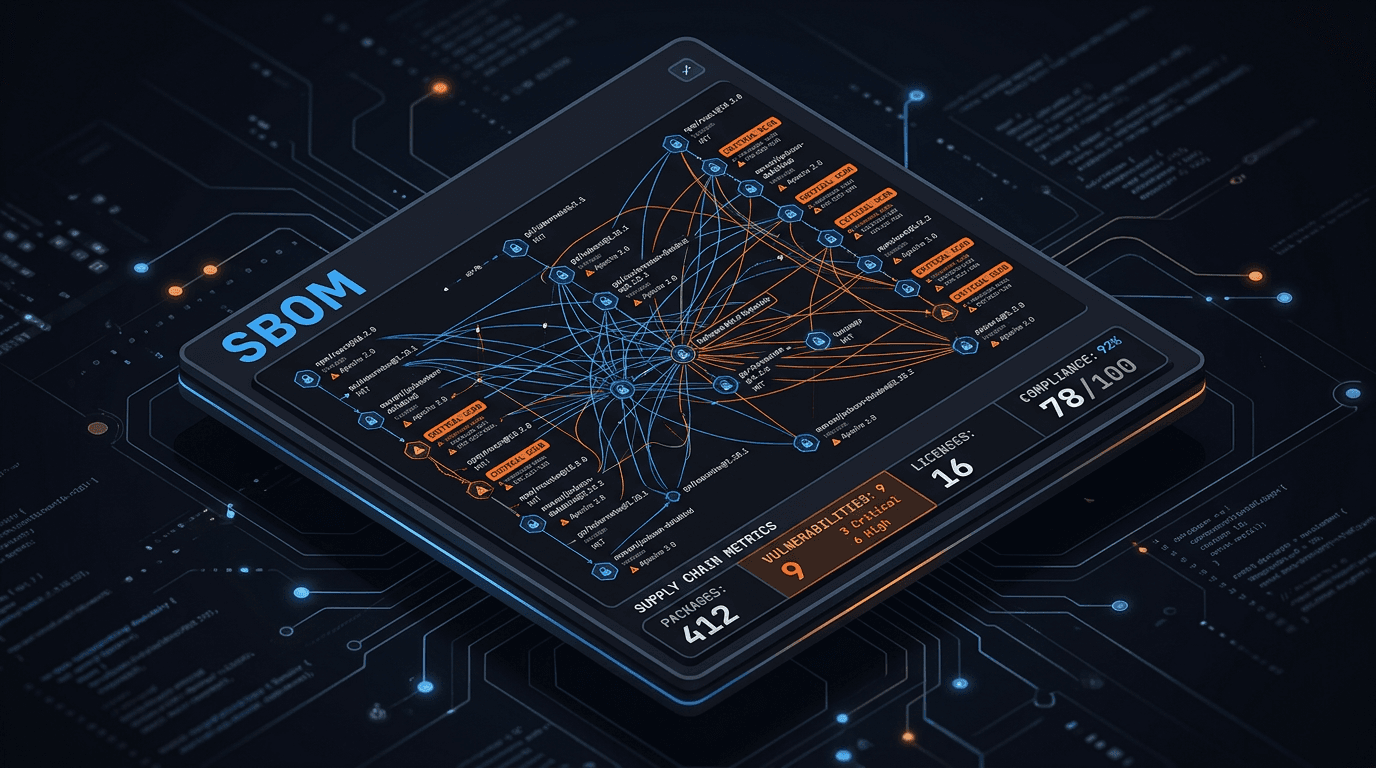
SBOM et sécurité de la chaîne d'approvisionnement : ce dont les équipes sécurité ont réellement besoin
Les nomenclatures logicielles ne sont pas de la paperasse réservée à la conformité. Découvrez comment les SBOM réduisent le risque tiers et accélèrent la réponse quand une dépendance explose.
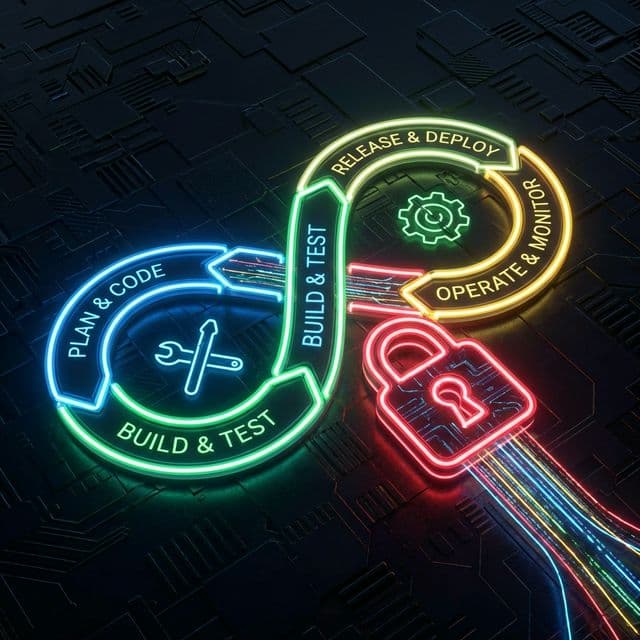
DevSecOps : intégrer la sécurité dans le pipeline CI/CD
La sécurité ne doit pas être une réflexion après coup. Découvrez comment mettre en œuvre le DevSecOps pour automatiser les tests de sécurité et l'analyse des vulnérabilités au cœur de votre workflow de développement.
Détection des attaques sur la chaîne d'approvisionnement : de SolarWinds à MOVEit
Les attaques sur la chaîne d'approvisionnement sont devenues l'arme de prédilection des acteurs de menace sophistiqués. Découvrez comment détecter un fournisseur compromis, surveiller le risque tiers et protéger votre organisation avant que vos prestataires ne deviennent votre vulnérabilité.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.