Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious.
- Articles
- 283
- Catégories
- 24
- Dernière publication

TAXII : paginer sans perdre les ajouts du flux
Distinguez added_after, date_added et modified, puis testez les curseurs, les versions et la reprise après panne d’un client TAXII 2.1.
STIX : distinguer Indicator et Observed Data
Séparez une règle de détection, un fait observé et un Sighting STIX pour importer vos IOC sans transformer chaque trace en menace.
Defang et refang : traiter hxxp et les IOC sans erreur
Partagez des IOC neutralisés tout en conservant une valeur exploitable : distinguez affichage, conversion, validation et soumission à un service externe.
Normalisation URL : éviter les erreurs de matching IOC
Comparez les URL sans perdre les preuves : casse, encodage, paramètres et fragments demandent des règles explicites et des tests de non-correspondance.
Liste d’autorisation IP : maîtriser les plages CIDR
Vérifiez le périmètre d’une exception IP, testez les bornes CIDR et IPv6, puis documentez le propriétaire, la durée et le retrait de l’autorisation.
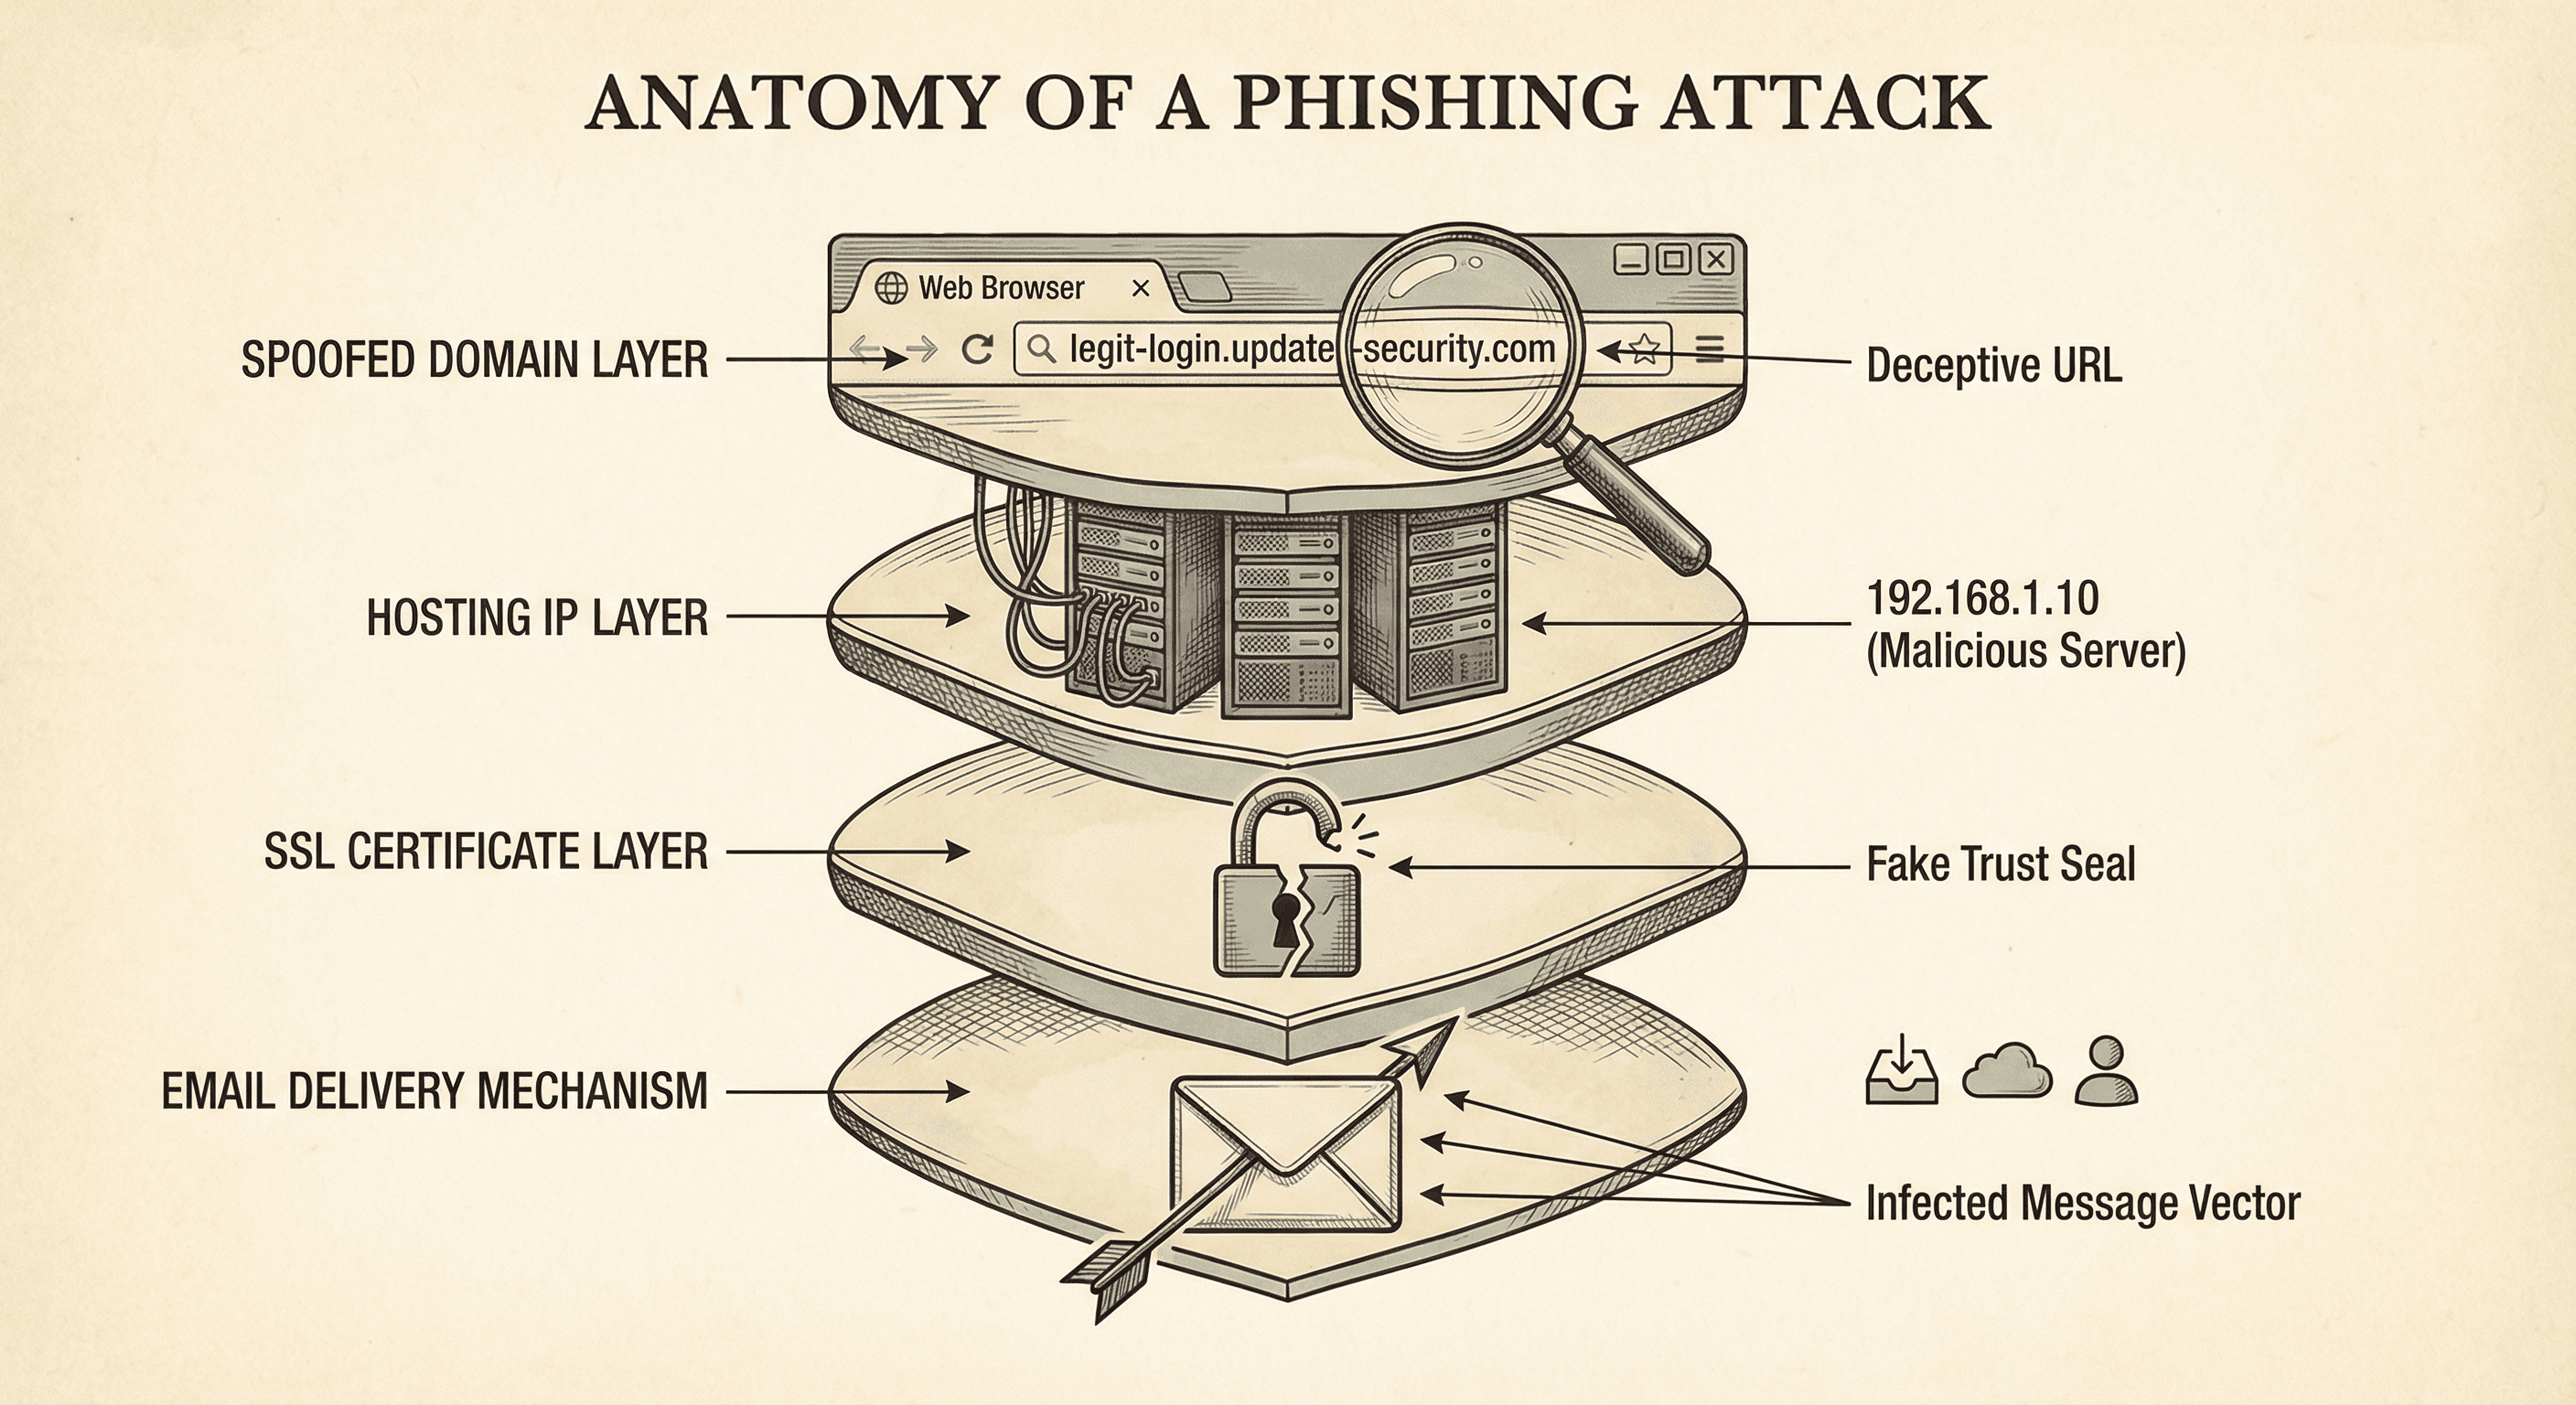
RDAP : lire les données d’un domaine en enquête
Exploitez les événements, statuts et contacts RDAP pour documenter un domaine suspect sans attribuer à tort une identité ou une compromission.

Achats de threat intelligence : guide du secteur public
Préparez un achat CTI public avec des exigences vérifiables, les droits d’usage, la protection des données, une recette technique et un plan de sortie.
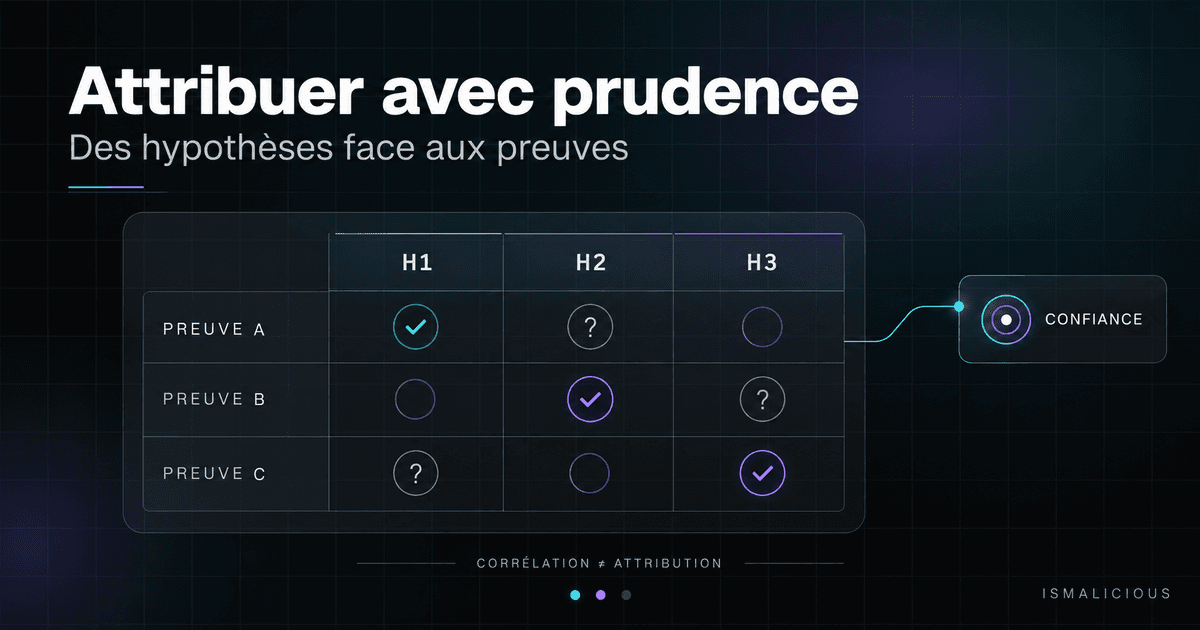
Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
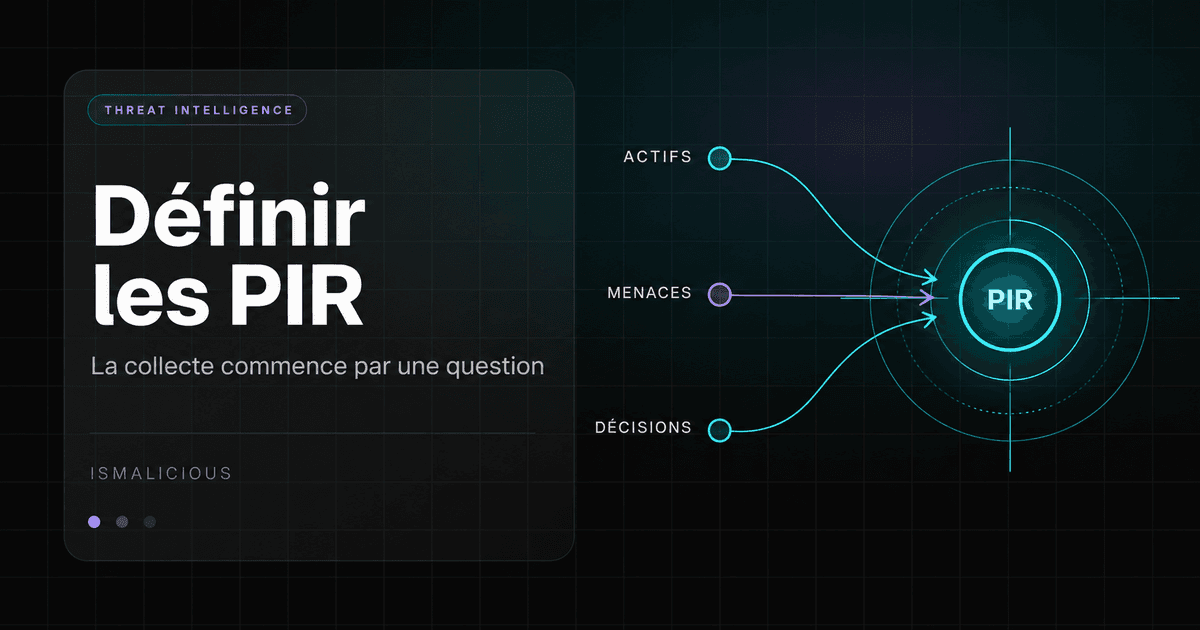
Définir des PIR en threat intelligence : modèle et collecte
Transformez les demandes de veille en PIR exploitables : questions de décision, modèle de registre, plan de collecte et critères de clôture pour une équipe CTI.
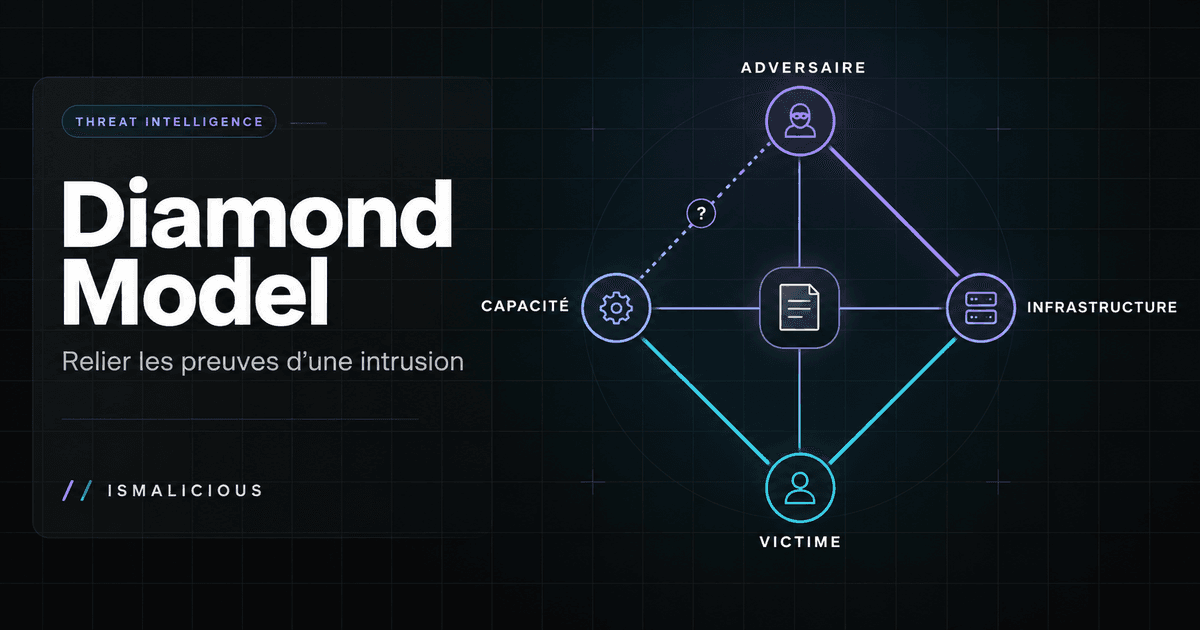
Diamond Model : mener une enquête CTI fondée sur les preuves
Appliquez le Diamond Model à une enquête CTI : événements, pivots, chronologie, preuves contradictoires et décisions, avec un cas fictif complet et réutilisable.
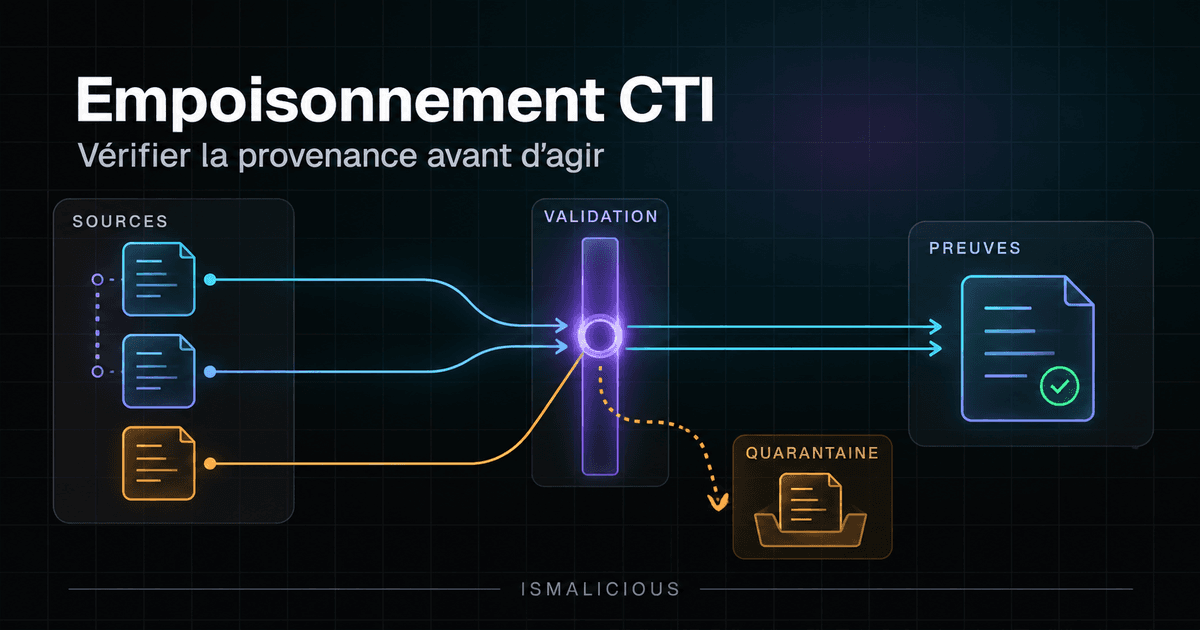
Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
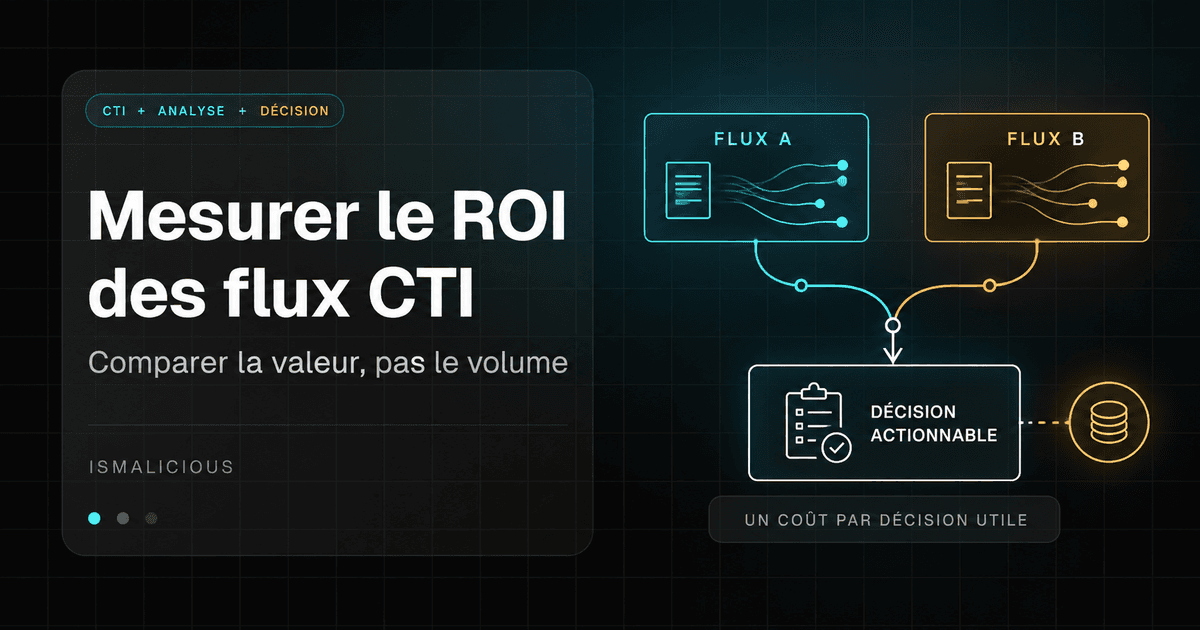
ROI des flux de threat intelligence : un benchmark fiable
Évaluez un flux de threat intelligence avec un échantillon indépendant, des coûts complets et une mesure de sa valeur ajoutée avant de renouveler votre contrat.
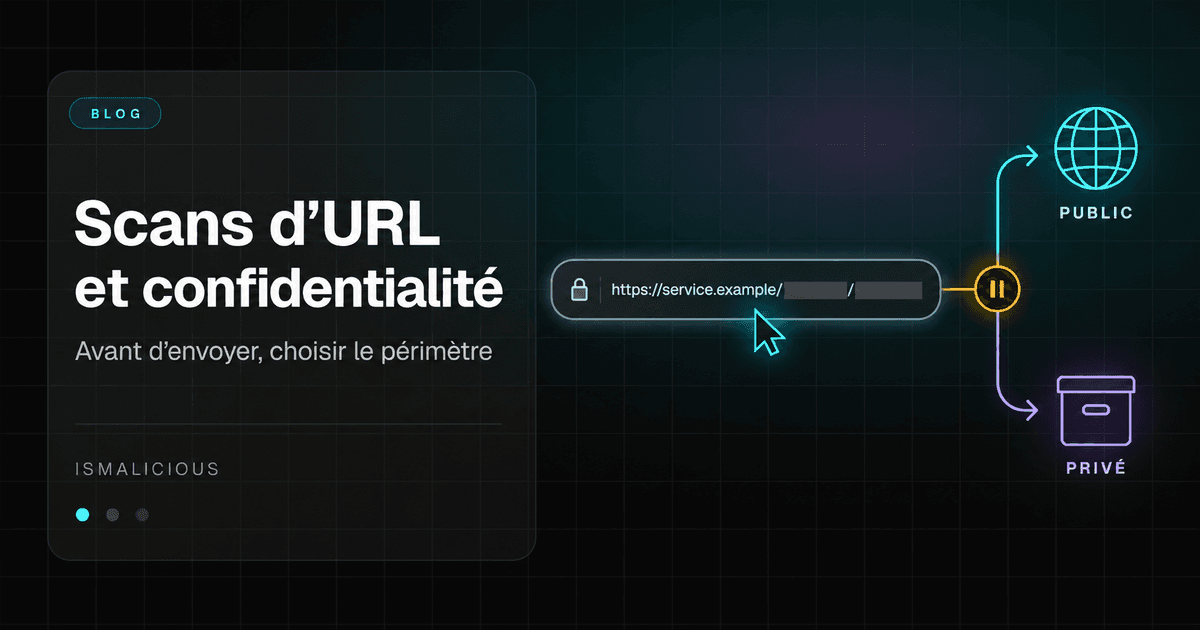
OPSEC CTI : analyser une URL sans divulguer de secrets
Protégez vos enquêtes CTI avant un scan d’URL ou de fichier : visibilité publique, liens signés, recherche de hash et choix d’un environnement d’analyse adapté.
Portfolio analyste CTI : construire un laboratoire hors ligne
Créez un portfolio d’analyste CTI vérifiable : laboratoire hors ligne, corpus fictif, livrables, revue des preuves et critères pour montrer votre raisonnement.
Rapport de threat intelligence : un modèle pour la direction
Rédigez une note CTI utile à la direction : décision attendue, impact métier, preuves, inconnues, options et suivi, avec un modèle et un exemple détaillé.
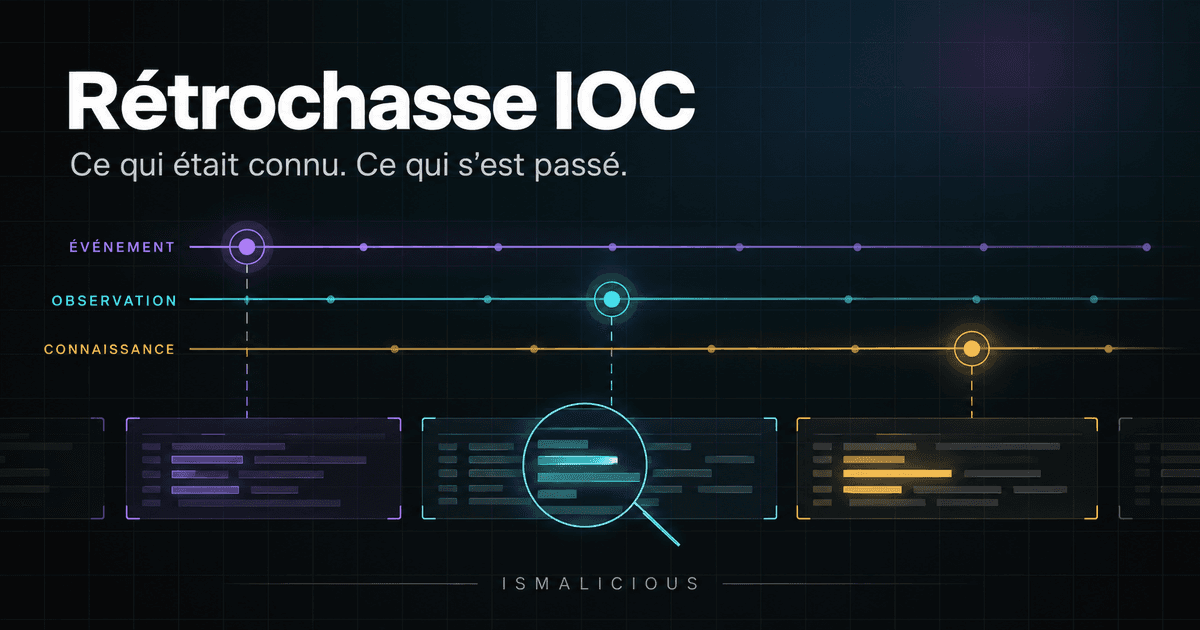
Rétrochasse d’IOC : enquêter dans les logs historiques
Menez une rétrochasse d’IOC fiable dans vos logs : distinguez temps de l’événement, connaissance et validité, puis documentez les résultats et les angles morts.
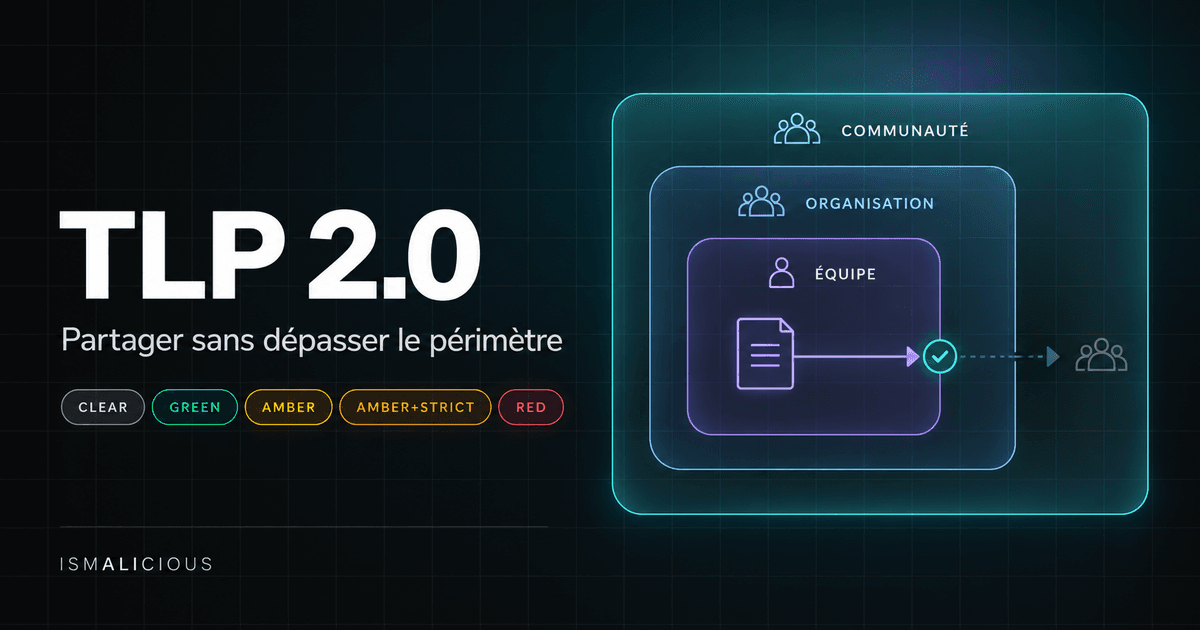
TLP 2.0 : partager la threat intelligence sans fuite de données
Appliquez TLP 2.0 aux rapports CTI, IOC et échanges avec vos prestataires : périmètres de partage, autorisations, minimisation et contrôles de diffusion.
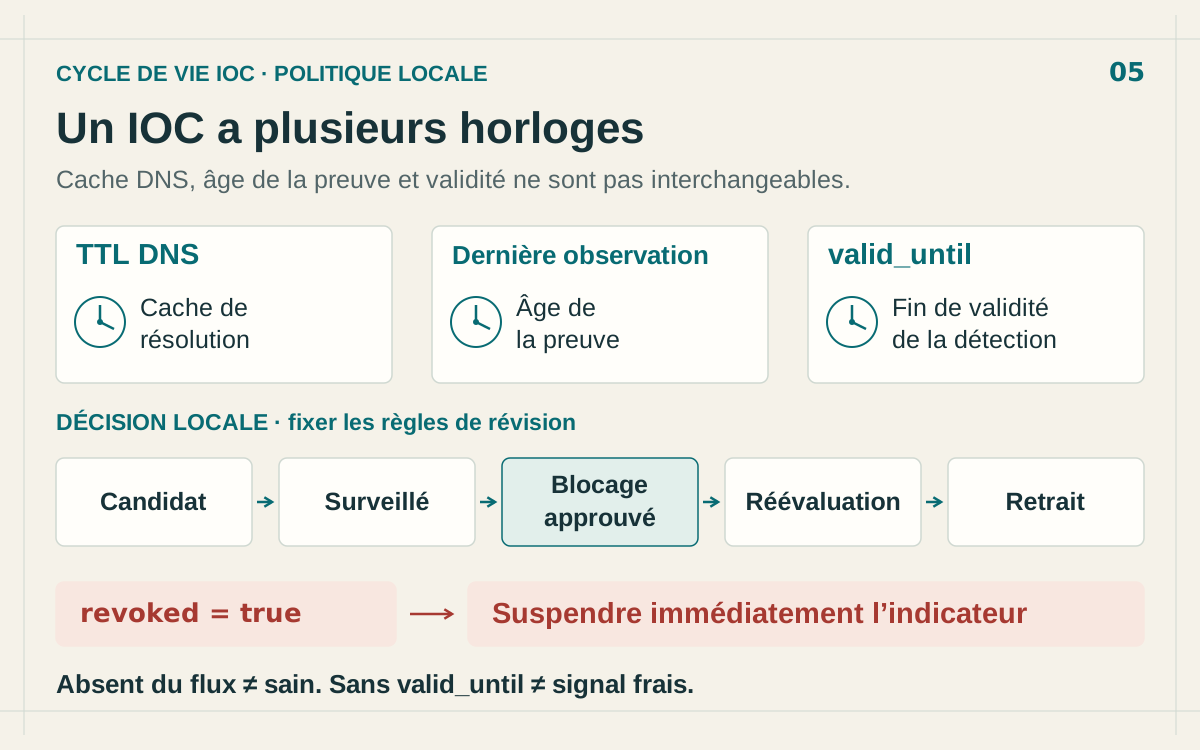
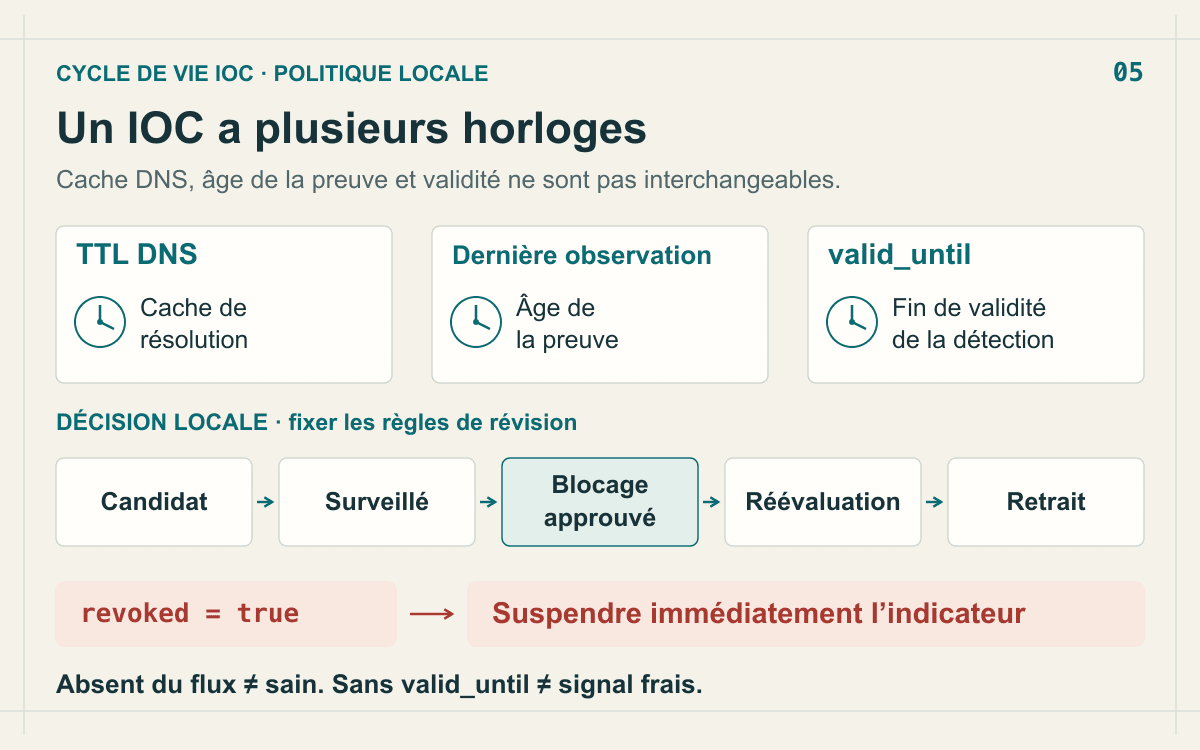
Expiration des IOC : quand retirer une IP bloquée ?
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
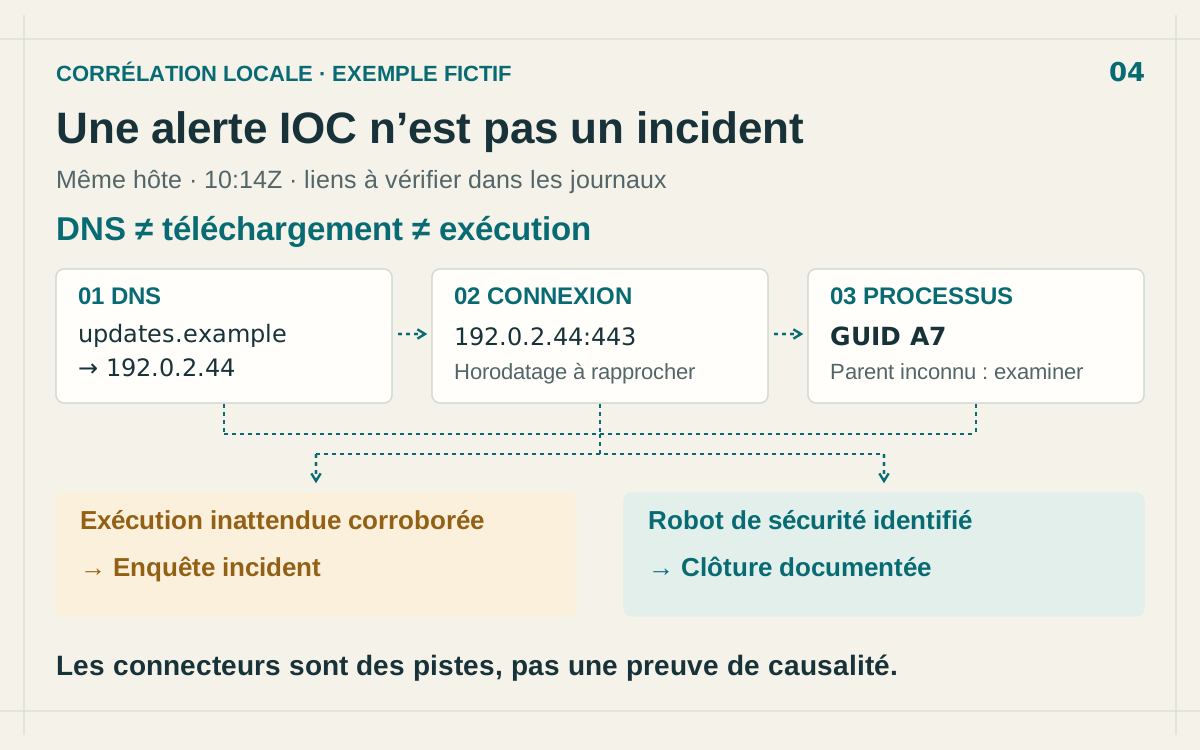
Alerte IOC : corréler IP, DNS et processus
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
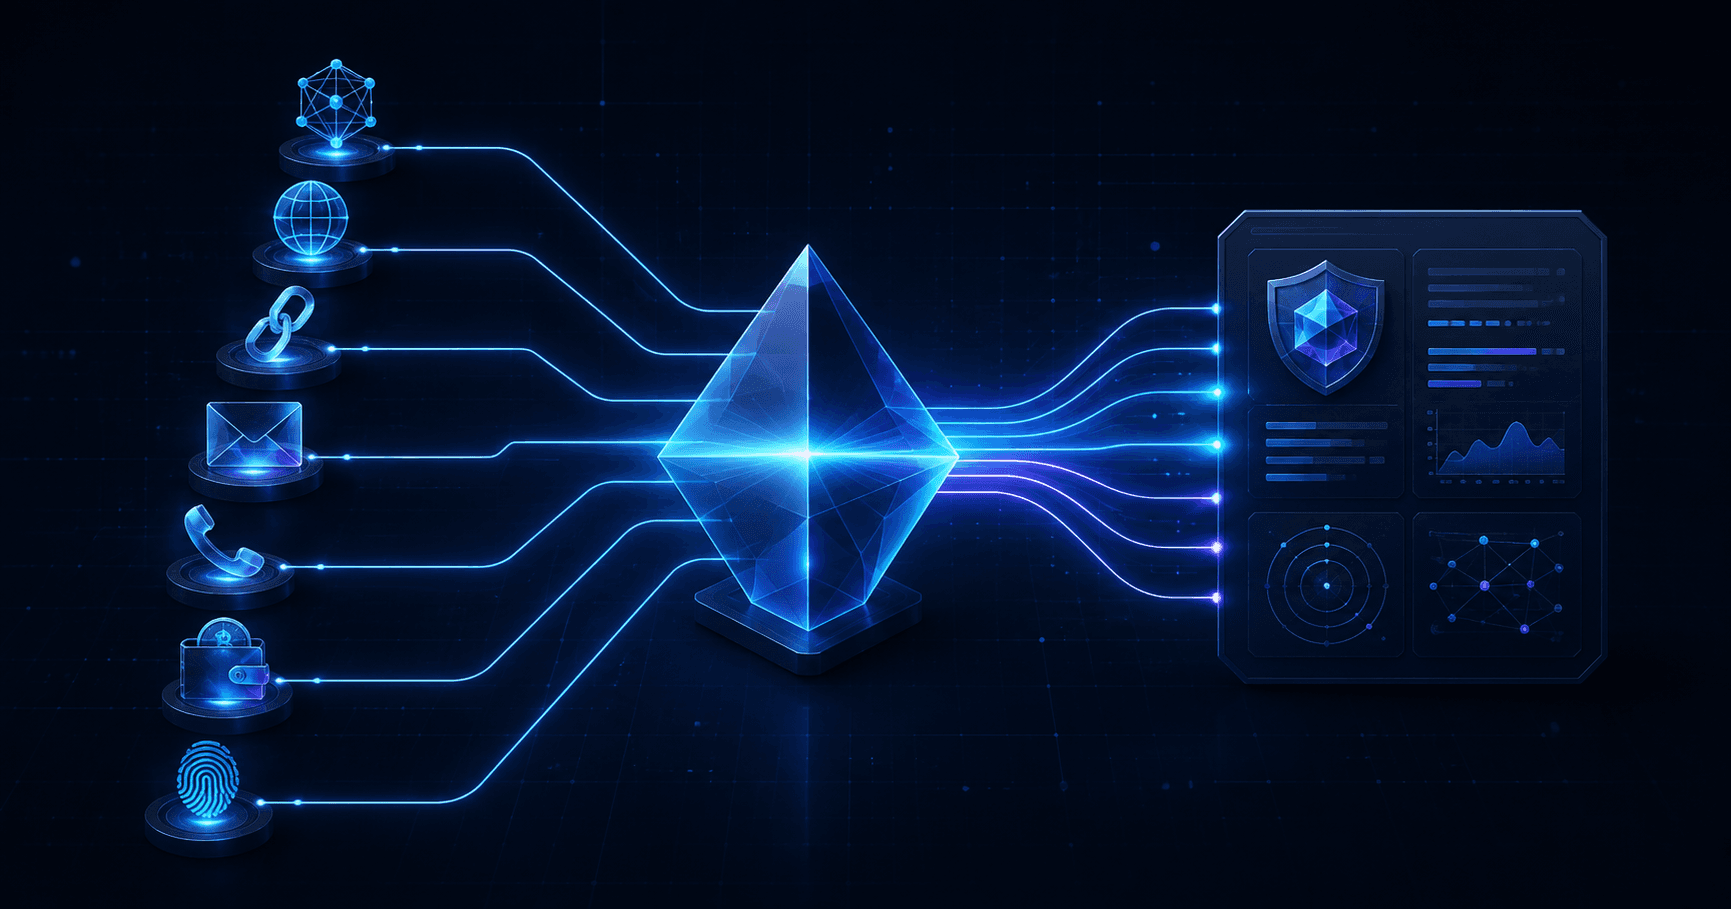
Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
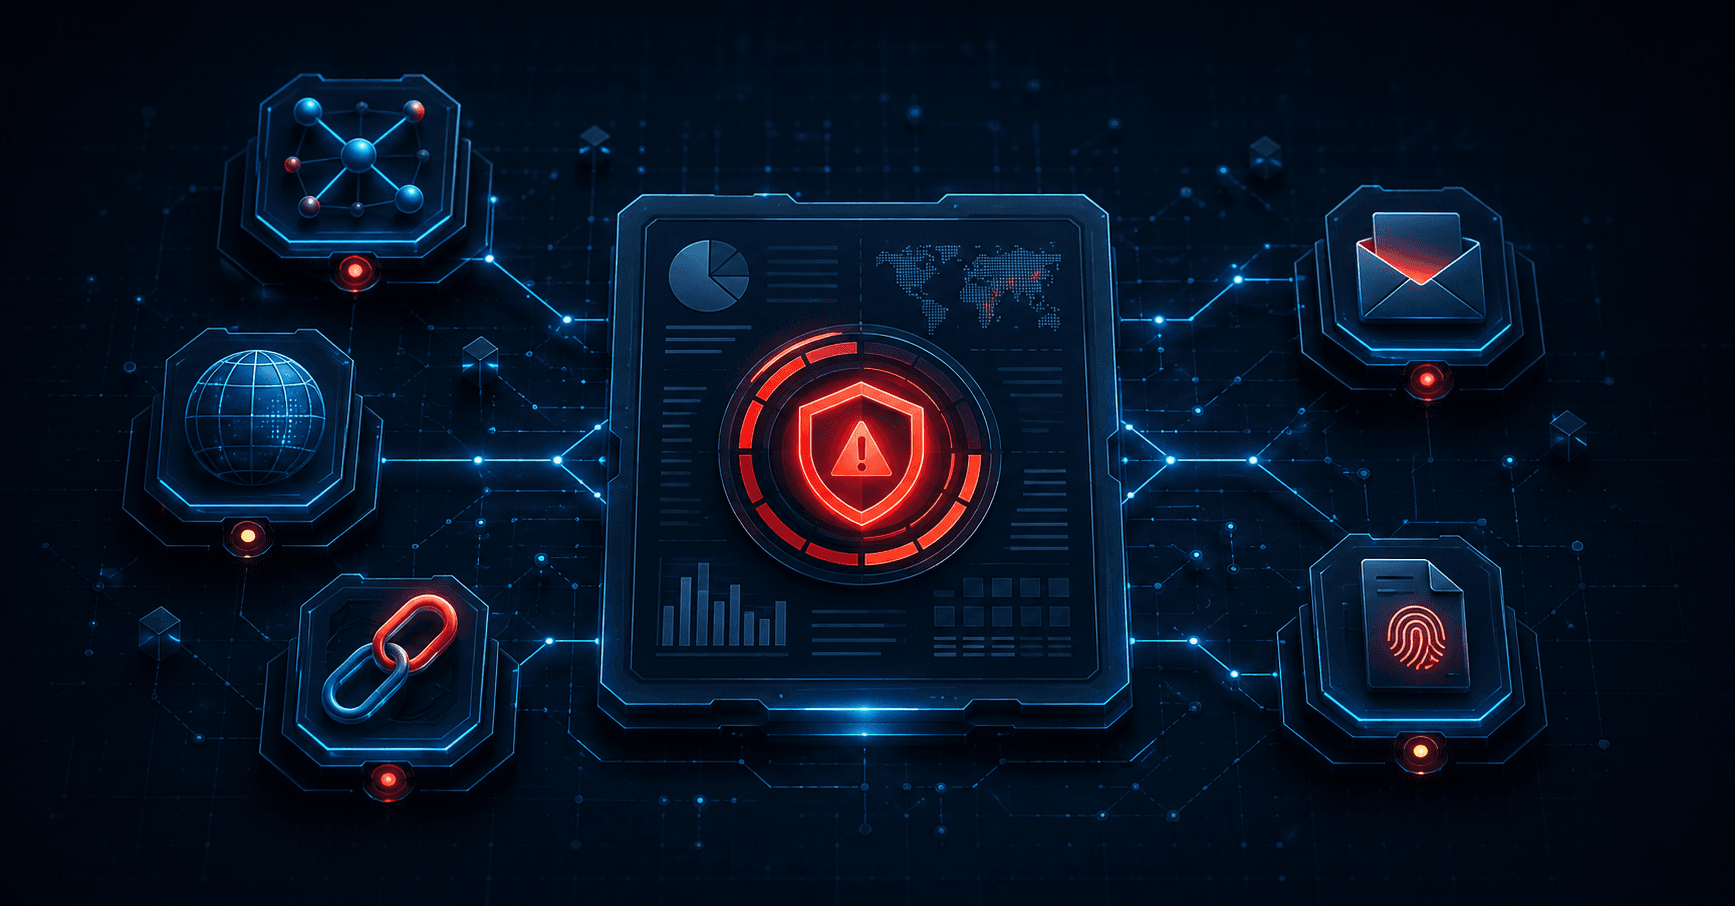
Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Flux de menaces TAXII : construire une intégration SIEM continue
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.
Listes de blocage : tester et annuler une prévention opérationnelle
Utilisez /app/blocklists pour sélectionner, tester, déployer, mesurer et annuler sans risque une prévention sur IP ou domaines.
Thèmes
Parcourir par thème. Une page par sujet.
- threat intelligence92 articles
- SOC58 articles
- incident response43 articles
- CVE32 articles
- IOC enrichment31 articles
- threat intelligence API26 articles
- phishing21 articles
- SIEM18 articles
- vulnerability management18 articles
- KEV14 articles
- patch management14 articles
- CVE Watch11 articles
- EPSS11 articles
- ransomware10 articles
- identity security8 articles
- malware detection8 articles
- file hash7 articles
- ransomware intelligence7 articles
- SOAR7 articles
- MITRE ATT&CK5 articles
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.