Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.


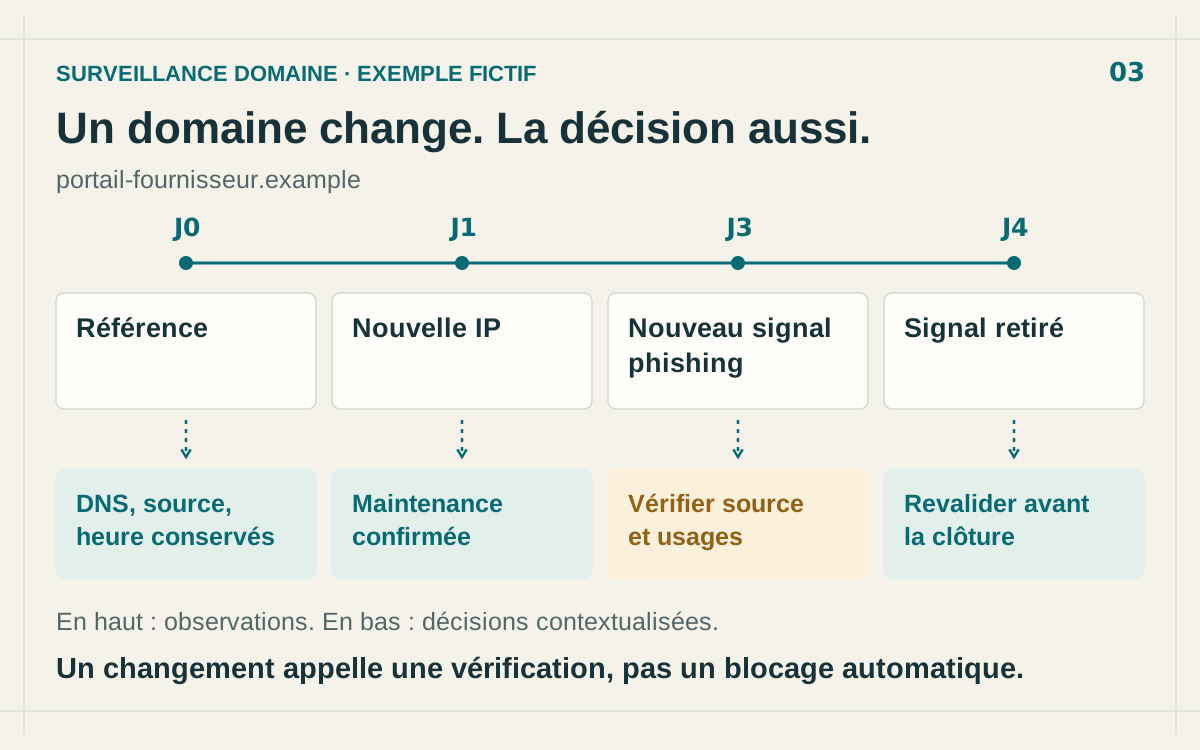
Surveiller la réputation d’un domaine : quelles alertes ?
Comparez les observations d’un domaine dans le temps : nouveau signal de phishing, changement DNS attendu ou retrait d’une source. Une méthode de surveillance.
Prise de contrôle de sous-domaine : prévenir le DNS
Prévenez la prise de contrôle des sous-domaines en reliant DNS, ressources cloud et propriétaires, puis en corrigeant l’ordre de décommissionnement.
Domain shadowing : détecter un DNS compromis
Détectez le domain shadowing en surveillant changements DNS, certificats, sous-domaines, sécurité des comptes et relations d’infrastructure.
Sécurité DNS over HTTPS : détecter les abus DoH
Sécurisez DNS over HTTPS sans perdre en visibilité : gouvernance des résolveurs, détection des contournements et respect de la vie privée.
Détection DGA : repérer les domaines générés
Détectez les DGA grâce aux signaux lexicaux, DNS, endpoint et de réputation, tout en maîtrisant les faux positifs en production.
Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.
Énumération de sous-domaines pour les équipes sécurité : découverte de la surface d'attaque et reconnaissance DNS
L'énumération de sous-domaines révèle les serveurs de dev oubliés, les enregistrements DNS orphelins et le shadow IT avant les attaquants. Comparaison des techniques passives et actives.
Détection du tunneling DNS : repérer les canaux C2 cachés dans le trafic DNS
Le tunneling DNS encapsule du C2 et de l’exfiltration dans des requêtes DNS anodines. Signaux, règles SIEM et enrichissement pour le détecter.
Sécurité DNS : empoisonnement, détournement et durcissement qui tient dans la durée
On ignore facilement le DNS, jusqu'au jour où il achemine vos utilisateurs vers un malware. Comprenez comment l'empoisonnement de cache, le détournement de domaine et les bonnes pratiques de DNS sécurisé s'articulent.
Sécurité DNS et threat intelligence : bloquer les malwares au niveau du résolveur
Le DNS est la première ligne de défense contre les malwares et le phishing. Découvrez comment le DNS protecteur et les blocklists de threat intelligence stoppent les menaces avant qu'elles n'atteignent votre réseau, avec des guides d'intégration pour Pi-hole, AdGuard et le DNS d'entreprise.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.