Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious.
- Articles
- 281
- Catégories
- 24
- Dernière publication

VEX : quand accepter un statut not_affected ?
Vérifiez le produit, la version, la justification et les preuves d’un avis VEX avant de clôturer une alerte CVE ou de suspendre un correctif.
Certificat révoqué : lire OCSP et CRL sans confusion
Distinguez révocation, expiration et réputation d’un domaine. Vérifiez le certificat exact, la fraîcheur du statut et le résultat côté client.
Pièce jointe ZIP chiffrée : comment l’analyser
Traitez une archive protégée par mot de passe sans l’ouvrir sur le poste utilisateur : collecte, isolation, empreintes et décision documentée.
Calculer le SHA-256 d’un fichier avec PowerShell
Calculez une empreinte SHA-256 sans exécuter le fichier, comparez la bonne référence et consignez les limites du résultat de réputation.
TAXII : paginer sans perdre les ajouts du flux
Distinguez added_after, date_added et modified, puis testez les curseurs, les versions et la reprise après panne d’un client TAXII 2.1.
STIX : distinguer Indicator et Observed Data
Séparez une règle de détection, un fait observé et un Sighting STIX pour importer vos IOC sans transformer chaque trace en menace.
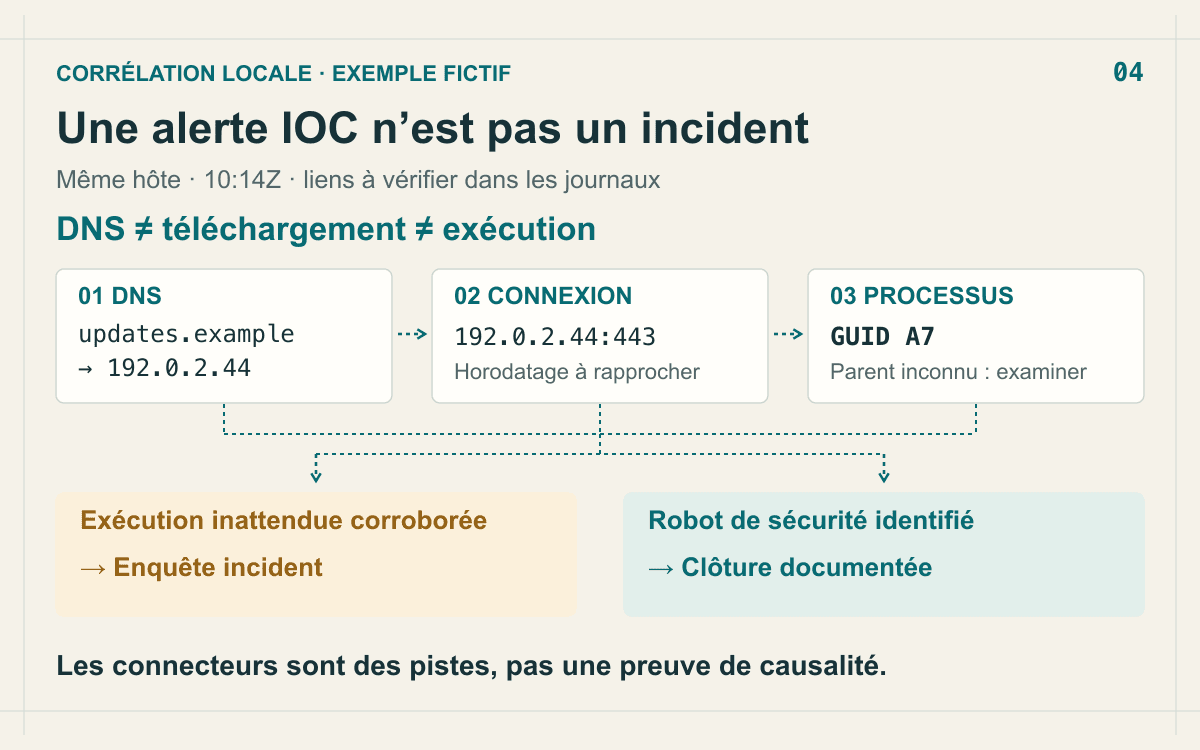
Defang et refang : traiter hxxp et les IOC sans erreur
Partagez des IOC neutralisés tout en conservant une valeur exploitable : distinguez affichage, conversion, validation et soumission à un service externe.
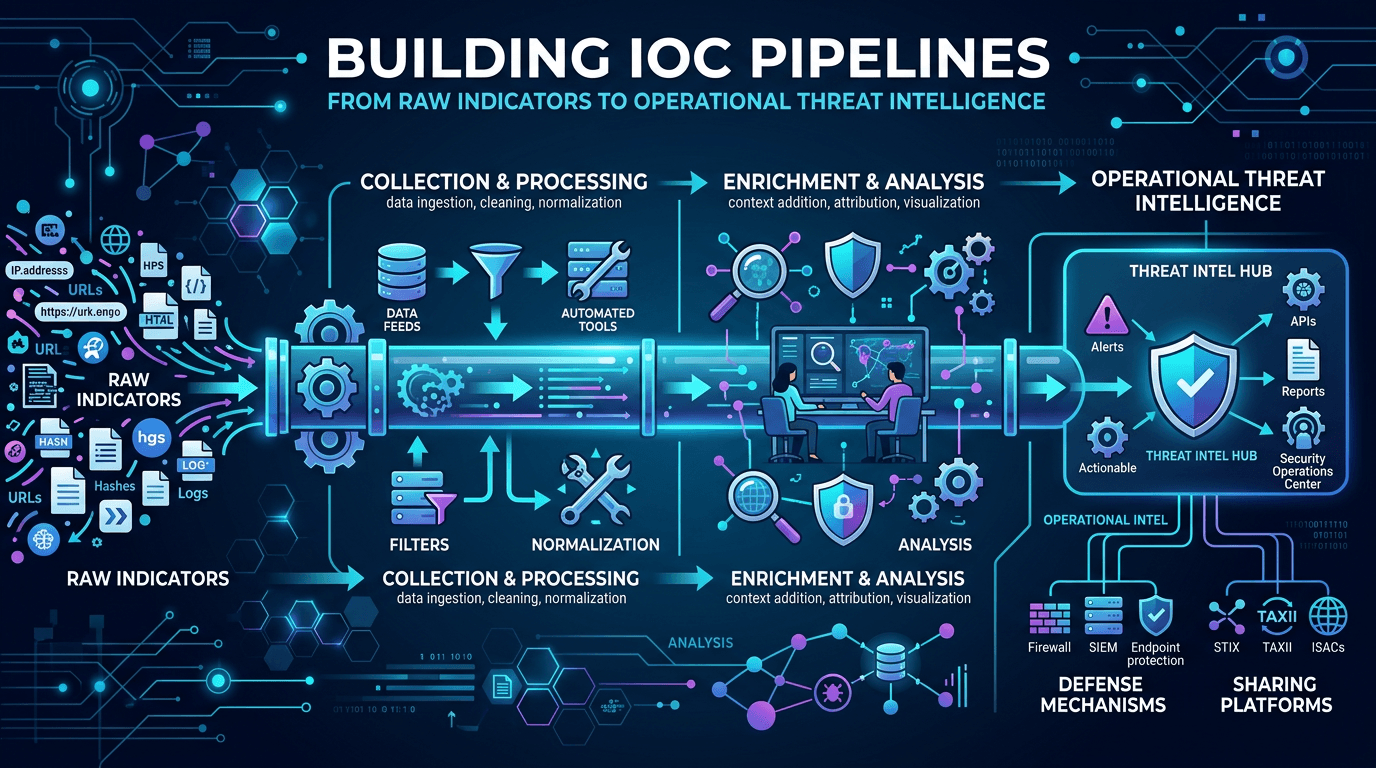
Normalisation URL : éviter les erreurs de matching IOC
Comparez les URL sans perdre les preuves : casse, encodage, paramètres et fragments demandent des règles explicites et des tests de non-correspondance.
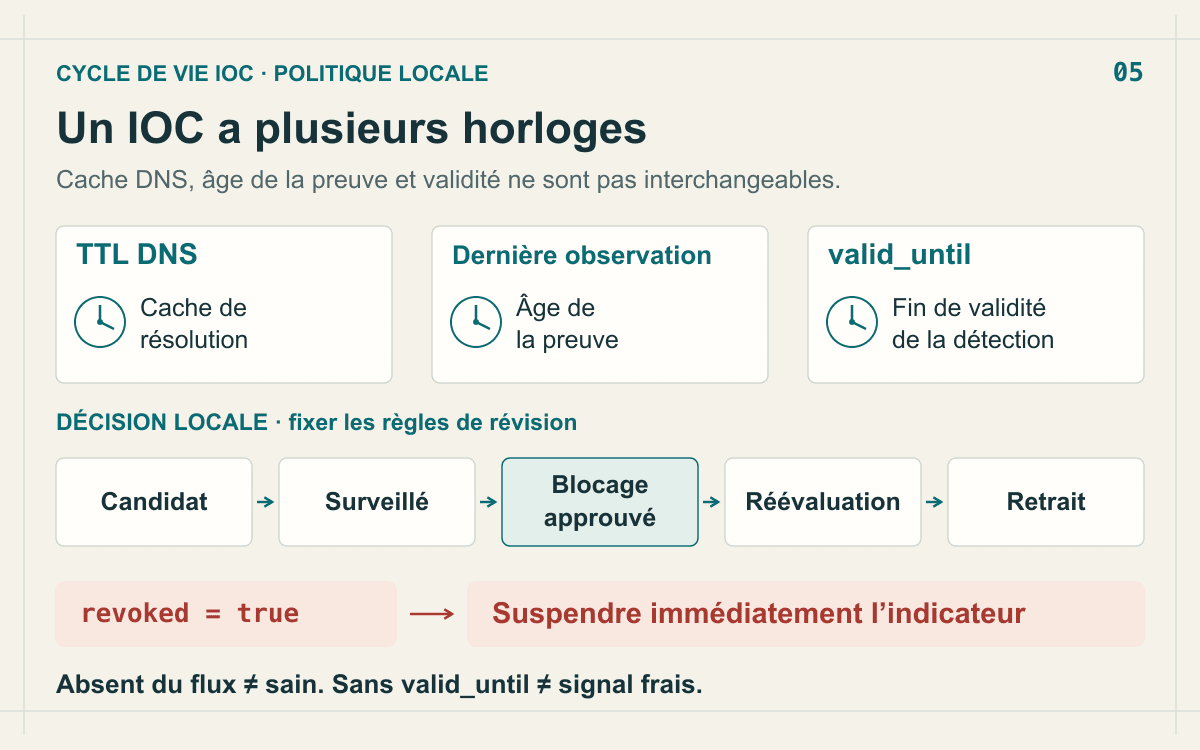
Liste d’autorisation IP : maîtriser les plages CIDR
Vérifiez le périmètre d’une exception IP, testez les bornes CIDR et IPv6, puis documentez le propriétaire, la durée et le retrait de l’autorisation.
X-Forwarded-For : retrouver une IP client fiable
Identifiez l’IP à enrichir derrière vos proxys en définissant les relais de confiance, puis testez les en-têtes forgés et les accès directs.
DNSSEC et SERVFAIL : trouver la cause de l’échec
Diagnostiquez un SERVFAIL avec les erreurs DNS détaillées, la chaîne DS/DNSKEY et les signatures, puis vérifiez la réparation sans désactiver DNSSEC.
TTL DNS : enquêter sur un changement d’IP
Reconstituez un changement d’adresse DNS avec des réponses datées, les caches et les vues réseau, sans confondre TTL et durée de menace.
NXDOMAIN : diagnostiquer une anomalie DNS
Distinguez nom inexistant, cache négatif, filtrage et activité suspecte avant de transformer des erreurs NXDOMAIN en incident de sécurité.
CNAME cloaking : enquêter sur un sous-domaine tiers
Suivez la chaîne CNAME, identifiez le prestataire et contrôlez les cookies transmis avant de décider si un sous-domaine doit rester autorisé.
Domaine parqué : évaluer le risque avant de bloquer
Distinguez parking, expiration et comportement malveillant. Examinez l’usage réel du domaine et choisissez une restriction proportionnée.
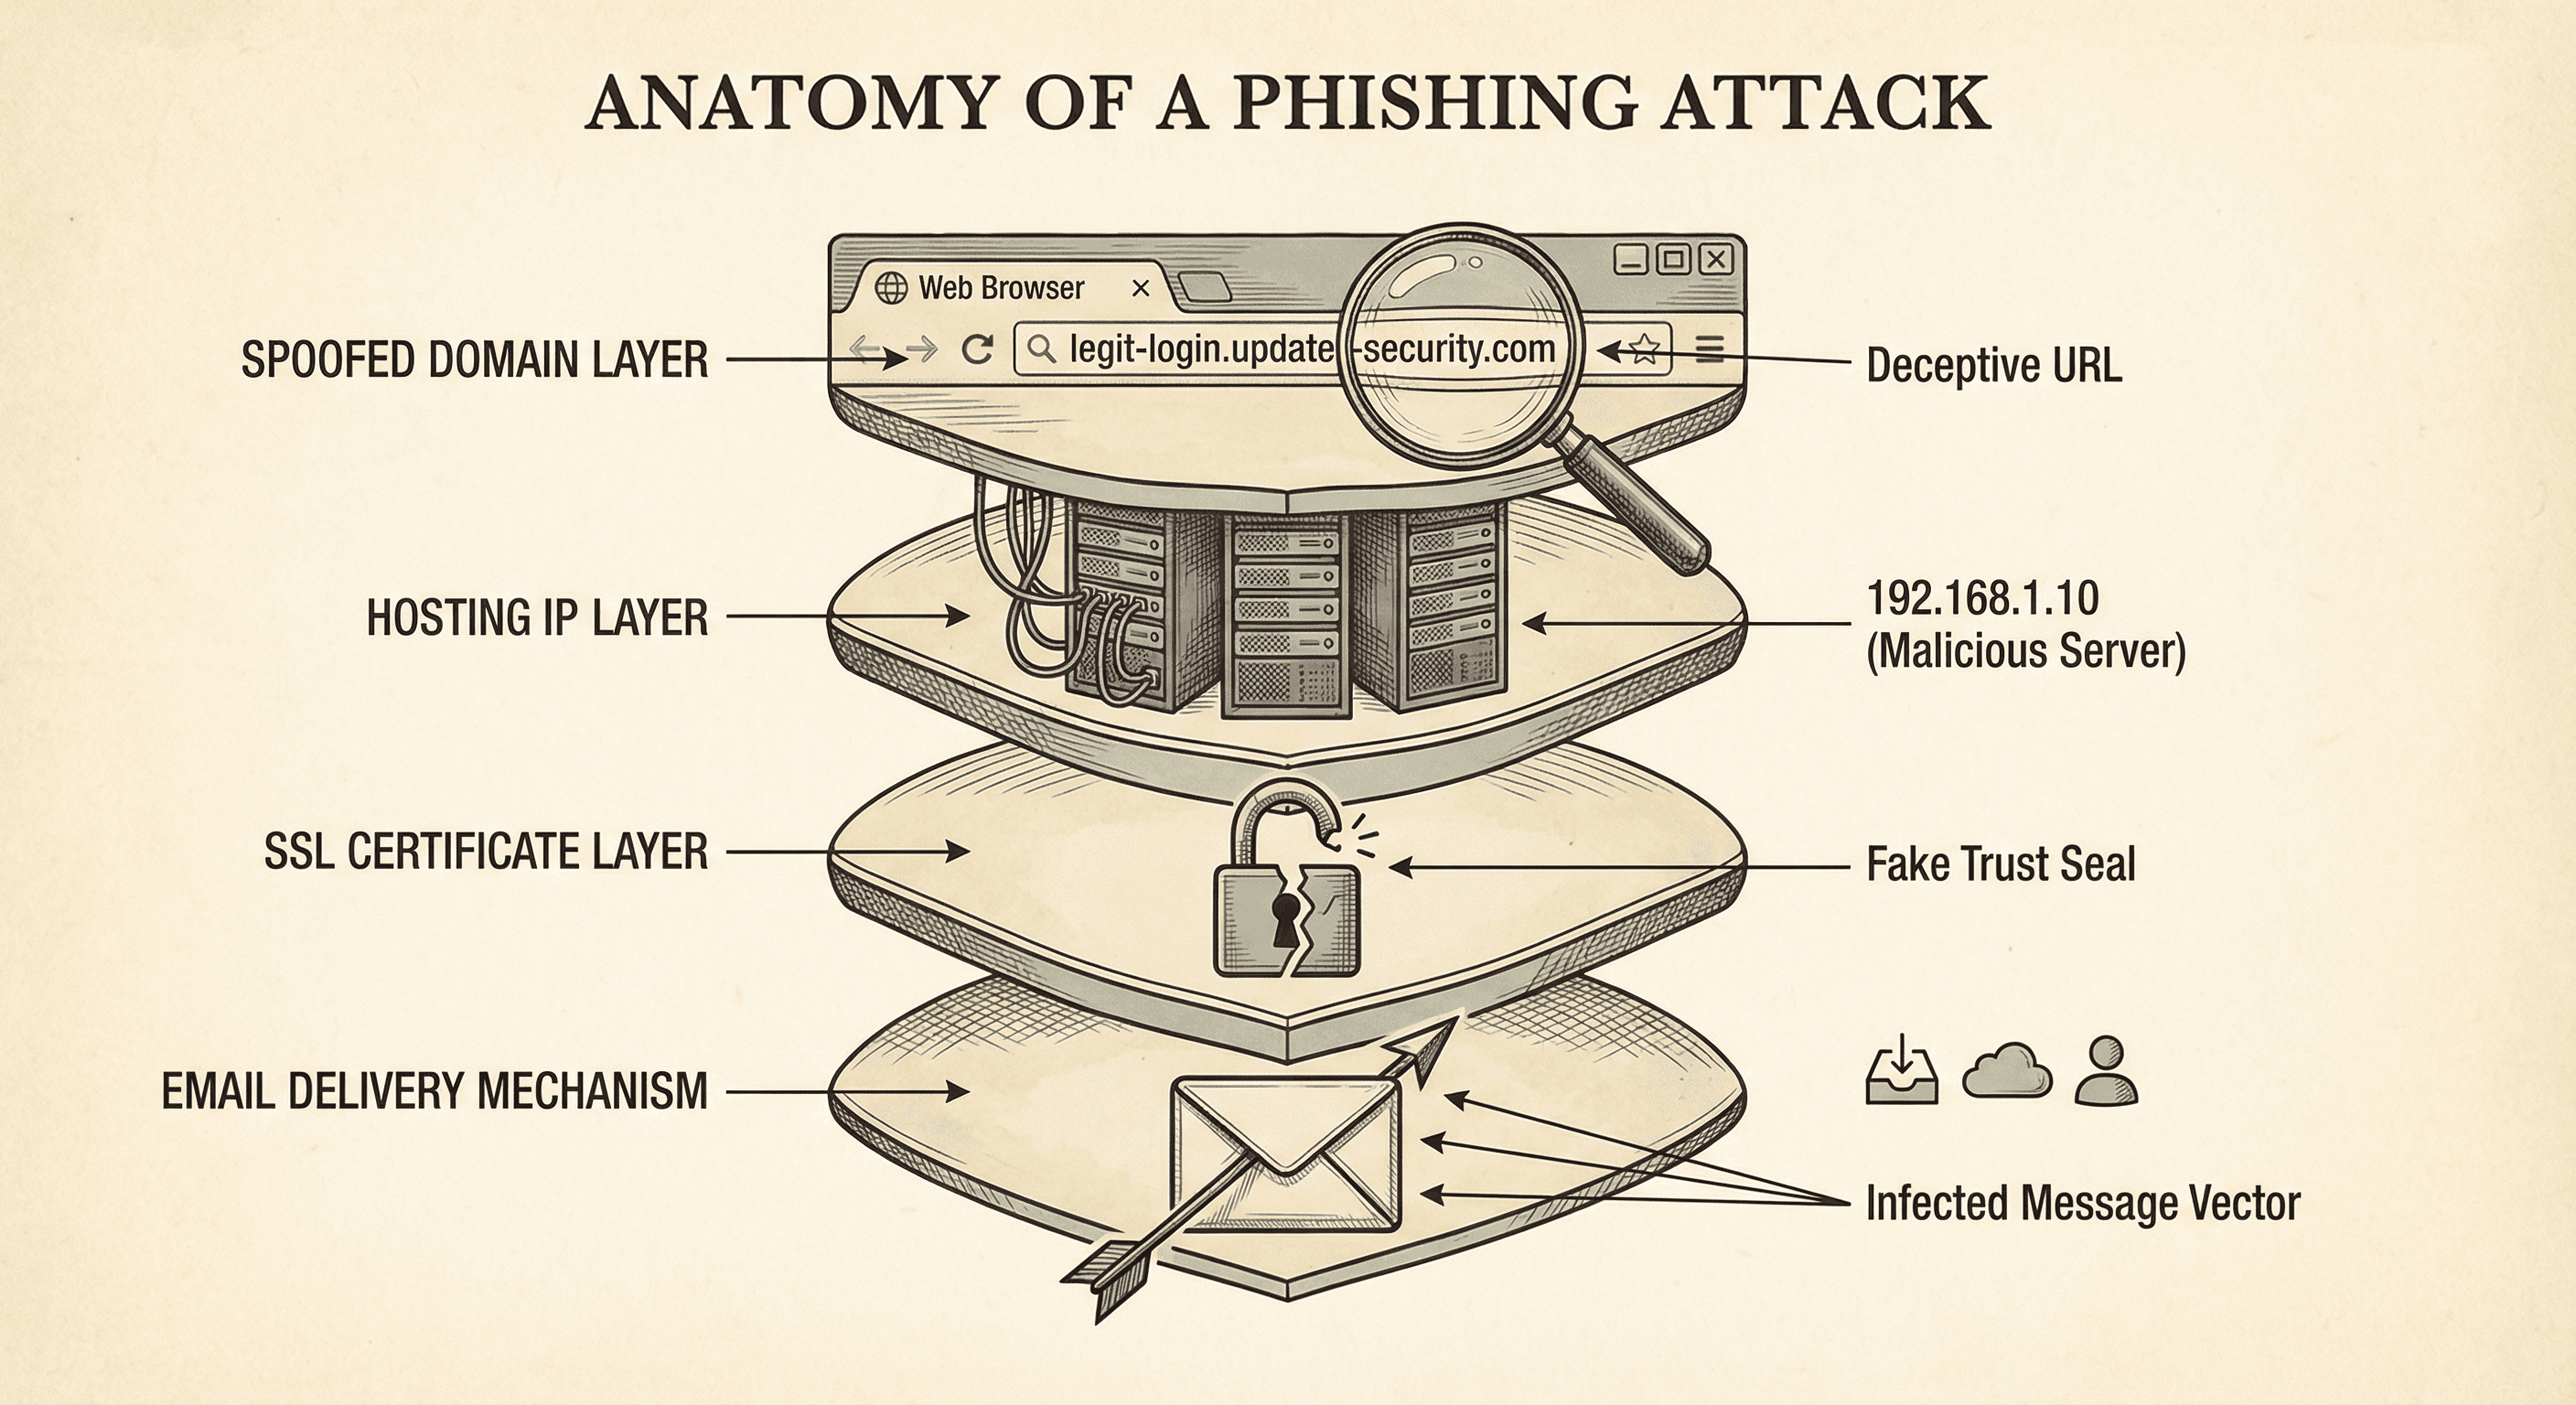
RDAP : lire les données d’un domaine en enquête
Exploitez les événements, statuts et contacts RDAP pour documenter un domaine suspect sans attribuer à tort une identité ou une compromission.
Rapport DMARC XML : interpréter les échecs
Lisez les rapports DMARC agrégés, distinguez alignement et authentification, puis classez les anomalies par service et impact métier.
SPF permerror : corriger la limite des recherches DNS
Reconstituez les dépendances SPF, distinguez permerror et fail, puis réduisez les recherches DNS avec des tests pour chaque service d’envoi.
Erreur SMTP 550 5.7.1 : trouver la cause du rejet
Un rejet 550 5.7.1 peut venir de la politique destinataire, de l’authentification ou de la réputation. Retrouvez la cause avec les bonnes traces.
Analyser les en-têtes d’un e-mail suspect
Identifiez les serveurs fiables, interprétez Authentication-Results et reliez un e-mail suspect à ses liens sans confondre identité et contenu.

Accès distant des prestataires du secteur public : guide
Encadrez les accès prestataires avec identités nominatives, créneaux approuvés, chemins limités et révocation vérifiée, grâce à un exemple de collectivité.

Achats de threat intelligence : guide du secteur public
Préparez un achat CTI public avec des exigences vérifiables, les droits d’usage, la protection des données, une recette technique et un plan de sortie.

DNS protecteur : déploiement dans le secteur public
Déployez un DNS protecteur sur les sites publics et les postes nomades. Vérifiez la couverture, gérez les exceptions et préparez la continuité des services.

Sécurité réseau des collectivités : plan de 90 jours
Construisez un plan de sécurité réseau pour votre collectivité : services publics, responsables identifiés, segmentation testée et journaux utiles en 90 jours.
Thèmes
Parcourir par thème. Une page par sujet.
- threat intelligence90 articles
- SOC55 articles
- incident response41 articles
- CVE32 articles
- IOC enrichment30 articles
- threat intelligence API26 articles
- phishing20 articles
- vulnerability management19 articles
- SIEM18 articles
- patch management14 articles
- KEV13 articles
- EPSS12 articles
- CVE Watch11 articles
- ransomware9 articles
- identity security7 articles
- malware detection7 articles
- ransomware intelligence7 articles
- SOAR7 articles
- file hash6 articles
- MITRE ATT&CK5 articles
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.