Cartographier ses défenses avec MITRE ATT&CK
Le framework MITRE ATT&CK est la référence absolue pour comprendre le comportement des adversaires. Découvrez comment cartographier vos défenses face à des techniques précises.
 Équipe isMalicious
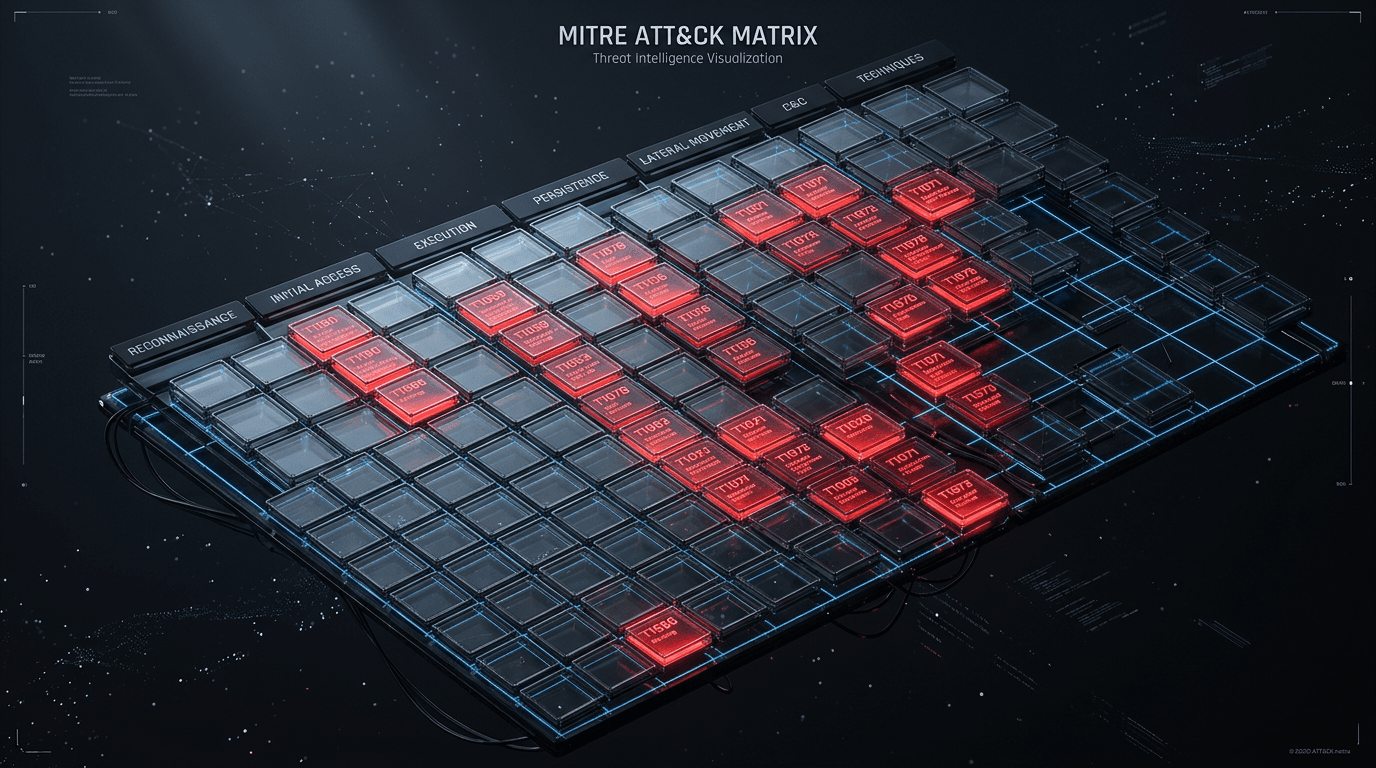
Le framework MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) a bouleversé notre façon de penser la cyberdéfense. Plutôt que de se concentrer uniquement sur les indicateurs de compromission (IoC) tels que les adresses IP et les hashs de fichiers, ATT&CK s'intéresse au comportement.
Qu'est-ce que MITRE ATT&CK ?
Il s'agit d'une base de connaissances accessible à tous, qui recense les tactiques et techniques adverses observées dans le monde réel. Le framework s'organise en une matrice de Tactiques (le « pourquoi » — par exemple l'accès initial ou la persistance) et de Techniques (le « comment » — par exemple le phishing ou les tâches planifiées).
Pourquoi cartographier ses défenses ?
Rattacher vos mesures de sécurité à la matrice ATT&CK vous permet de :
- Identifier les angles morts : visualiser là où vos défenses sont solides et là où elles sont inexistantes.
- Tester leur efficacité : mener des simulations (purple teaming) pour vérifier que vos outils détectent réellement telle ou telle technique.
- Prioriser vos investissements : allouer le budget aux outils qui couvrent les techniques les plus critiques ou les plus probables dans votre secteur d'activité.
Comment démarrer la cartographie
- Inventoriez vos outils : dressez la liste de tous vos outils de sécurité (EDR, pare-feu, SIEM, etc.).
- Déterminez la couverture : pour chaque outil, identifiez les techniques ATT&CK qu'il est capable de détecter ou de bloquer.
- Visualisez la matrice : utilisez le MITRE ATT&CK Navigator pour construire une heatmap de votre couverture.
- Analysez et améliorez : concentrez-vous sur les zones « rouges », c'est-à-dire les techniques pertinentes au regard de votre paysage de menaces mais aujourd'hui non couvertes.
Un cycle continu
Les adversaires font constamment évoluer leur mode opératoire. Votre cartographie ATT&CK n'est pas un projet ponctuel : c'est un document vivant, à mettre à jour au fil du déploiement de nouveaux outils, du réglage de ceux déjà en place, ou de l'arrivée de nouvelles informations de threat intelligence.
Articles associés
 Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
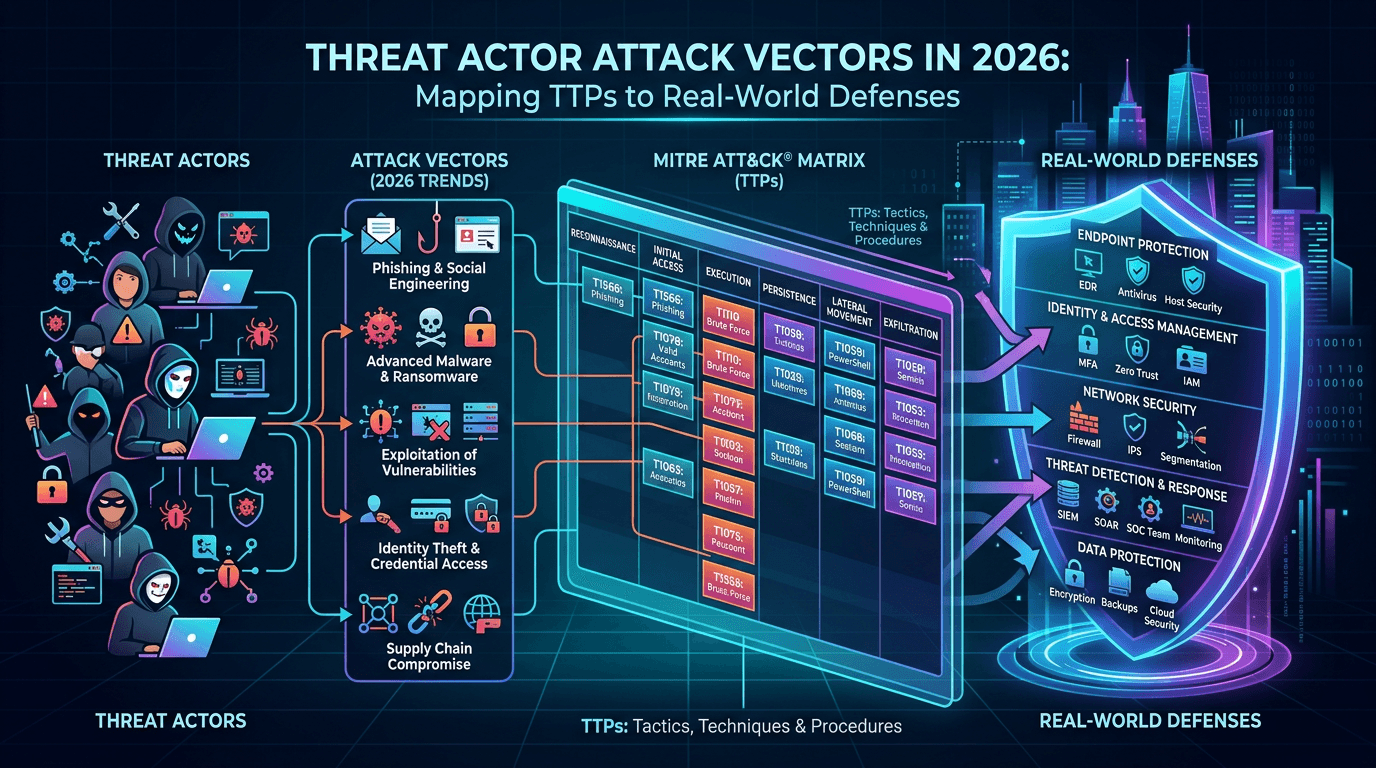 Vecteurs d'attaque des acteurs de la menace en 2026 : cartographier les TTP face aux défenses réelles
Comment les adversaires obtiennent l'accès initial, se déplacent latéralement et exfiltrent des données — et comment les équipes sécurité relient les vecteurs d'attaque à MITRE ATT&CK, à l'ingénierie de détection et à la défense pilotée par la menace.
 Intégrer MITRE ATT&CK aux flux de menaces en temps réel
Comblez le fossé entre cadre stratégique et défense tactique. Découvrez comment relier vos flux de menaces en temps réel directement à la matrice MITRE ATT&CK.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines