Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

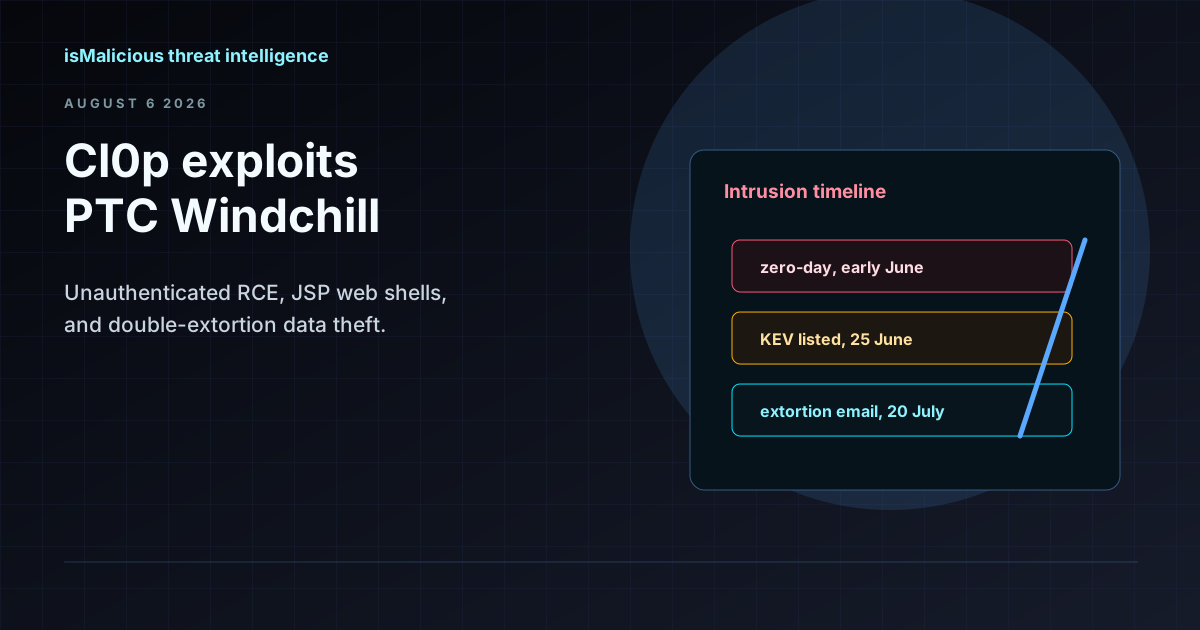
Cl0p exploite PTC Windchill (CVE-2026-12569) pour voler les données d'ingénierie
Un affilié de Cl0p enchaîne une divulgation d'information FlexPLM avec une RCE non authentifiée dans PTC Windchill pour déposer des webshells JSP et mener un vol de données en double extorsion. Voici les signaux de détection et le workflow de triage.
Surveillance des sites de fuite ransomware : détecter la double extorsion avant l'annonce publique
Entre l'exfiltration et la publication sur un site de fuite, une fenêtre existe pour agir. Voici comment la surveiller et bâtir un playbook de réponse.
Les revenus du ransomware augmentent : les courtiers d'accès initial rendent la threat intelligence urgente
Les chiffres de revenus ransomware du T1 2026 révèlent un marché de l'accès arrivé à maturité. Les défenseurs ont besoin de renseignement ransomware, de surveillance de domaines, de blocklists et d'enrichissement par API avant que le chiffrement ne commence.
La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
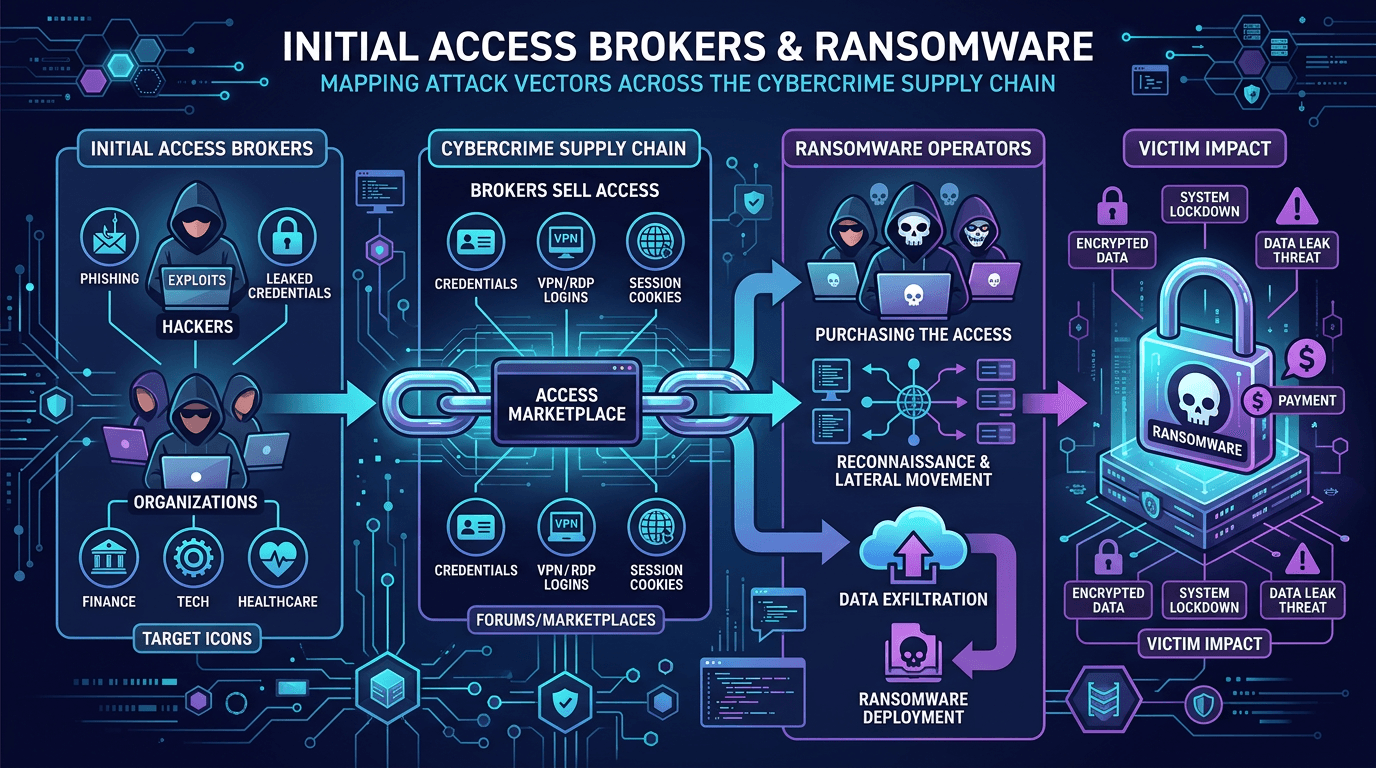
Courtiers d'accès initial et ransomware : cartographier les vecteurs d'attaque dans la chaîne d'approvisionnement cybercriminelle
Comprendre comment les courtiers d'accès monétisent leurs points d'entrée, comment les affiliés ransomware les achètent et quels contrôles défensifs brisent cette chaîne d'approvisionnement — du phishing aux services exposés.
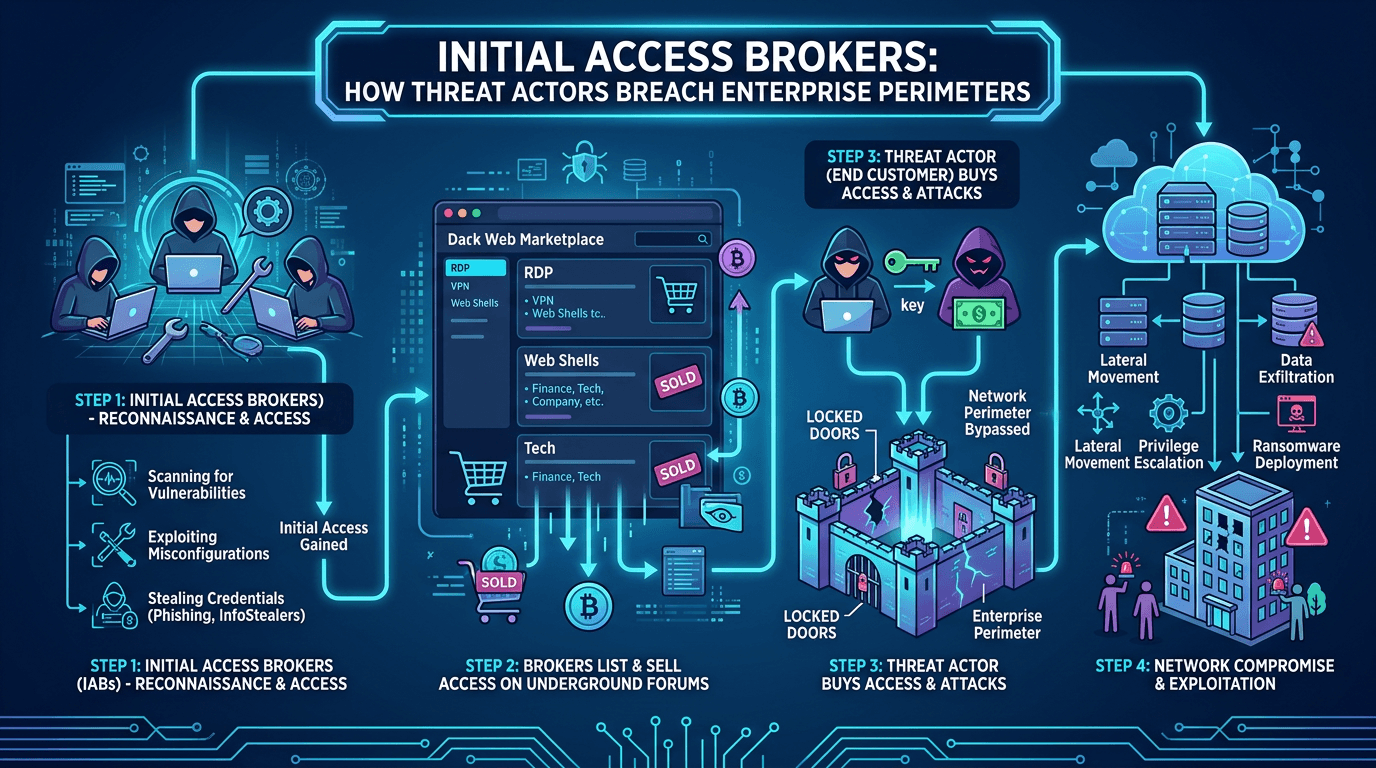
Courtiers d'accès initial : comment les attaquants percent les périmètres d'entreprise en 2026
Une analyse approfondie des courtiers d'accès initial (IAB), ces spécialistes du cybercrime qui revendent des points d'entrée dans les réseaux d'entreprise : leurs techniques, leurs tarifs, les signaux de détection et les moyens de se défendre contre les principaux vecteurs d'attaque qu'ils exploitent.
Ransomware et double extorsion : stratégie de défense
Chiffrement plus fuite de données : la double extorsion a changé la donne pour les sauvegardes et la communication de crise. Principes de résilience, négociation et préparation réglementaire.
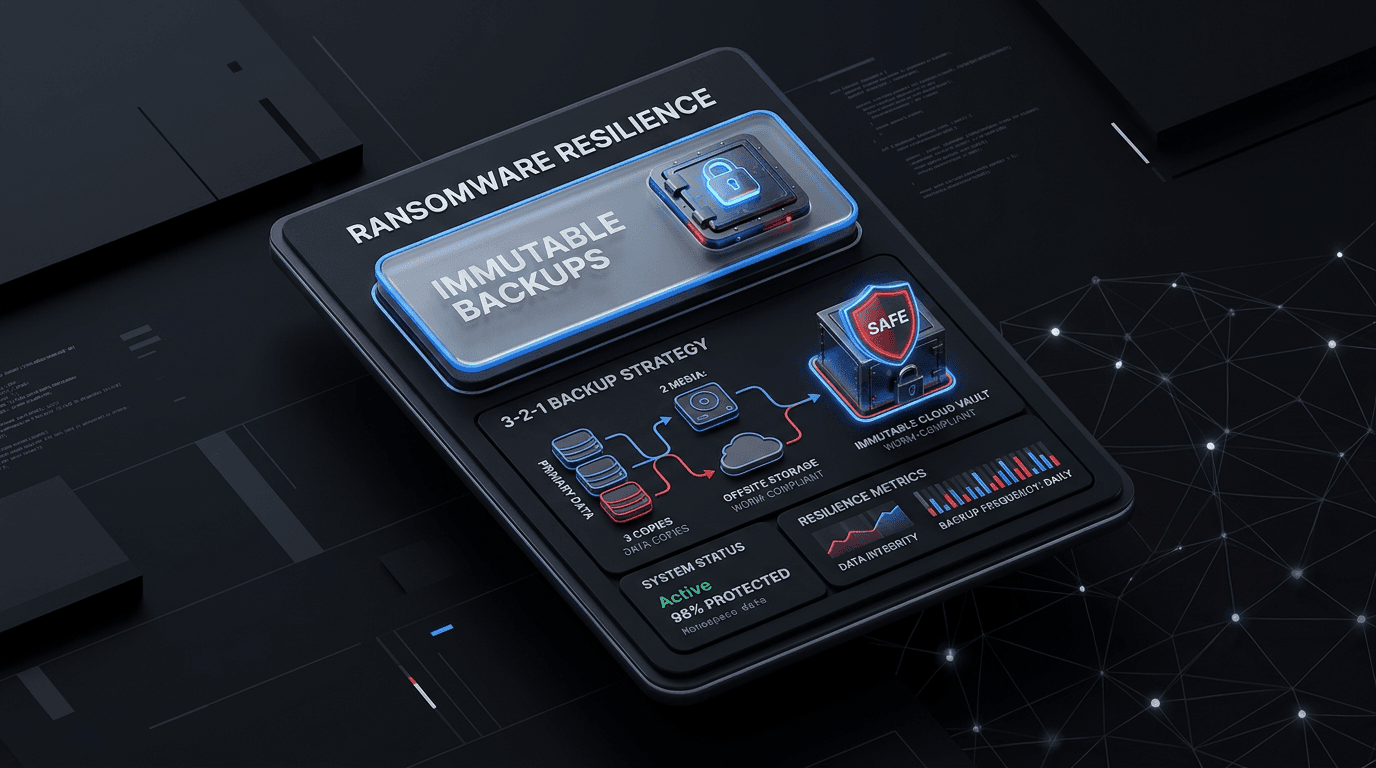
Résilience face au ransomware : pourquoi les sauvegardes immuables restent essentielles en 2026
Les attaquants s'en prennent d'abord aux sauvegardes. Découvrez comment le stockage immuable, la règle 3-2-1 et les exercices de restauration transforment un ransomware d'événement fatal en incident maîtrisable.
Détection et prévention des ransomwares : une stratégie de défense complète
Apprenez à détecter les menaces ransomware avant qu'elles ne chiffrent vos données. Découvrez des techniques de prévention éprouvées, les signaux d'alerte précoces et comment la threat intelligence protège votre organisation d'attaques ransomware coûteuses.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.