Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

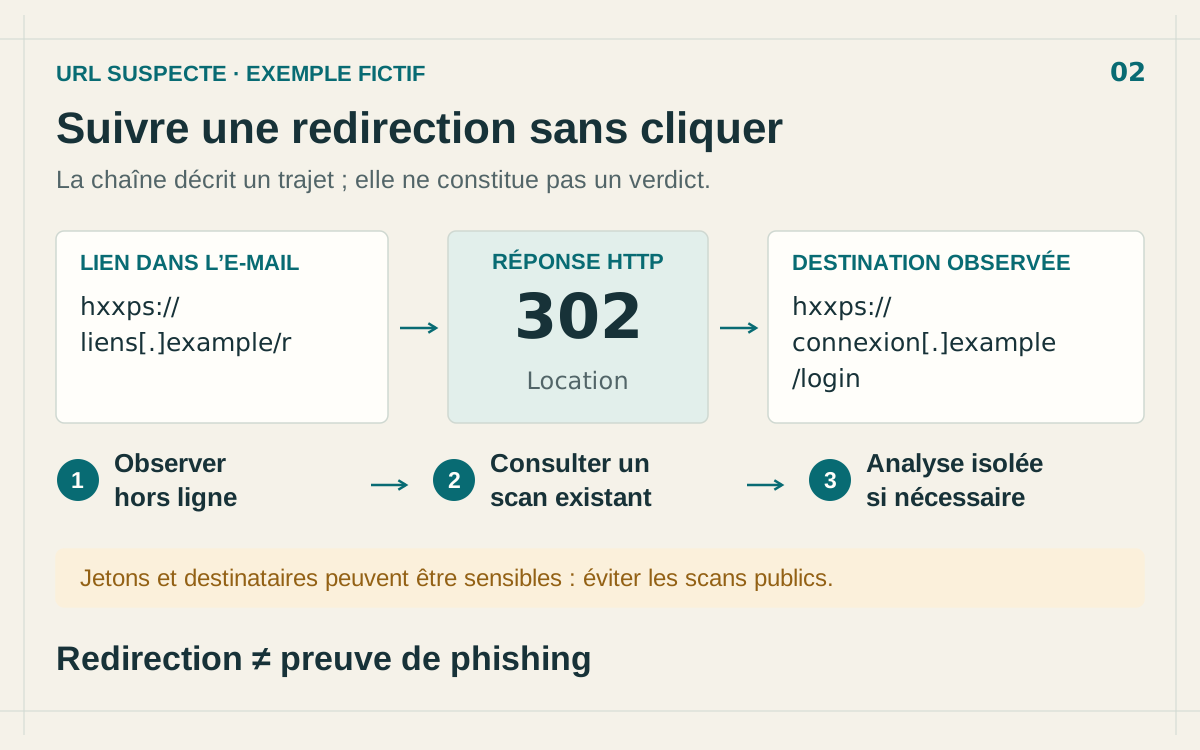
URL suspecte : vérifier les redirections sans cliquer
Examinez un lien suspect, recherchez les redirections déjà observées et protégez les jetons privés avant de lancer une analyse isolée.
Phishing browser-in-the-browser : guide de détection
Comprenez le phishing browser-in-the-browser, repérez les fausses fenêtres SSO et réduisez le risque avec une authentification résistante.
Certificate Transparency : détecter le phishing
Exploitez les logs Certificate Transparency pour repérer certificats suspects, sous-domaines de phishing, usurpations de marque et actifs exposés.

Comment utiliser un flux NRD pour détecter le phishing avant qu'il n'atteigne la boîte mail
Les domaines récemment enregistrés sont le point de départ de la plupart des campagnes de phishing. Ce guide détaille les workflows NRD pour la surveillance de marque, l'hygiène des passerelles mail et le triage SOC — sans transformer l'âge du domaine en règle de blocage brutale.
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
Vishing SSO et vol de données SaaS : surveiller les domaines avant l'appel au support
Les campagnes de vishing SSO façon ShinyHunters montrent comment de faux domaines de connexion, l'abus d'enrôlement MFA et l'accès SaaS mènent au vol de données. La surveillance des domaines donne aux défenseurs une alerte précoce.
Défense contre le smishing mobile : scanners d'URL et réputation de domaine pour juillet 2026
Le phishing mobile gagne en importance opérationnelle. Les équipes sécurité ont besoin d'analyse d'URL, de vérification de réputation de domaine, de pivots DNS et de circuits de signalement conçus pour le SMS et la messagerie.
Démantèlement d'Outsider Enterprise : l'infrastructure de phishing dopée à l'IA est devenue un problème de réputation de domaine
Le démantèlement d'Outsider Enterprise par le FBI, Google et Black Lotus Labs montre pourquoi la défense contre le phishing IA passe par le scan d'URL, la vérification de réputation de domaine, les blocklists et un enrichissement rapide par API.

Phishing au code d'appareil dopé à l'IA : comment les jetons OAuth sont devenus la nouvelle cible du vol d'identifiants
Le phishing au code d'appareil détourne un flux OAuth légitime en chaîne de vol de jetons. Découvrez comment les leurres assistés par IA, l'abus d'Entra ID et le rejeu de jetons de session transforment la détection du phishing en 2026.
Phishing par consentement OAuth : détecter les octrois d'applications malveillantes avant l'exfiltration
Le phishing par consentement OAuth pousse l'utilisateur à accorder un accès plutôt qu'à livrer son mot de passe. Comprenez le fonctionnement des octrois d'applications malveillantes, les permissions qui comptent et les moyens de détecter l'abus tôt.
Domaines compromis et phishing : quand des sites de confiance deviennent une infrastructure d'attaque
Les attaquants hébergent de plus en plus leurs pages de phishing, leurs redirections et leurs malwares sur des domaines légitimes compromis. Comprenez pourquoi le contournement de réputation fonctionne et comment détecter les chemins malveillants dissimulés.
Usurpation de marque et domaines similaires : guide pratique de surveillance pour les équipes sécurité, juridique et fraude
Les typosquats et les homoglyphes coûtent trois fois rien à enregistrer et très cher à ignorer. Découvrez comment détecter, prioriser et faire tomber les infrastructures sosies avant qu'elles ne collectent des identifiants ou n'empoisonnent la confiance de vos clients dans la recherche et le courriel.
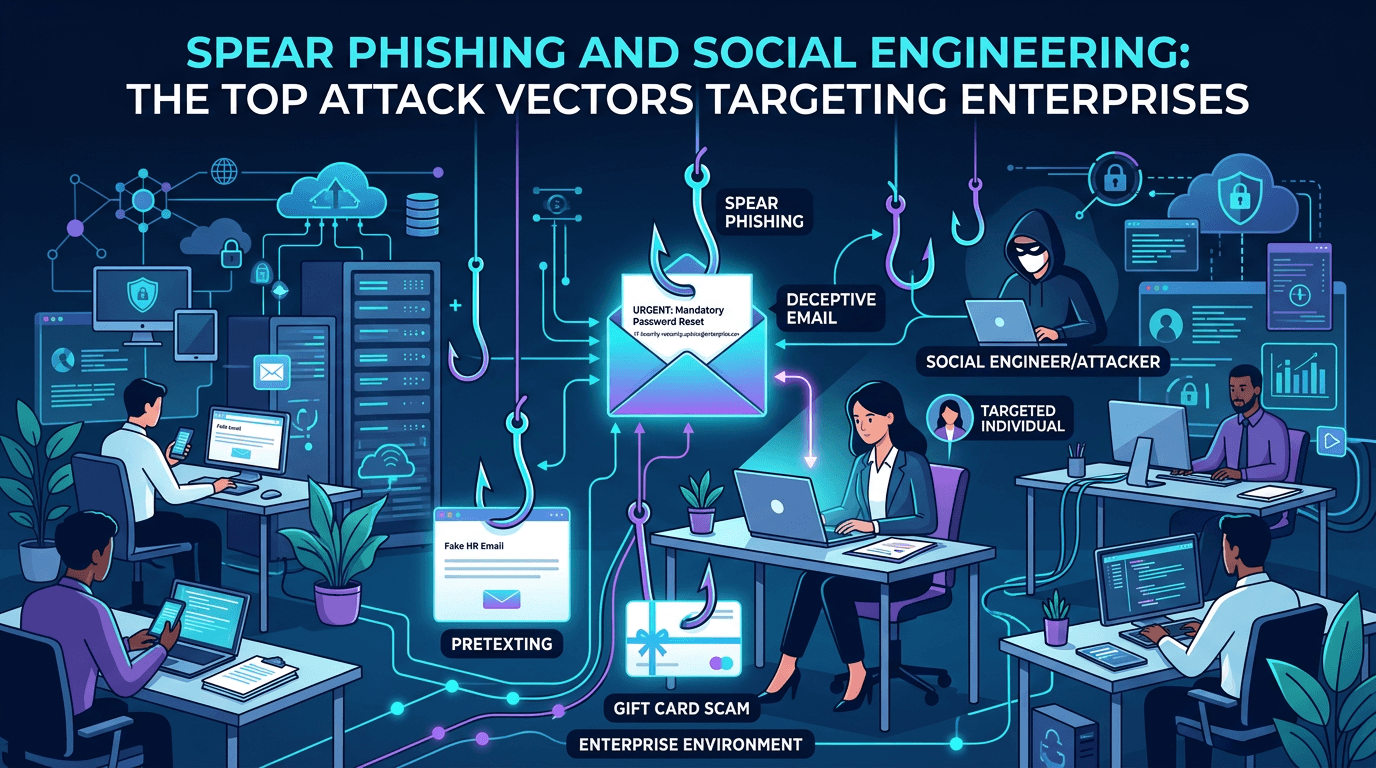
Spear phishing et ingénierie sociale : les principaux vecteurs d'attaque visant les entreprises en 2026
Un guide complet des vecteurs d'attaque modernes de spear phishing et d'ingénierie sociale — comment les attaquants planifient, appâtent et rebondissent, avec les contrôles défensifs détaillés pour la messagerie, l'identité, la sensibilisation et la réputation des infrastructures.
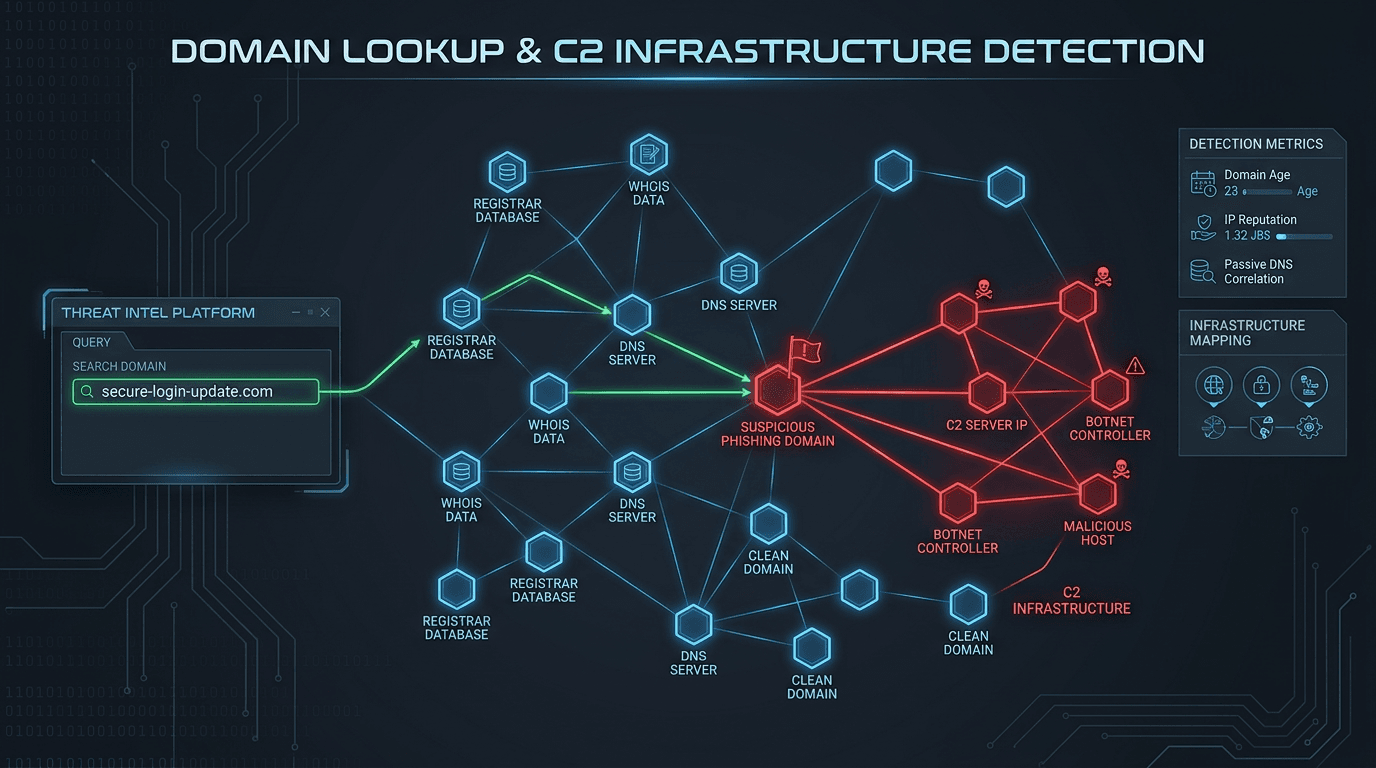
Recherche de domaine pour la détection du phishing et des infrastructures C2
Les campagnes de phishing et les opérations de malware reposent sur des infrastructures de domaines qui laissent des traces détectables. Découvrez comment les techniques avancées de recherche de domaine aident les équipes sécurité à identifier les sites de phishing et les serveurs de commande et contrôle avant qu'ils ne compromettent votre organisation.
Recherche de domaine : identifier les sites malveillants avant qu'ils ne frappent
Les sites malveillants sont la rampe de lancement du phishing, de la distribution de malware et du vol d'identifiants. Découvrez comment les outils de recherche de domaine exploitent les données de réputation, l'analyse WHOIS et les flux de threat intelligence pour identifier les domaines dangereux avant que vos utilisateurs ne cliquent.
Quishing : quand le QR code devient une arme de phishing
Les attaques par QR code (quishing) contournent les filtres e-mail et exploitent la confiance des utilisateurs. Découvrez les scénarios typiques, les signaux d’alerte et les mesures concrètes pour sensibiliser vos équipes et renforcer votre défense.
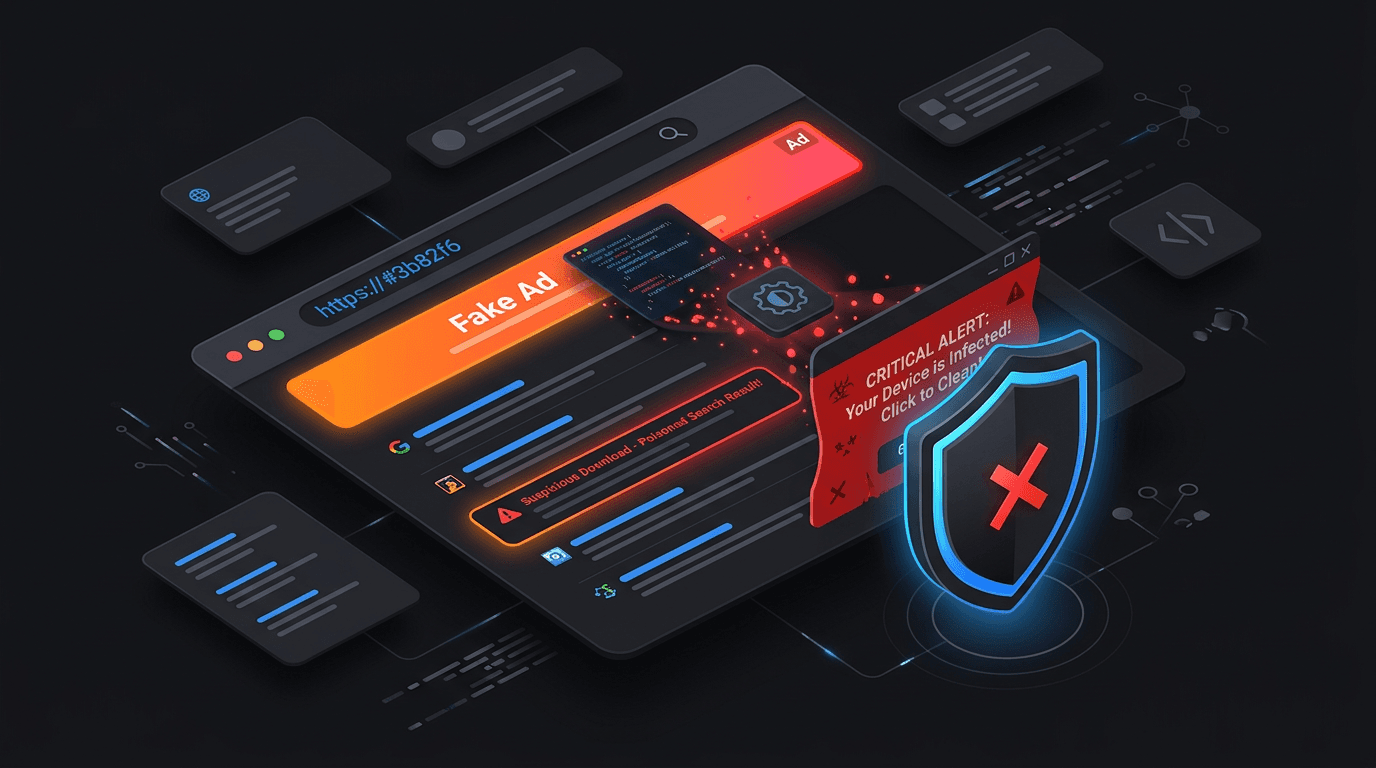
Malvertising et empoisonnement des résultats de recherche : des menaces à la vue de tous
Publicités malveillantes et résultats de recherche manipulés poussent les utilisateurs vers du malware et du phishing, sans le moindre e-mail. Comprenez le fonctionnement du malvertising et de l'empoisonnement SEO, et comment les équipes peuvent réduire le risque.
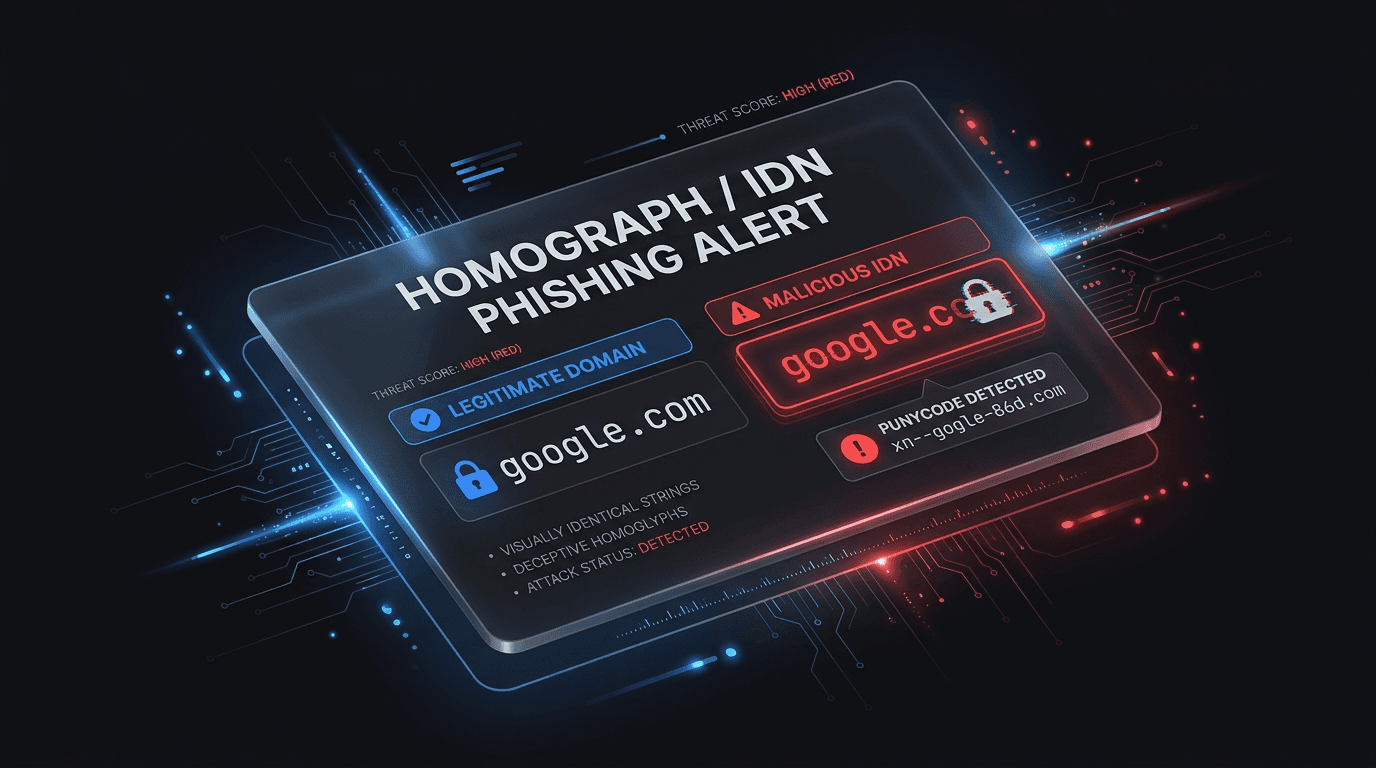
Phishing IDN et homographe : quand le domaine semble correct mais ne l'est pas
Les noms de domaine internationalisés et les caractères visuellement identiques permettent aux attaquants d'usurper des marques de confiance dans la barre d'adresse. Découvrez comment fonctionnent les attaques homographes et comment protéger vos utilisateurs et vos équipes SOC.
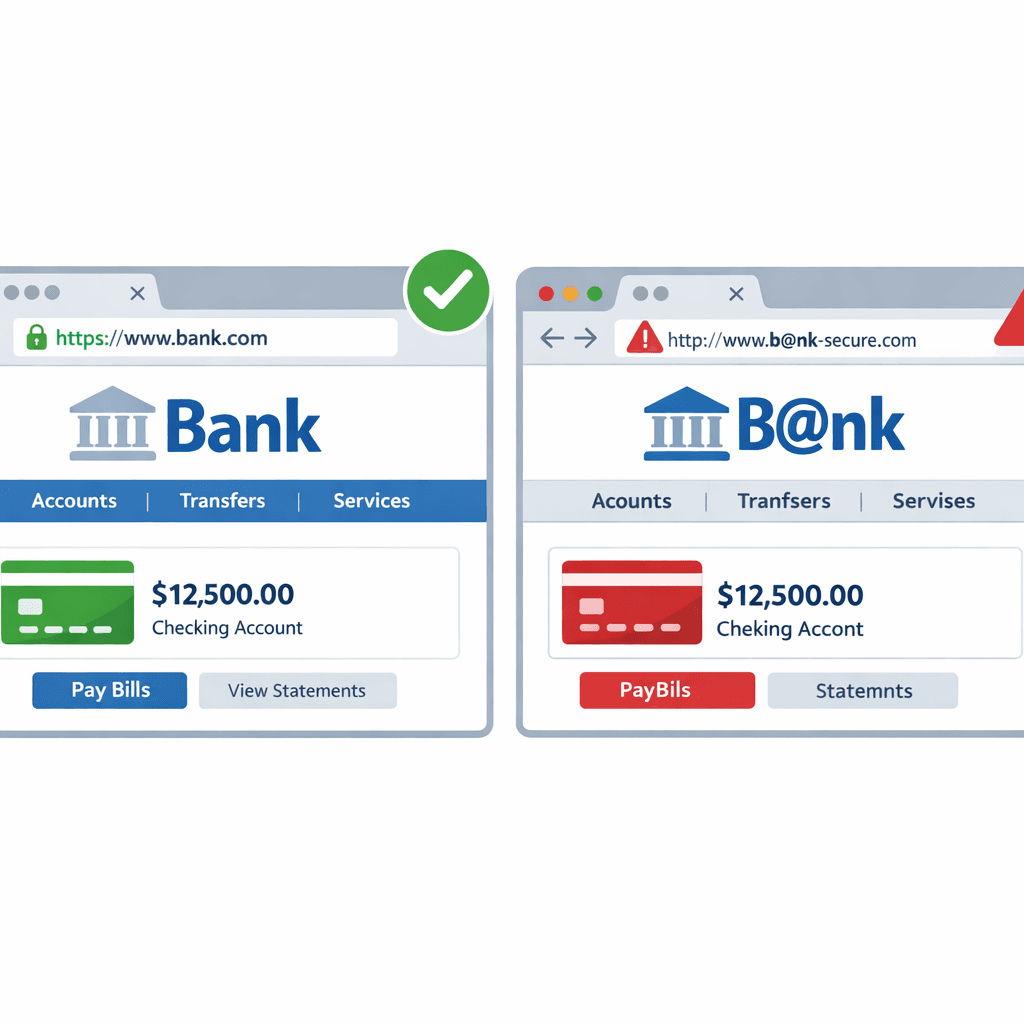
Comment les pirates utilisent le « typosquatting » pour vous piéger (et comment le repérer)
Le typosquatting mise sur vos doigts qui dérapent. Découvrez comment les attaquants enregistrent des domaines sosies pour voler vos données, et comment vérifier une URL avant de cliquer.
Score de réputation des domaines : la première ligne de défense contre le phishing
Tous les domaines ne se valent pas. Découvrez comment le scoring de réputation des domaines en temps réel aide les organisations à identifier et bloquer de façon proactive les infrastructures de phishing, les faux sites et les domaines parqués utilisés par les cybercriminels.
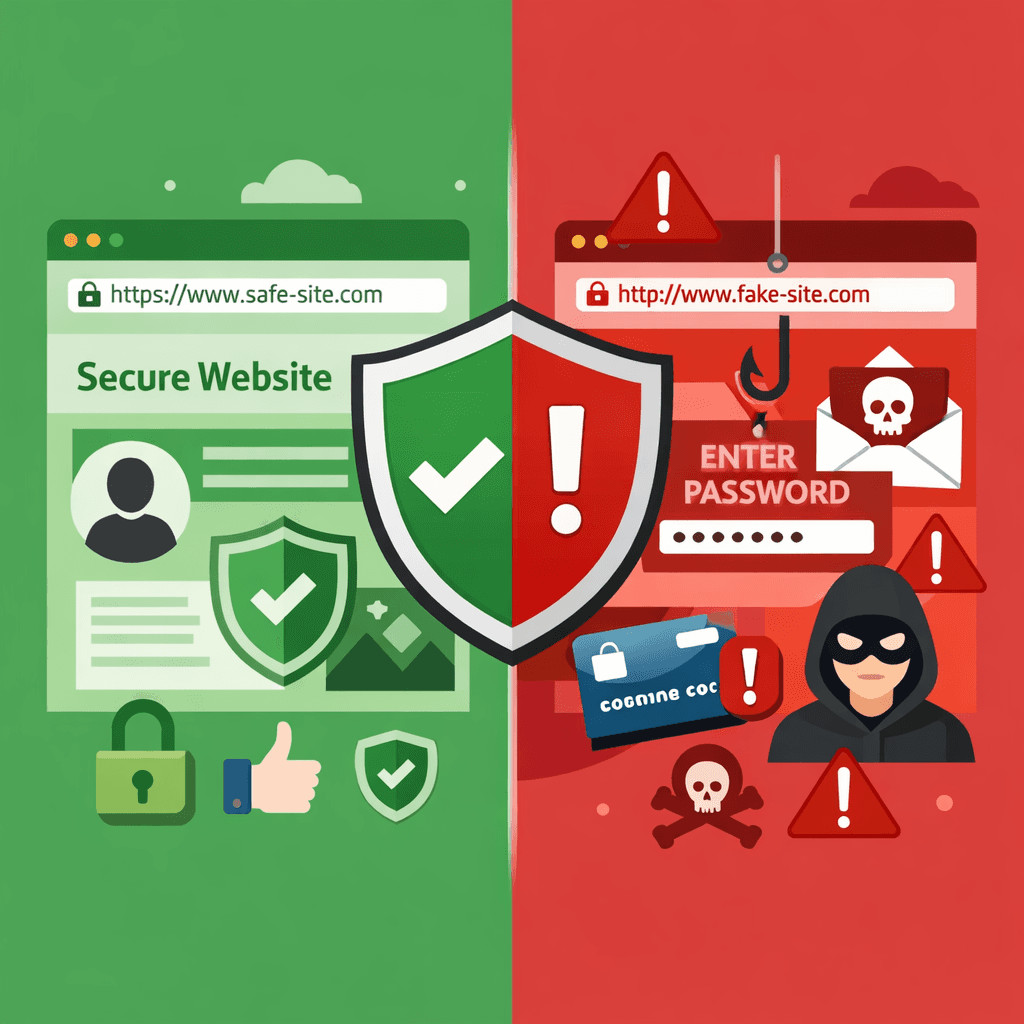
Le phishing expliqué : comment vérifier les menaces liées à un domaine
Qu'est-ce que le phishing ? Apprenez à repérer les faux sites et à vérifier les menaces liées à un domaine avant de saisir vos informations personnelles.
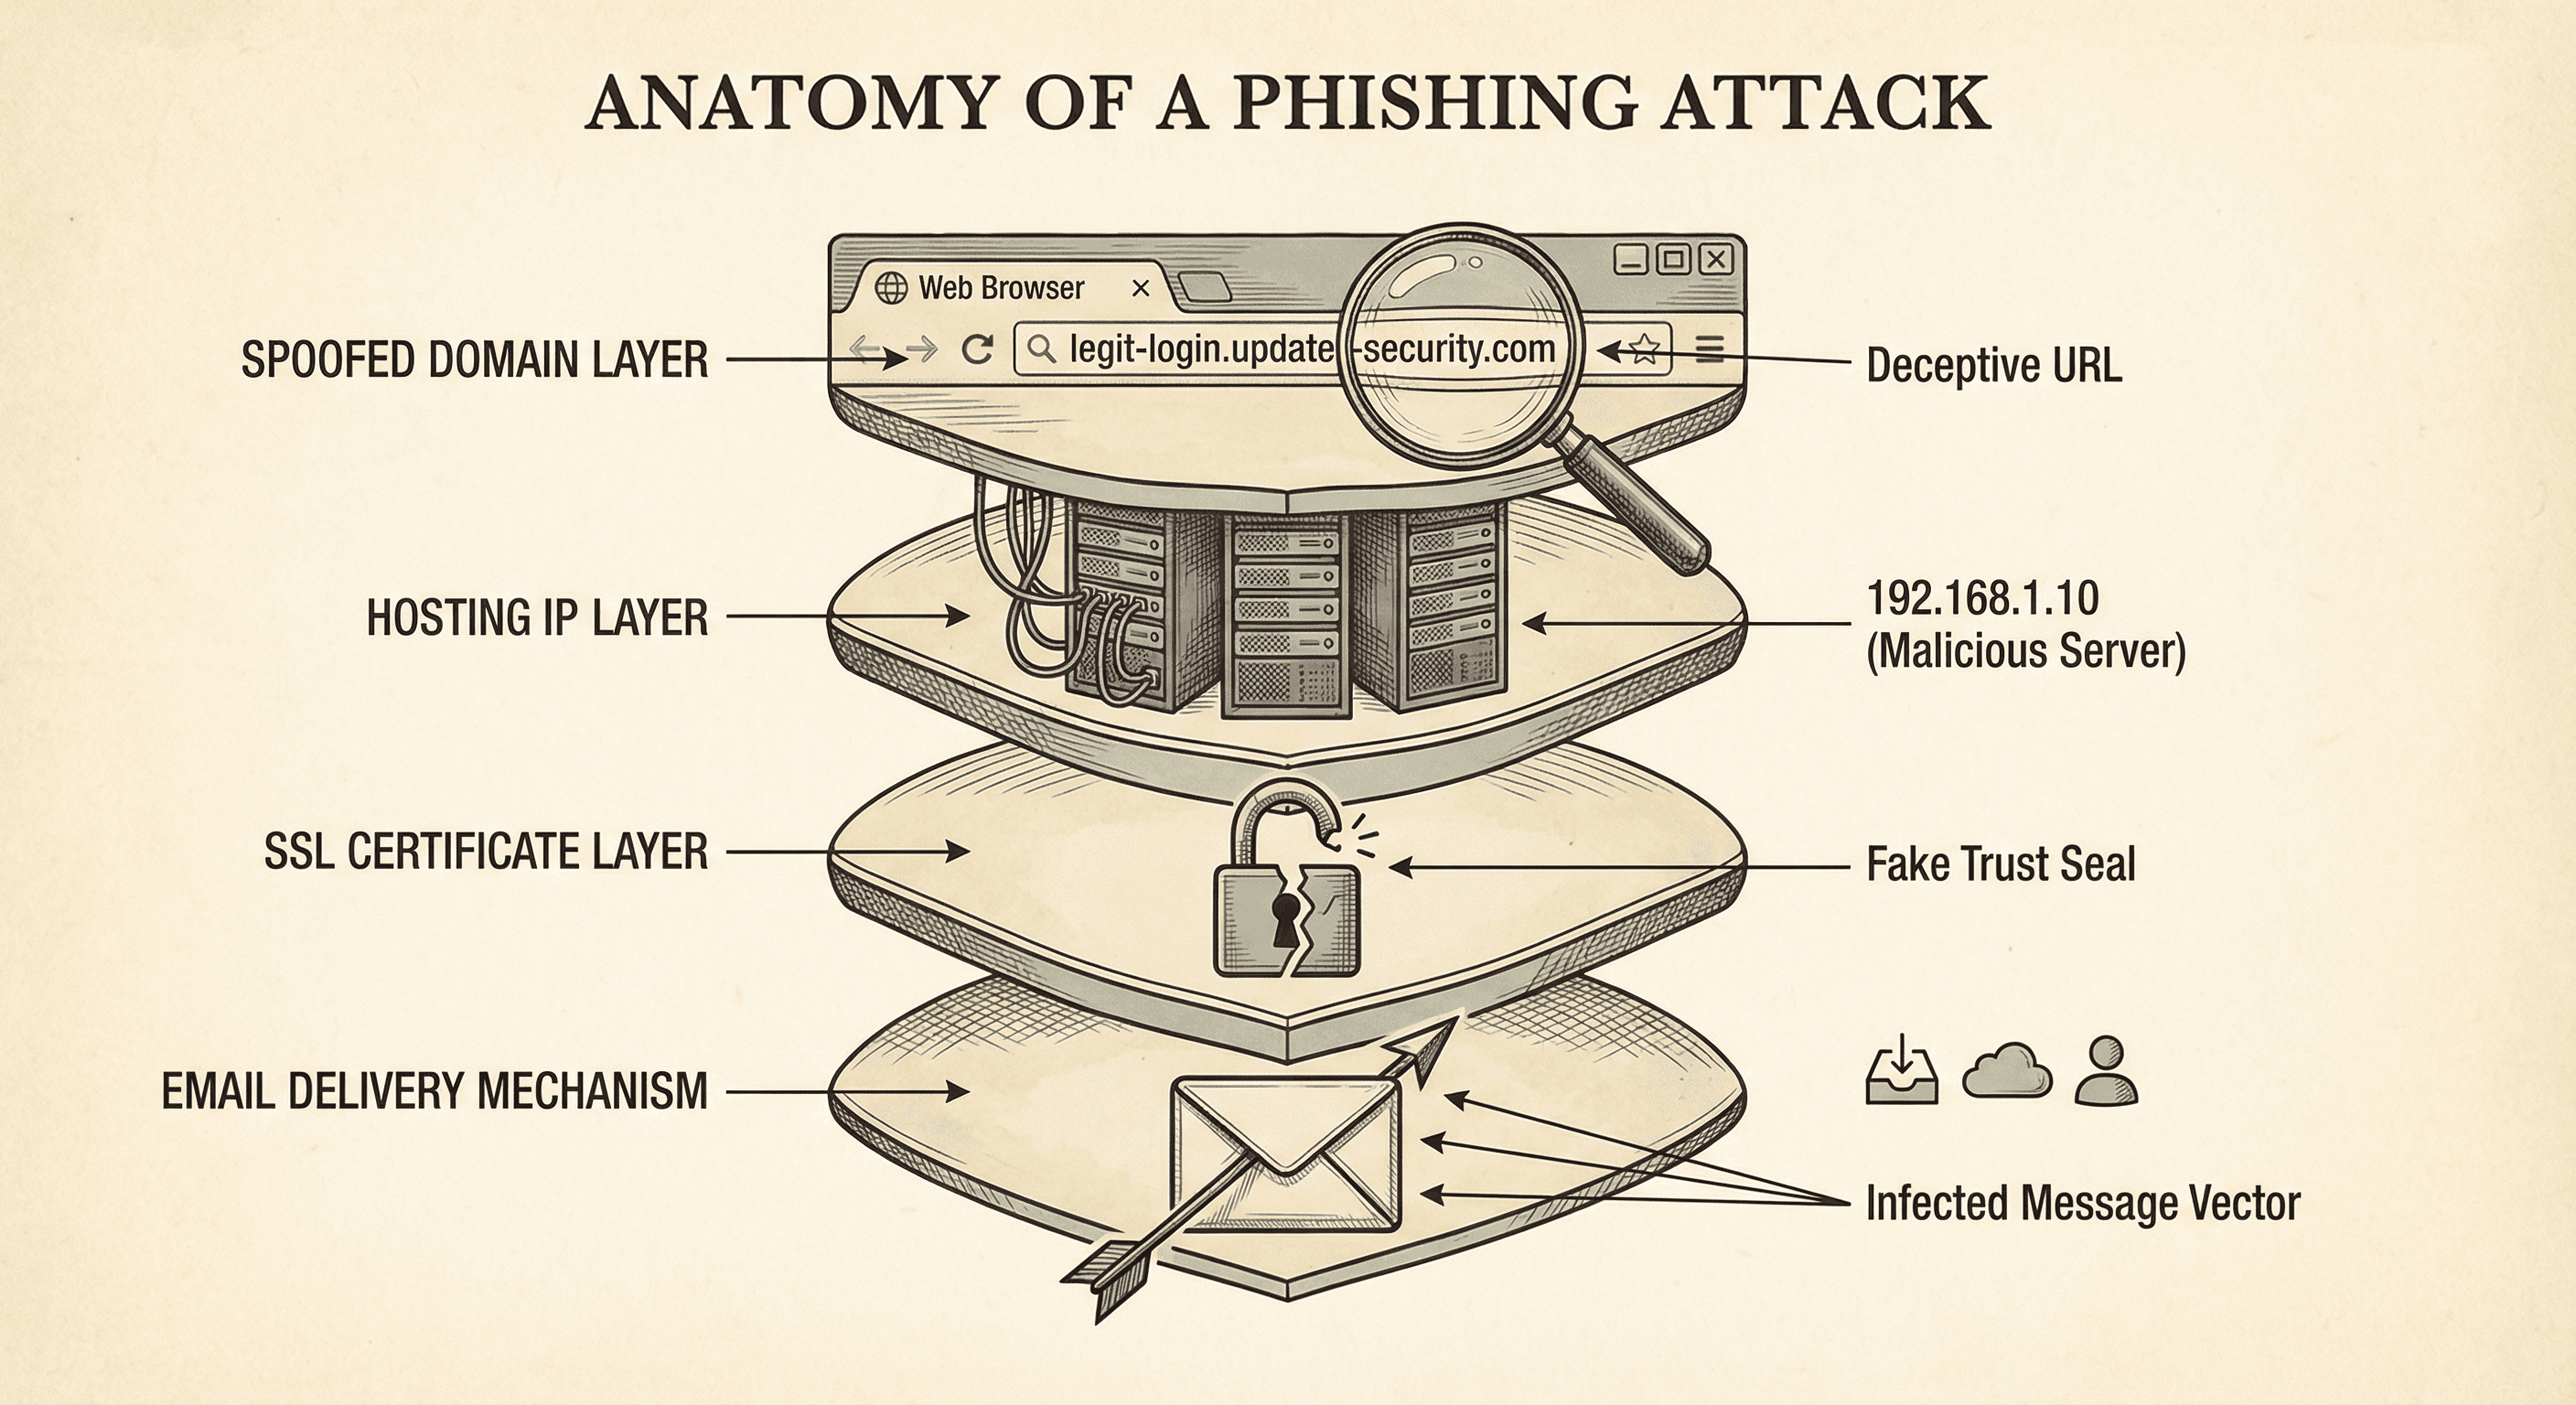
Anatomie d'une infrastructure de phishing : comment les attaquants construisent leur piège
Décortiquez les couches d'une attaque de phishing moderne. Des domaines usurpés aux certificats SSL, comprenez l'infrastructure utilisée par les attaquants et comment la détecter.
Au-delà du phishing : les tactiques modernes d'ingénierie sociale
L'ingénierie sociale ne se limite plus aux simples e-mails de phishing. Découvrez les tactiques les plus récentes employées par les attaquants — vishing, smishing, pig butchering — et comment les repérer.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.