Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

JA4 et empreintes TLS pour la chasse aux menaces
Utilisez les empreintes TLS JA4 pour le threat hunting, le clustering de malwares et les anomalies sans confondre empreinte et identité.
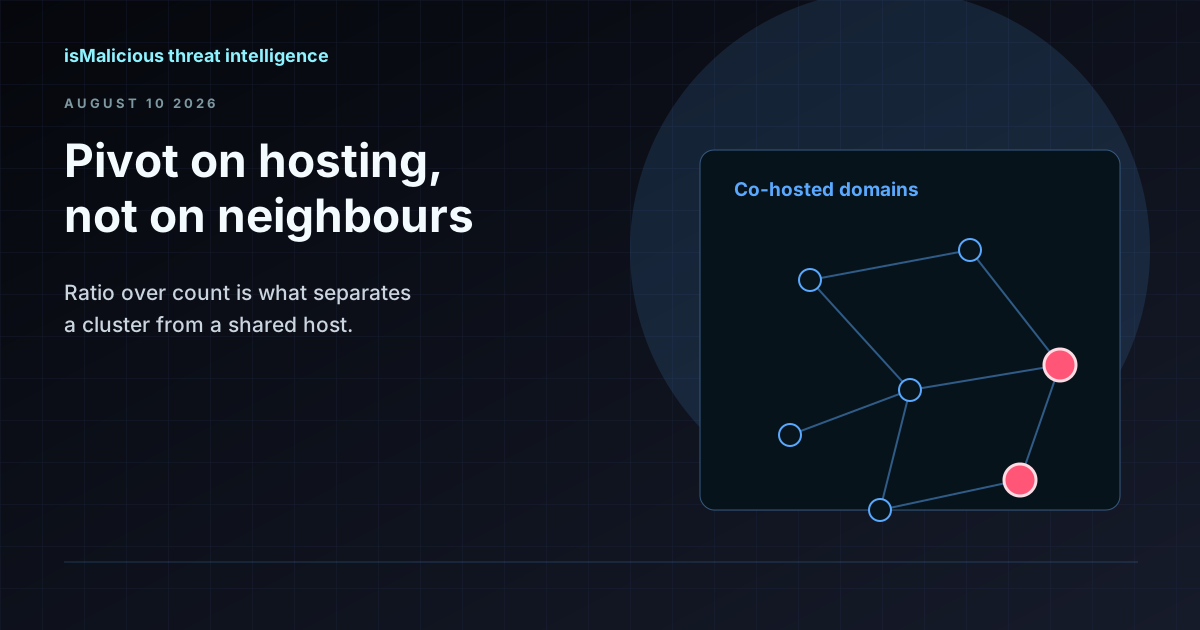
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
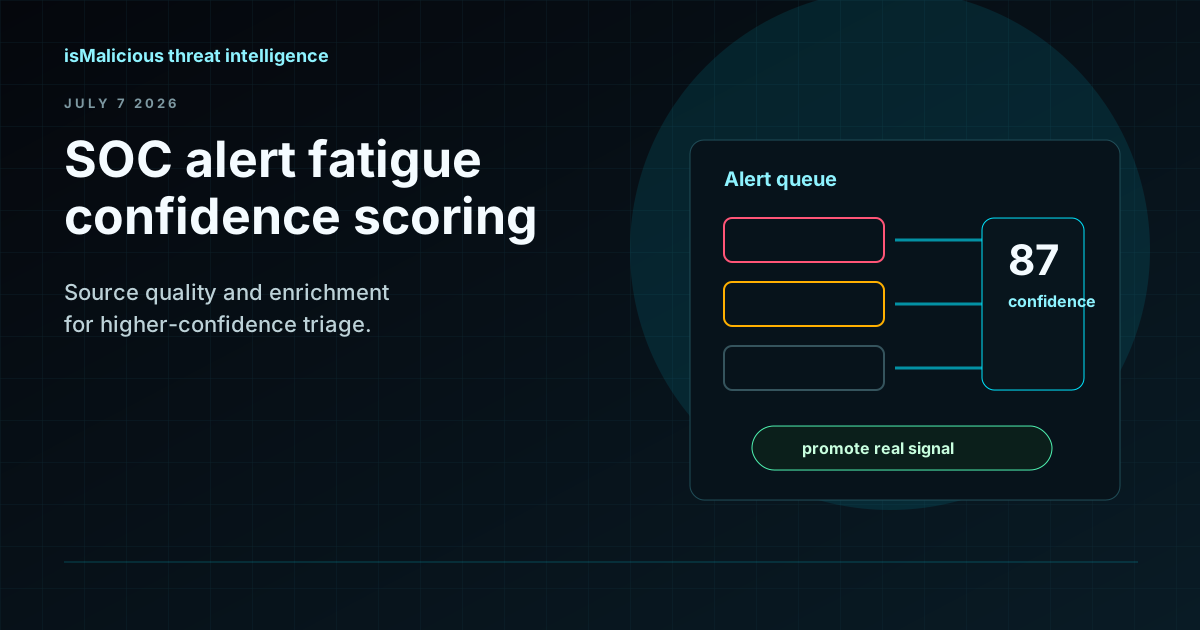
Fatigue des alertes SOC en juillet 2026 : le score de confiance vaut mieux que plus de bruit
Les travaux de Vectra AI montrent que la surcharge d'alertes reste un problème de résilience. Les SOC ont besoin de qualité des sources, de scores de confiance, d'enrichissement et de workflows SIEM qui suppriment le bruit sans masquer le risque.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
Métriques SOC : quels indicateurs suivre pour la cybersécurité
Un SOC efficace ne se juge pas au volume d’alertes. Voici les KPI utiles pour mesurer la détection, la réponse et l’amélioration continue — sans noyer l’équipe sous les tableaux de bord inutiles.
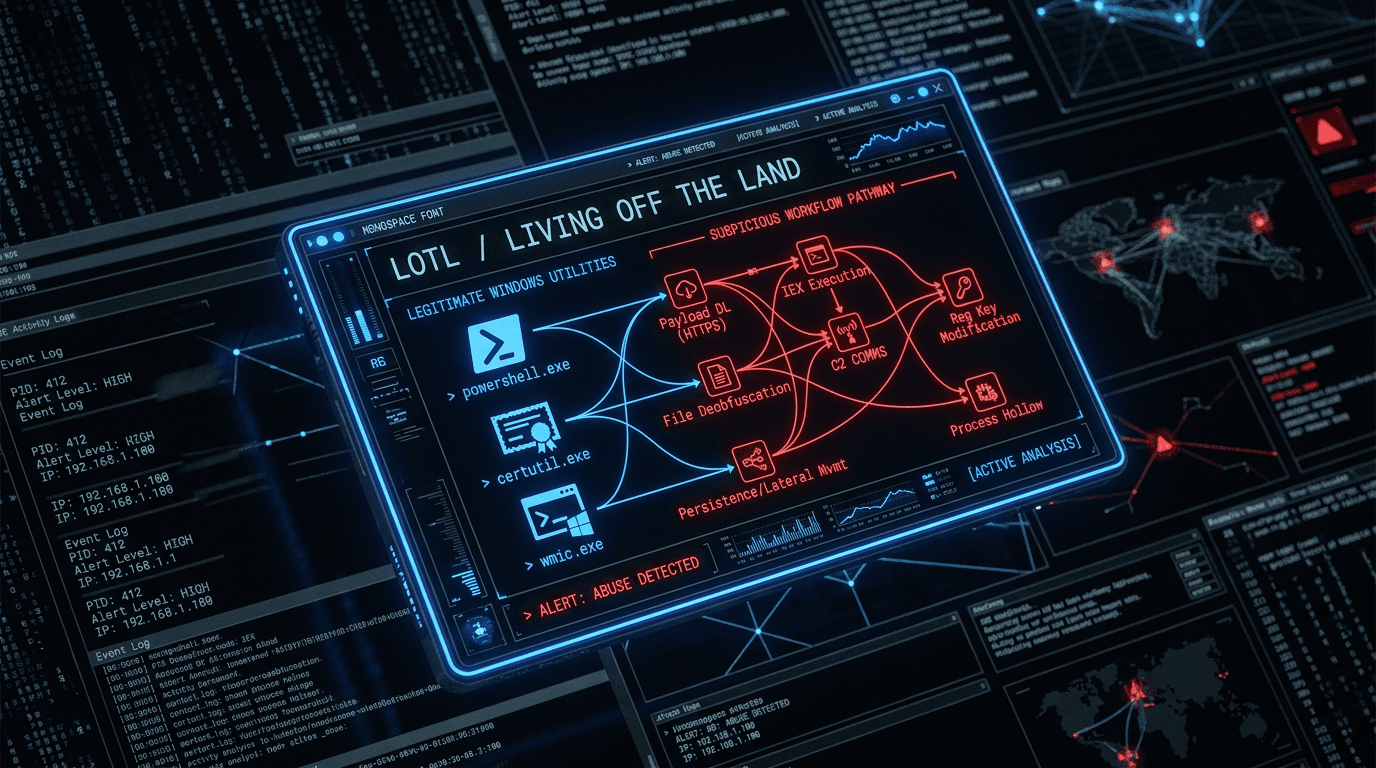
Living Off the Land (LOTL) : pourquoi « aucun fichier malveillant » signifie quand même compromission
Les attaquants détournent de plus en plus les binaires et scripts natifs du système d'exploitation pour éviter de déposer un malware classique. Comprenez le mode opératoire LOTL et ce qu'il faut journaliser, détecter et traquer.
Qu'est-ce qu'un serveur C2 ? Les marionnettistes invisibles d'Internet
Découvrez comment les attaquants pilotent les machines infectées via des serveurs de commande et contrôle (C2) et comment détecter ces menaces dissimulées.
Créer un tableau de bord SOC sur mesure : intégrer des flux de menaces en temps réel
Améliorez la visibilité de votre centre des opérations de sécurité. Guide pas à pas pour agréger les données de menaces, enrichir les logs et construire des tableaux de bord de sécurité sur mesure avec les API de threat intelligence modernes.
Threat hunting : la détection proactive au-delà des alertes automatisées
Attendre les alertes, c'est attendre que les attaques réussissent. Découvrez comment le threat hunting aide les équipes sécurité à débusquer les menaces dissimulées, renforcer leurs défenses et garder une longueur d'avance sur des adversaires sophistiqués.
Détection du mouvement latéral : empêcher les attaquants de se propager dans votre réseau
Après la compromission initiale, les attaquants se déplacent latéralement pour atteindre des cibles de valeur. Découvrez comment détecter les techniques de mouvement latéral, mettre en place la segmentation et arrêter les attaquants avant qu'ils n'atteignent vos actifs critiques.
Construire un SOC moderne avec la threat intelligence : guide pratique
Découvrez comment bâtir un centre opérationnel de sécurité (SOC) efficace, alimenté par la threat intelligence. Outils indispensables, processus et bonnes pratiques pour détecter, analyser et traiter les cybermenaces en temps réel.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.