API REST
Du JSON sur HTTPS, un seul en-tête X-API-KEY et des en-têtes de quota sur chaque réponse.
API REST, SDK TypeScript et spécification OpenAPI 3.1, avec 250 requêtes gratuites par mois et un playground dans le navigateur.
Aucune carte bancaire requise · Clé API gratuite
Du JSON sur HTTPS, un seul en-tête X-API-KEY et des en-têtes de quota sur chaque réponse.
Lancez de vraies requêtes depuis le navigateur avant d’écrire du code.
Chaque endpoint avec ses paramètres, ses réponses et des exemples curl, Python et Node.
Le SDK TypeScript est open source sur GitHub.
Lectures en cache chaud mesurées entre 76 et 97 ms ; hors cache, tout dépend des sources externes.
Vérifiez une URL avant de rediriger un utilisateur, ou une IP avant de faire confiance à une requête.
Vérifiez en CI les URL et domaines cités dans le code ou la configuration.
Construisez vos outils internes sur les mêmes données et endpoints.
Interrogez indicateurs, CVE et données ransomware pour vos recherches.
Article de blog
Découvrez comment l'intégration d'API de threat intelligence peut transformer votre infrastructure de sécurité. Bonnes pratiques pour la détection automatisée des menaces, la surveillance continue et une intégration documentée à vos systèmes existants.
Lire la suite
Article de blog
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
Lire la suite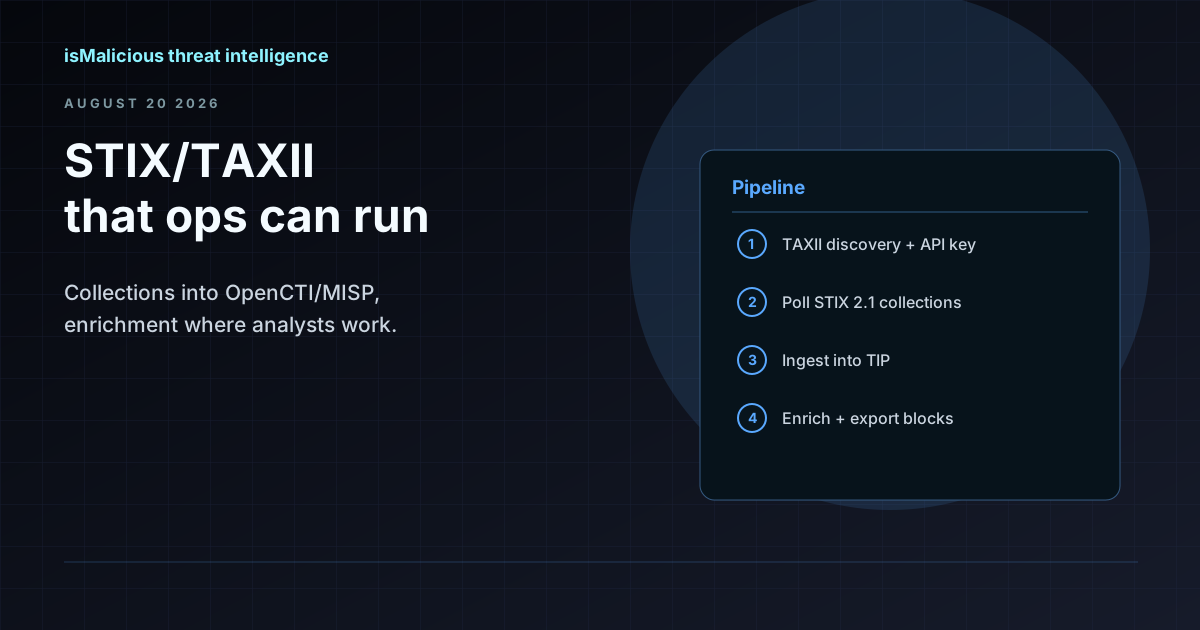
Article de blog
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite