Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.
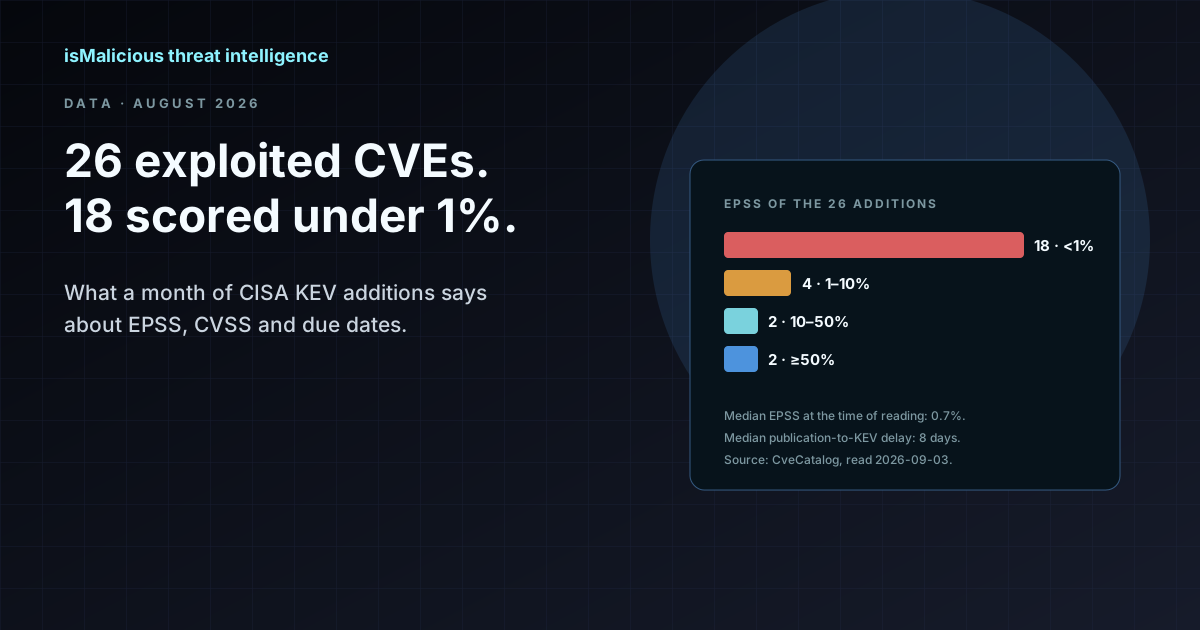

CVE Watch : prioriser les findings selon votre exposition réelle
Associez vos produits à des périmètres CVE Watch, puis combinez exploitation active, CISA KEV, EPSS, CVSS, contexte produit et remédiation pour concentrer les efforts.

CVE-2026-63077 : RCE non authentifiée sur chaque serveur TeamCity On-Premises
Une faille de désérialisation dans le protocole de polling des agents donne aux attaquants les privilèges du serveur TeamCity sans identifiants. JetBrains a corrigé en 2025.11.7 et 2026.1.3 — le KEV CISA et une échéance fédérale de 3 jours imposent de chasser maintenant, pas après le prochain train de release.
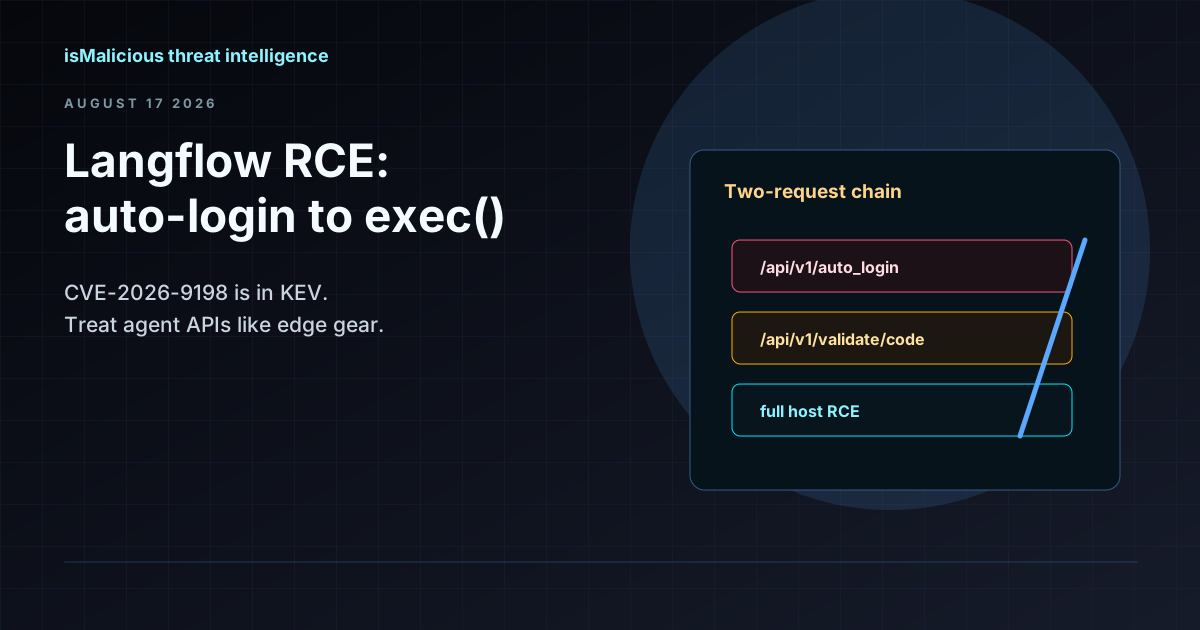
CVE-2026-9198 : RCE non authentifiée sur les plans de contrôle d'agents IBM Langflow OSS
Un jeton SUPERUSER obtenu via /api/v1/auto_login s'enchaîne avec exec() Python dans /api/v1/validate/code. Langflow 1.10.1 corrige la faille — mais les instances exposées sur Internet exigent une recherche immédiate, pas après le prochain sprint.
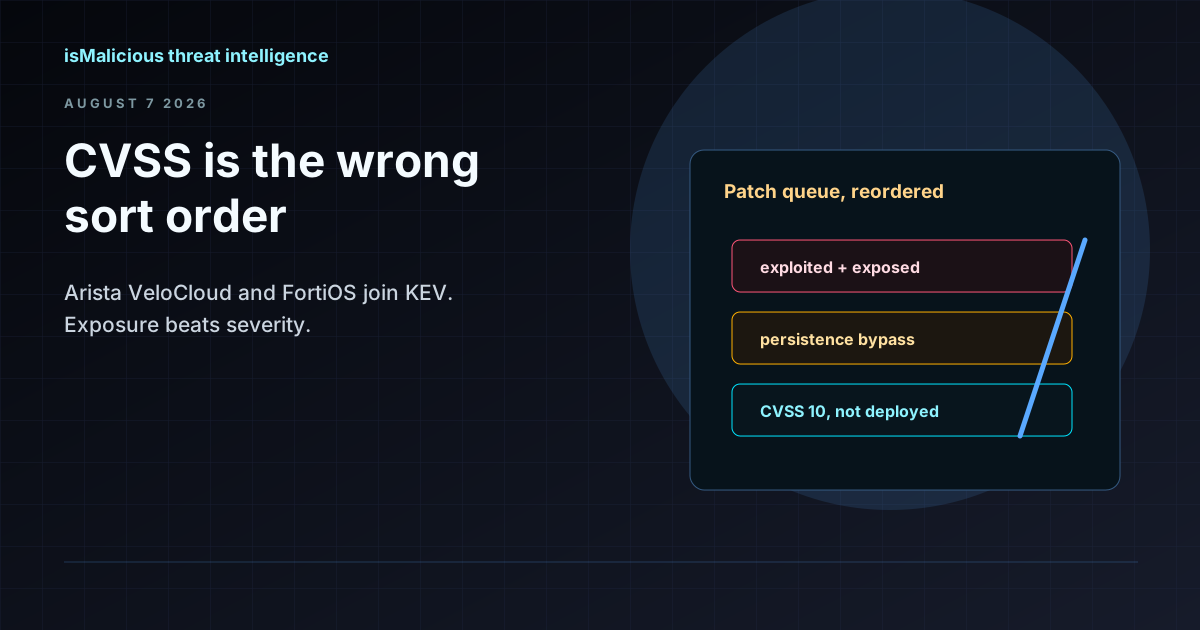
KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
Le retard du NVD n'est pas résolu : prioriser sans score CVSS officiel
En 2026, le NVD publie encore des CVE sans score CVSS ni analyse pendant des semaines. Voici comment prioriser sans attendre l'enrichissement officiel.
Le "vibe coding" et ses risques : quand le code généré par IA cache des CVE
Le "vibe coding" accélère la livraison mais expose secrets, dépendances vulnérables et failles de validation. Voici comment ces raccourcis deviennent des CVE.
Quand l'exploitation de vulnérabilités dépasse les identifiants : la priorisation des CVE en 2026
Le Verizon DBIR place l'exploitation de vulnérabilités parmi les principales voies de compromission. CVE Watch, KEV, EPSS et le contexte d'exposition aident les équipes à patcher ce que les attaquants utilisent réellement.
Exploitation de BlueHammer dans Defender : le SLA de patch de juillet 2026 pour les parcs Windows
La couverture médiatique de BlueHammer montre pourquoi le patching des endpoints, le contexte CISA KEV, CVE Watch et l'enrichissement des IOC doivent fonctionner ensemble quand une élévation de privilèges locale devient un mode opératoire ransomware.
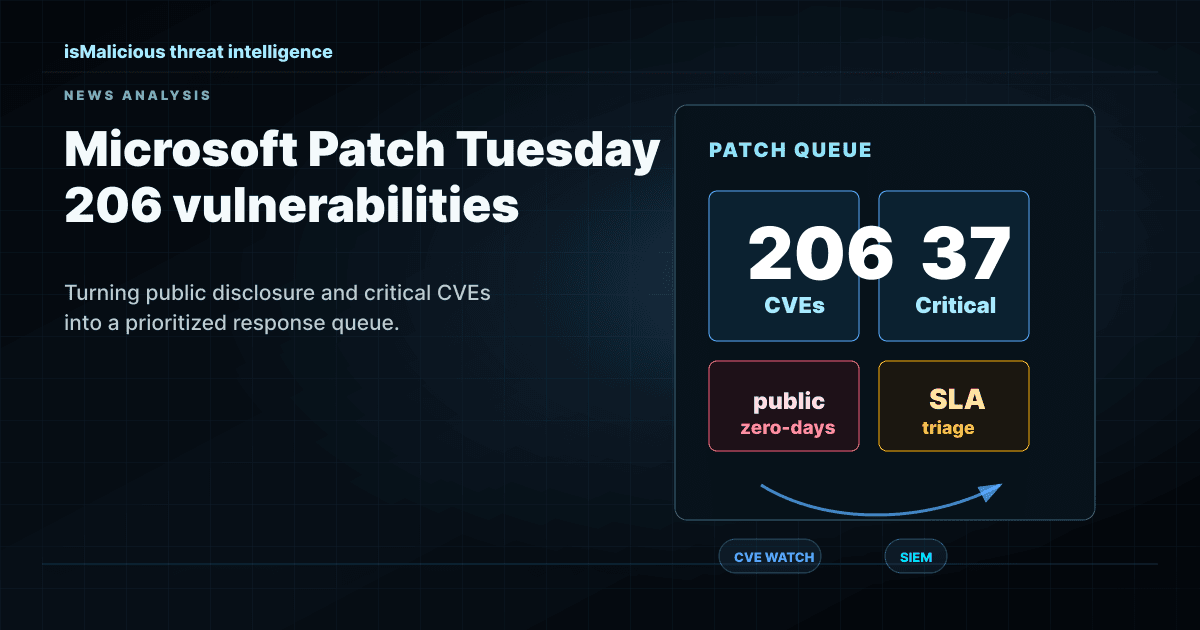
Patch Tuesday Microsoft de juin 2026 : transformer 206 vulnérabilités en file de priorités pour le SOC
Microsoft a corrigé 206 vulnérabilités en juin 2026, dont des zero-days divulgués publiquement. Les équipes sécurité ont besoin de CVE Watch, du contexte KEV, de preuves d'exploitation et d'enrichissement pour éviter la fatigue du patch.
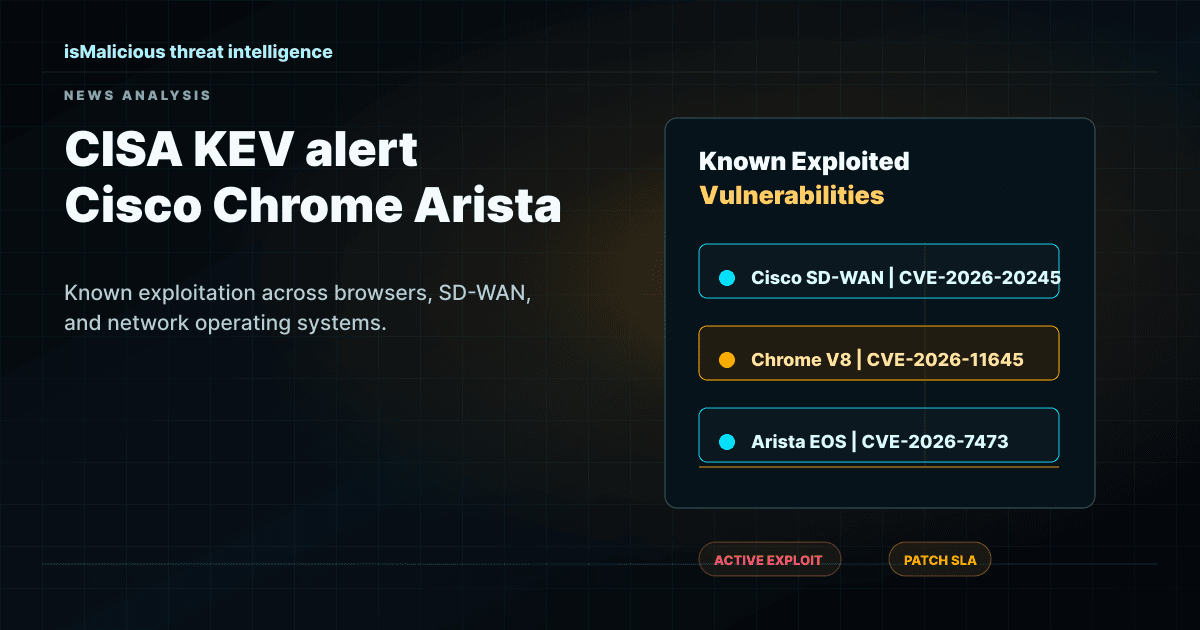
Le CISA KEV ajoute des failles Cisco, Chrome et Arista : comment prioriser l'exploitation active
La CISA a ajouté au catalogue KEV des vulnérabilités Cisco SD-WAN, Google Chromium V8 et Arista EOS en juin 2026. Voici comment les équipes SOC et gestion des vulnérabilités doivent transformer ce signal en action.
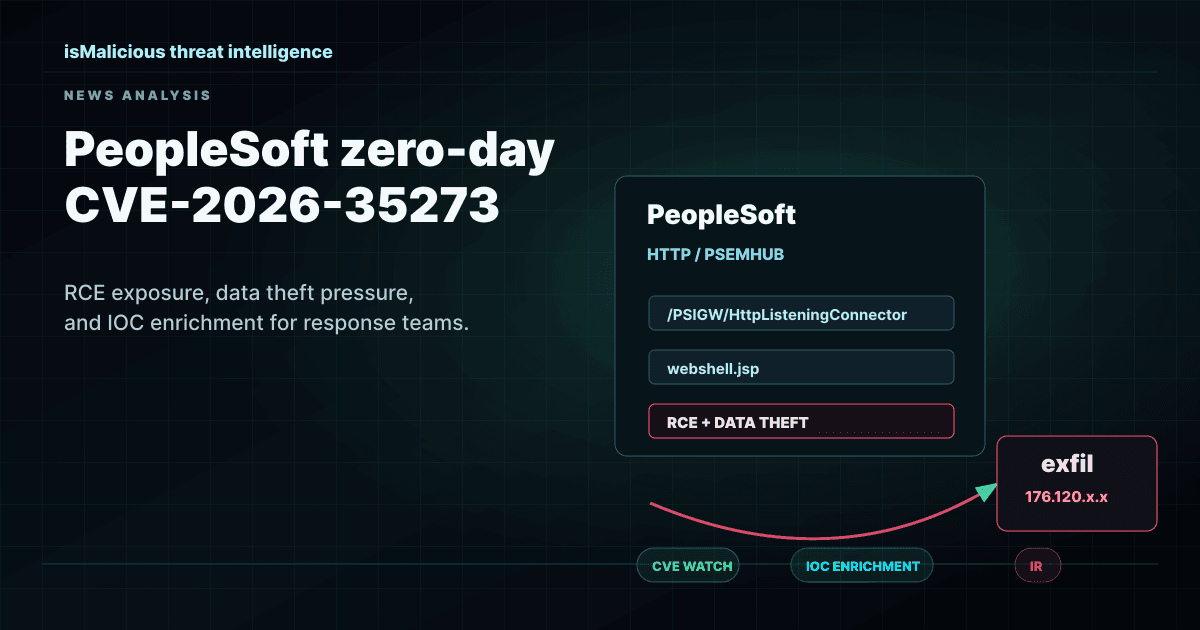
Zero-day Oracle PeopleSoft : la CVE-2026-35273 montre pourquoi CVE Watch a besoin de l'enrichissement d'IOC
Les rapports d'exploitation de la CVE-2026-35273 dans PeopleSoft montrent comment la gestion des vulnérabilités, la ransomware intelligence, l'enrichissement d'IP et la réponse à incident doivent fonctionner de concert.
YellowKey et le contournement de BitLocker : comment les équipes sécurité doivent réévaluer le risque lié au vol d'appareil
YellowKey a remis au premier plan une hypothèse restée trop longtemps implicite : les endpoints chiffrés ont toujours besoin de vulnerability intelligence, de contexte d'inventaire et de workflows de réponse à incident. Voici comment réagir quand un contrôle de dernier recours devient un risque actif.
API CVE, dashboards et SIEM : automatiser la vulnérabilité sans perdre le contexte
Les données CVE deviennent plus puissantes lorsqu’elles alimentent API, dashboards, SIEM, alerting et workflows de remédiation avec un contexte complet.
CVE Watch : transformer le catalogue mondial en findings exploitables pour votre périmètre
Le catalogue CVE global n’est utile que s’il devient local : périmètres, CPE, findings, statuts, export et suivi de remédiation.
PoC, Exploit-DB et Nuclei : comment utiliser les signaux exploit sans perdre le contrôle
Les preuves de concept et templates publics changent la priorité CVE, mais doivent être utilisés comme signaux défensifs, pas comme raccourcis risqués.
CERT-FR, MSRC, GHSA et advisories fournisseurs : le contexte qui rend les CVE remédiables
Les advisories expliquent quoi corriger, quelle version viser, quel contournement appliquer et comment communiquer le risque CVE aux équipes.
CPE, vendors et produits : le chaînon manquant entre catalogue CVE et risque réel
Une CVE globale ne devient actionnable que lorsqu’elle est reliée à un produit, une version et un périmètre. Comprendre le rôle des CPE dans CVE Watch.
EPSS et CVE : utiliser la probabilité d’exploitation sans perdre le contexte métier
EPSS aide à trier les CVE selon leur probabilité d’exploitation, mais il doit être combiné avec KEV, CVSS, CPE, exposition et criticité métier.
CISA KEV et GCVE : pourquoi l’exploitation confirmée doit changer vos SLA CVE
Les vulnérabilités exploitées activement ne doivent pas rester dans le backlog standard. KEV et GCVE aident à distinguer la dette technique du risque immédiat.
Backfill NVD : pourquoi la complétude du catalogue CVE change toute la priorisation
Un catalogue CVE incomplet fausse les métriques, les timelines et les décisions patch. Voici pourquoi le backfill NVD est une fondation de sécurité, pas une tâche technique secondaire.
Pourquoi les CVE sont critiques pour les SOC, même quand tout semble déjà monitoré
Les CVE ne sont pas seulement un sujet patch management : elles structurent la priorisation SOC, le threat hunting, les contrôles compensatoires et la communication de crise.
Sources de données CVE : comment construire une vision fiable du risque vulnérabilité
NVD, OpenCVE, CISA KEV, GCVE, EPSS, CERT-FR, MSRC, GHSA, Exploit-DB, Nuclei et advisories fournisseurs : comprendre le rôle de chaque source dans une plateforme CVE exploitable.
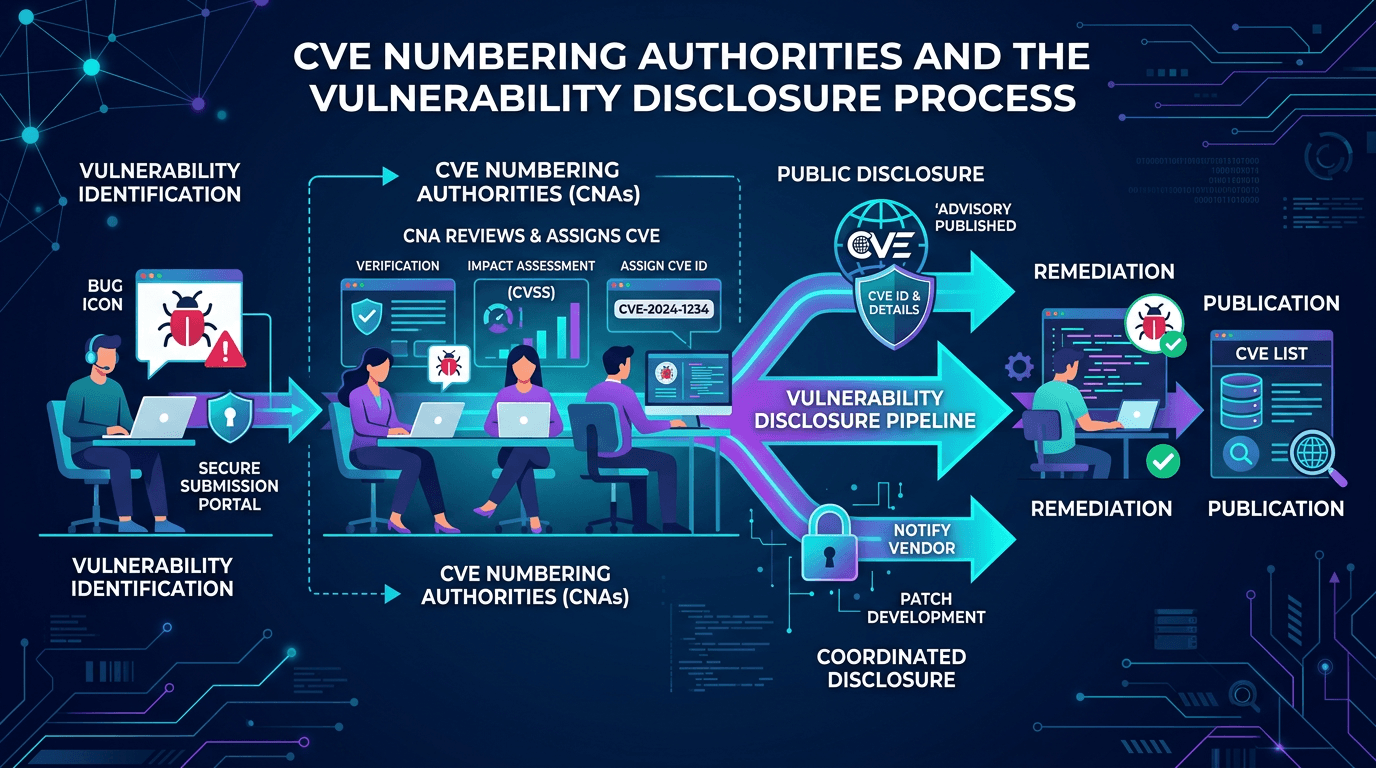
Les autorités de numérotation CVE (CNA) et le processus de divulgation des vulnérabilités : guide praticien 2026
Comprendre comment naît une CVE — de la découverte initiale à l'attribution par une CNA, la divulgation coordonnée et la publication — et comment cette chaîne façonne les priorités des défenseurs et la visibilité SEO des données de vulnérabilité.
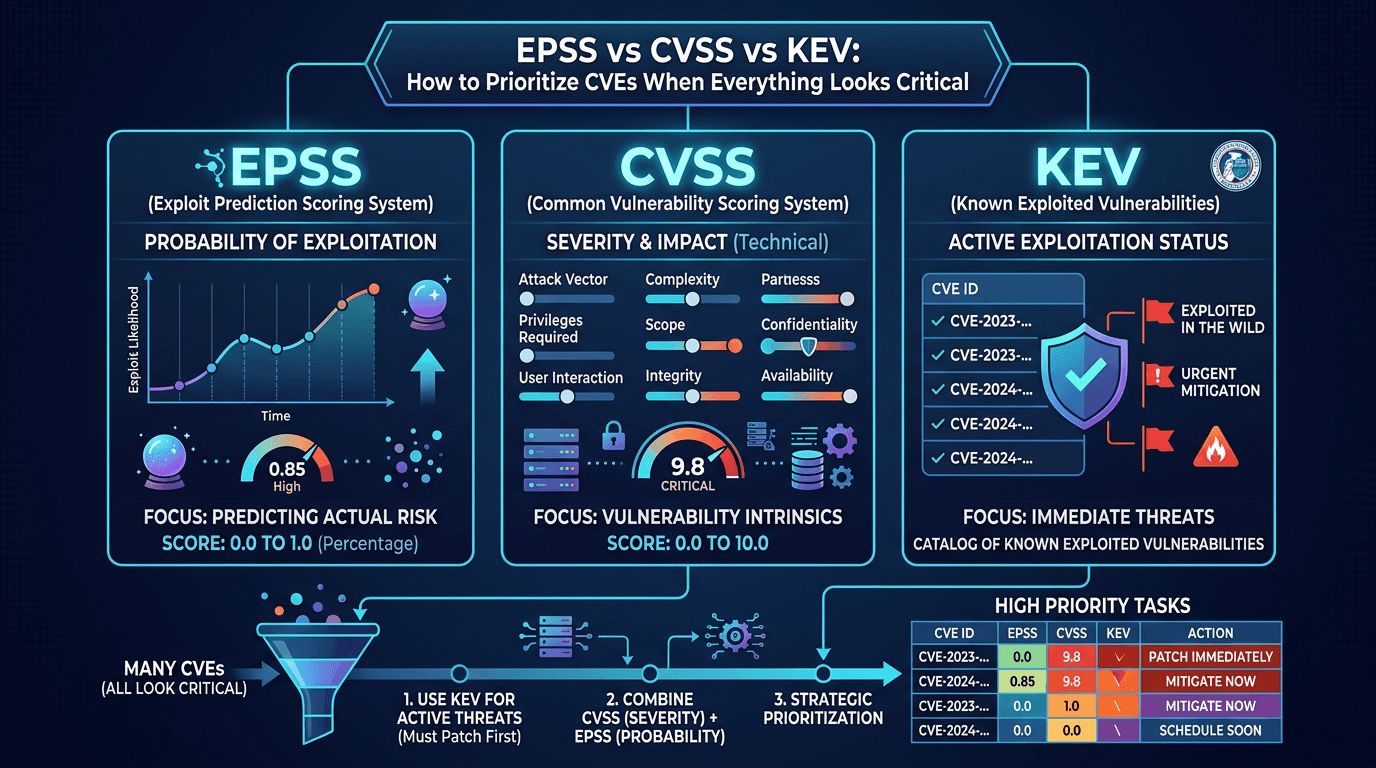
EPSS vs CVSS vs KEV : comment prioriser les CVE quand tout semble critique
Sortez de la confusion des scores : comparez la sévérité CVSS, la probabilité d'exploitation EPSS et l'exploitation active du catalogue CISA KEV, et adoptez un modèle concret de décision pour vos correctifs et vos mesures compensatoires.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.