Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious. Page 4 sur 12.
- Articles
- 283
- Catégories
- 24
- Dernière publication

Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.

isMalicious vs Censys : la découverte Internet et les verdicts de réputation sont des métiers différents
Censys cartographie ce qui existe sur Internet — hôtes, certificats, ports ouverts. isMalicious évalue ce qui est malveillant. La plupart des équipes qui comparent les deux ont besoin de la seconde question, pas de la première.

isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.

isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.

Automatisation des blocklists pare-feu : intégrer des flux IP et domaines sans panne
Les listes dynamiques externes peuvent bloquer malware et phishing en périphérie — ou casser la paie, le trafic CDN et les portails fournisseurs. Ce guide couvre le déploiement par étapes, les allowlists, fail-open vs fail-closed et la mesure des taux de hit pour les blocklists IP et domaines.

Flux STIX/TAXII : guide opérationnel pour OpenCTI, MISP et pipelines SIEM
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.

Comment utiliser un flux NRD pour détecter le phishing avant qu'il n'atteigne la boîte mail
Les domaines récemment enregistrés sont le point de départ de la plupart des campagnes de phishing. Ce guide détaille les workflows NRD pour la surveillance de marque, l'hygiène des passerelles mail et le triage SOC — sans transformer l'âge du domaine en règle de blocage brutale.

CVE-2026-63077 : RCE non authentifiée sur chaque serveur TeamCity On-Premises
Une faille de désérialisation dans le protocole de polling des agents donne aux attaquants les privilèges du serveur TeamCity sans identifiants. JetBrains a corrigé en 2025.11.7 et 2026.1.3 — le KEV CISA et une échéance fédérale de 3 jours imposent de chasser maintenant, pas après le prochain train de release.
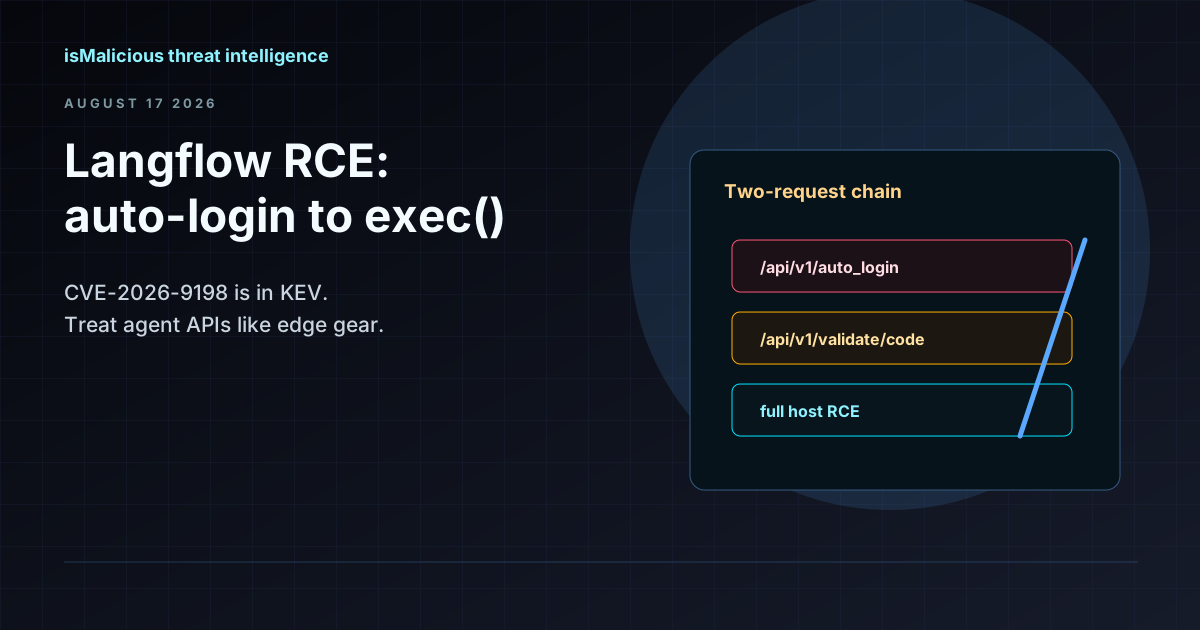
CVE-2026-9198 : RCE non authentifiée sur les plans de contrôle d'agents IBM Langflow OSS
Un jeton SUPERUSER obtenu via /api/v1/auto_login s'enchaîne avec exec() Python dans /api/v1/validate/code. Langflow 1.10.1 corrige la faille — mais les instances exposées sur Internet exigent une recherche immédiate, pas après le prochain sprint.
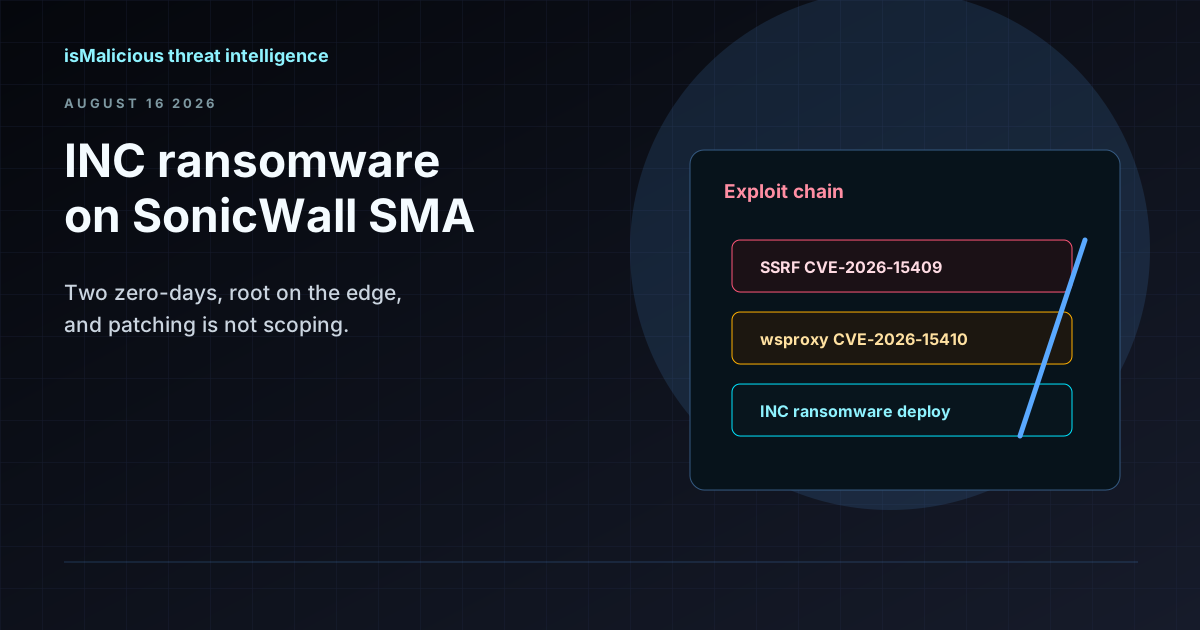
Le ransomware INC enchaîne deux zero-days SonicWall SMA (CVE-2026-15409, CVE-2026-15410)
Des affiliés d'INC exploitent une SSRF et une injection de code post-authentification sur SonicWall SMA 1000 pour atteindre les réseaux internes. L'exploitation a commencé des semaines avant le correctif du 14 juillet — voici comment mener la recherche et le triage.
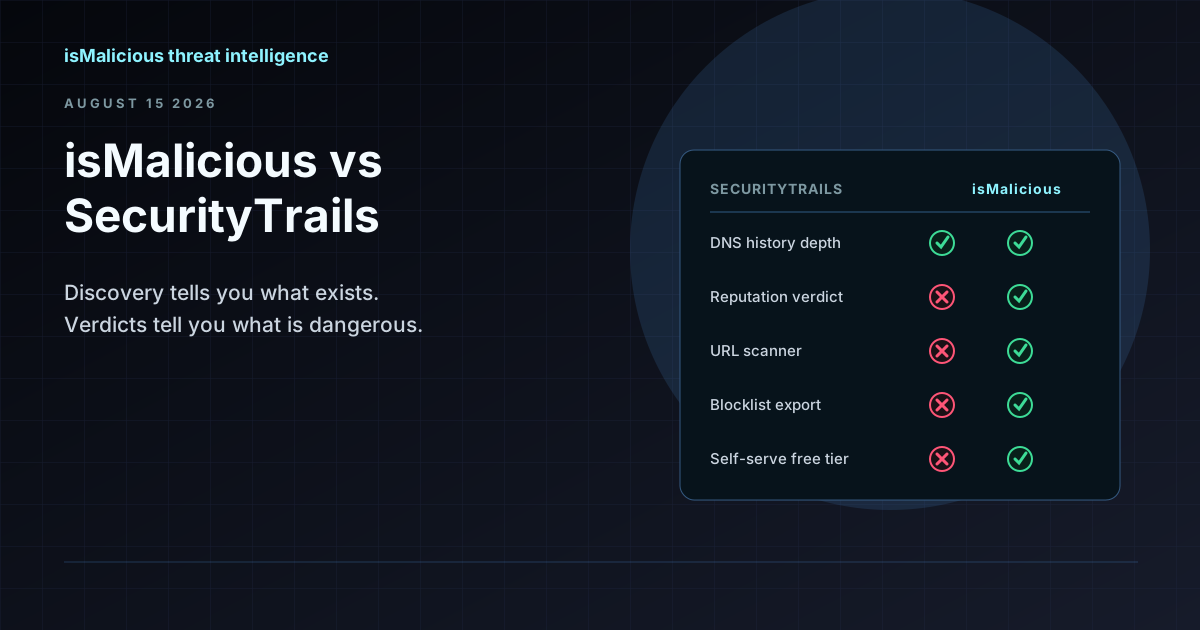
isMalicious vs SecurityTrails : données de découverte et verdicts de réputation ne sont pas le même produit
SecurityTrails vous dit ce qui existe — chaque sous-domaine, chaque enregistrement DNS historique. isMalicious vous dit ce qui est dangereux. La plupart des équipes qui cherchent une alternative à SecurityTrails veulent la seconde moitié.
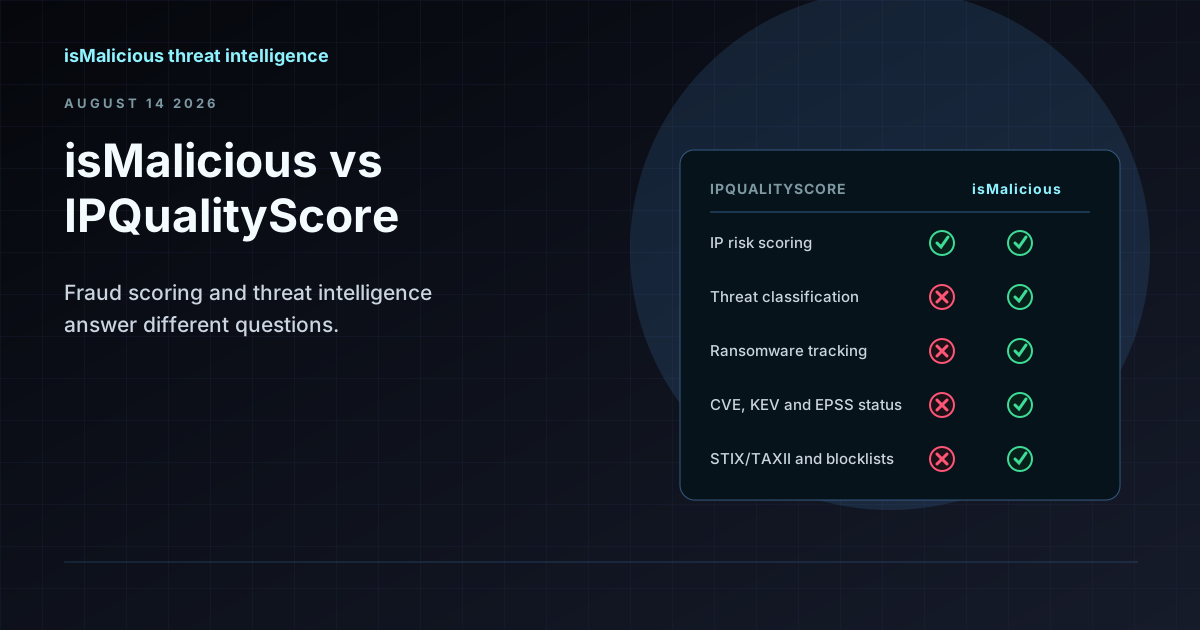
isMalicious vs IPQualityScore : scoring de fraude et threat intelligence sont deux métiers
IPQS détermine si une inscription est frauduleuse. isMalicious détermine si une infrastructure est malveillante. On les compare sans arrêt parce que les deux renvoient un nombre à propos d'une IP — et ils répondent à des questions différentes.

isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
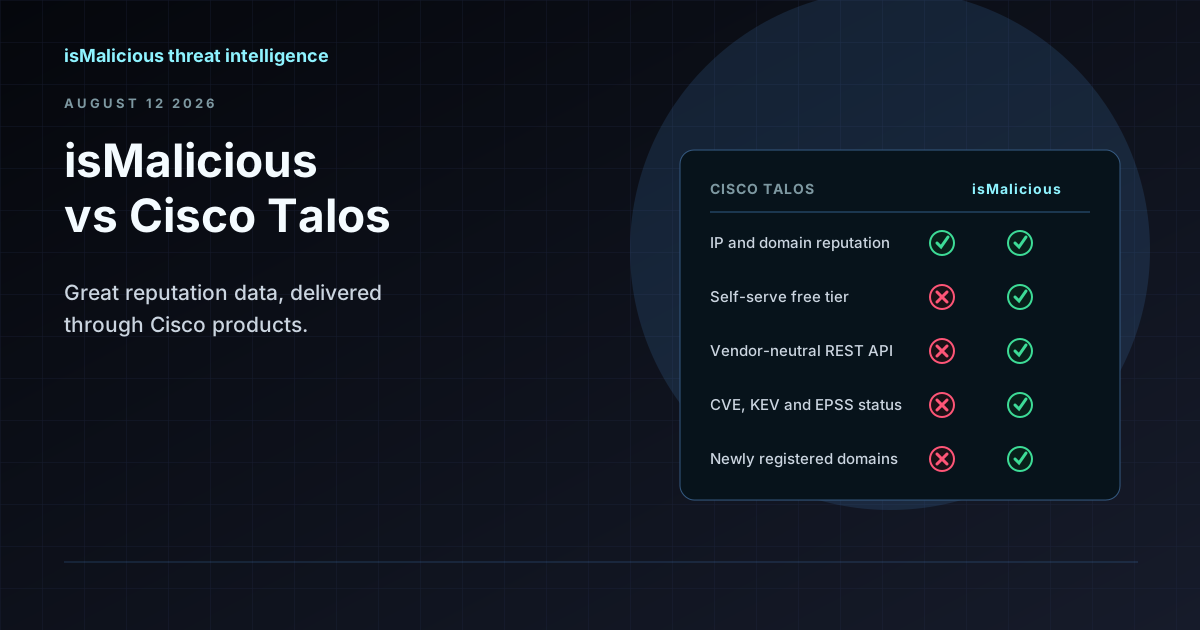
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
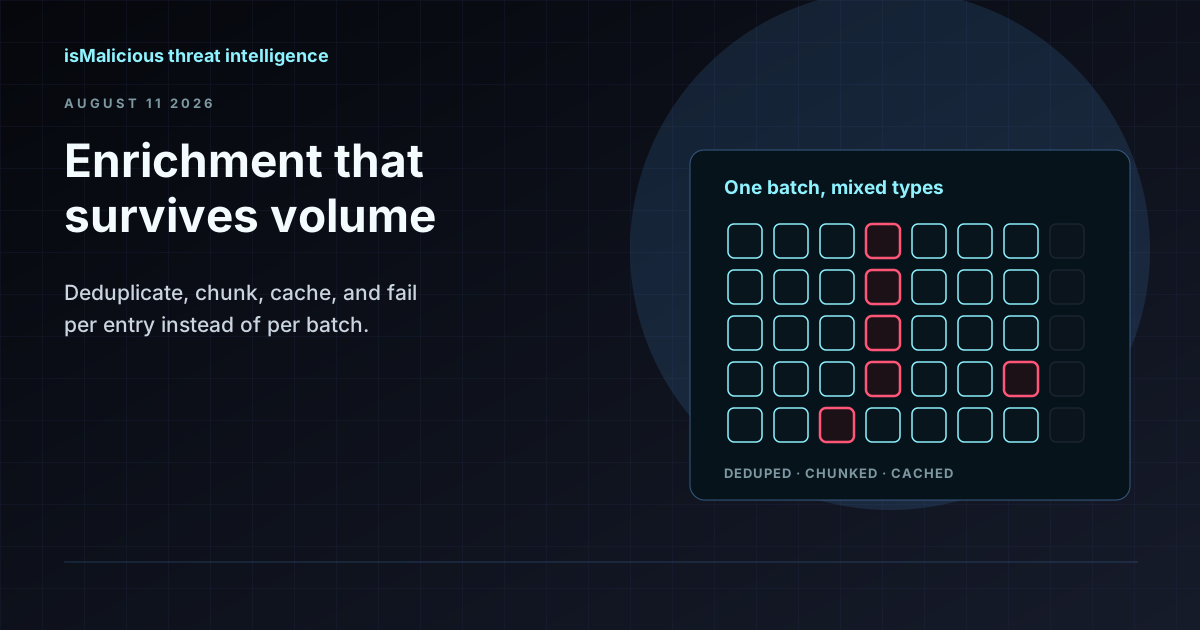
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
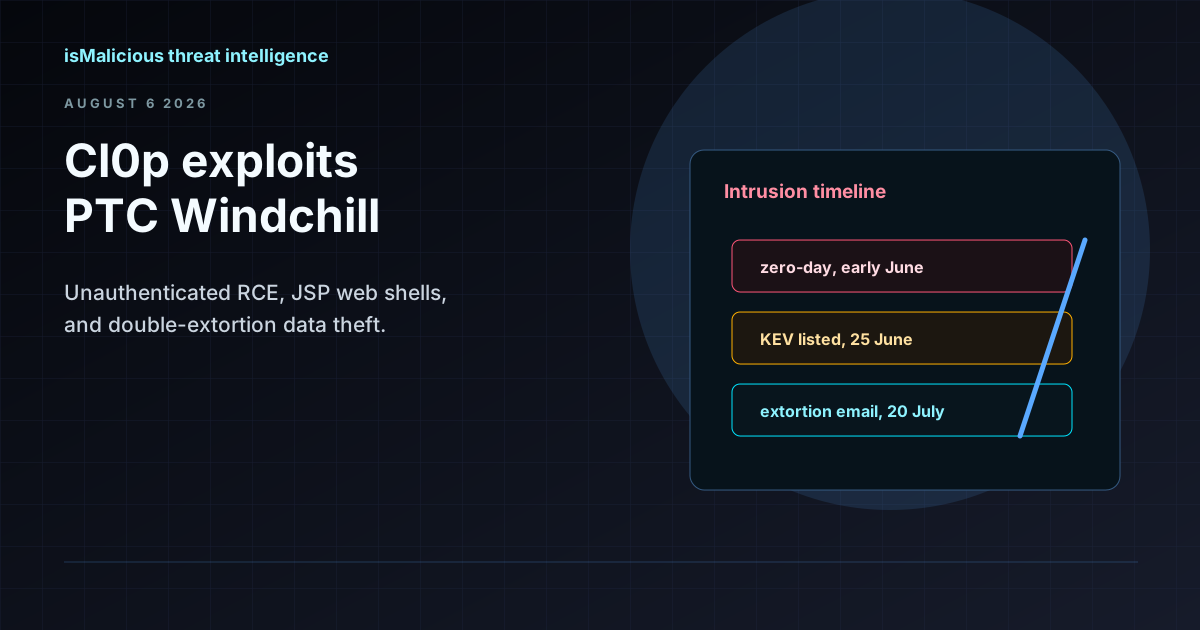
Cl0p exploite PTC Windchill (CVE-2026-12569) pour voler les données d'ingénierie
Un affilié de Cl0p enchaîne une divulgation d'information FlexPLM avec une RCE non authentifiée dans PTC Windchill pour déposer des webshells JSP et mener un vol de données en double extorsion. Voici les signaux de détection et le workflow de triage.
Compromission de GitHub Actions et des pipelines CI/CD : un vecteur d'attaque en pleine expansion sur la chaîne d'approvisionnement
Les compromissions de pipelines CI/CD se répètent dans l'écosystème GitHub Actions. Signaux de détection, mesures de durcissement et workflow d'enrichissement pour les équipes sécurité.
Marchés de logs d'infostealer : comment les identifiants d'entreprise volés finissent en vente
Les marchés de stealer logs explosent en 2026, en négociant cookies, mots de passe et sessions SaaS volés qui alimentent l'accès initial des ransomwares et contournent le MFA.
Surveillance des sites de fuite ransomware : détecter la double extorsion avant l'annonce publique
Entre l'exfiltration et la publication sur un site de fuite, une fenêtre existe pour agir. Voici comment la surveiller et bâtir un playbook de réponse.
Énumération de sous-domaines pour les équipes sécurité : découverte de la surface d'attaque et reconnaissance DNS
L'énumération de sous-domaines révèle les serveurs de dev oubliés, les enregistrements DNS orphelins et le shadow IT avant les attaquants. Comparaison des techniques passives et actives.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.