Vérifiez un domaine, une IP, une URL ou une empreinte avant de lui faire confiance.
Recherches gratuites : score de risque de 0 à 100, sources concordantes, WHOIS, DNS et historique. Mêmes données via l’API.
- Sources actives
- 725
- Outils de recherche gratuits
- 16
- Score de risque à chaque recherche
- 0–100
- Requêtes API gratuites par mois
- 250
Lire un exemple de rapport de menace.
Illustration datée du 2026-09-01. Les indicateurs, fournisseurs, scores et observations sont fictifs. Ce ne sont pas les résultats actuels de ces adresses.
Exemple de requêteGET /api/check?query=192.0.2.42
192.0.2.42
Contexte réseau
Ports ouverts (3)
Un port ouvert décrit un service exposé. Il faut d’autres éléments pour déterminer s’il fait l’objet d’un usage abusif.
Sources signalant
2sur 3 sources
Confiance
75 %
Le score et la confiance sont des valeurs illustratives. La confiance décrit les éléments soutenant l’évaluation ; ce n’est ni un pourcentage de sources ni une probabilité de compromission.
Catégories fictives
Observations de sources fictives
| Source | Observation |
|---|---|
| Source fictive A | Signalé |
| Source fictive B | Signalé |
| Source fictive C | Non répertorié |
« Non répertorié » signifie que cette source ne contient aucun signalement dans l’exemple. Ce n’est pas un verdict de sécurité.
Interprétation
Comparez les observations des sources, leurs dates et le contexte technique avant d’agir. Cet exemple n’attribue l’activité à aucun groupe malveillant.
Les rapports réels dépendent de l’indicateur, des sources disponibles et du niveau d’accès. Les données manquantes sont signalées. Ces panneaux expliquent la lecture des données et ne représentent pas le schéma d’une réponse API.
Choisissez la recherche. Chaque outil s’essaie gratuitement.
- Réputation de domaineScore de risque, catégories de menace et preuves sources pour tout domaine.
- Réputation IPVérifiez les adresses IP pour détecter une activité malveillante avec des données de géolocalisation et d'ASN.
- Scanner d'URLDomaine, certificat et verdict de phishing pour tout lien.
- Réputation des empreintes de fichiersVérifiez les empreintes MD5, SHA-1 et SHA-256 parmi les indicateurs de malwares connus.
- Âge du domaineVérifiez la date d'enregistrement d'un domaine et signalez les domaines nouvellement enregistrés.
- Recherche WHOISDonnées d'enregistrement de domaine, propriété et informations de serveurs de noms.
- Historique DNSAnciens enregistrements DNS, avec dates de première et de dernière observation.
- Scanner de sous-domainesSous-domaines issus des journaux Certificate Transparency et du DNS passif.
- Recherche IP inverséeDomaines hébergés sur une adresse IP.
- Recherche ASNInformations sur les systèmes autonomes et données de propriétaire réseau.
- Vérification en masseVérifiez un lot de domaines, d’IP et d’URL en une requête, dimensionné selon votre offre.
- Réputation historiqueChronologie des détections et rapports passés, sur 90 jours au plus.
- Réputation d’adresse e-mailVérifiez si une adresse e-mail est jetable ou associée à des signalements d’abus.
- Vérification de numéro de téléphoneRecherchez les signalements d’arnaques associés à un numéro de téléphone.
- Vérification de portefeuille cryptoRecherchez les signalements d’arnaques et d’activité malveillante associés à une adresse crypto.
- Mot de passe compromisUn mot de passe est-il dans des fuites connues ? Haché dans votre navigateur, SHA-1 et NTLM.
Obtenez une clé API gratuite.
Commencez avec 250 requêtes API gratuites par mois. Sans carte bancaire.
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant250 requêtes gratuites/mois · clé API instantanée · sans formulaire
Guides et recherches
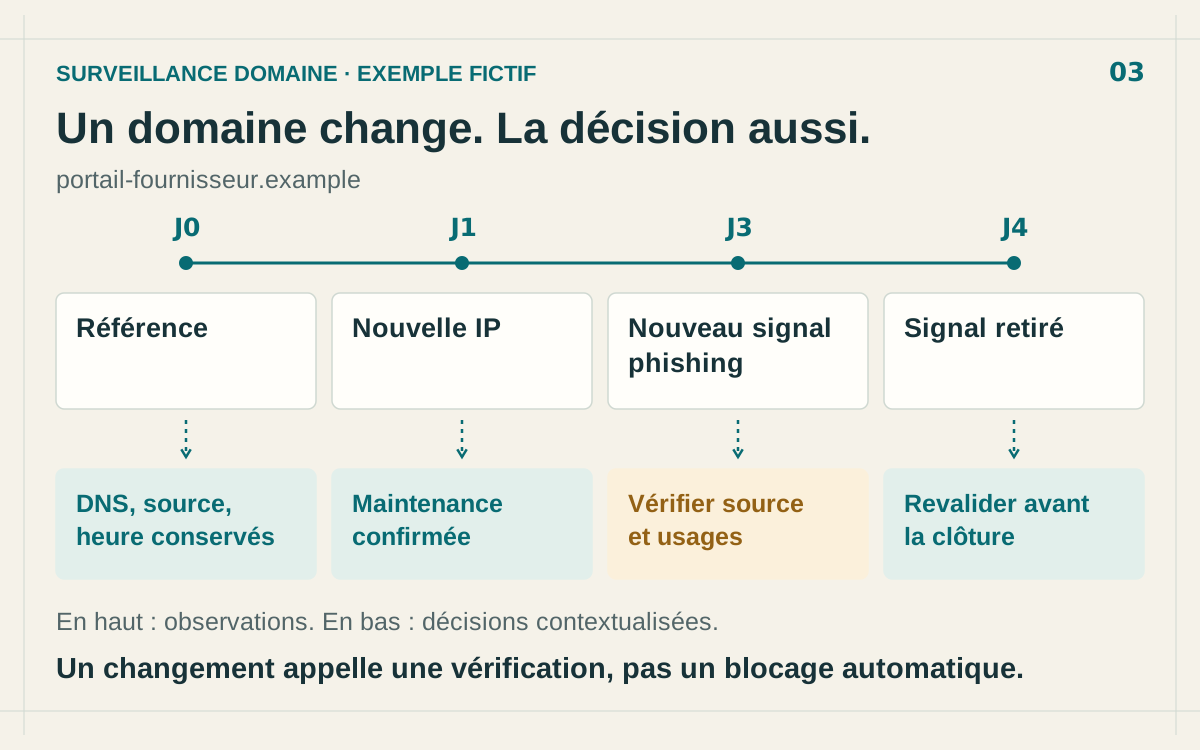 Surveiller la réputation d’un domaine : quelles alertes ?
Comparez les observations d’un domaine dans le temps : nouveau signal de phishing, changement DNS attendu ou retrait d’une source. Une méthode de surveillance.
 Recherche de domaine : identifier les sites malveillants avant qu'ils ne frappent
Les sites malveillants sont la rampe de lancement du phishing, de la distribution de malware et du vol d'identifiants. Découvrez comment les outils de recherche de domaine exploitent les données de réputation, l'analyse WHOIS et les flux de threat intelligence pour identifier les domaines dangereux avant que vos utilisateurs ne cliquent.
 Threat hunting : la détection proactive au-delà des alertes automatisées
Attendre les alertes, c'est attendre que les attaques réussissent. Découvrez comment le threat hunting aide les équipes sécurité à débusquer les menaces dissimulées, renforcer leurs défenses et garder une longueur d'avance sur des adversaires sophistiqués.