Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 5 sur 11.

Gouvernance du shadow AI : comment les équipes sécurité détectent le risque sans bloquer l'innovation
Le shadow AI est le nouveau shadow IT : adoption rapide, visibilité faible et risque sérieux de fuite de données. Les équipes sécurité ont besoin de découverte, d'intelligence sur les domaines, de politique, de formation et de surveillance.
Cyberattaques assistées par IA et MITRE ATT&CK : transformer les nouvelles cartographies de menaces en actions SOC
Les menaces assistées par IA sont désormais traduites dans le langage ATT&CK, mais une cartographie n'a de valeur que si elle alimente l'enrichissement, la détection, le tri et les workflows de réponse.
La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
YellowKey et le contournement de BitLocker : comment les équipes sécurité doivent réévaluer le risque lié au vol d'appareil
YellowKey a remis au premier plan une hypothèse restée trop longtemps implicite : les endpoints chiffrés ont toujours besoin de vulnerability intelligence, de contexte d'inventaire et de workflows de réponse à incident. Voici comment réagir quand un contrôle de dernier recours devient un risque actif.
API CVE, dashboards et SIEM : automatiser la vulnérabilité sans perdre le contexte
Les données CVE deviennent plus puissantes lorsqu’elles alimentent API, dashboards, SIEM, alerting et workflows de remédiation avec un contexte complet.
CVE Watch : transformer le catalogue mondial en findings exploitables pour votre périmètre
Le catalogue CVE global n’est utile que s’il devient local : périmètres, CPE, findings, statuts, export et suivi de remédiation.
PoC, Exploit-DB et Nuclei : comment utiliser les signaux exploit sans perdre le contrôle
Les preuves de concept et templates publics changent la priorité CVE, mais doivent être utilisés comme signaux défensifs, pas comme raccourcis risqués.
CERT-FR, MSRC, GHSA et advisories fournisseurs : le contexte qui rend les CVE remédiables
Les advisories expliquent quoi corriger, quelle version viser, quel contournement appliquer et comment communiquer le risque CVE aux équipes.
CPE, vendors et produits : le chaînon manquant entre catalogue CVE et risque réel
Une CVE globale ne devient actionnable que lorsqu’elle est reliée à un produit, une version et un périmètre. Comprendre le rôle des CPE dans CVE Watch.
EPSS et CVE : utiliser la probabilité d’exploitation sans perdre le contexte métier
EPSS aide à trier les CVE selon leur probabilité d’exploitation, mais il doit être combiné avec KEV, CVSS, CPE, exposition et criticité métier.
CISA KEV et GCVE : pourquoi l’exploitation confirmée doit changer vos SLA CVE
Les vulnérabilités exploitées activement ne doivent pas rester dans le backlog standard. KEV et GCVE aident à distinguer la dette technique du risque immédiat.
Backfill NVD : pourquoi la complétude du catalogue CVE change toute la priorisation
Un catalogue CVE incomplet fausse les métriques, les timelines et les décisions patch. Voici pourquoi le backfill NVD est une fondation de sécurité, pas une tâche technique secondaire.
Pourquoi les CVE sont critiques pour les SOC, même quand tout semble déjà monitoré
Les CVE ne sont pas seulement un sujet patch management : elles structurent la priorisation SOC, le threat hunting, les contrôles compensatoires et la communication de crise.
Sources de données CVE : comment construire une vision fiable du risque vulnérabilité
NVD, OpenCVE, CISA KEV, GCVE, EPSS, CERT-FR, MSRC, GHSA, Exploit-DB, Nuclei et advisories fournisseurs : comprendre le rôle de chaque source dans une plateforme CVE exploitable.

Phishing au code d'appareil dopé à l'IA : comment les jetons OAuth sont devenus la nouvelle cible du vol d'identifiants
Le phishing au code d'appareil détourne un flux OAuth légitime en chaîne de vol de jetons. Découvrez comment les leurres assistés par IA, l'abus d'Entra ID et le rejeu de jetons de session transforment la détection du phishing en 2026.
Risques de sécurité MCP : empoisonnement d'outils, prompt injection et la nouvelle surface d'attaque des agents IA
Les intégrations Model Context Protocol donnent aux agents un accès à des outils, des fichiers et des services. Cette puissance crée de nouveaux risques : empoisonnement d'outils, prompt injection, permissions trop larges et abus de serveurs non fiables.
LLMjacking expliqué : comment les attaquants détournent les identifiants cloud pour voler du calcul IA
Le LLMjacking associe le vol d'identifiants cloud à des charges de travail IA coûteuses. Découvrez comment les attaquants trouvent les clés exposées, abusent des API de modèles, dissimulent les coûts de calcul, et comment les défenseurs peuvent détecter ce schéma.
Sécurité des identités non humaines : clés API, comptes de service et identifiants de charges de travail en 2026
Les identités non humaines sont désormais plus nombreuses que les utilisateurs dans la plupart des environnements. Découvrez comment les clés API, comptes de service, jetons CI et identifiants de charges de travail deviennent des chemins d'attaque, et comment les gouverner.
Phishing par consentement OAuth : détecter les octrois d'applications malveillantes avant l'exfiltration
Le phishing par consentement OAuth pousse l'utilisateur à accorder un accès plutôt qu'à livrer son mot de passe. Comprenez le fonctionnement des octrois d'applications malveillantes, les permissions qui comptent et les moyens de détecter l'abus tôt.
Vol de jetons de session : pourquoi les infostealers contournent le MFA et comment réagir
Les infostealers ciblent de plus en plus les cookies de navigateur, les jetons de session et les refresh tokens. Découvrez pourquoi le MFA ne suffit pas, à quoi ressemble un vol de jeton et comment détecter le rejeu.
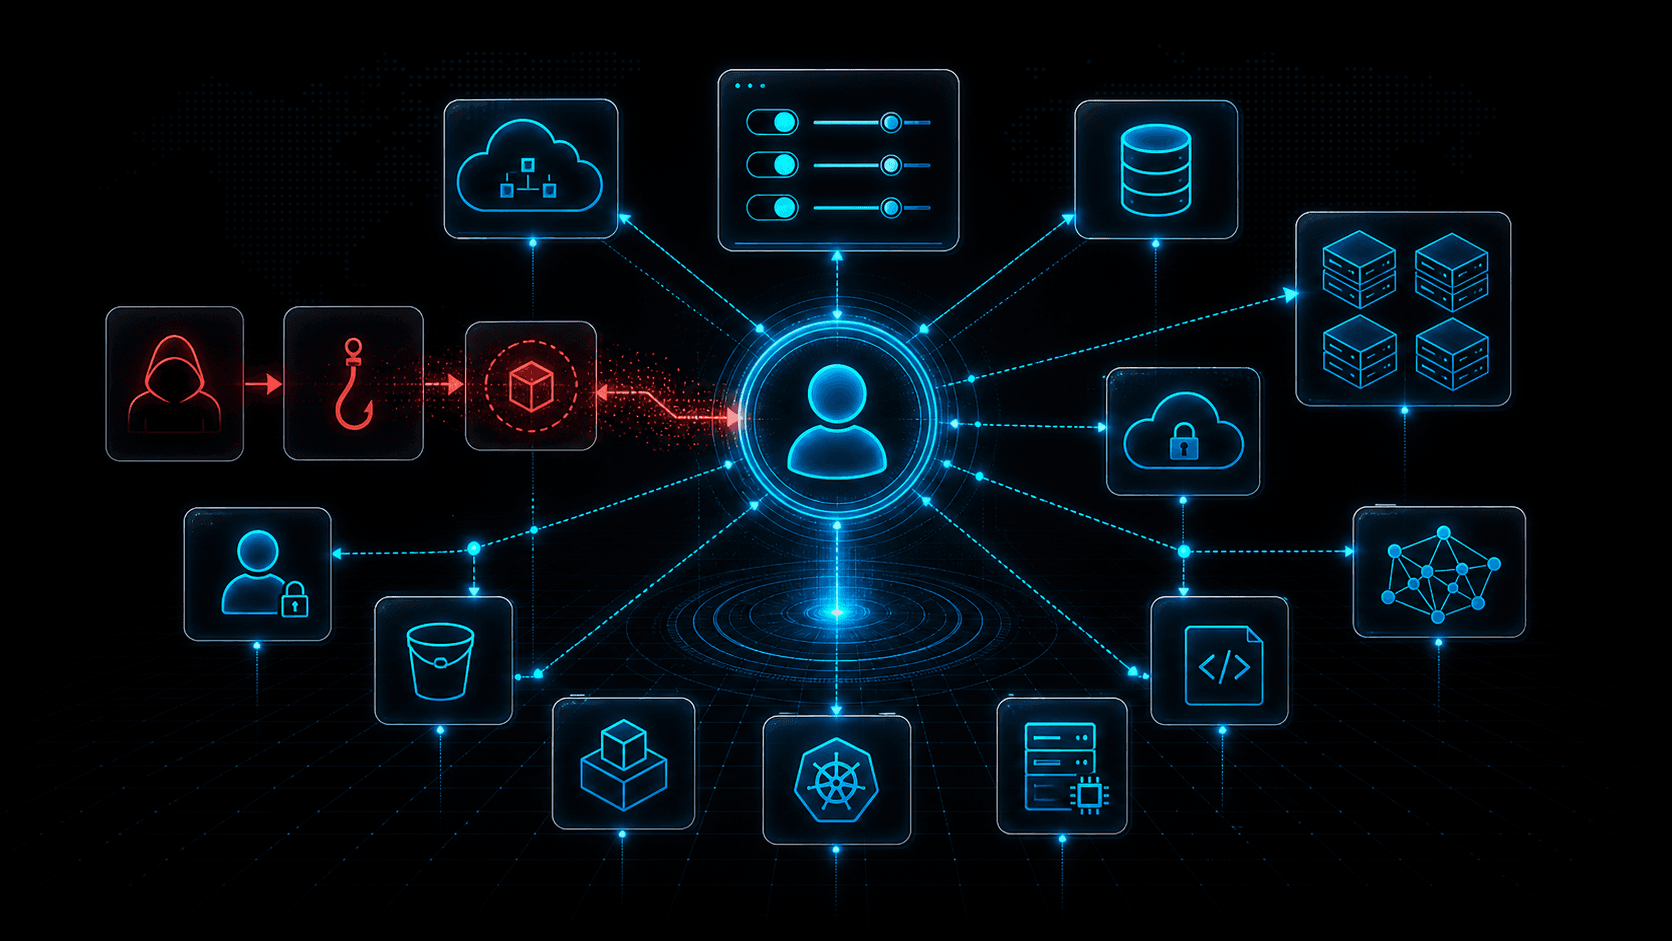
Attaques du plan de contrôle cloud : pourquoi l'identité est la nouvelle kill chain
Les compromissions cloud ciblent de plus en plus le plan de contrôle : identités, jetons, politiques, API et automatisation. Découvrez comment les attaquants passent d'un seul identifiant au contrôle total du cloud.
Sécurité des LLM et workflows agentiques : quand (et comment) vérifier domaines, IP et URL malveillants avant d'agir
Les assistants IA intégrés au SOAR, aux IDE et aux extensions de navigateur peuvent exfiltrer des données ou exécuter du code malveillant s'ils récupèrent le mauvais lien. Ce guide donne les garde-fous : schéma des appels d'outils, paliers de politique, et où placer les vérifications de threat intelligence dans la boucle.
Paquets npm malveillants : détecter la compromission de la chaîne d'approvisionnement open source
Les paquets npm malveillants exploitent le typosquatting, la dependency confusion, les scripts d'installation et la compromission de mainteneurs pour voler des secrets et piéger les builds. Détection et réponse concrètes.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.