Solutions
Solutions de sécurité pour chaque équipe et chaque usage
Les mêmes données attribuées à leurs sources, adaptées aux usages SOC, SIEM, pare-feu, e-mail, antifraude et développement.
Sans carte bancaire · Recherches sur le site sans plafond mensuel · 250 requêtes API/mois
Opérations de sécurité
Dans les outils que vous utilisez déjà. SOC, SIEM, pare-feu, e-mail, fraude.
Par type d’organisation
À la mesure de votre organisation. Des startups aux MSSP.
Vous hésitez ? Parlons de vos outils.
Indiquez vos outils et le volume attendu : nous vous orientons vers la bonne configuration.
Sans carte bancaire · Recherches sur le site sans plafond mensuel · 250 requêtes API/mois
Depuis le blog
 Threat hunting : la détection proactive au-delà des alertes automatisées
Attendre les alertes, c'est attendre que les attaques réussissent. Découvrez comment le threat hunting aide les équipes sécurité à débusquer les menaces dissimulées, renforcer leurs défenses et garder une longueur d'avance sur des adversaires sophistiqués.
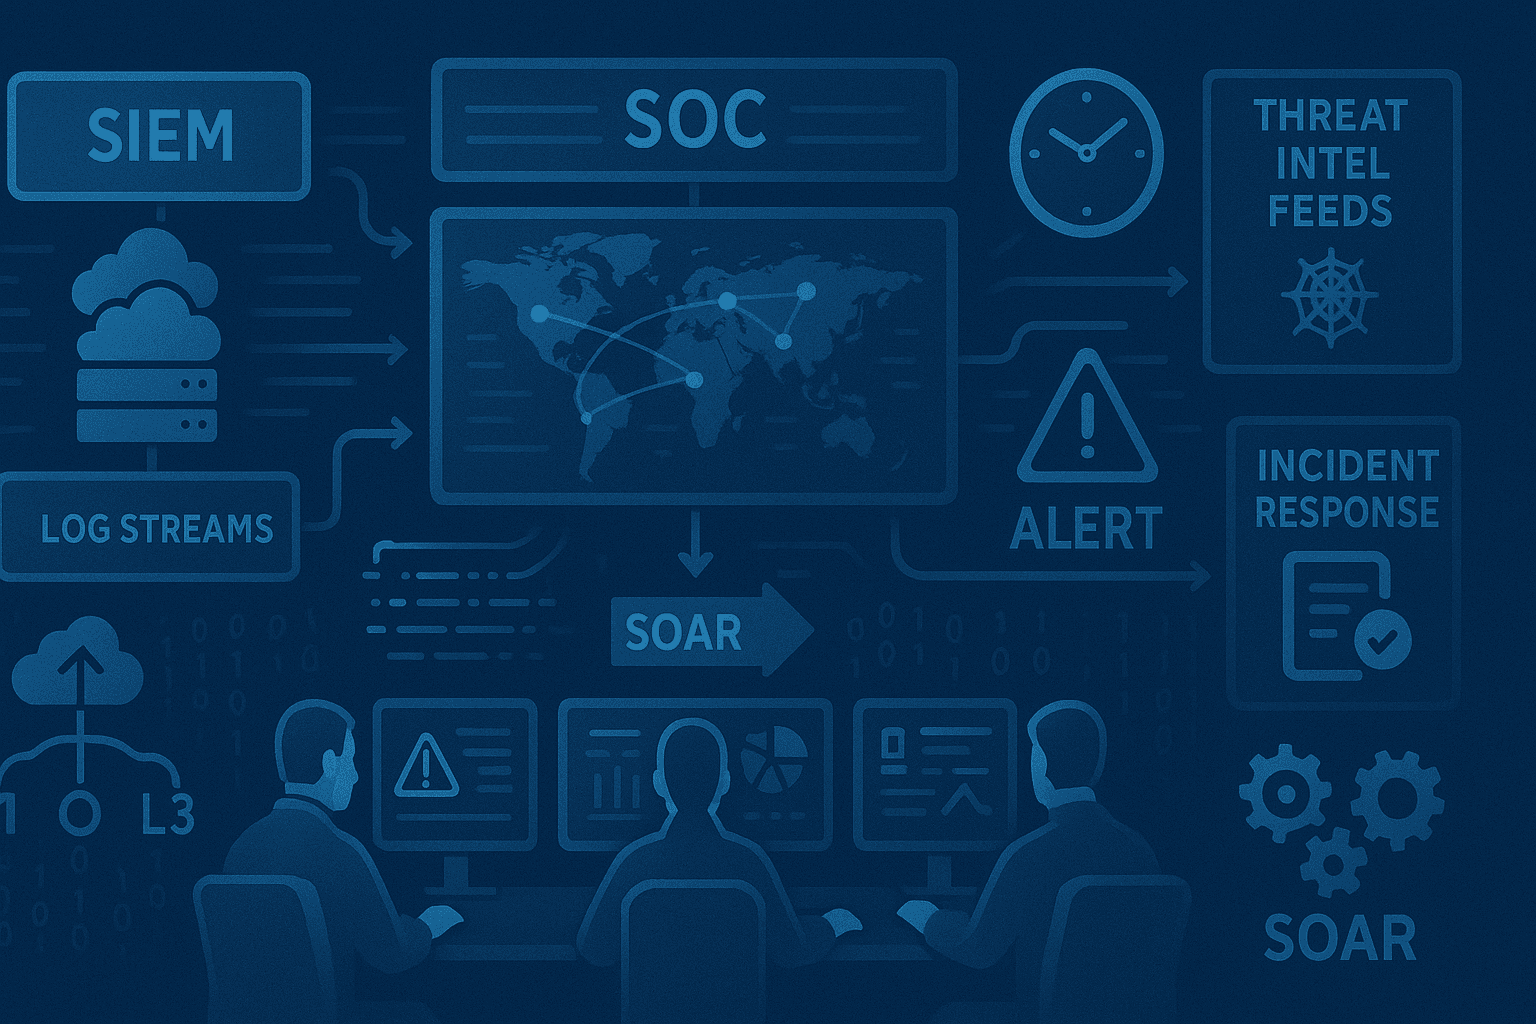 Construire un SOC moderne avec la threat intelligence : guide pratique
Découvrez comment bâtir un centre opérationnel de sécurité (SOC) efficace, alimenté par la threat intelligence. Outils indispensables, processus et bonnes pratiques pour détecter, analyser et traiter les cybermenaces en temps réel.
 Intégration d'API de threat intelligence : automatisez votre sécurité
Découvrez comment l'intégration d'API de threat intelligence peut transformer votre infrastructure de sécurité. Bonnes pratiques pour la détection automatisée des menaces, la surveillance continue et une intégration documentée à vos systèmes existants.