Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious.
- Articles
- 283
- Catégories
- 24
- Dernière publication

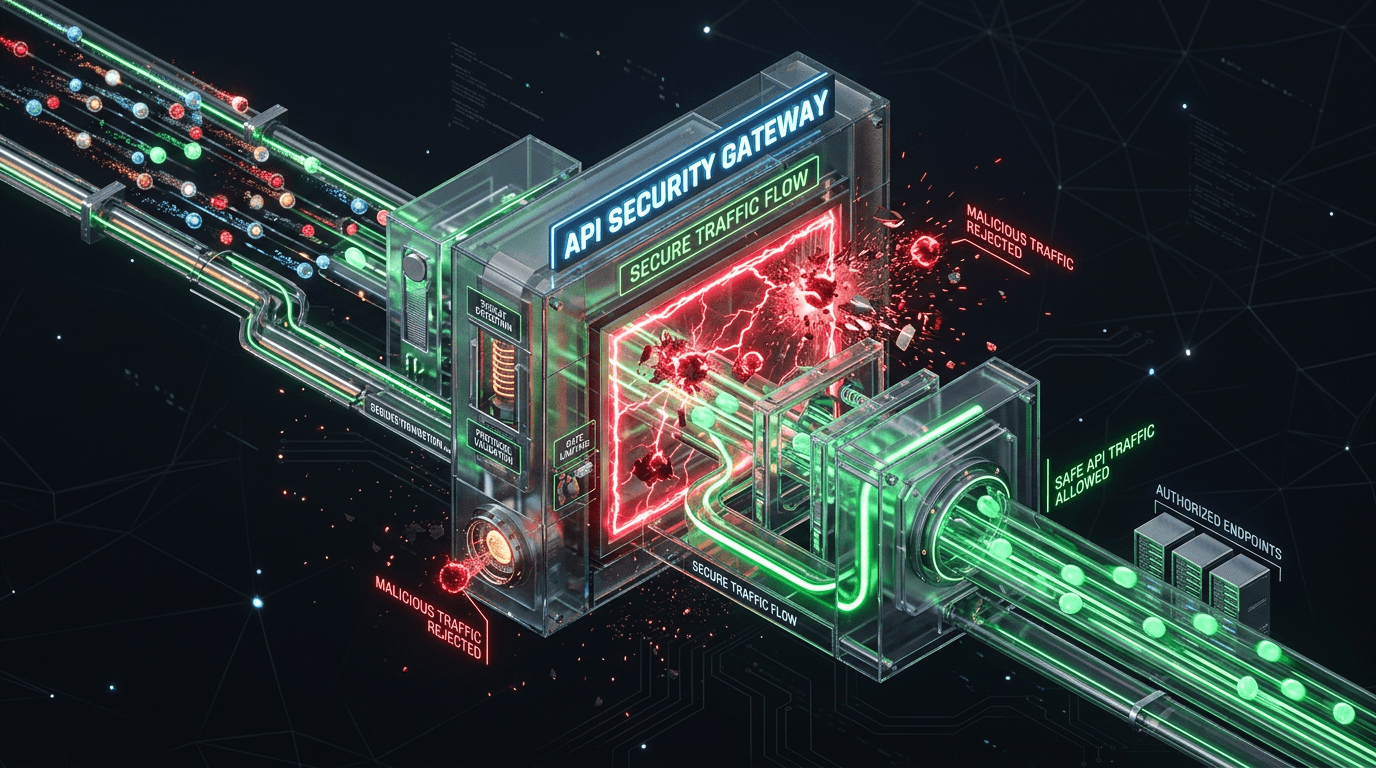
L'essor des attaques contre les API : protéger la surface d'attaque moderne
Les API sont le tissu conjonctif du web moderne, et elles sont attaquées. Découvrez leurs vulnérabilités spécifiques et comment les sécuriser.
Comment automatiser le blocage des IP malveillantes avec les API de threat intelligence
Arrêtez de dépendre des blocklists statiques. Découvrez comment intégrer des API de threat intelligence en temps réel à vos pare-feu et à la logique de vos applications pour détecter et bloquer automatiquement les adresses IP malveillantes avant qu'elles ne frappent.
Comparatif des meilleures API de threat intelligence (2026) : tarifs, limites et cas d'usage
Comparez les meilleures API de threat intelligence en 2026 — isMalicious, VirusTotal, AbuseIPDB, AlienVault OTX, Shodan et URLhaus. Tarifs, offres gratuites, limites de débit, couverture des API et cas d'usage les plus adaptés.
Bonnes pratiques de sécurité des API : se défendre contre l'OWASP Top 10
Les API sont la colonne vertébrale des applications modernes, mais elles restent souvent vulnérables. Découvrez comment protéger vos API contre les attaques courantes comme le contournement d'autorisation au niveau des objets et les injections.
Intégration d'API de threat intelligence : automatisez votre sécurité
Découvrez comment l'intégration d'API de threat intelligence peut transformer votre infrastructure de sécurité. Bonnes pratiques pour la détection automatisée des menaces, la surveillance continue et une intégration documentée à vos systèmes existants.
Thèmes
Parcourir par thème. Une page par sujet.
- threat intelligence92 articles
- SOC58 articles
- incident response43 articles
- CVE32 articles
- IOC enrichment31 articles
- threat intelligence API26 articles
- phishing21 articles
- SIEM18 articles
- vulnerability management18 articles
- KEV14 articles
- patch management14 articles
- CVE Watch11 articles
- EPSS11 articles
- ransomware10 articles
- identity security8 articles
- malware detection8 articles
- file hash7 articles
- ransomware intelligence7 articles
- SOAR7 articles
- MITRE ATT&CK5 articles
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.