Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious.

HTML smuggling : détection et réponse à incident
Détectez le HTML smuggling en corrélant Blob JavaScript, création locale de fichiers, téléchargements, exécution endpoint et threat intelligence.
Marchés de logs d'infostealer : comment les identifiants d'entreprise volés finissent en vente
Les marchés de stealer logs explosent en 2026, en négociant cookies, mots de passe et sessions SaaS volés qui alimentent l'accès initial des ransomwares et contournent le MFA.
Des extensions de navigateur malveillantes volent les cookies de session : guide de détection
Des extensions rebrandées collectent cookies de session et jetons OAuth après une mise à jour silencieuse. Voici comment les détecter et y répondre avant même que l'EDR ne les voie.
Infostealer macOS AMOS : ClickFix montre pourquoi la réputation des hash doit couvrir les Mac des développeurs
AMOS et les autres infostealers macOS transforment l'ingénierie sociale en vol d'identifiants. La réputation des hash de fichiers, le scan d'URL et l'intelligence sur les domaines aident les équipes à réagir avant que les jetons volés ne se propagent.
Vol de jetons de session : pourquoi les infostealers contournent le MFA et comment réagir
Les infostealers ciblent de plus en plus les cookies de navigateur, les jetons de session et les refresh tokens. Découvrez pourquoi le MFA ne suffit pas, à quoi ressemble un vol de jeton et comment détecter le rejeu.
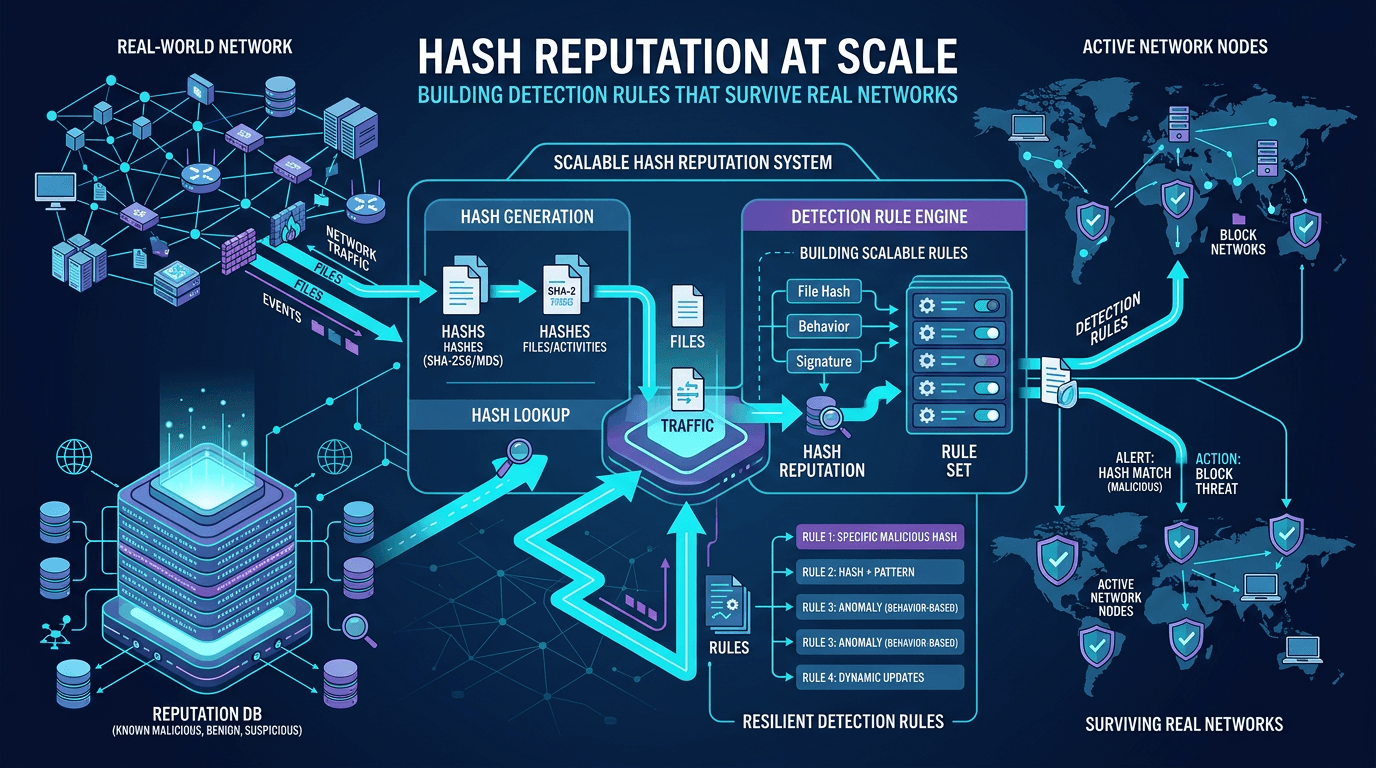
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
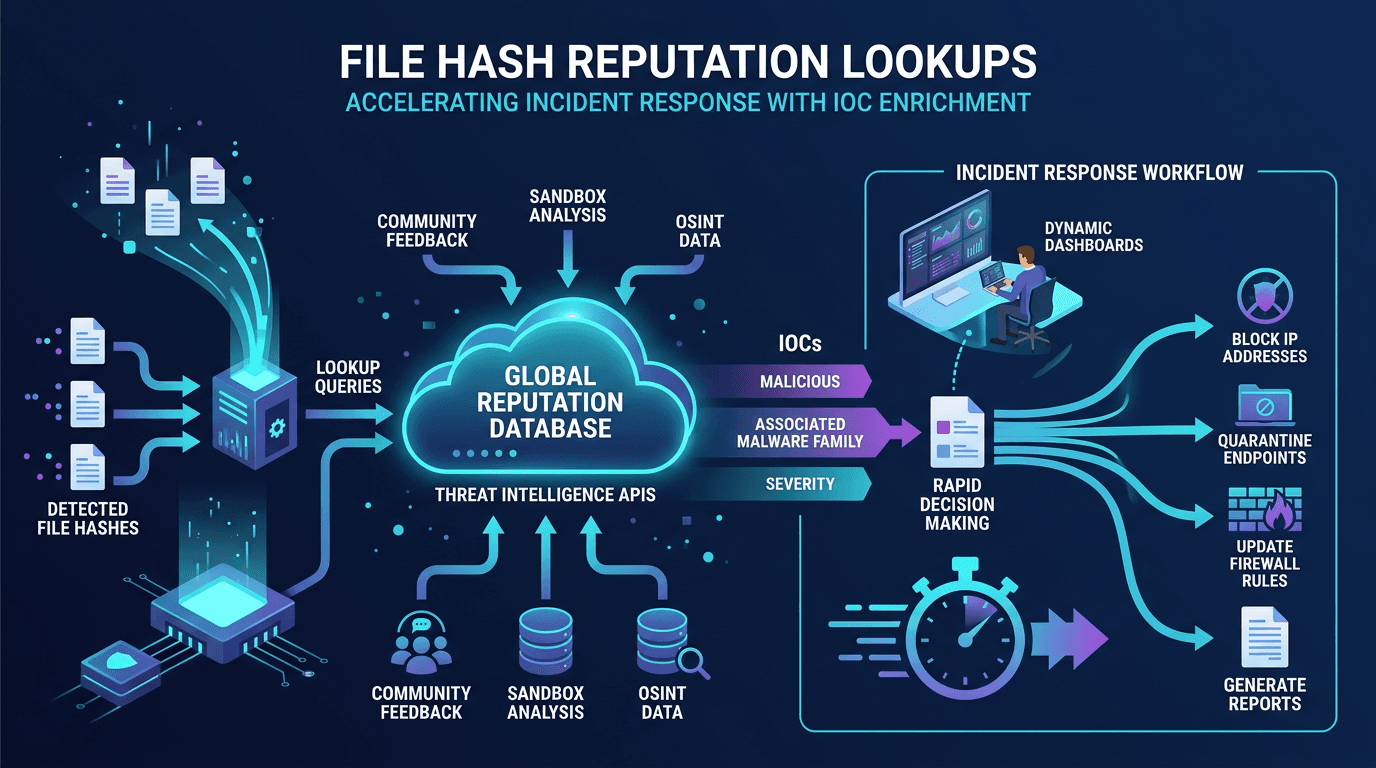
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
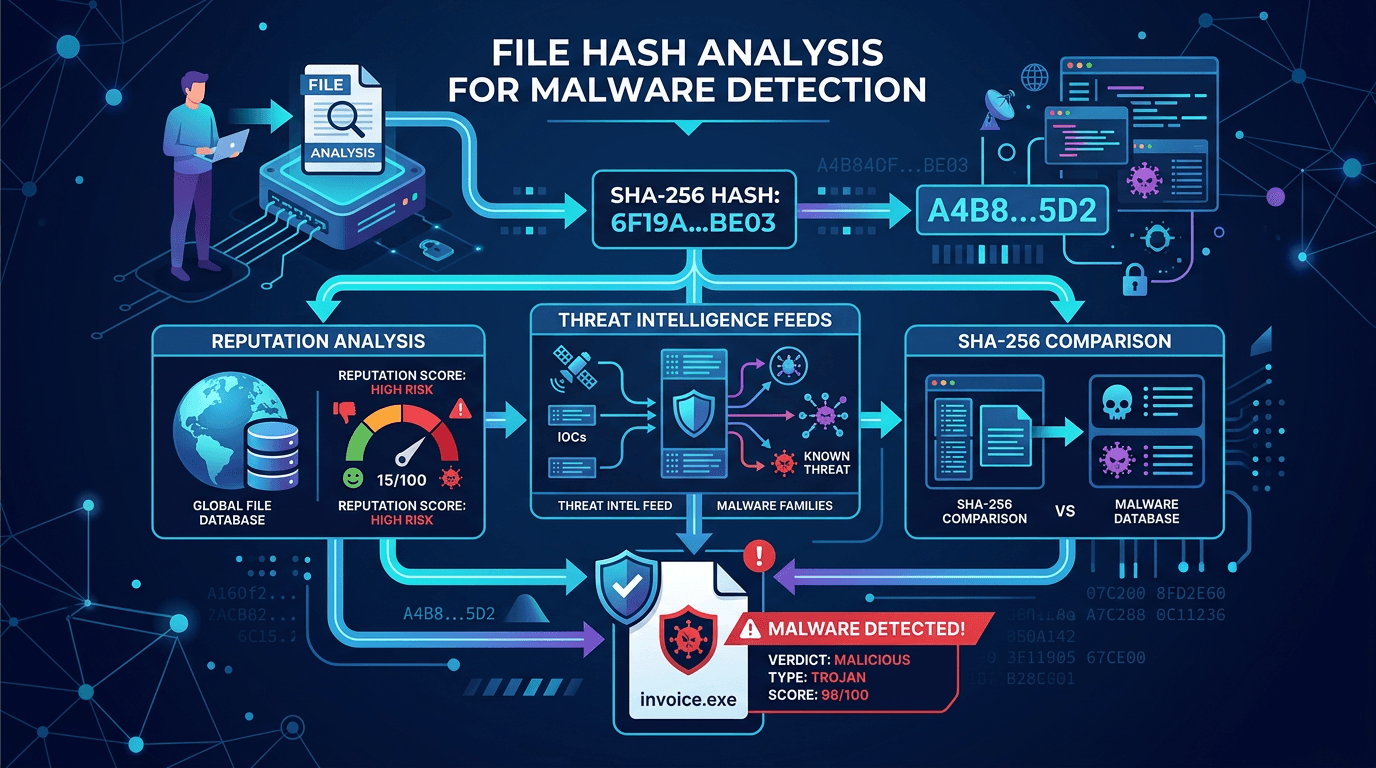
Analyse des hash de fichiers pour la détection de malware : SHA-256, réputation et workflows de threat intelligence
Découvrez comment les hash cryptographiques de fichiers permettent d'identifier les malwares, pourquoi SHA-256 domine l'outillage de sécurité, et comment combiner les recherches de hash avec une threat intelligence plus large pour réduire les faux positifs.
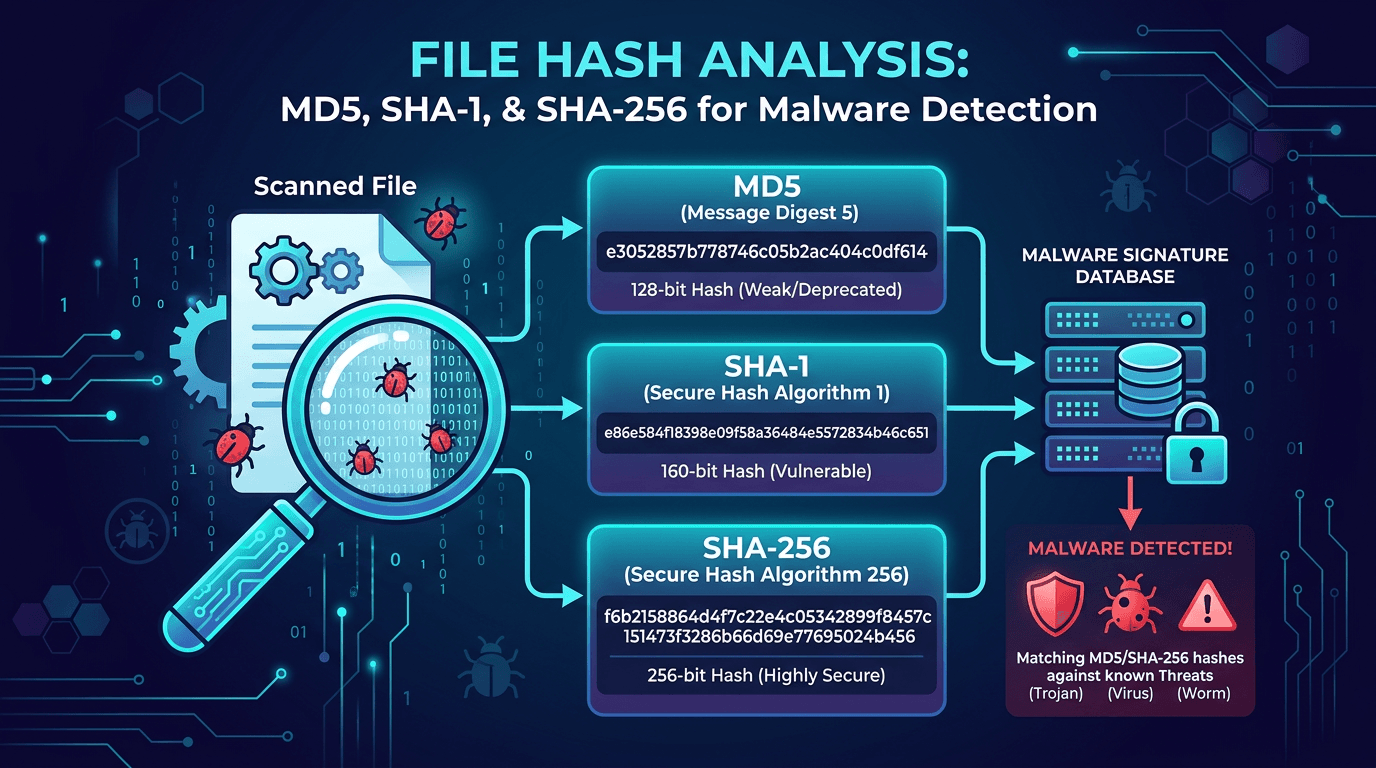
Analyse des hash de fichiers : MD5, SHA-1 et SHA-256 pour la détection de malware et le threat hunting
Un guide pratique des hash de fichiers en cybersécurité : comment fonctionnent MD5, SHA-1 et SHA-256, pourquoi ils comptent pour la détection de malware, la réponse à incident et le threat hunting, et comment exploiter les recherches de hash pour enrichir vos indicateurs de compromission.
Extensions de navigateur malveillantes : un angle mort de la sécurité
Les extensions Chrome et Edge ont accès à vos pages, cookies et parfois à tout le trafic HTTP. Voici comment les attaquants les distribuent, comment les détecter, et quelles politiques IT adopter.
Malware polymorphe : le code qui change de forme
Les antivirus traditionnels reposent sur des signatures, mais le malware polymorphe modifie son code à chaque réplication. Découvrez comment cette menace mouvante échappe à la détection.
Les botnets expliqués : votre ordinateur fait-il partie d'une armée de zombies ?
Les botnets sont des réseaux d'appareils infectés pilotés par des cybercriminels. Découvrez comment ils fonctionnent, à quoi ils servent et comment vérifier si votre IP est impliquée.
Tendances des malwares visant les systèmes de contrôle industriel (ICS) : le risque de convergence OT/IT
Les environnements OT (Operational Technology) sont assiégés. Nous analysons les dernières souches de malwares spécifiques aux ICS qui ciblent les automates programmables et les systèmes SCADA, et proposons des stratégies de défense pour les infrastructures critiques.
Malware infostealer : comment les identifiants finissent sur le dark web
Les infostealers moissonnent identifiants et données sensibles sur les systèmes infectés, alimentant une économie souterraine massive. Découvrez comment ces menaces opèrent, comment les détecter et comment protéger votre organisation contre le vol d'identifiants.
Des analyses expertes en renseignement sur les menaces
Notre blog publie les analyses approfondies de notre équipe de recherche sur les menaces. Chaque article s’appuie sur des données réelles, issues de notre analyse de millions de domaines, d’IP et d’URL malveillants à travers le paysage mondial des menaces. Au programme : campagnes de rançongiciels, techniques de phishing, réseaux de distribution de malwares et tendances émergentes des menaces. Nous publions un renseignement précis que les équipes de sécurité peuvent utiliser immédiatement pour renforcer leurs défenses.
Des conseils de sécurité concrets
Au-delà de l’analyse des menaces, nous partageons des conseils pratiques pour les professionnels de la sécurité. Nos tutoriels couvrent l’intégration d’API, la configuration d’un SIEM, les techniques de threat hunting et la mise en place de programmes de renseignement sur les menaces efficaces. Que vous soyez analyste SOC, ingénieur sécurité ou RSSI, vous trouverez des contenus adaptés à votre rôle et à votre niveau d’expérience.
Gardez une longueur d’avance sur les menaces émergentes
Le paysage des menaces évolue en permanence. Notre blog vous tient informé des dernières techniques d’attaque, des vulnérabilités récemment découvertes et des nouveaux acteurs de la menace. Abonnez-vous à notre newsletter pour recevoir chaque semaine une synthèse des évolutions les plus importantes en cybersécurité.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.