Splunk HEC
Envoyez IOC et événements SOC via HTTP Event Collector, configuré dans le tableau de bord. Pas une application Splunkbase.
Envoyez les indicateurs vers Splunk, Elastic ou Sentinel, ou interrogez TAXII 2.1. Flux réservés aux offres Pro et Enterprise.
Pro : 99 €/mois. Enterprise : sur devis. L’interrogation TAXII ne décompte pas le quota mensuel de recherches. L’offre Free n’inclut pas l’accès aux flux.
Le nombre actuel d’indicateurs disponibles via TAXII et l’API.
31 069 534
Menaces au total
21 227 570
Domaines malveillants
9 841 964
IP malveillantes
592
Sources dans le corpus
Sans carte bancaire · Free : un échantillon de 10 % de chaque liste · listes complètes avec les offres payantes
Envoyez IOC et événements SOC via HTTP Event Collector, configuré dans le tableau de bord. Pas une application Splunkbase.
Indexez les IOC via l’API Bulk d’Elastic depuis le tableau de bord. Pas un paquet Fleet.
Ingérez les indicateurs via le connecteur TAXII natif de Sentinel. Destination Log Analytics facultative pour les événements.
Interrogez les collections TAXII 2.1 d’indicateurs STIX 2.1 avec le client pris en charge par votre SIEM.
API REST pour un enrichissement sur mesure dans vos pipelines SIEM.
Ajoutez le contexte des sources aux événements choisis, puis examinez le résultat.
Rapprochez les événements des indicateurs importés, sans perdre le contexte des sources.
Écrivez des règles de détection sur les indicateurs importés.
Conservez les indicateurs importés et leurs sources comme preuves d’audit.
Confrontez la réputation, les éléments de source et les dates à votre télémétrie avant d’ajouter une règle de blocage. Un score seul ne prouve ni l’attribution ni l’intention.
Article de blog
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.
Lire la suite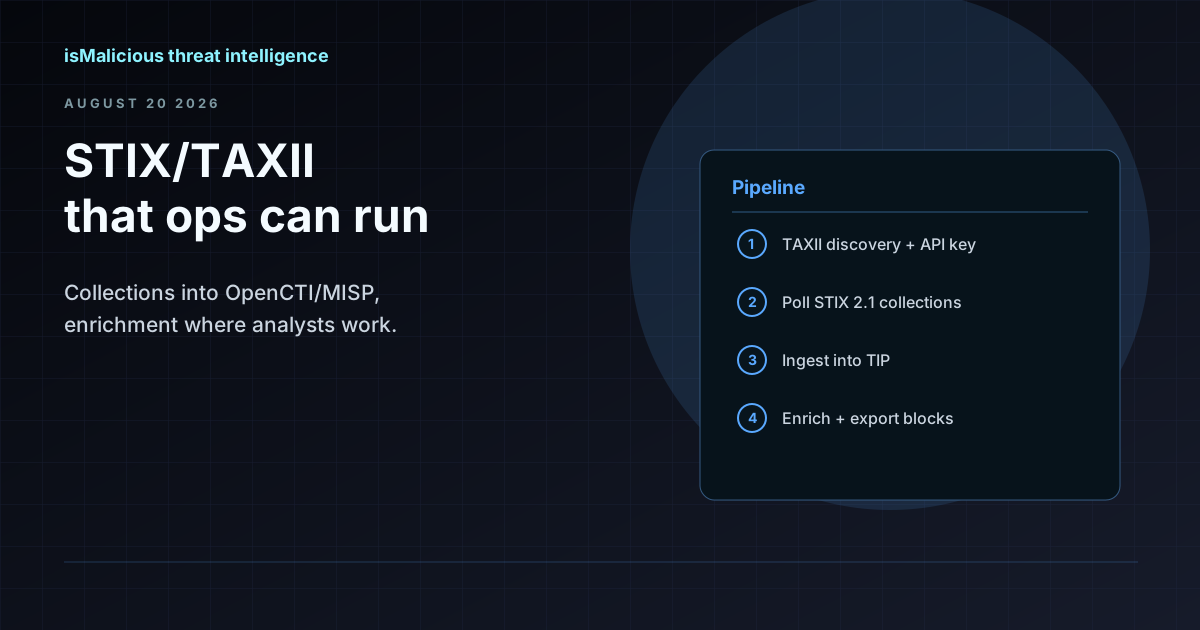
Article de blog
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.
Lire la suite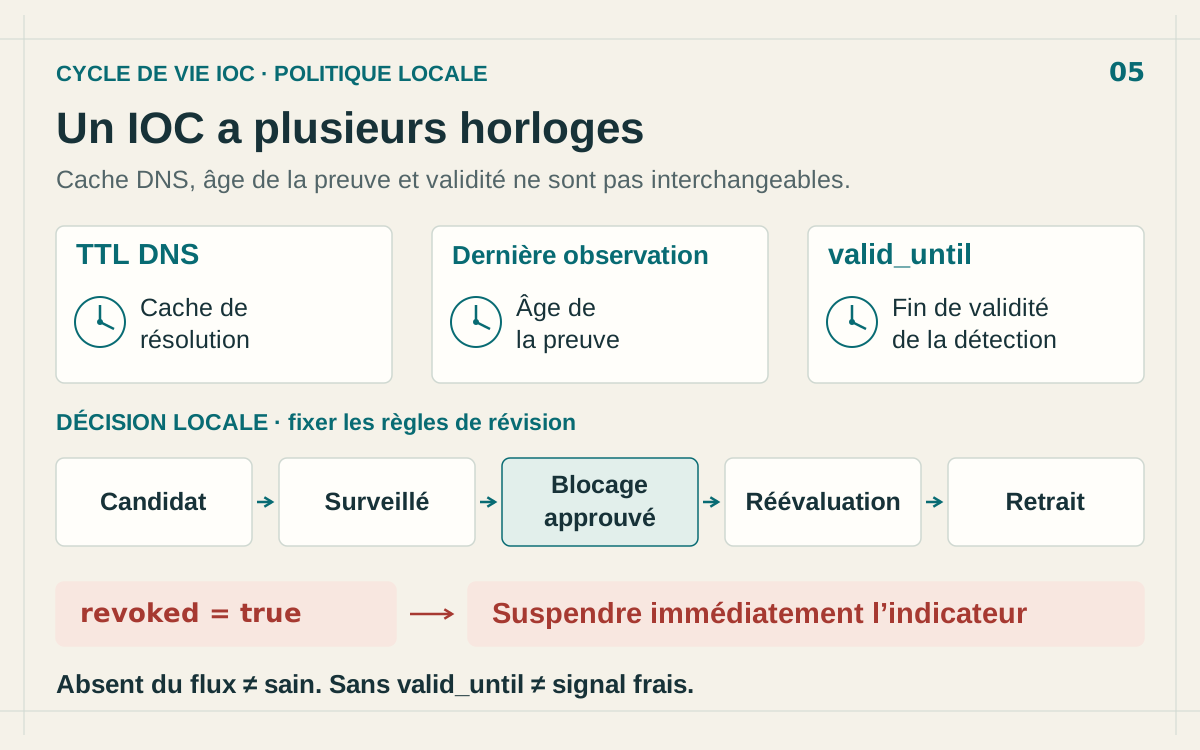
Article de blog
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
Lire la suiteIndiquez votre outil actuel, la lacune à combler, le volume attendu et la date de décision. Nous cadrons une évaluation face à vos sources.
Pro : 99 €/mois. Enterprise : sur devis. L’interrogation TAXII ne décompte pas le quota mensuel de recherches. L’offre Free n’inclut pas l’accès aux flux.