Recherche et guides
Le blog du renseignement sur les menaces
Recherche sur les menaces, analyses d’attaques et guides d’intégration, par l’équipe isMalicious. Page 2 sur 12.
- Articles
- 283
- Catégories
- 24
- Dernière publication


Achats de threat intelligence : guide du secteur public
Préparez un achat CTI public avec des exigences vérifiables, les droits d’usage, la protection des données, une recette technique et un plan de sortie.

DNS protecteur : déploiement dans le secteur public
Déployez un DNS protecteur sur les sites publics et les postes nomades. Vérifiez la couverture, gérez les exceptions et préparez la continuité des services.

Sécurité réseau des collectivités : plan de 90 jours
Construisez un plan de sécurité réseau pour votre collectivité : services publics, responsables identifiés, segmentation testée et journaux utiles en 90 jours.

Réseau scolaire : tester et maintenir la segmentation
Segmentez le réseau scolaire selon les usages, vérifiez les accès autorisés et interdits, préservez les outils pédagogiques et préparez un retour arrière.
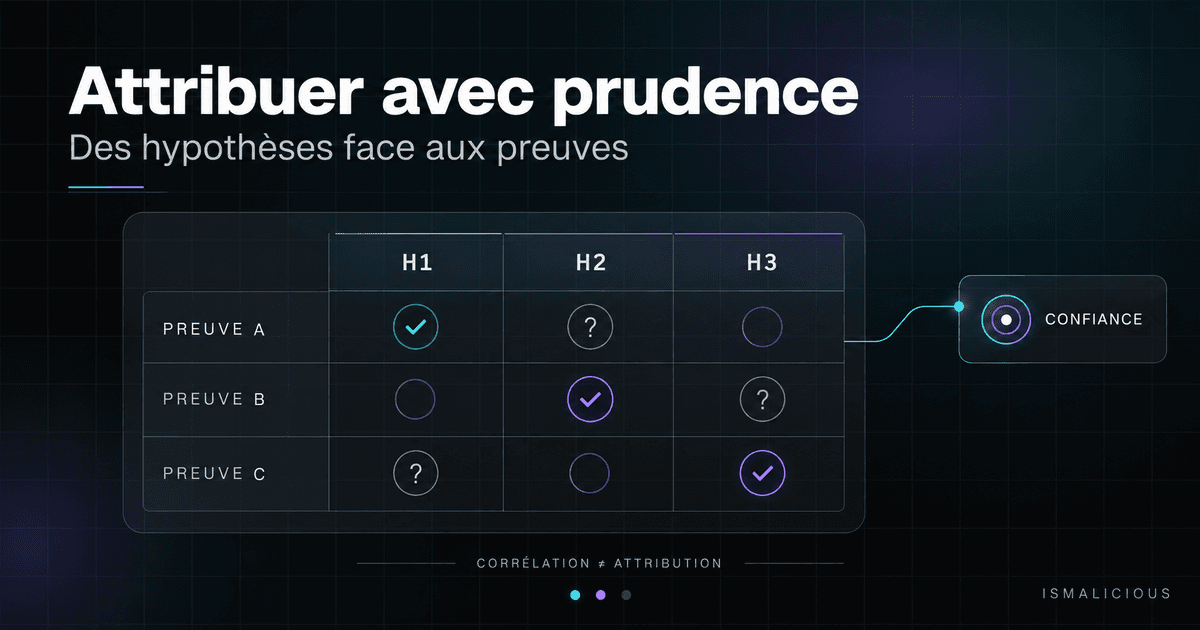
Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
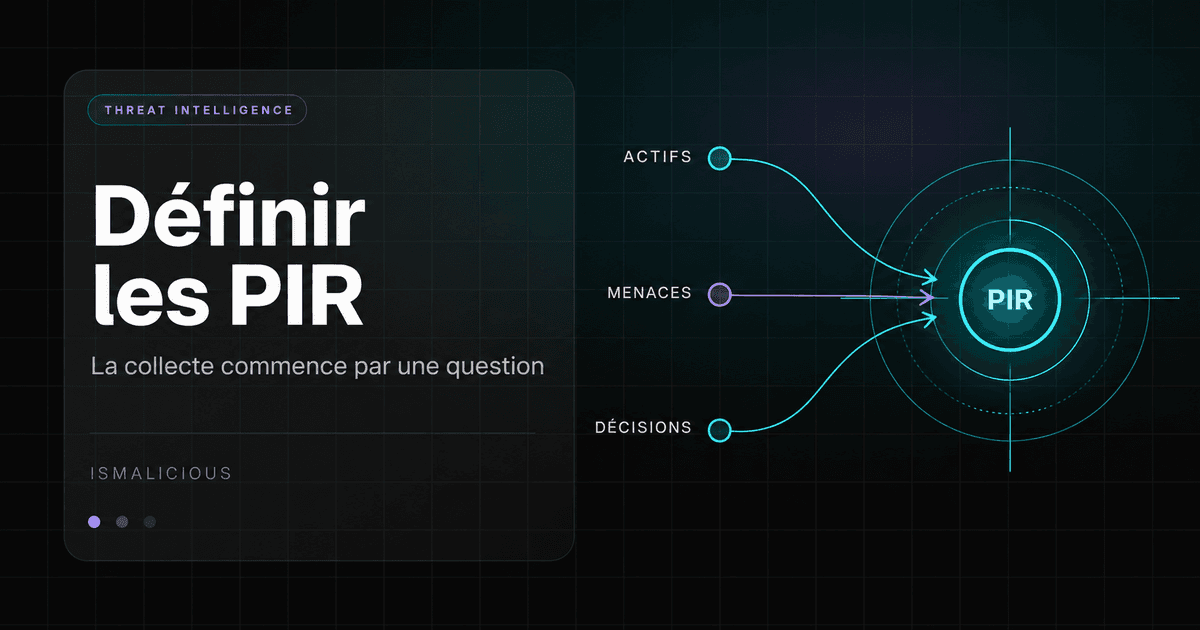
Définir des PIR en threat intelligence : modèle et collecte
Transformez les demandes de veille en PIR exploitables : questions de décision, modèle de registre, plan de collecte et critères de clôture pour une équipe CTI.
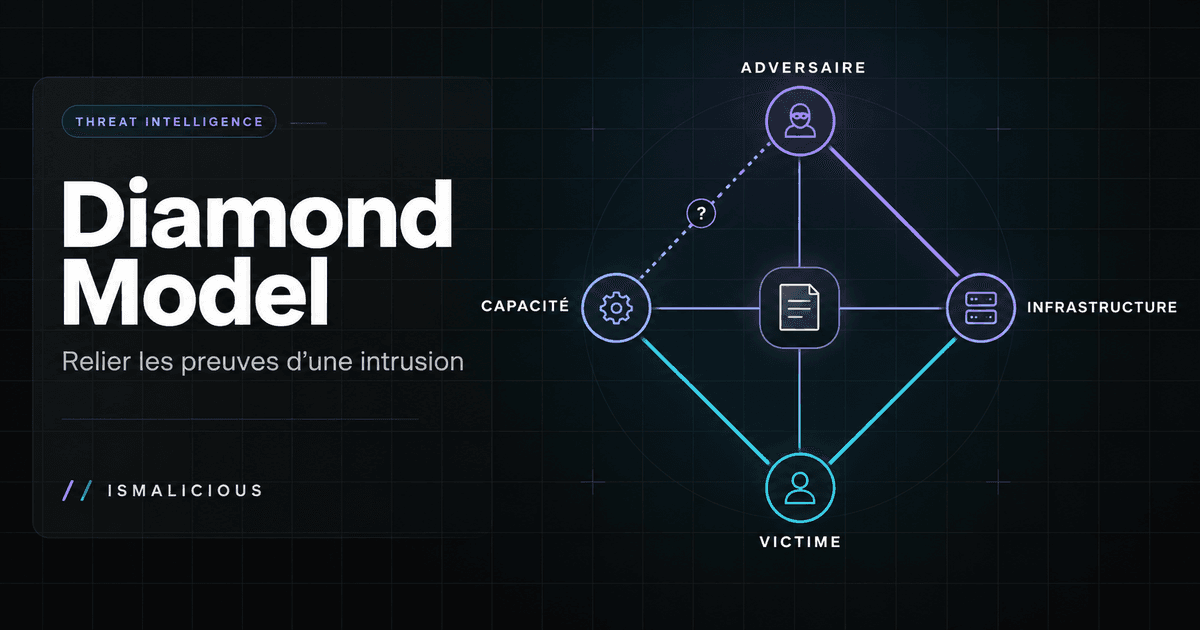
Diamond Model : mener une enquête CTI fondée sur les preuves
Appliquez le Diamond Model à une enquête CTI : événements, pivots, chronologie, preuves contradictoires et décisions, avec un cas fictif complet et réutilisable.
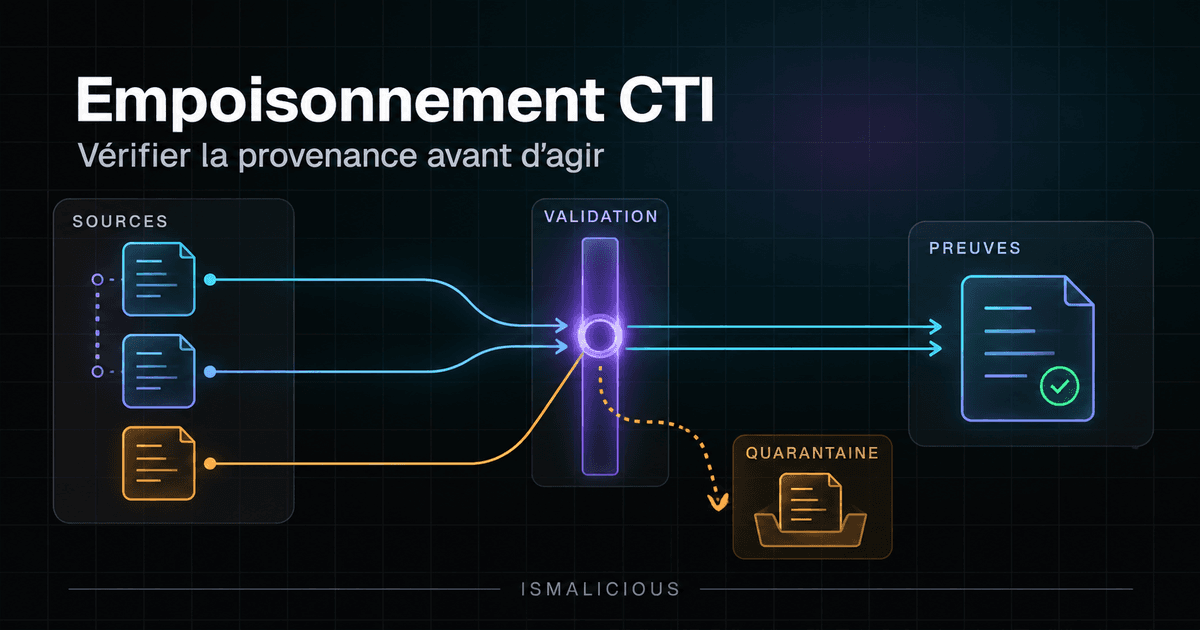
Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
ROI des flux de threat intelligence : un benchmark fiable
Évaluez un flux de threat intelligence avec un échantillon indépendant, des coûts complets et une mesure de sa valeur ajoutée avant de renouveler votre contrat.
OPSEC CTI : analyser une URL sans divulguer de secrets
Protégez vos enquêtes CTI avant un scan d’URL ou de fichier : visibilité publique, liens signés, recherche de hash et choix d’un environnement d’analyse adapté.
Portfolio analyste CTI : construire un laboratoire hors ligne
Créez un portfolio d’analyste CTI vérifiable : laboratoire hors ligne, corpus fictif, livrables, revue des preuves et critères pour montrer votre raisonnement.
Rapport de threat intelligence : un modèle pour la direction
Rédigez une note CTI utile à la direction : décision attendue, impact métier, preuves, inconnues, options et suivi, avec un modèle et un exemple détaillé.
Rétrochasse d’IOC : enquêter dans les logs historiques
Menez une rétrochasse d’IOC fiable dans vos logs : distinguez temps de l’événement, connaissance et validité, puis documentez les résultats et les angles morts.
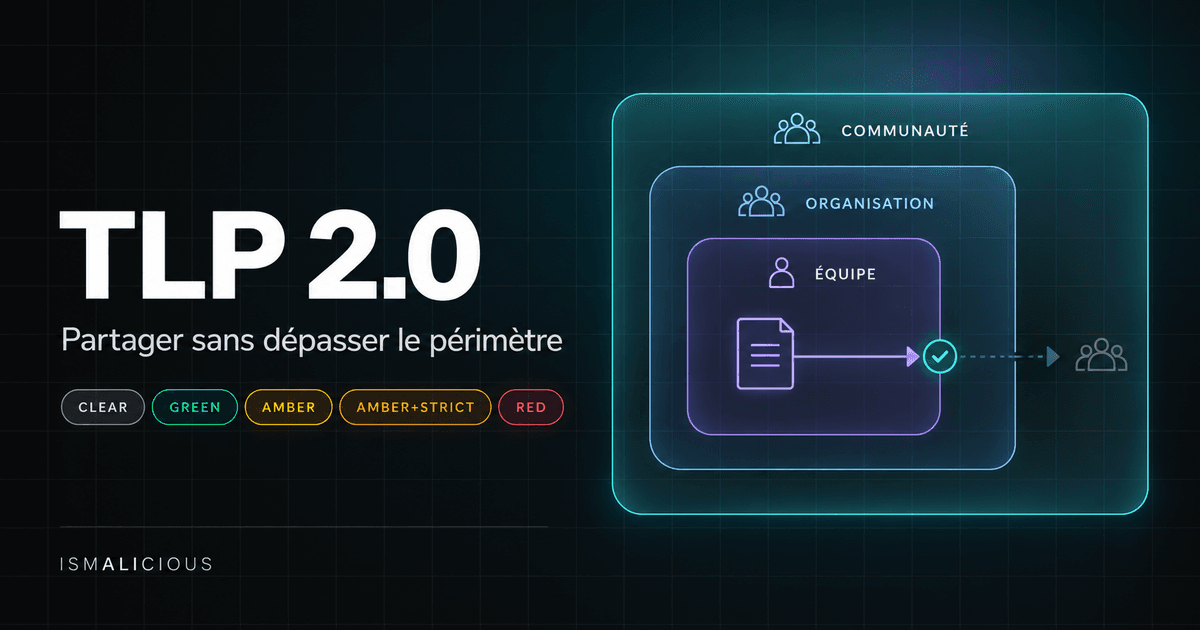
TLP 2.0 : partager la threat intelligence sans fuite de données
Appliquez TLP 2.0 aux rapports CTI, IOC et échanges avec vos prestataires : périmètres de partage, autorisations, minimisation et contrôles de diffusion.
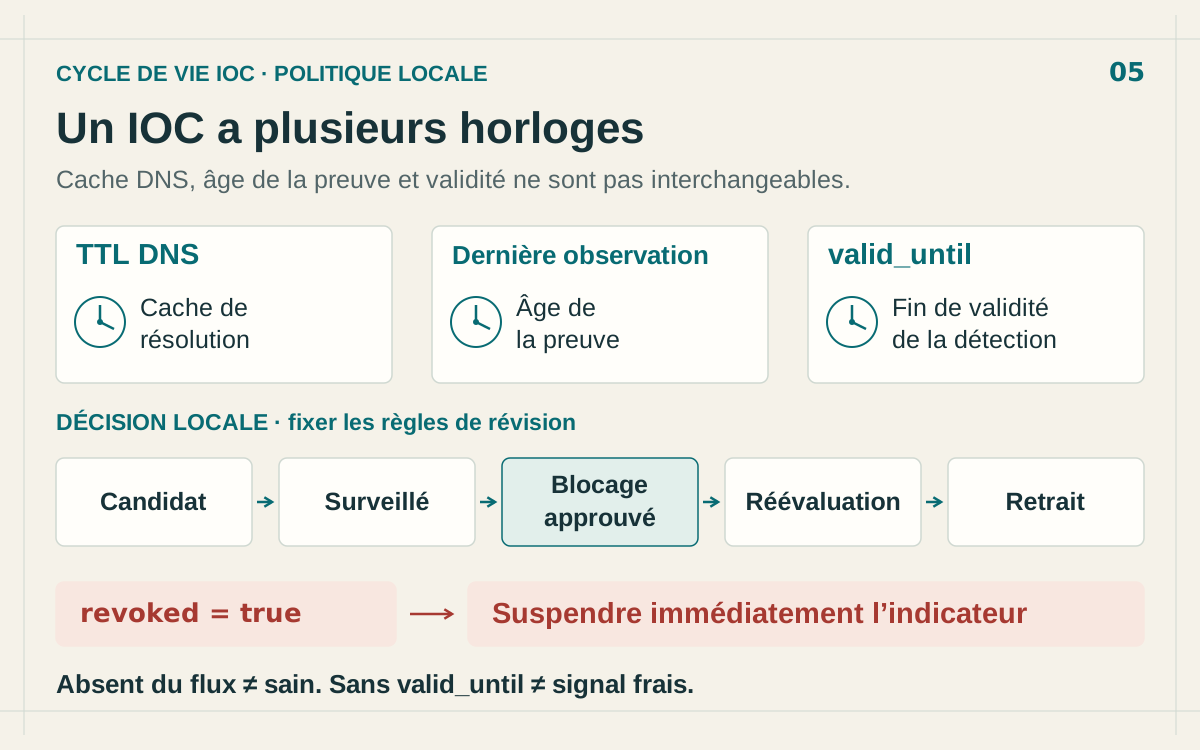
Expiration des IOC : quand retirer une IP bloquée ?
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
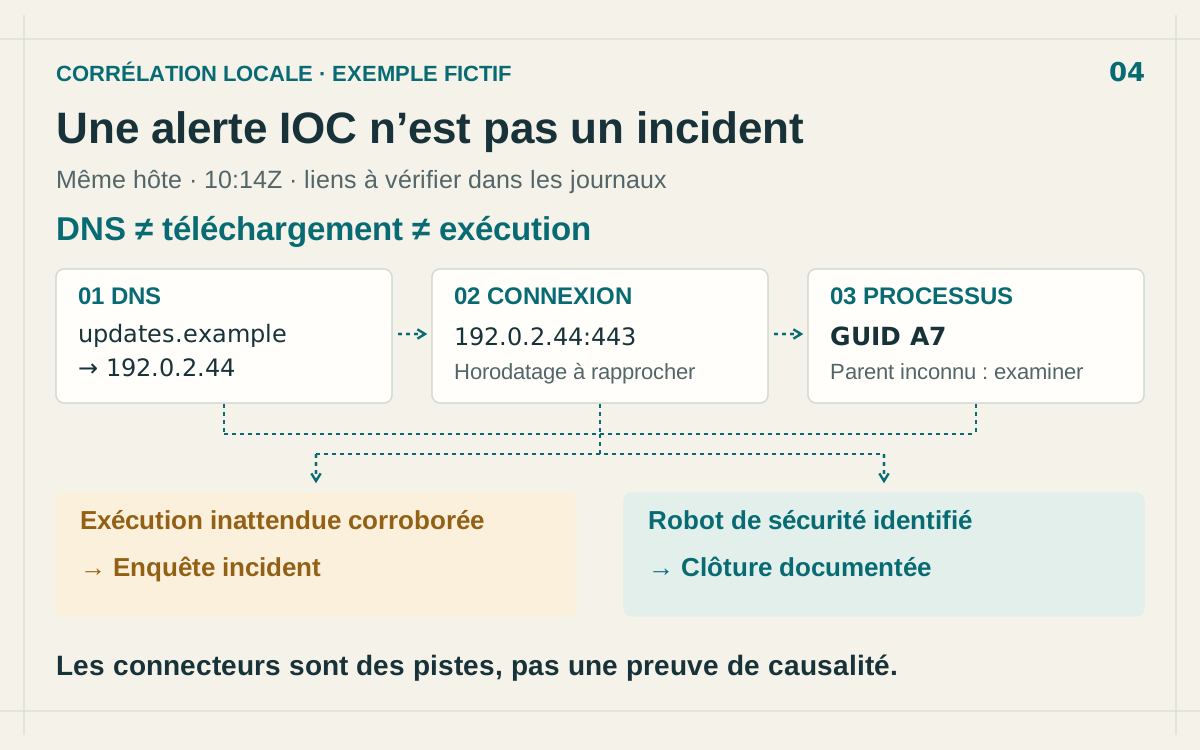
Alerte IOC : corréler IP, DNS et processus
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
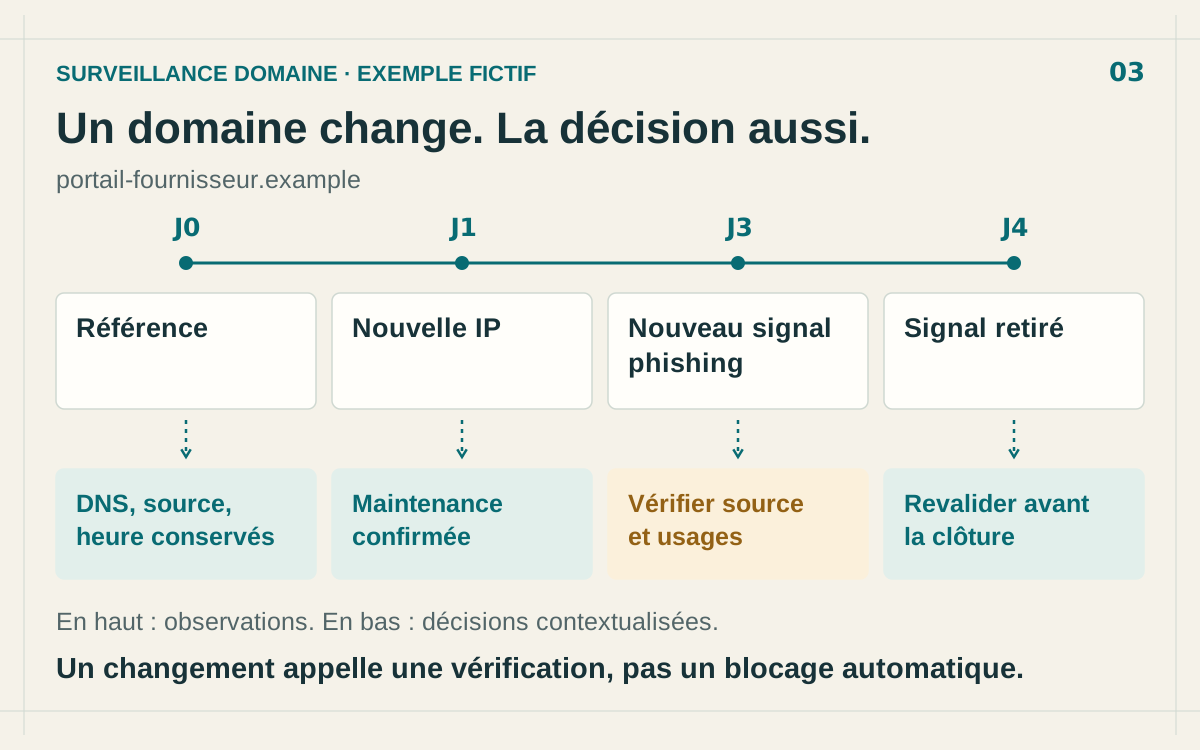
Surveiller la réputation d’un domaine : quelles alertes ?
Comparez les observations d’un domaine dans le temps : nouveau signal de phishing, changement DNS attendu ou retrait d’une source. Une méthode de surveillance.
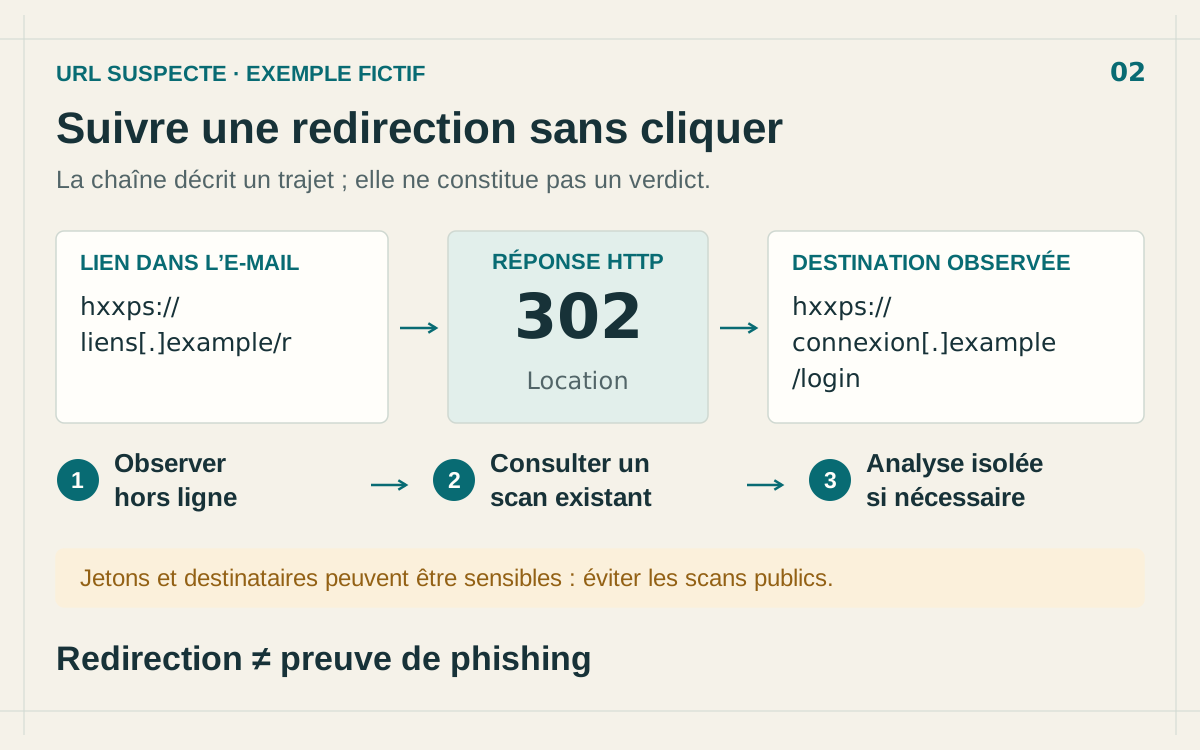
URL suspecte : vérifier les redirections sans cliquer
Examinez un lien suspect, recherchez les redirections déjà observées et protégez les jetons privés avant de lancer une analyse isolée.
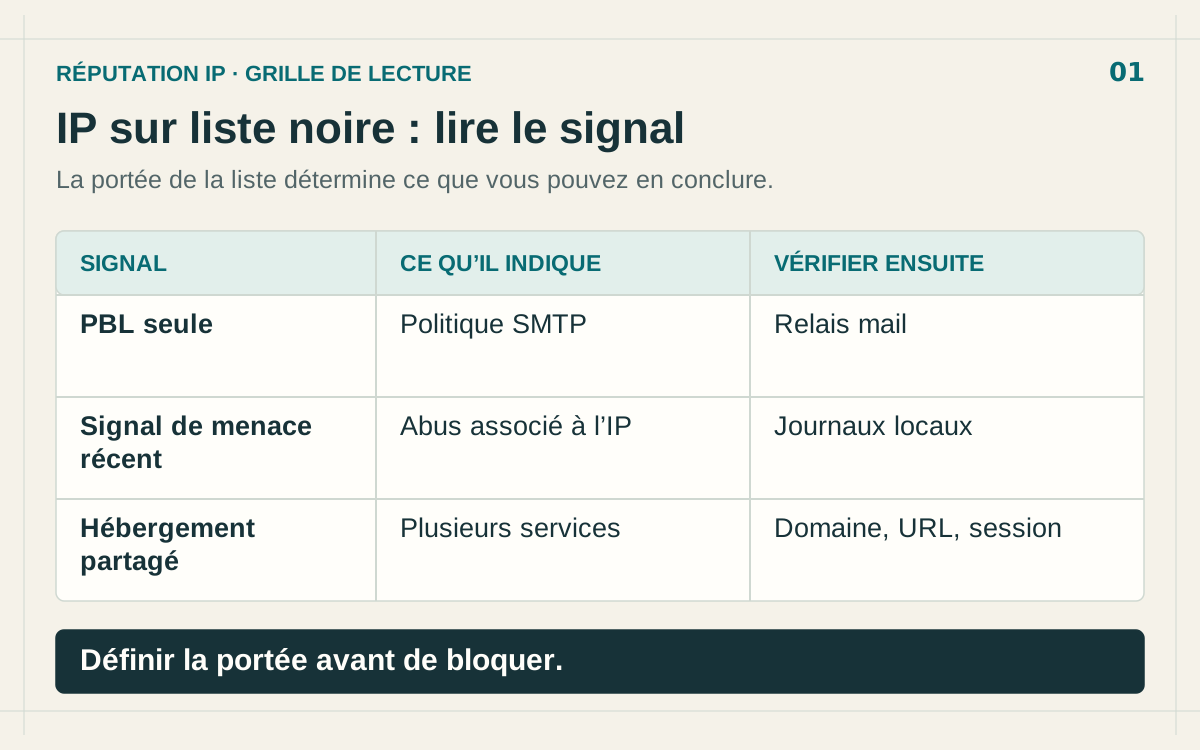
IP blacklistée : vérifier un faux positif avant de bloquer
DNSBL, IP partagée, signal ancien ou erreur de requête : identifiez la cause d’une IP blacklistée et choisissez une réponse adaptée.
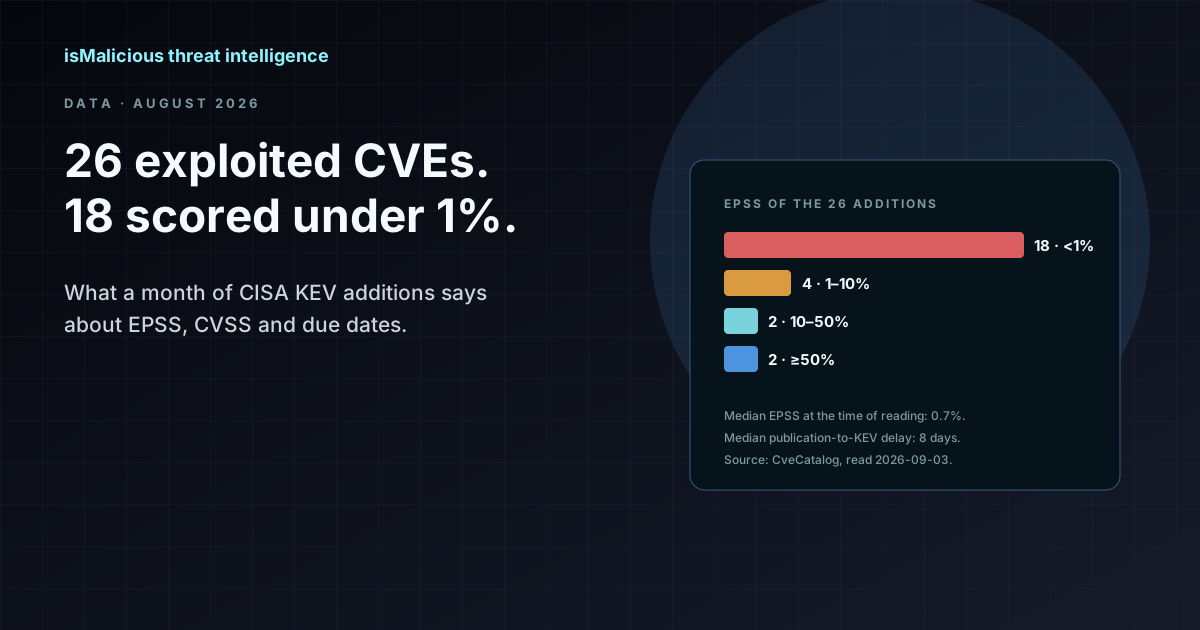
Exploitées en août 2026 : 31 ajouts KEV, 7 au-dessus de 10 % d’EPSS à l’inscription
Un mois d’ajouts au catalogue KEV de la CISA, lu avec l’EPSS du jour où la CISA les a inscrits : 3 des 31 n’avaient pas de score, 12 étaient sous 1 %, et 7 seulement atteignaient le seuil courant de 10 %. CVSS, échéances et délais, la méthode, et une correction de la première version de cet article.
Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Alertes et Centre d’actions : construire un workflow de réponse
Passez des indicateurs surveillés et alertes reçues à une file priorisée, une validation analyste et des actions attribuées avec les Alertes et le Centre d’actions isMalicious.
Recevez nos recherches par e-mail
Les derniers articles et les nouveautés produit, directement dans votre boîte mail.