Rapport de threat intelligence : un modèle pour la direction
Rédigez une note CTI utile à la direction : décision attendue, impact métier, preuves, inconnues, options et suivi, avec un modèle et un exemple détaillé.
 IsMalicious Team
Un rapport de threat intelligence pour la direction doit aider son lecteur à choisir : réduire une exposition, accepter une exception, financer une vérification ou modifier une priorité. Le jugement principal et la décision attendue doivent apparaître avant l’inventaire des menaces.
Le 10 septembre 2026, un auteur sur Reddit demande si transformer des entrées KEV en rapports CTI produit une valeur réelle. Son interrogation porte notamment sur le destinataire et la différence avec les informations déjà disponibles. Ce cas individuel illustre une question pertinente : quelle décision le lecteur pourra-t-il prendre grâce à cette note ?
Le modèle proposé ici concerne une note destinée à un responsable exécutif. Il ne cherche pas à remplacer le dossier technique ni à ajouter une nouvelle liste de vulnérabilités. Il organise l’analyse pour que les faits, les options et les limites restent visibles au moment de l’arbitrage.
Identifier le lecteur et l’arbitrage avant de rédiger
« Pour la direction » ne définit pas un public suffisamment précis. Un directeur des opérations, une direction financière et un comité des risques peuvent recevoir la même information tout en exerçant des responsabilités différentes. Nommez la personne ou l’instance qui doit décider et vérifiez le chemin prévu pour lui transmettre la note.
La guidance du NCSC sur la communication avec les conseils d’administration insiste sur le langage et les priorités du destinataire. Elle distingue le rôle de conseil des spécialistes de celui des responsables qui prennent les décisions de risque. Une note CTI doit rendre cet arbitrage possible sans demander au lecteur de devenir analyste.
Avant d’écrire, complétez une phrase : « Cette personne doit choisir entre ces options avant cette échéance, car cette activité est concernée. » Si vous ne pouvez pas la terminer, précisez la commande. Il peut s’agir d’une note d’information, mais son objectif et son rythme doivent alors être convenus explicitement.
Le registre PIR et plan de collecte permet de fixer ce contrat de décision avant de rassembler les preuves.
Vérifiez aussi les décisions déjà déléguées. Un SOC n’a pas à attendre une réunion exécutive pour appliquer une mesure de réponse autorisée. La note remonte ce qui dépasse son mandat, exige un arbitrage entre métiers ou modifie une priorité de l’entreprise.
Séparer la menace extérieure de notre exposition
Une campagne observée ailleurs peut justifier une vérification sans prouver que votre organisation est touchée. Le rapport doit conserver trois plans : ce que l’on sait de la menace, ce que l’on connaît de l’exposition locale et ce qui pourrait arriver à l’activité.
Par exemple, un rapport primaire décrit un abus d’accès distant. Votre inventaire indique que des prestataires utilisent un accès comparable. Cette combinaison ouvre une question de contrôle. Elle ne permet pas d’écrire que les prestataires ont été compromis ou que l’attaque décrite vise actuellement l’entreprise.
Les standards analytiques PHIA demandent notamment une analyse indépendante, explicite sur les incertitudes et attentive à la qualité de ses fondements. Pour une note d’entreprise, la conséquence pratique est de montrer les sauts de raisonnement plutôt que de les effacer dans une formulation alarmante.
Le guide de priorisation CVE avec EPSS, CVSS et KEV traite les signaux techniques. Dans la note exécutive, leur rôle est d’éclairer une décision dont le périmètre, les dépendances et le responsable sont connus.
Construire une première page qui permet de décider
Le modèle ci-dessous est une proposition éditoriale originale. Adaptez-le au support déjà utilisé par votre organisation. Chaque champ doit contenir une information spécifique au dossier, pas une phrase de prudence copiée à chaque édition.
Objet : décision attendue et activité concernée
Destinataire et date limite :

Jugement principal :
Ce qui change depuis la dernière note :
Pourquoi notre activité est concernée :

Preuves déterminantes :
Inconnues susceptibles de modifier le jugement :
Confiance et raisons :

Option recommandée et effet attendu :
Autres options et conséquences :
Décision demandée :

Responsable de l’exécution :
Prochaine vérification et critère de révision :
Références du dossier et des annexes :
Le titre peut déjà porter l’arbitrage : « Restreindre les accès prestataires pendant la maintenance » est plus informatif que « Bulletin CTI semaine 38 ». Ajoutez l’identifiant et la date dans les métadonnées du dossier, sans laisser ces éléments administratifs remplacer le sujet.
La première page doit rester compréhensible sans l’annexe, mais elle doit pouvoir être contestée avec l’annexe. Pour chaque affirmation importante, le lecteur ou son équipe doit retrouver la preuve, son origine et sa période. La brièveté n’autorise pas à retirer l’inconnue dont dépend tout le jugement.
Exemple détaillé : arbitrer un accès de maintenance
Le scénario suivant est entièrement fictif. Une entreprise dépend d’un prestataire pour maintenir un système de commandes. Un accès permanent a été conservé après une intervention précédente. Une nouvelle maintenance doit avoir lieu et l’équipe sécurité examine les conditions d’accès.
Une version faible de la note pourrait annoncer : « Les attaques contre les prestataires se multiplient. Les adversaires utilisent des techniques avancées. Nous recommandons de renforcer la vigilance et d’appliquer les bonnes pratiques. » Le lecteur ne connaît ni le changement local ni ce qu’il doit autoriser.
Une version exploitable commence autrement : « Nous recommandons de remplacer l’accès permanent de maintenance par un accès limité à la fenêtre prévue. L’exploitation confirme qu’une telle organisation permet l’intervention. L’état actuel donne au compte une disponibilité plus large que le besoin identifié. »
Le paragraphe suivant précise la portée : « Les documents de menace retenus décrivent des abus d’accès distants présentant des prérequis comparables. Nous n’avons pas établi de compromission du prestataire ou de notre système. La revue porte sur une exposition et sur une option opérationnelle permettant de la réduire. »
La décision demandée est ensuite explicite : approuver le changement d’organisation de la maintenance, avec un responsable de l’exécution et une vérification après fermeture de l’accès. Le rapport ne demande pas une approbation abstraite de « la cybersécurité ».
Montrer les options sans masquer leur coût
Présentez les options encore réalisables, y compris celle que vous ne recommandez pas. Dans notre exemple fictif, conserver l’accès évite une modification immédiate mais maintient l’exposition étudiée. Limiter l’accès exige une coordination avec l’exploitation. Reporter l’intervention peut réduire un risque à court terme tout en prolongeant une autre contrainte opérationnelle.
Pour chacune, indiquez les dépendances, la réversibilité et le responsable qui a validé la faisabilité. Une mesure techniquement possible peut être impraticable pendant une période critique. L’équipe CTI ne doit pas inventer l’impact commercial d’un report ; elle sollicite le métier et conserve la réponse comme hypothèse validée ou encore ouverte.
Ne créez pas de montant de perte pour rendre la recommandation plus convaincante. Si les données manquent, décrivez l’activité affectée : prise de commande, disponibilité du service, accès à des dossiers ou capacité de maintenance. Les responsables compétents pourront ensuite chiffrer un scénario selon leur méthode.
Une option recommandée comporte aussi un critère d’abandon. Si le test de maintenance échoue dans la configuration prévue, qui tranche la suite ? Si l’exposition disparaît avant la réunion, le dossier reste-t-il à l’ordre du jour ? Écrire ces conditions évite qu’une recommandation survive mécaniquement au changement de situation.
Dire ce qui manque et ce qui contredit la conclusion
La rubrique « inconnues » doit indiquer ce qui peut changer le choix du lecteur. « Toute information comporte une incertitude » ne l’aide pas. « Nous n’avons pas confirmé les comptes utilisés par le sous-traitant de nuit » identifie un point de collecte et un propriétaire possibles.
Exposez les éléments contraires à votre option préférée. Dans l’exemple, une restriction testée qui empêche une opération indispensable modifie la recommandation. Une observation indépendante montrant que l’accès était déjà fermé modifie le constat. Ces informations ne doivent pas rester cachées dans les notes de l’analyste.
La confiance se rapporte à un jugement précis. Vous pouvez être assuré de l’existence d’un compte permanent et disposer d’une faible visibilité sur l’usage qu’en fait le prestataire. Une seule mention de confiance en tête du rapport écrase cette différence. Expliquez séparément les points qui comptent pour la décision.
Le guide des scores de risque et faux positifs CTI complète ce travail pour les indicateurs techniques. La note exécutive doit préserver la différence entre un score de réputation, une observation locale et l’évaluation d’un scénario métier.
Décrire le changement entre deux versions
Un rapport récurrent doit rendre visible son évolution. Ajoutez une phrase indiquant ce qui change : nouveau système concerné, meilleure visibilité, action terminée, preuve retirée ou option devenue impossible. Une simple date plus récente ne montre pas au lecteur pourquoi il devrait relire le dossier.
Si le jugement est stable mais la collecte s’est améliorée, dites-le. Par exemple : l’option recommandée demeure identique, mais l’équipe d’exploitation a désormais confirmé la procédure de fermeture. Si aucune vérification supplémentaire n’a eu lieu, évitez de laisser entendre que la situation vient d’être réévaluée.
Conservez les versions précédentes avec leur période de validité. L’historique des rapports et des preuves aide à relier une recommandation à ce qui était connu au moment où elle a été formulée. Cette chronologie sera utile lorsqu’un décideur demandera pourquoi une option a été retenue.
Une correction doit circuler aussi loin que l’affirmation qu’elle remplace. Si la note a été résumée dans un comité, un ticket ou une synthèse financière, identifiez ces copies. Changer silencieusement le document source laisse une ancienne conclusion guider une décision.
Préparer une annexe qui soutient la note
L’annexe doit permettre une vérification ciblée. Regroupez les pièces par jugement plutôt que par ordre de découverte. Pour chaque pièce, indiquez ce qu’elle établit, ce qu’elle n’établit pas, sa date et sa source.
Un extrait de configuration peut prouver un droit d’accès à un instant donné. Un journal peut montrer une utilisation pendant une période couverte. Un rapport externe peut documenter une technique. Ne demandez pas au lecteur de reconstruire lui-même ces rôles à partir de vingt liens.
Les éléments sensibles peuvent nécessiter une annexe à accès plus restreint. La première page indique alors que la preuve a été examinée, par qui, et comment un réviseur habilité peut la consulter. Le partage du renseignement entre organisations rappelle l’importance de définir le périmètre de diffusion.
Pour les IP, domaines ou fichiers présents dans le dossier, le guide de réputation des hash et d’enrichissement IOC précise le type de contexte à conserver. Une liste d’indicateurs sans rôle ni période n’est pas une annexe de preuve suffisante.
Relire la note comme un décideur qui la découvre
Faites relire le document par une personne capable de contester sa logique, puis par quelqu’un qui connaît l’activité concernée. Ces deux lectures répondent à des besoins différents : l’une vérifie le raisonnement, l’autre la réalité des options.
Le réviseur devrait pouvoir reformuler la décision attendue sans votre aide. Demandez-lui quelle preuve manque le plus et quel événement lui ferait choisir une autre option. Si sa lecture diffère de votre intention, réécrivez le passage avant de l’envoyer.
Vérifiez les mots qui semblent précis mais ne le sont pas : « critique », « significatif », « ciblé », « immédiat » et « maîtrisé ». Reliez-les à un système, une période, un effet ou un critère. Un adjectif isolé ne remplace ni une mesure ni un jugement argumenté.
Le CTI-CMM propose d’évaluer le soutien apporté aux parties prenantes. Pour cette note, une question concrète suffit : le destinataire sait-il mieux décider, avec une vision plus claire des conséquences et des inconnues ? Le nombre de pages ou de sources citées ne répond pas à cette question.
Fermer la boucle après l’arbitrage
Enregistrez la décision, son responsable et les conditions acceptées. Une recommandation refusée peut révéler une contrainte métier importante ; une recommandation acceptée n’est pas encore une mesure exécutée. Suivez l’action par le circuit opérationnel existant et revenez au décideur si une condition essentielle n’est plus respectée.
La prochaine édition peut être très courte : ce qui a été fait, ce qui demeure ouvert et si le jugement change. Lorsqu’un enrichissement IsMalicious contribue au dossier, gardez-le comme élément technique daté et reliez-le à l’observation locale qu’il aide à comprendre. La valeur de la note se trouve dans l’arbitrage qu’elle rend possible et dans la capacité à expliquer ensuite pourquoi il a été pris.
Questions fréquentes
- Que doit contenir un rapport CTI destiné à la direction ?
- La décision attendue, le jugement principal, le lien avec l’activité, les preuves déterminantes, les inconnues, les options et le responsable du suivi. Les indicateurs et détails techniques peuvent figurer dans une annexe accessible.
- Quelle longueur choisir pour une note de threat intelligence ?
- Une première page doit permettre de comprendre le jugement et l’arbitrage sans ouvrir les annexes. La longueur totale dépend des preuves et du contexte. Ne supprimez pas une limite importante uniquement pour tenir dans un format imposé.
- Comment présenter un risque sans disposer d’une perte financière calculée ?
- Décrivez les activités dépendantes, les conséquences plausibles et les conditions qui les rendraient possibles. Demandez aux responsables métier de valider les hypothèses. Évitez d’attribuer un montant ou une probabilité précise sans méthode et données adaptées.
- Faut-il publier un rapport même si rien ne change ?
- Suivez le contrat de restitution convenu avec le destinataire. Une surveillance périodique peut nécessiter un état bref, mais un long rapport doit apporter un jugement, un changement ou un arbitrage utile. Précisez les contrôles réalisés et leurs limites.
Related articles
 Définir des PIR en threat intelligence : modèle et collecte
Transformez les demandes de veille en PIR exploitables : questions de décision, modèle de registre, plan de collecte et critères de clôture pour une équipe CTI.
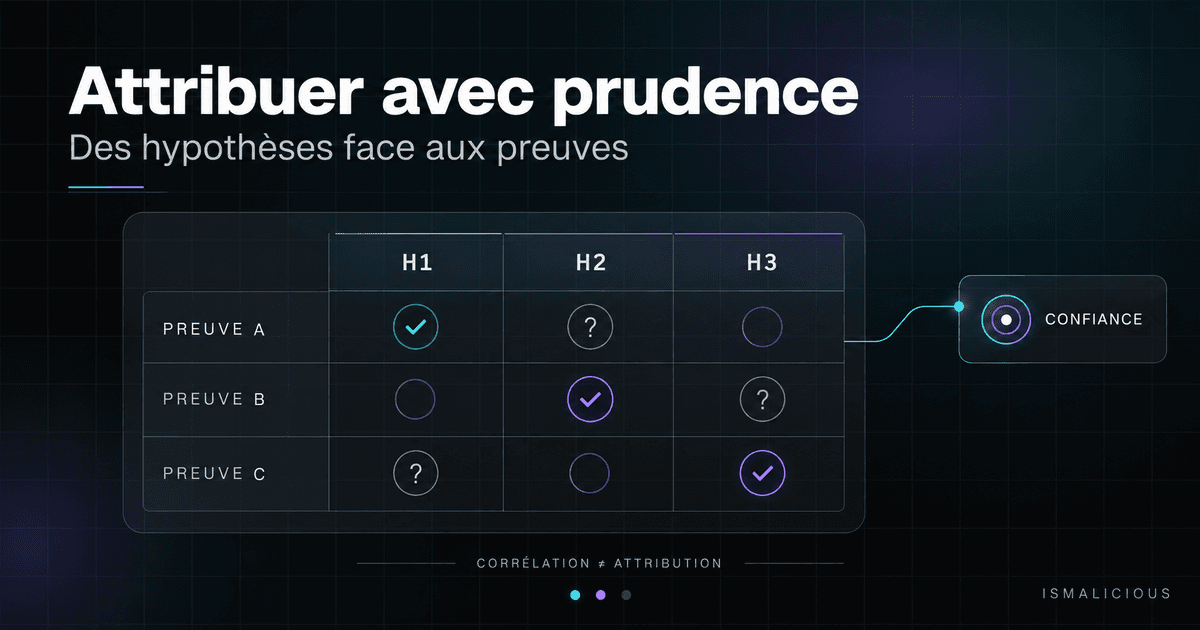 Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
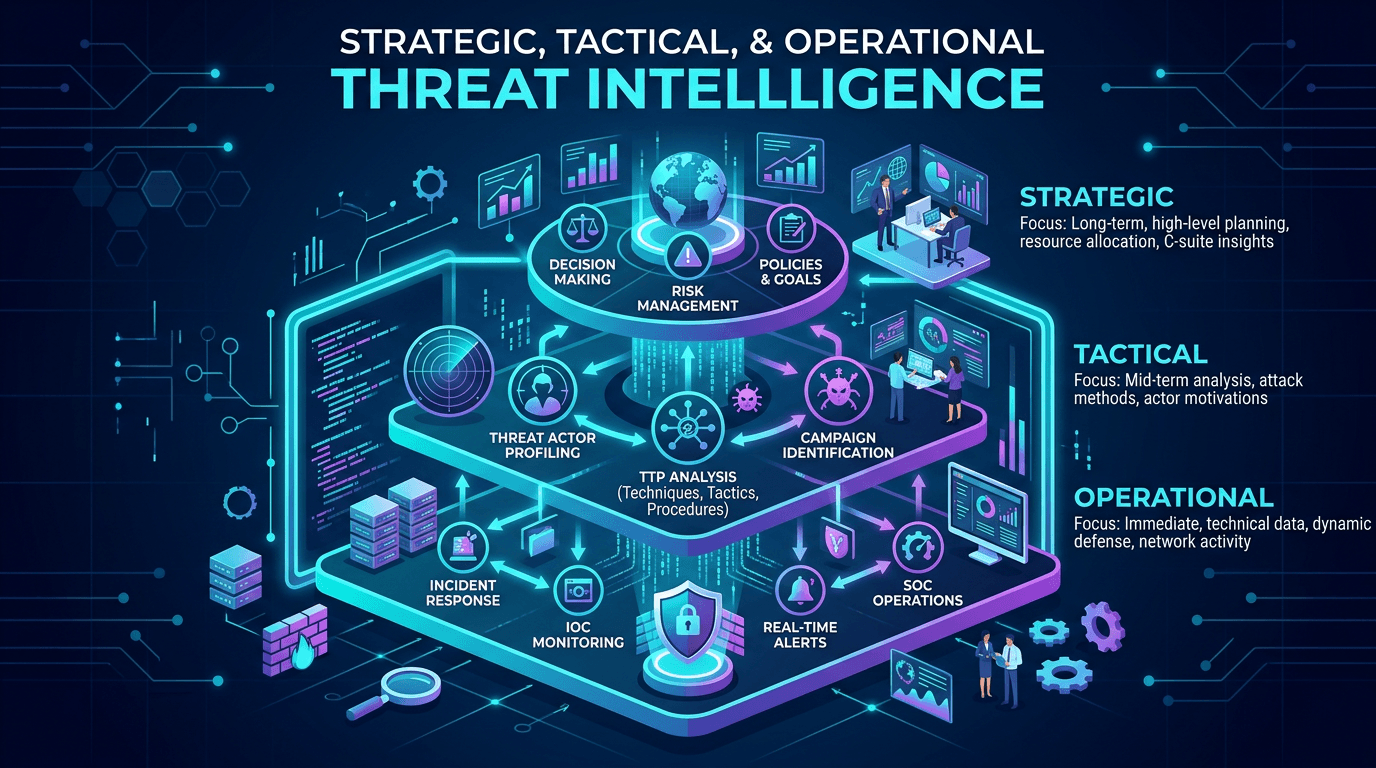 Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines