Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 3 sur 3.

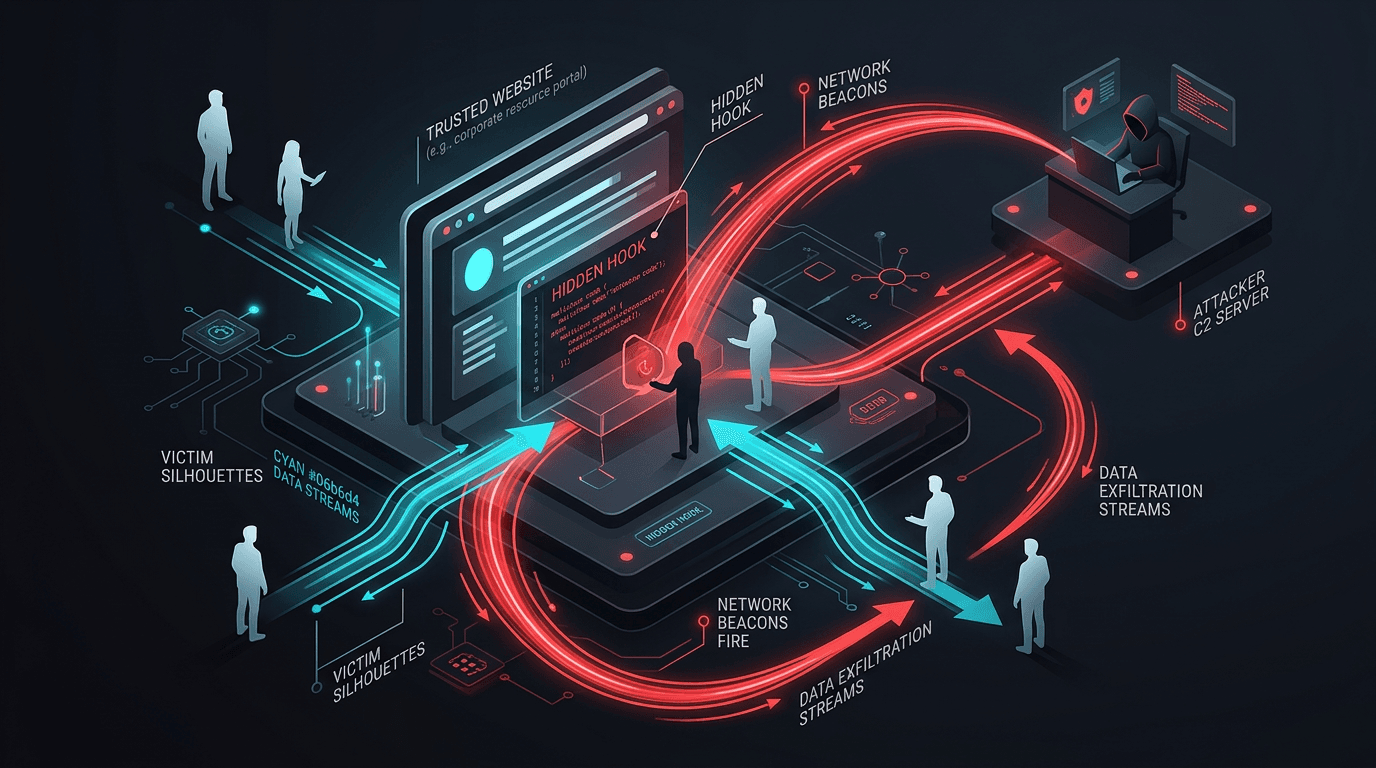
Attaques par point d'eau : compromettre les sites auxquels vos victimes font déjà confiance
Plutôt que de cibler des individus par spear phishing, les APT infectent les sites web que leurs cibles consultent au quotidien. Comprenez le fonctionnement des campagnes par point d'eau et durcissez la chaîne d'approvisionnement web et la détection.
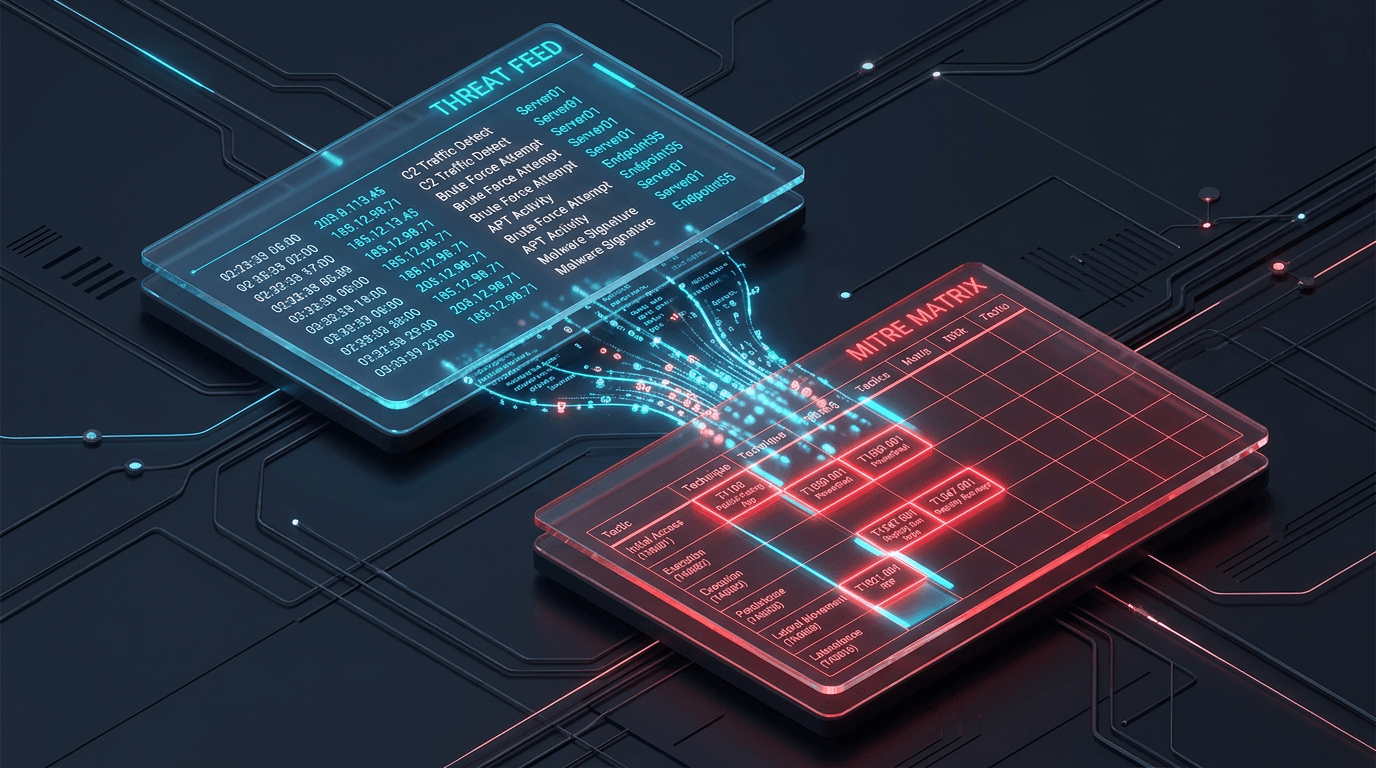
Intégrer MITRE ATT&CK aux flux de menaces en temps réel
Comblez le fossé entre cadre stratégique et défense tactique. Découvrez comment relier vos flux de menaces en temps réel directement à la matrice MITRE ATT&CK.
L'évolution de la Threat Intelligence en 2026
La threat intelligence ne se résume plus à de simples blocklists. Découvrez comment l'IA, le contexte et l'intégration en temps réel façonnent l'avenir de la cyberdéfense.
Cartographier ses défenses avec MITRE ATT&CK
Le framework MITRE ATT&CK est la référence absolue pour comprendre le comportement des adversaires. Découvrez comment cartographier vos défenses face à des techniques précises.
Dark Web et Deep Web : où se cachent réellement les cybermenaces ?
Dark Web ou Deep Web ? Nous expliquons la différence et montrons où vivent réellement les menaces comme les identifiants volés et les malwares.
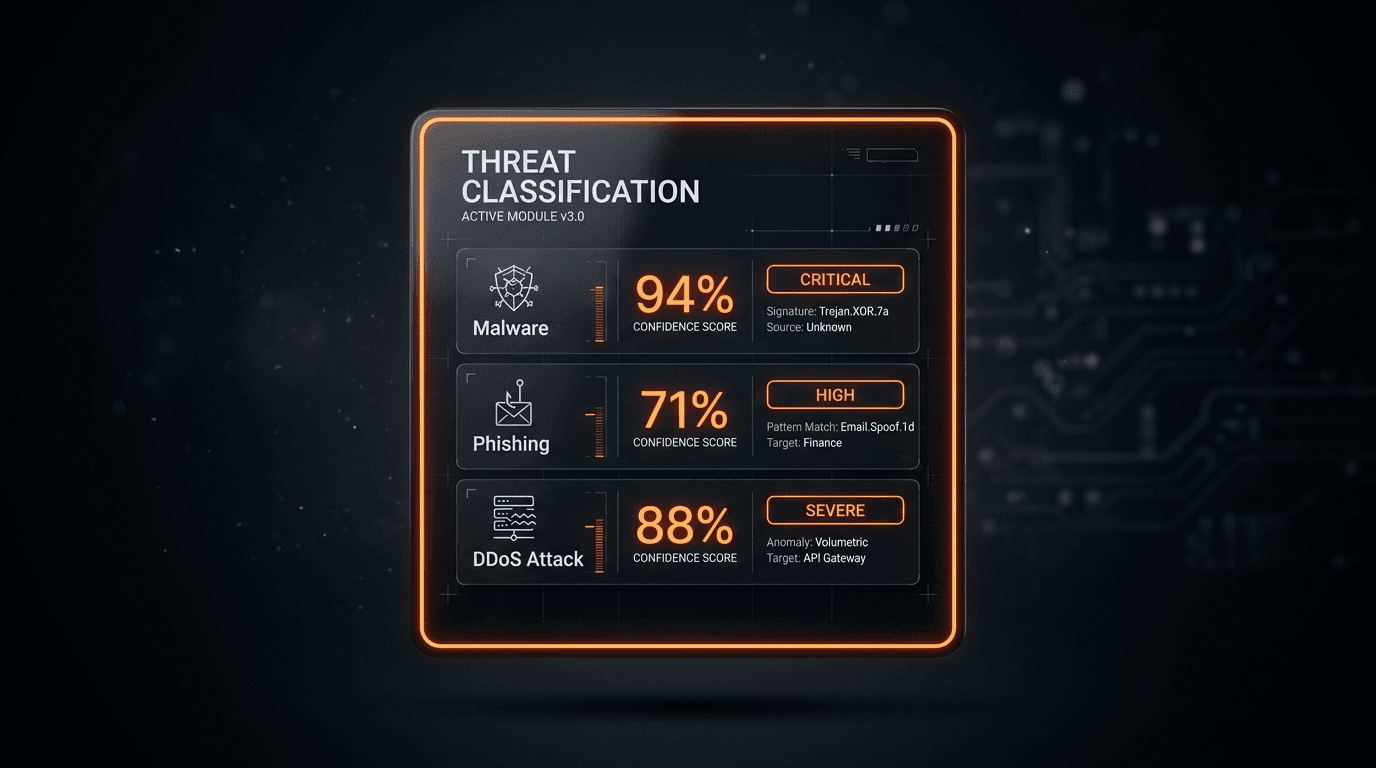
Comprendre la classification des menaces : le guide des SOC modernes
Une classification des menaces efficace est la pierre angulaire d'un SOC moderne. Découvrez comment catégoriser les menaces pour raccourcir la réponse à incident et réduire la fatigue d'alerte.
Partage de threat intelligence : comment les organisations ripostent ensemble
Aucune organisation ne peut surveiller seule toutes les menaces. Découvrez comment les communautés de partage d'information (ISAC), les protocoles standards comme STIX/TAXII et les flux de threat intelligence commerciaux forment un bouclier collaboratif face aux adversaires.
Alternative à VirusTotal pour les API de réputation d'IP et de domaines
Comparez VirusTotal et isMalicious sur les usages de réputation d'IP, de domaines, d'URL et de hash de fichiers. Découvrez quand VirusTotal reste préférable pour l'analyse de malware, et quand une alternative API-first convient mieux à l'automatisation SOC.
Alternative à AbuseIPDB : réputation IP, couverture des domaines et des URL
AbuseIPDB est solide sur la réputation des IP, mais ne couvre ni les domaines ni les URL. Comparez AbuseIPDB et isMalicious sur la couverture, les fonctionnalités d'API, les tarifs, l'enrichissement et la surveillance.

Alternative à AlienVault OTX : threat intelligence API-first sans dépendance fournisseur
AlienVault OTX est une plateforme communautaire de threat intelligence utile. Comparez OTX et isMalicious sur l'accès API, l'enrichissement d'IOC, les intégrations, la surveillance et l'indépendance vis-à-vis des fournisseurs.
isMalicious vs Shodan : réputation des menaces ou découverte de la surface d'attaque
Shodan cartographie les équipements exposés sur Internet. isMalicious détermine si une IP ou un domaine est malveillant. Comparez ces deux outils de threat intelligence complémentaires sur les fonctionnalités, les cas d'usage et les tarifs pour choisir le bon.
Automatiser la threat intelligence : la vitesse est votre meilleure défense
L'analyse manuelle ne peut pas suivre des attaques menées à la vitesse de la machine. Découvrez comment automatiser l'ingestion des données de menaces et la réponse pour bloquer les attaques en millisecondes, pas en minutes.
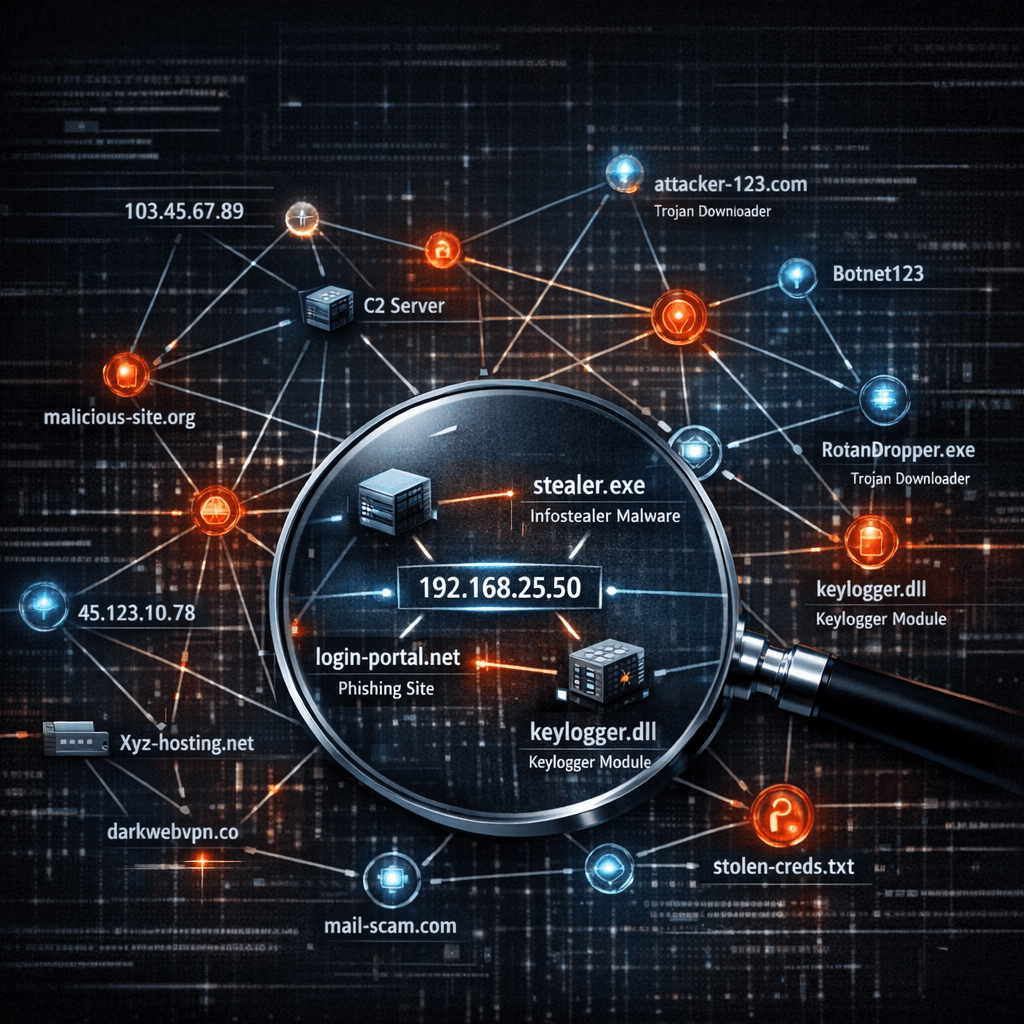
Threat intelligence contextuelle : dépasser les listes noires statiques
Les listes noires d'adresses IP ne suffisent plus. Découvrez la puissance de la threat intelligence contextuelle : relier IP, domaines et comportements pour voir l'attaque dans son ensemble.
Surveillance du dark web : protéger votre marque et détecter les données volées
Les identifiants dérobés et les données sensibles apparaissent souvent sur le dark web avant d'être exploités. Découvrez comment la surveillance du dark web permet de détecter les compromissions au plus tôt et de protéger votre organisation des activités cybercriminelles.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.