Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 2 sur 3.


isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.

Automatisation des blocklists pare-feu : intégrer des flux IP et domaines sans panne
Les listes dynamiques externes peuvent bloquer malware et phishing en périphérie — ou casser la paie, le trafic CDN et les portails fournisseurs. Ce guide couvre le déploiement par étapes, les allowlists, fail-open vs fail-closed et la mesure des taux de hit pour les blocklists IP et domaines.

Flux STIX/TAXII : guide opérationnel pour OpenCTI, MISP et pipelines SIEM
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.
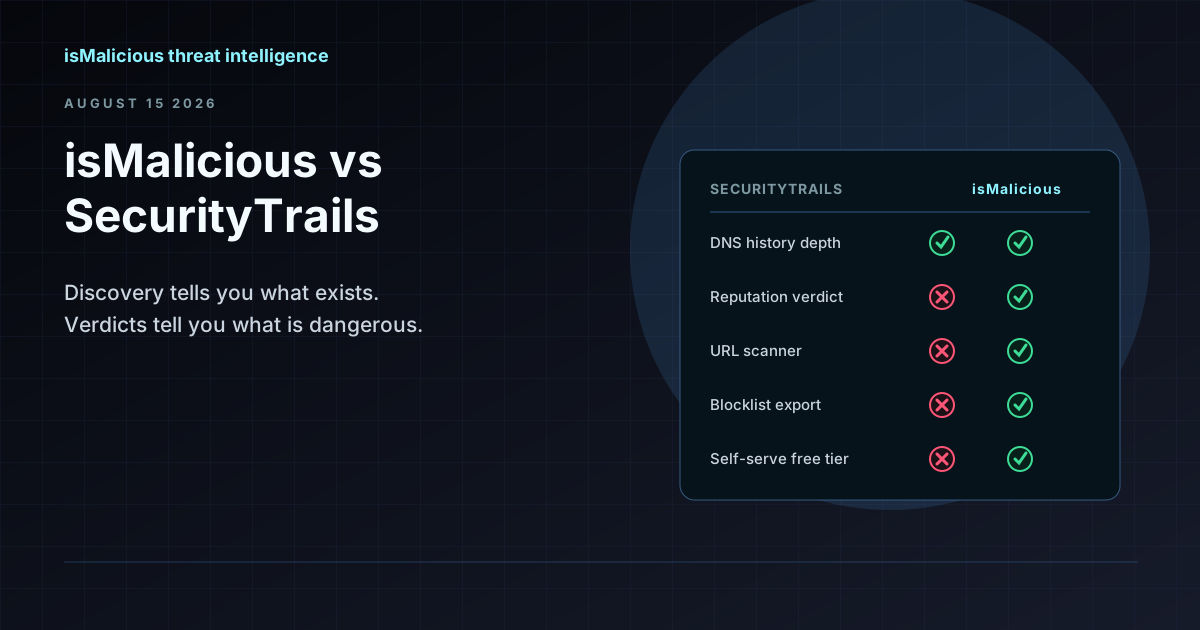
isMalicious vs SecurityTrails : données de découverte et verdicts de réputation ne sont pas le même produit
SecurityTrails vous dit ce qui existe — chaque sous-domaine, chaque enregistrement DNS historique. isMalicious vous dit ce qui est dangereux. La plupart des équipes qui cherchent une alternative à SecurityTrails veulent la seconde moitié.
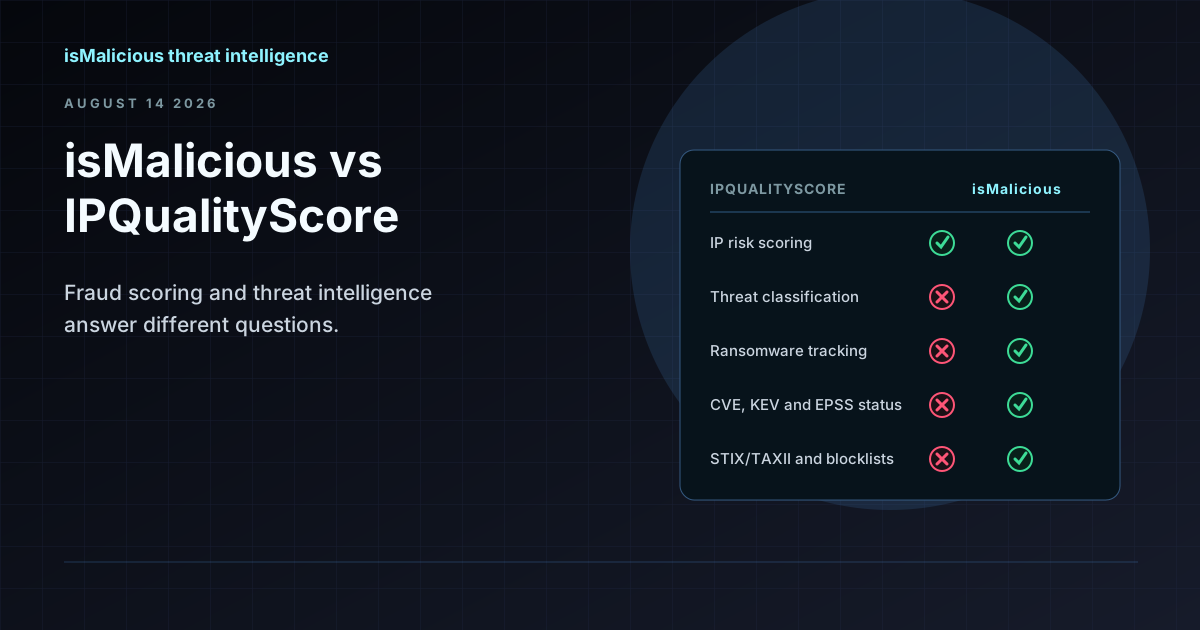
isMalicious vs IPQualityScore : scoring de fraude et threat intelligence sont deux métiers
IPQS détermine si une inscription est frauduleuse. isMalicious détermine si une infrastructure est malveillante. On les compare sans arrêt parce que les deux renvoient un nombre à propos d'une IP — et ils répondent à des questions différentes.

isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
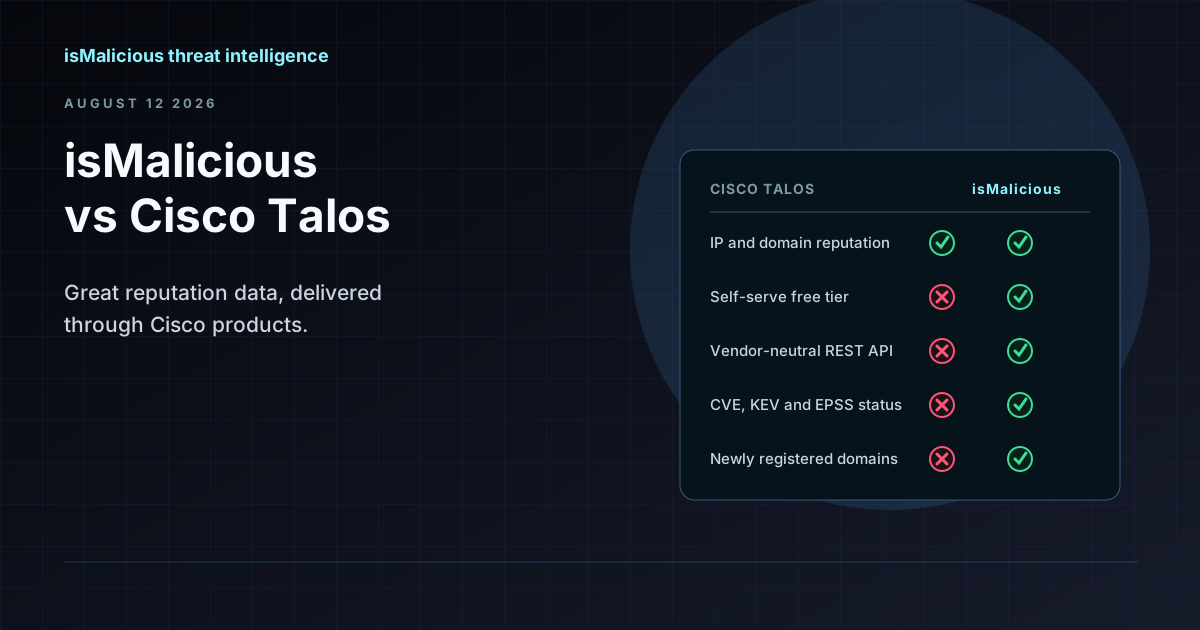
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
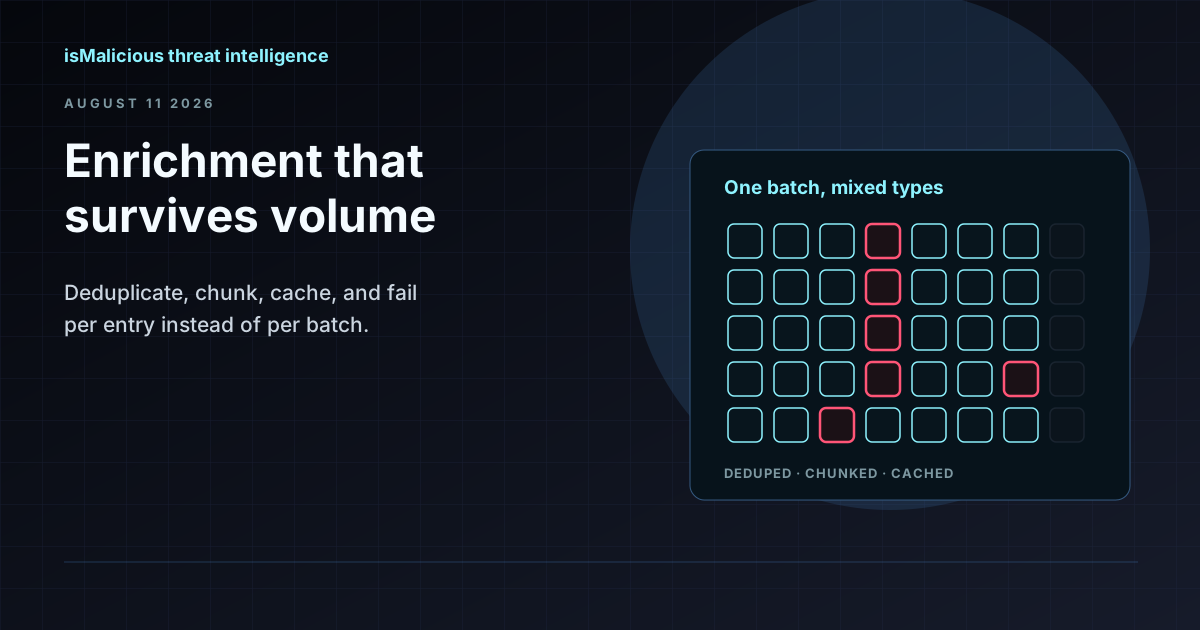
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
isMalicious vs urlscan.io : analyse d'URL en sandbox et détection de phishing comparées
urlscan.io exécute une URL en sandbox et capture le DOM. isMalicious y ajoute un verdict, une analyse par IA, le suivi de la chaîne de redirections et un flux de blocklist. Voici comment les deux s'articulent.

isMalicious vs GreyNoise : scoring du bruit IP et API de threat intelligence comparés
GreyNoise qualifie le bruit de fond d'Internet ; isMalicious y ajoute des verdicts, le WHOIS, l'historique DNS et le contexte ransomware. Un comparatif orienté SOC pour les équipes de triage.
Campagnes chinoises contre les équipements de périphérie : DNS passif et certificats en alerte précoce
Les avertissements du renseignement néerlandais sur la capacité cyber chinoise confirment une priorité défensive concrète : surveiller les équipements de périphérie, les VPN, les routeurs, l'historique DNS et la réutilisation de certificats.
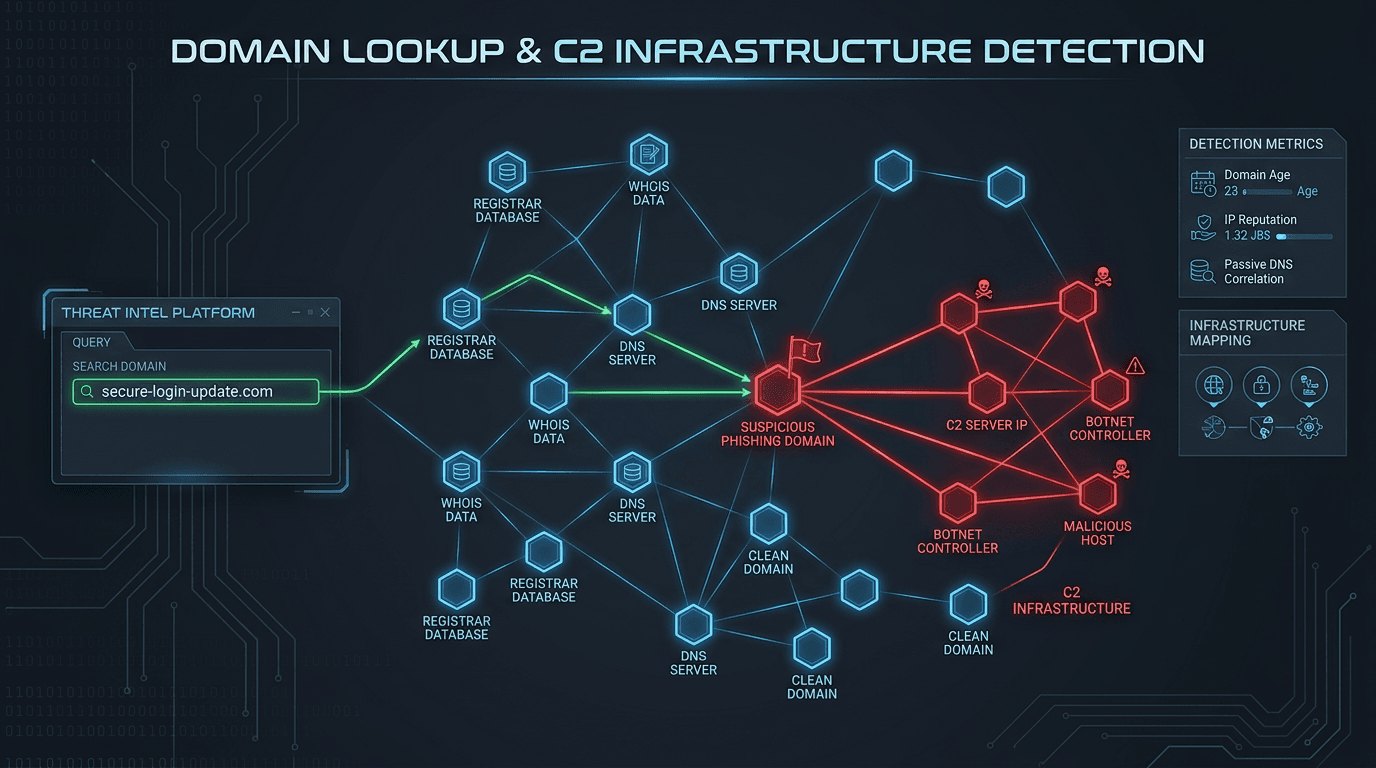
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.
SIEM et SOAR, enrichissement en threat intelligence : workflows, mapping des champs et métriques qui gardent les équipes lucides
Un playbook SOAR sans enrichissement est une imprimante à tickets. Un SIEM alimenté par des feeds sans limite est une facture. Voici une méthode concrète pour concevoir l'enrichissement sur des stacks type Splunk, Sentinel ou Elastic : quoi stocker, quand déclencher les playbooks, et quoi remonter à la direction.
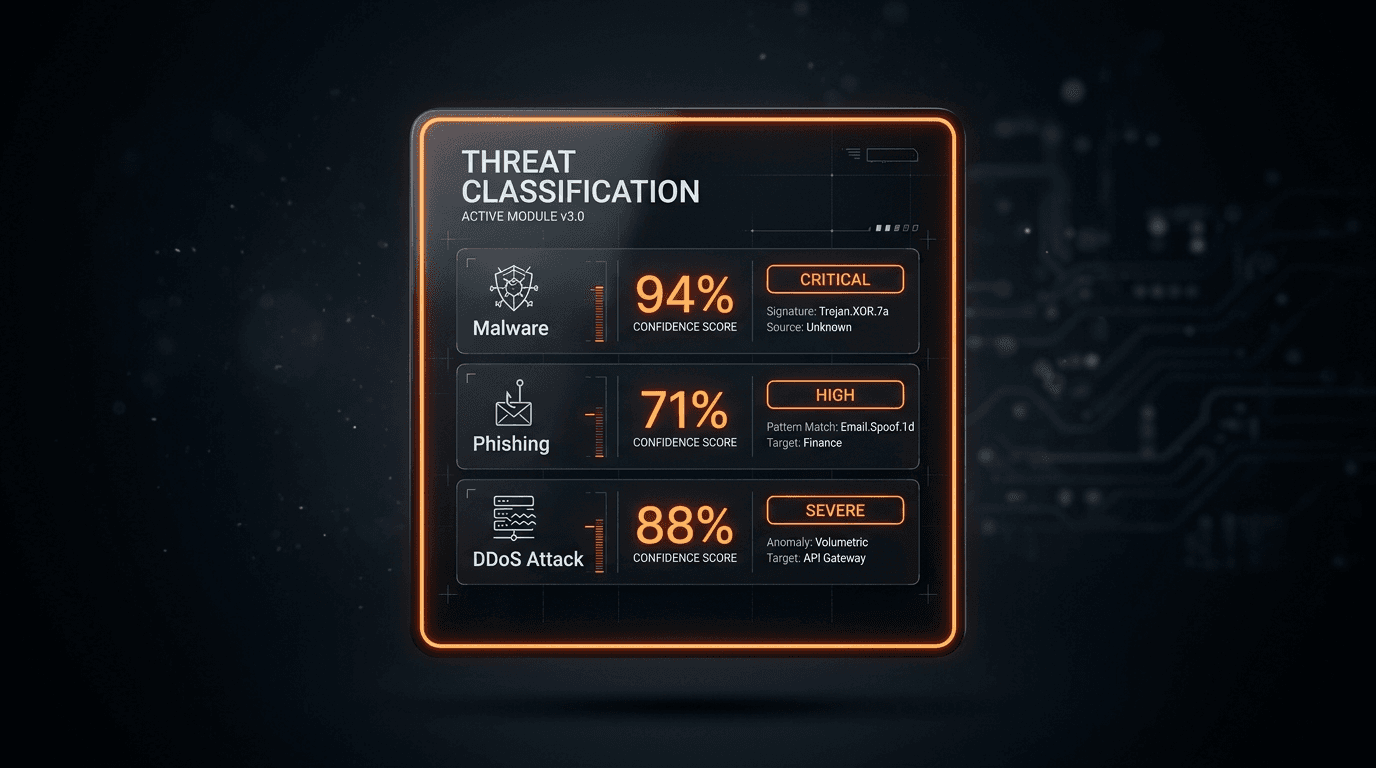
Scoring de risque en threat intelligence : calibrer la réputation, réduire les faux positifs et défendre vos décisions
Un score bruyant est pire que pas de score du tout. Découvrez ce qui rend un modèle de réputation digne de confiance, comment combiner des preuves multi-sources et comment communiquer l'incertitude à votre SOC comme à votre direction.
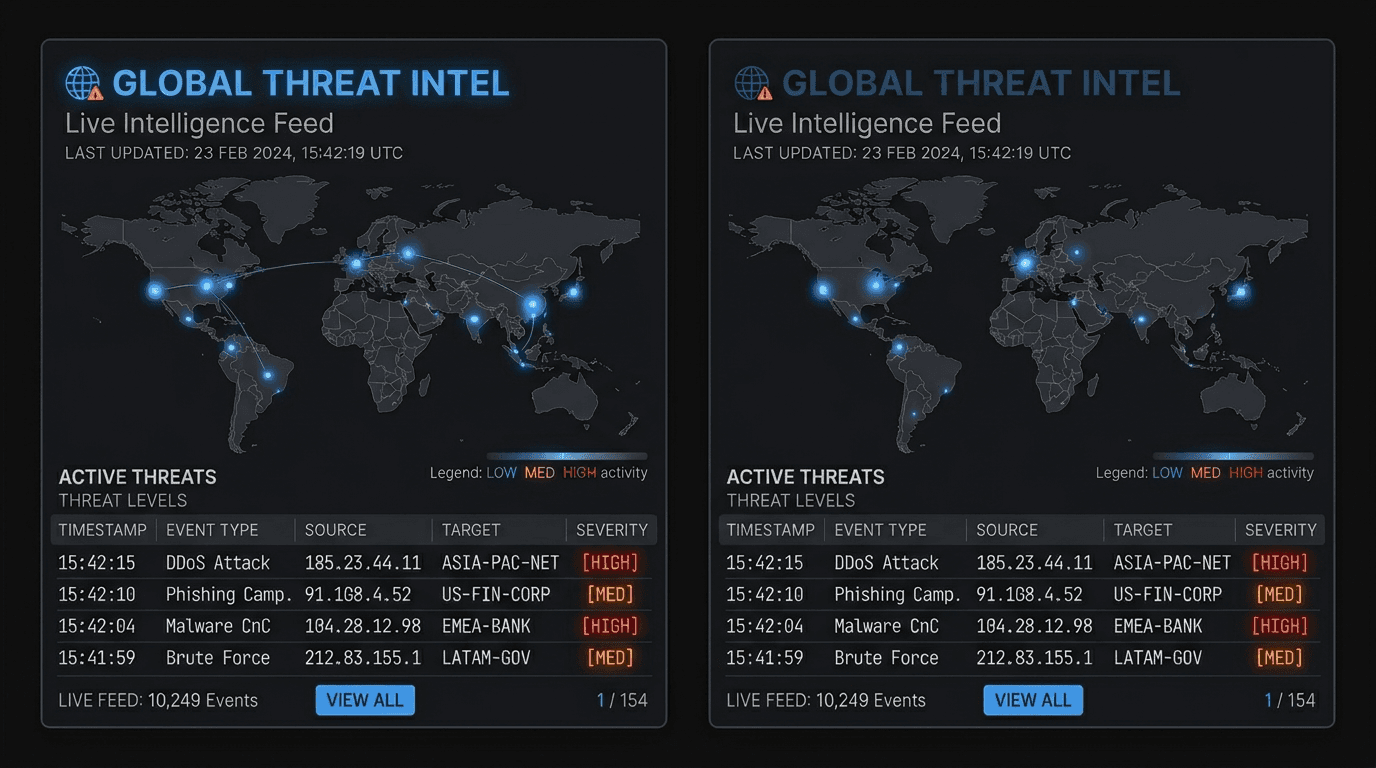
Réputation ASN et threat intelligence : comment le renseignement sur les systèmes autonomes améliore la priorisation et les programmes de hunting
Une adresse IP est un instantané ; un système autonome (ASN) est un quartier. Découvrez comment exploiter le contexte ASN sans risque pour le triage, la lutte contre la fraude et les opérations de sécurité — sans confondre un cloud géant avec un « hébergeur malveillant » monolithique.
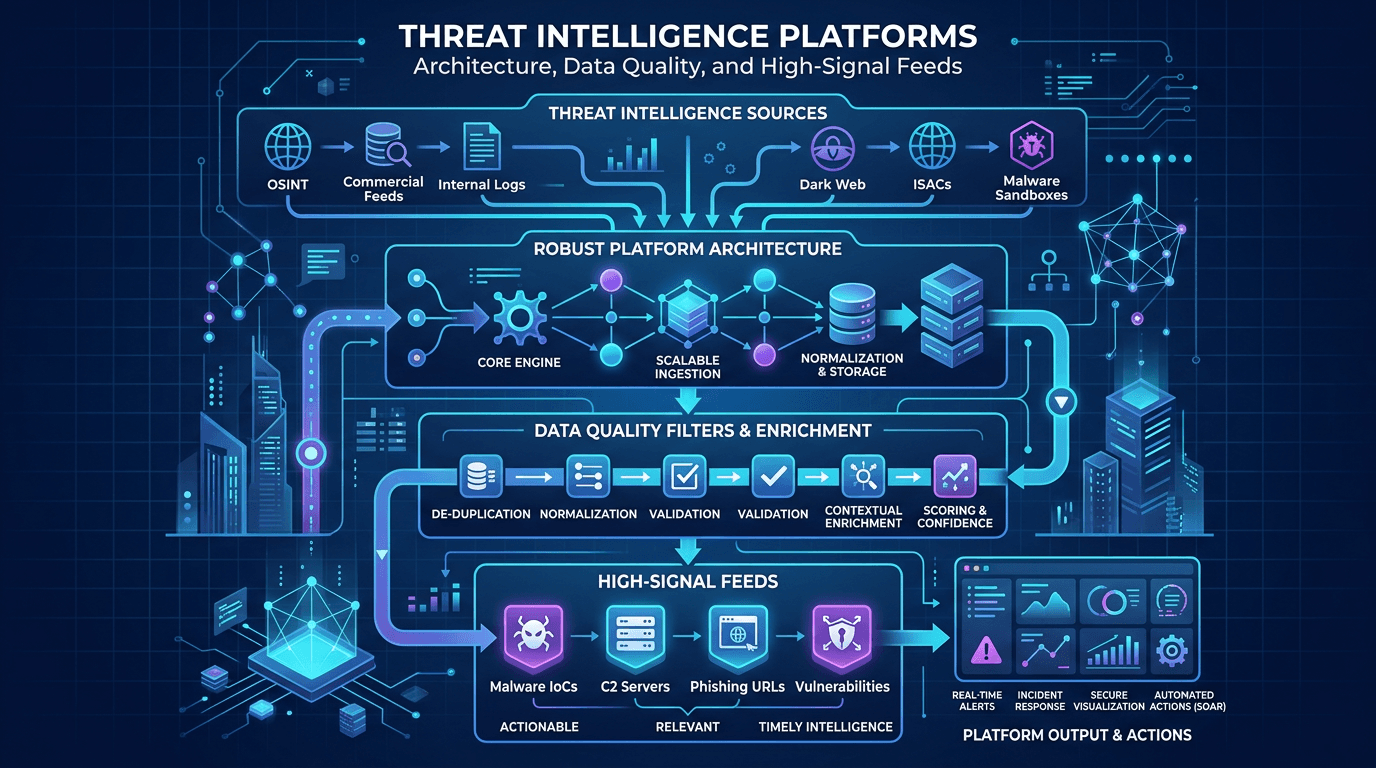
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
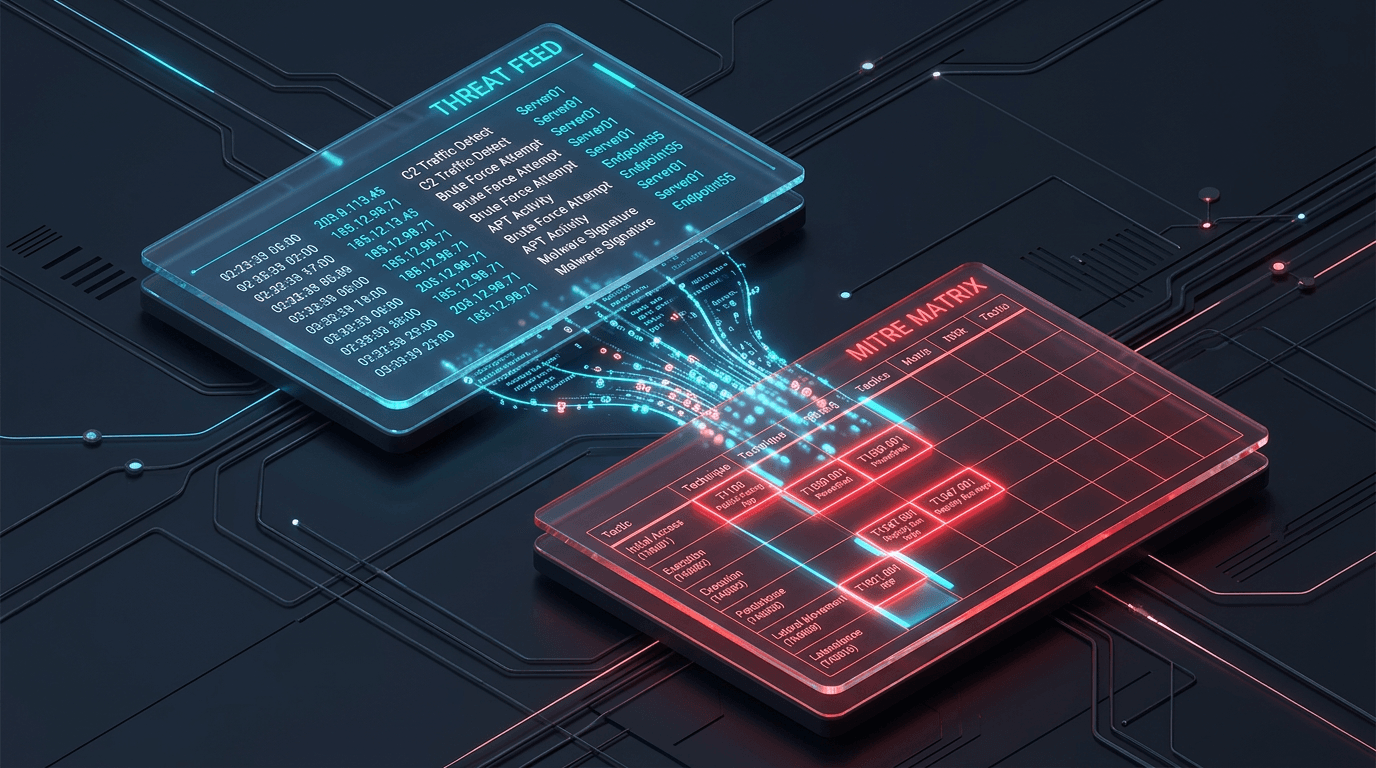
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
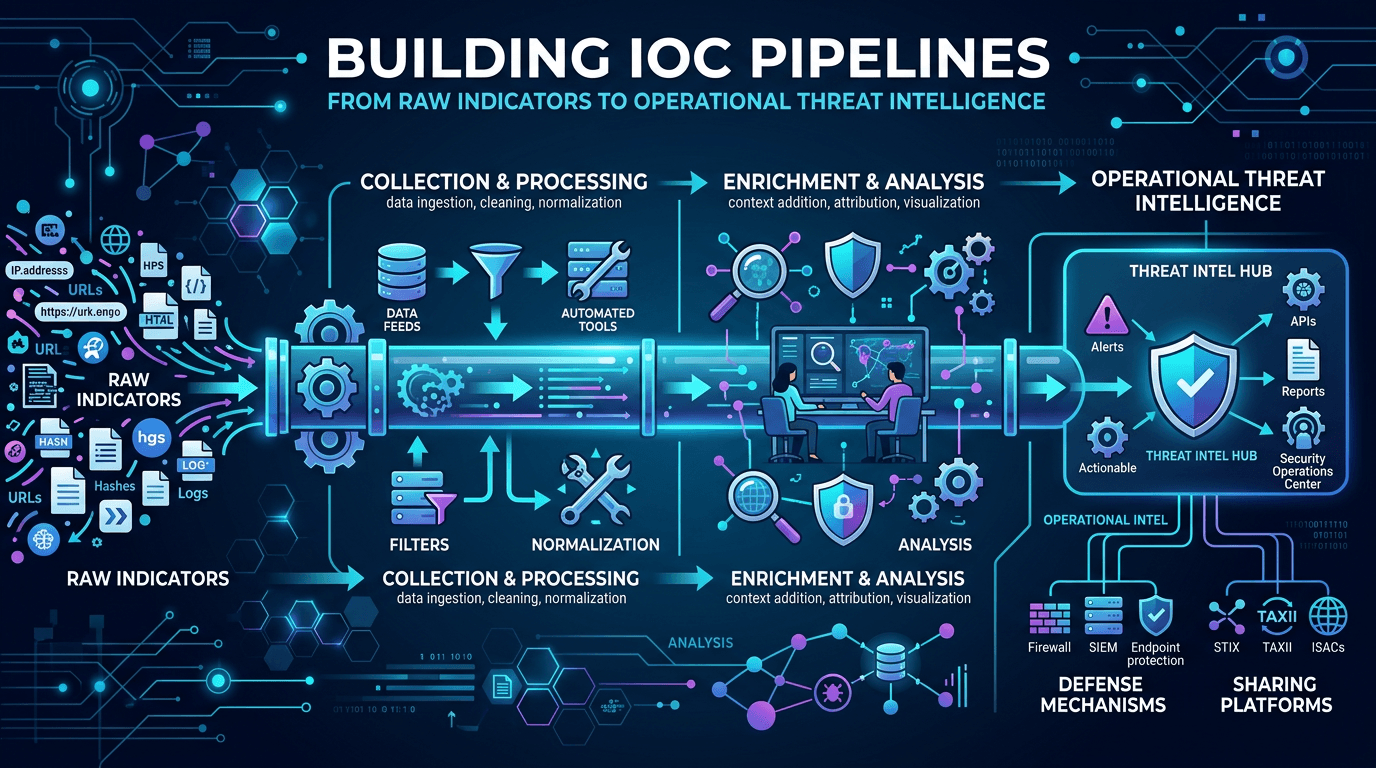
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.
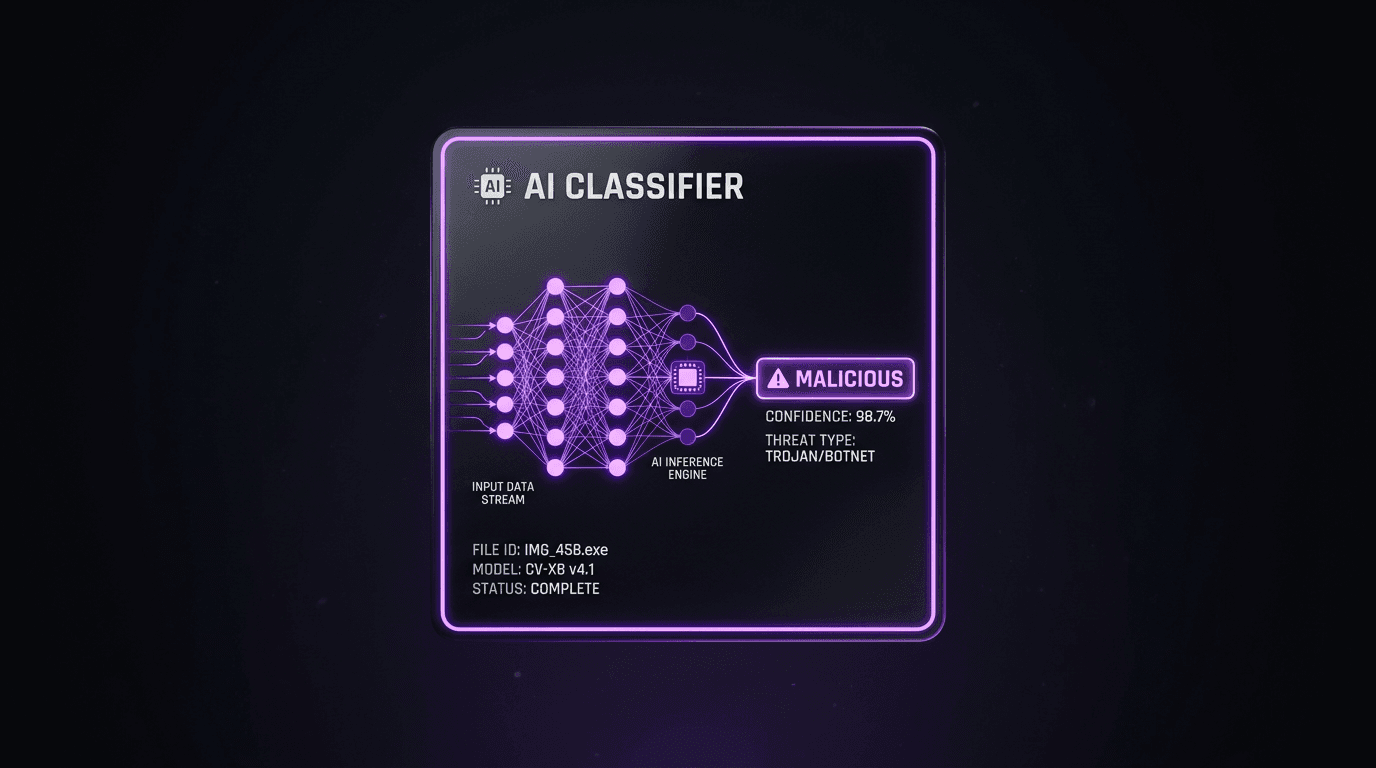
Optimisation pour les moteurs de réponse en cybersécurité : comment se faire citer par ChatGPT, Perplexity et Claude en 2026
Le SEO traditionnel ne suffit plus quand les utilisateurs demandent à des grands modèles de langage de comparer des éditeurs ou de fournir des procédures de sécurité pas à pas. Voici comment structurer vos contenus de threat intelligence pour que les systèmes d'IA puissent les analyser, leur faire confiance et citer votre marque, sans esbroufe ni ambiguïté.
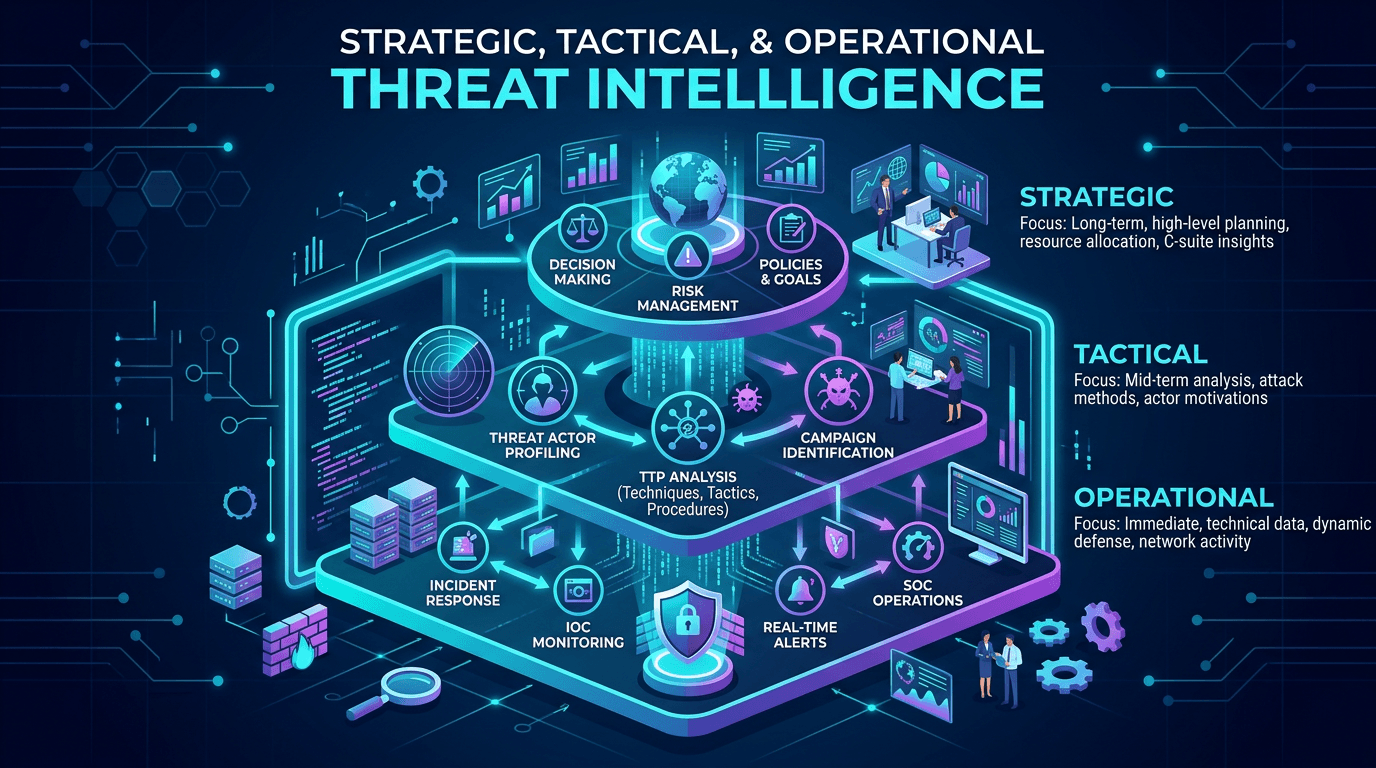
Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
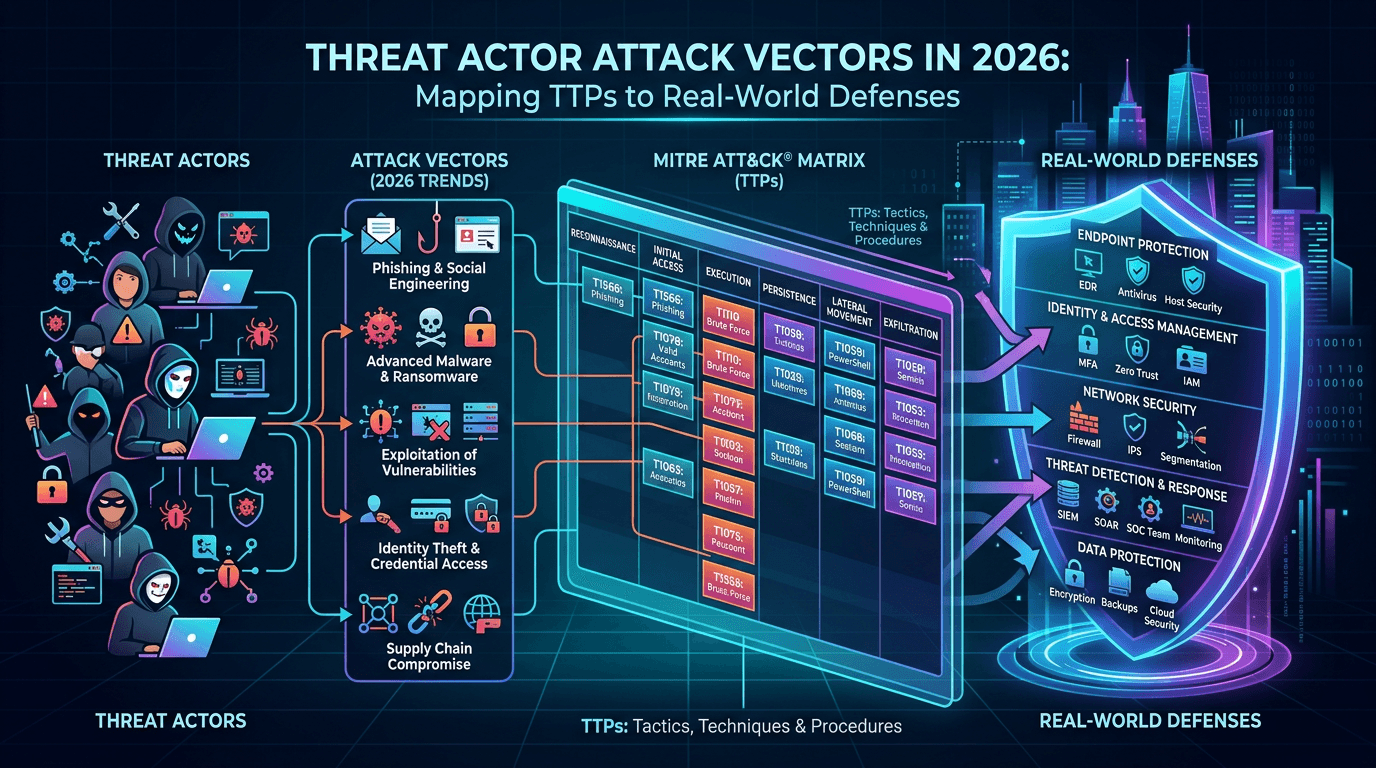
Vecteurs d'attaque des acteurs de la menace en 2026 : cartographier les TTP face aux défenses réelles
Comment les adversaires obtiennent l'accès initial, se déplacent latéralement et exfiltrent des données — et comment les équipes sécurité relient les vecteurs d'attaque à MITRE ATT&CK, à l'ingénierie de détection et à la défense pilotée par la menace.
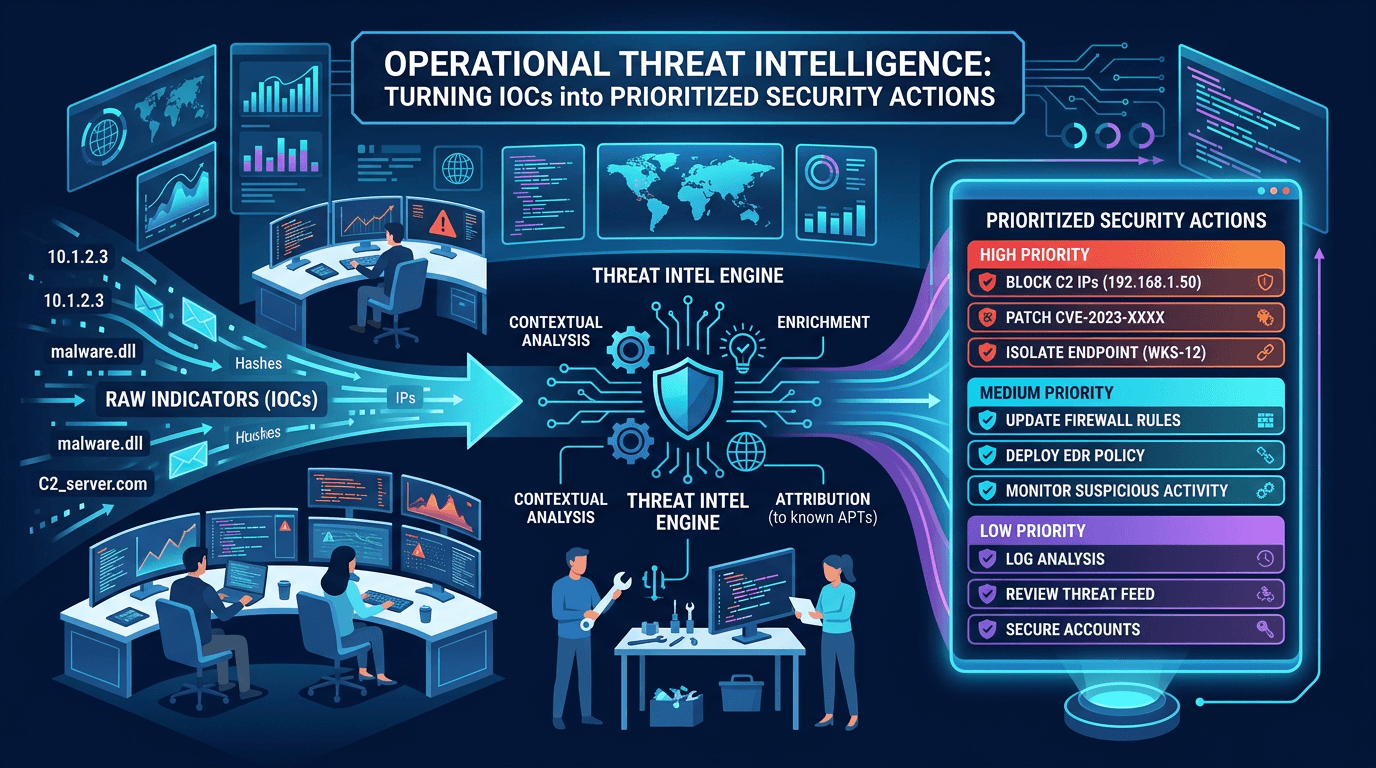
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
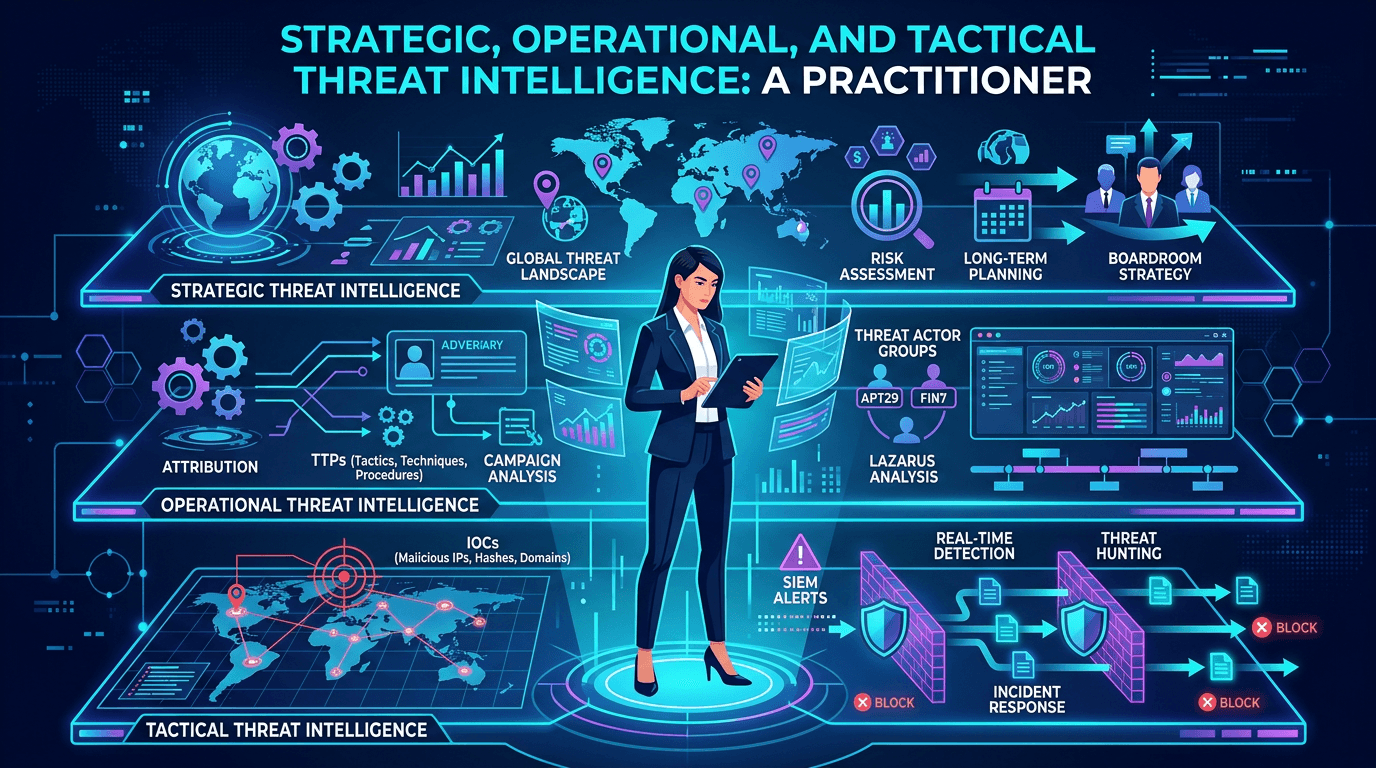
Threat intelligence stratégique, opérationnelle et tactique : le cadre du praticien pour 2026
Un guide complet des trois niveaux de threat intelligence — stratégique, opérationnel et tactique — avec des exemples concrets de consommateurs, de livrables, de flux, et de la façon de les articuler en un programme CTI cohérent.
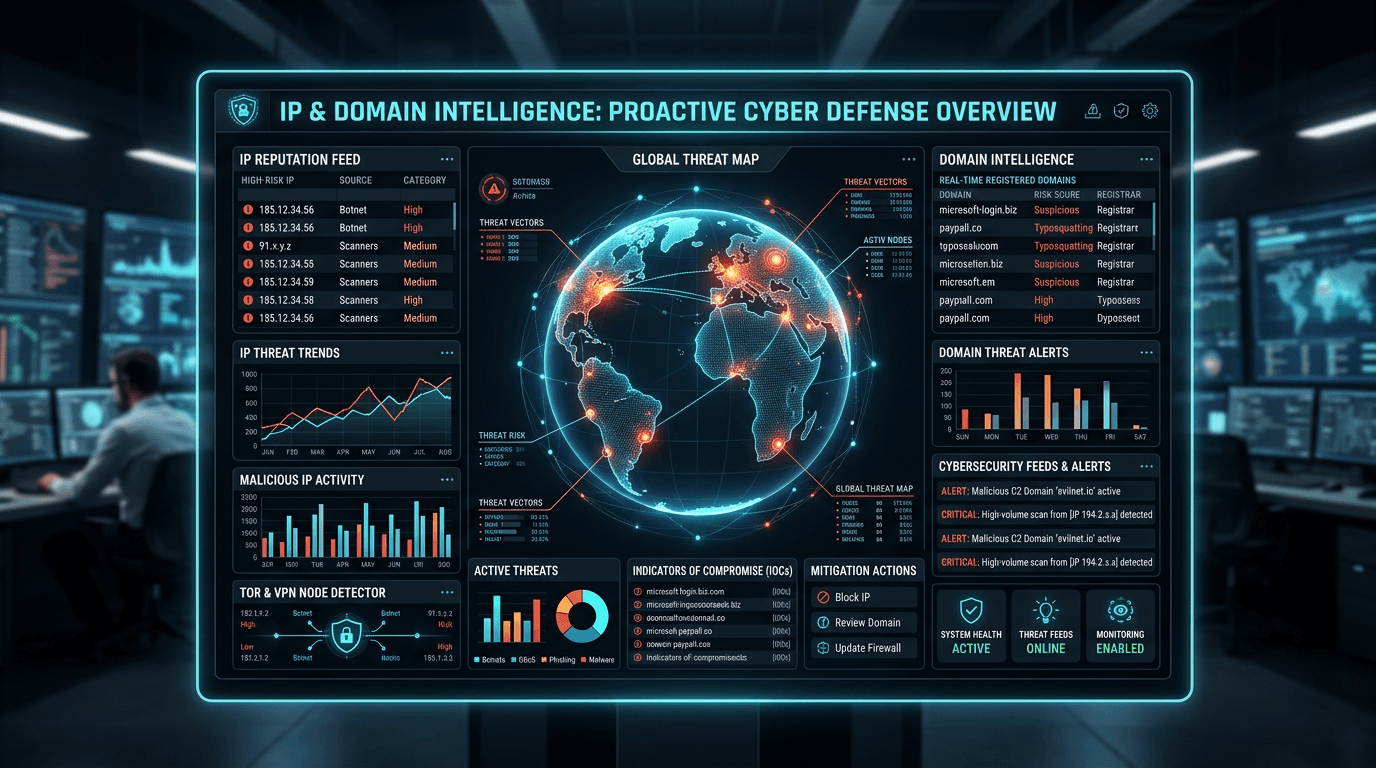
Intelligence IP et domaine : bâtir une cyberdéfense proactive
Une sécurité réactive condamne les organisations à rester perpétuellement en retard sur les attaquants. Découvrez comment la combinaison de l'intelligence IP et de l'intelligence domaine fait passer votre posture de sécurité de la réponse à incident réactive à la prévention proactive des menaces, celle qui arrête les attaques avant qu'elles ne commencent.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.