OPSEC CTI : analyser une URL sans divulguer de secrets
Protégez vos enquêtes CTI avant un scan d’URL ou de fichier : visibilité publique, liens signés, recherche de hash et choix d’un environnement d’analyse adapté.
 IsMalicious Team
Avant de scanner une URL suspecte, vérifiez ce qu’elle contient et à qui vous allez la transmettre. Un lien peut inclure un jeton de connexion, une adresse personnelle, un identifiant de dossier ou un accès temporaire à un document. Le scanner peut protéger le poste de l’analyste tout en recevant des informations que l’organisation ne souhaitait pas partager.
Une discussion du 31 août 2026 sur r/cybersecurity demande quels outils utiliser pour examiner les liens et téléchargements reçus par email. Plusieurs réponses recommandent des scanners, tandis qu’une autre attire l’attention sur les données privées envoyées avec les fichiers. Cette tension mérite une procédure précise. Les commentaires signalent un besoin ; les règles de visibilité viennent des documentations des services.
L’OPSEC de l’analyste CTI, dans ce contexte, consiste à limiter les informations divulguées par l’enquête et les effets de ses actions. Trois décisions la structurent : quelles données sont nécessaires, quelle opération sera déclenchée et quel environnement est autorisé à la réaliser.
Distinguer recherche, soumission et visite active
Chercher un rapport existant, envoyer un fichier et demander le chargement d’une page sont trois opérations différentes. Une interface peut les rapprocher sous un bouton « analyser », mais leur exposition n’est pas identique.
La recherche transmet une requête au fournisseur. La soumission lui transmet un nouvel objet ou une référence à examiner. La visite active contacte la cible et peut télécharger du contenu, suivre une redirection ou déclencher une action liée au lien.
Écrivez l’opération attendue dans le ticket : « consulter un rapport déjà disponible sur ce hash » est plus précis que « vérifier le fichier ». Dans les intégrations automatiques, utilisez des actions distinctes avec des permissions distinctes. Un résultat absent ne doit pas provoquer silencieusement l’envoi du document complet.
Notre guide sur l’analyse des hash de fichiers explique la valeur d’une empreinte pour la corrélation. Cette valeur ne doit pas masquer la frontière entre la consultation d’un renseignement et la diffusion d’un échantillon.
Lire l’URL localement avant toute requête extérieure
Examinez la chaîne dans un outil approuvé qui ne charge pas automatiquement la page. Identifiez le schéma, l’hôte, le chemin, les paramètres et le fragment. Un secret peut figurer dans n’importe quelle partie transmise au scanner, y compris dans un chemin qui ressemble à un simple identifiant.
Recherchez notamment les liens de réinitialisation, invitations nominatives, partages de documents et URL signées. Une adresse email encodée reste une adresse email. Un identifiant opaque peut suffire à reconnaître un client ou une opération interne.
Le fragment après # n’est normalement pas envoyé dans la requête HTTP initiale au serveur. Il peut néanmoins être reçu par le service auquel vous soumettez l’URL complète, ou exploité par le JavaScript de la page. Son absence des logs HTTP ne garantit donc pas sa confidentialité dans le workflow d’analyse.
Conservez l’original dans l’espace restreint du dossier. Dans les commentaires diffusés plus largement, utilisez une version neutralisée et marquez clairement les éléments retirés. La neutralisation visuelle d’un domaine ne supprime pas les secrets contenus dans le reste du lien.
Traiter les liens signés comme des accès
Une URL signée peut autoriser l’accès à un objet sans demander d’autre identifiant. La documentation Amazon S3 sur les URL présignées les décrit comme des jetons au porteur : leur possession donne les capacités prévues par la signature, dans les limites applicables. Ce principe change la décision d’envoi à un tiers.
Prenons cet exemple fictif, qui ne contient aucun accès réel :
https://documents.example/contrat-client.pdf?token=EXEMPLE_SECRET
Le risque ne porte pas seulement sur le nom de domaine. Le lien peut permettre de récupérer le contrat. Remplacer le jeton par une chaîne factice évite de transmettre cet accès, mais ne produit plus la même requête.
Pour un lien à usage unique, une visite automatisée peut aussi consommer l’accès selon le fonctionnement de l’application. Vérifiez cette propriété avant d’utiliser un scanner qui charge la page. Si l’objectif est seulement de vérifier le domaine, ne lui donnez pas un pouvoir d’accès dont il n’a pas besoin.
Choisir la visibilité urlscan en connaissance de cause
La documentation de visibilité urlscan distingue trois niveaux. Public apparaît dans les espaces et résultats publics. Unlisted sort de cette recherche publique, mais reste visible à des chercheurs et entreprises habilités via urlscan Pro. Private limite l’accès au soumetteur et aux personnes disposant de l’identifiant du scan, avec une durée de conservation.
Le choix Unlisted est donc une forme de partage limitée. Il ne convient pas automatiquement à un document client ou à une URL d’accès. Le choix Private impose aussi de protéger le lien vers le résultat : le copier dans un espace largement accessible peut élargir l’audience.
Avant un usage régulier, faites valider une configuration par défaut pour chaque catégorie de données. L’analyste ne devrait pas avoir à redécouvrir la signification de ces niveaux au milieu d’un incident. Conservez le niveau réellement appliqué dans le dossier, avec l’identifiant du résultat protégé selon son contenu.
Vérifier le parcours VirusTotal réellement utilisé
VirusTotal explique dans sa page How it works que les rapports standards sont partagés avec sa communauté et que le contenu des fichiers ou pages soumis peut être partagé avec des clients premium. Il faut examiner la confidentialité avant l’envoi d’une pièce jointe, même lorsqu’elle est soupçonnée de contenir un malware.
Le service documente séparément Private Scanning. Ce parcours ne partage pas les fichiers et URL avec les autres utilisateurs ou partenaires, et conserve les objets ainsi que les rapports pendant une durée limitée, configurable. Il doit être utilisé explicitement : l’envoi standard reste distinct. Les analyses privées ne fournissent pas les verdicts multi-antivirus du parcours standard.
Une étiquette commerciale contenant le mot « privé » ne suffit donc pas. Vérifiez le formulaire ou l’endpoint, les droits du compte, la destination des résultats et la rétention configurée. Faites un essai avec un artefact sans donnée sensible pour confirmer le parcours avant de l’intégrer aux procédures.
Utiliser un hash quand le contenu n’est pas nécessaire
La recherche VirusTotal permet de consulter un rapport existant à partir d’un hash sans soumettre à nouveau le fichier. Pour une pièce jointe, calculer l’empreinte localement puis rechercher un rapport peut éviter un transfert de contenu inutile.
Cette opération ne rend pas la consultation anonyme. Le fournisseur reçoit l’empreinte et les métadonnées habituelles de la requête. Un hash identifie précisément un contenu déjà connu ; il peut donc révéler l’intérêt porté à un document particulier sans permettre de reconstruire arbitrairement un fichier inconnu.
Un résultat absent signifie que cette recherche n’a pas trouvé de rapport accessible. Il n’établit pas l’innocuité du fichier. La suite peut être une analyse locale, un environnement privé approuvé ou une escalade vers l’équipe compétente. Elle ne doit pas être un upload automatique par défaut. Lorsqu’un rapport existe, examinez sa date et la qualité de ses sources de renseignement avant de décider.
Pour un service automatisé ou commercial, vérifiez également que l’interface et les conditions d’utilisation correspondent à l’usage prévu. Une interface de recherche humaine ne devient pas une API autorisée parce qu’un script sait l’interroger.
Documenter ce que la réduction de l’URL change
Retirer les paramètres, remplacer un chemin ou ne conserver que le domaine réduit parfois l’exposition. Chaque transformation réduit aussi la question à laquelle l’analyse peut répondre.
Sur un hébergement partagé, le domaine peut être légitime alors qu’un chemin héberge une page de phishing. Sur un service ciblé, le jeton peut sélectionner la victime ou activer la redirection. Un scanner qui reçoit une URL réduite peut alors voir une page différente de celle reçue par le collaborateur.
Utilisez un relevé explicite :
Objet original : conservé dans le dossier restreint
Objet transmis : domaine seul
Éléments retirés : chemin client et jeton d’accès
Objectif : rechercher la réputation de l’infrastructure
Limite : contenu et destination du lien original non vérifiés
Cette limitation doit rester visible dans le compte rendu. N’écrivez pas « lien sûr » après avoir vérifié uniquement son domaine. Notre article sur le spear phishing et ses vecteurs apporte le contexte nécessaire pour comprendre pourquoi un lien peut être propre à une cible.
Séparer la confidentialité du résultat et la discrétion de la visite
Un résultat réservé à votre équipe ne signifie pas que la visite est invisible pour le site analysé. Charger une page produit une interaction réseau que son opérateur peut observer. Un lien personnalisé peut même relier cette visite au destinataire initial.
Demandez-vous donc si l’interaction est nécessaire. Une première étape peut exploiter les journaux déjà collectés, les en-têtes du message et les rapports existants. Quand un chargement actif est indispensable, utilisez l’environnement d’analyse prévu par l’organisation, avec ses règles réseau et sans sessions personnelles ou professionnelles de l’analyste.
Une machine virtuelle ne dispense pas de contrôler les dossiers partagés, le presse-papiers, la synchronisation et les secrets présents. Le but est de limiter ce que l’environnement peut transmettre et atteindre. Son isolement doit être établi par une configuration maîtrisée, pas déduit du seul mot « sandbox ».
Ne multipliez pas les scans actifs par habitude. Plusieurs visites peuvent modifier un contenu éphémère, rendre l’enquête observable et compliquer l’interprétation chronologique. Chaque nouvelle visite doit répondre à une question précise.
Respecter le périmètre de partage de la source
Avant la transmission, identifiez les destinataires de l’objet et des résultats, puis vérifiez les restrictions de partage du dossier. Notre guide du partage TLP propose une méthode pour contrôler cette audience et conserver les instructions avec chaque copie diffusée.
Le marquage ne bloque pas techniquement un upload. Traduisez donc ces règles en décisions concrètes dans vos outils : destinations possibles, types d’opération et traitement des objets non marqués. Ajoutez les restrictions du dossier et du contrat lorsque nécessaire.
Notre guide sur le partage de threat intelligence traite les échanges entre organisations. Pour un scan, appliquez le même raisonnement au fournisseur, aux personnes qui voient le résultat et aux systèmes auxquels ce résultat sera ensuite recopié.
Préparer une fiche de décision utilisable en incident
Le contrôle préalable doit être assez court pour être réellement appliqué. Une fiche commune évite que chaque analyste improvise :
Question à résoudre : réputation / contenu / comportement
Objet minimal nécessaire : domaine / URL complète / hash / fichier
Données sensibles présentes : oui / non / indéterminé
Opération : recherche existante / soumission / visite active
Destination autorisée : outil et parcours précis
Visibilité et rétention : paramètres vérifiés
Effet possible de la visite : aucun connu / à vérifier
Limites du résultat attendu : texte court
Le statut « indéterminé » doit conduire à une étape utile : lecture locale de l’objet, consultation du propriétaire du dossier ou choix d’un environnement déjà approuvé pour cette sensibilité. Il ne doit pas aboutir automatiquement à l’envoi public pour gagner du temps.
Conservez aussi la version de la procédure et sa date de vérification. Les offres, options et intégrations changent. Une décision fondée sur une capture d’écran ancienne ne remplace pas la vérification du parcours utilisé aujourd’hui.
Réagir si un objet confidentiel a déjà été envoyé
Relevez le service, l’heure, le compte, l’objet et le niveau de visibilité effectif. Prévenez le responsable de l’incident selon votre procédure, puis demandez la suppression par le canal officiel. VirusTotal fournit une procédure de contact pour les envois accidentels.
Si le lien contient un accès actif, évaluez immédiatement sa révocation ou son remplacement avec le propriétaire du service. Supprimer un rapport ne révoque pas un jeton. De même, une suppression confirmée ne démontre pas qu’aucune copie n’a été consultée auparavant.
Enregistrez l’exposition constatée et les inconnues, sans annoncer une fuite certaine si vous n’en avez pas la preuve. Corrigez ensuite le point qui a permis l’envoi : mauvais défaut, ambiguïté de bouton, automatisation de secours ou absence de distinction entre hash et fichier.
Pour un domaine ou une IP partageable, une recherche de réputation IsMalicious peut compléter le dossier. Choisissez l’observable minimal utile et appliquez la même vérification de confidentialité à tous les outils. Le résultat attendu reste précis : obtenir le renseignement nécessaire à la décision tout en maîtrisant ce que l’enquête transmet.
Questions fréquentes
- Un scan unlisted sur urlscan est-il confidentiel ?
- Il n’est pas visible dans la recherche publique, mais reste accessible à des chercheurs et entreprises habilités via urlscan Pro. Le niveau Private a une autre portée ; vérifiez aussi la confidentialité de son identifiant et la rétention.
- La recherche d’un hash envoie-t-elle le fichier ?
- Une recherche de rapport par hash transmet l’empreinte, pas le fichier. Le fournisseur voit toutefois cette requête, et l’empreinte peut identifier un document déjà connu. L’absence de résultat ne signifie pas que le fichier est sain.
- Peut-on retirer un jeton d’une URL avant de la scanner ?
- Oui pour examiner une version réduite, mais le résultat porte uniquement sur cette version. Retirer un jeton peut changer le contenu, la redirection ou l’accès. Conservez la transformation dans le dossier et n’en déduisez pas la sûreté du lien original.
- Un abonnement VirusTotal rend-il tous les envois privés ?
- Ne le supposez pas. VirusTotal documente un parcours Private Scanning distinct de l’envoi standard. Vérifiez que votre intégration utilise effectivement ce parcours, avec les droits, options et durées de conservation appropriés.
Related articles
 Diamond Model : mener une enquête CTI fondée sur les preuves
Appliquez le Diamond Model à une enquête CTI : événements, pivots, chronologie, preuves contradictoires et décisions, avec un cas fictif complet et réutilisable.
 Portfolio analyste CTI : construire un laboratoire hors ligne
Créez un portfolio d’analyste CTI vérifiable : laboratoire hors ligne, corpus fictif, livrables, revue des preuves et critères pour montrer votre raisonnement.
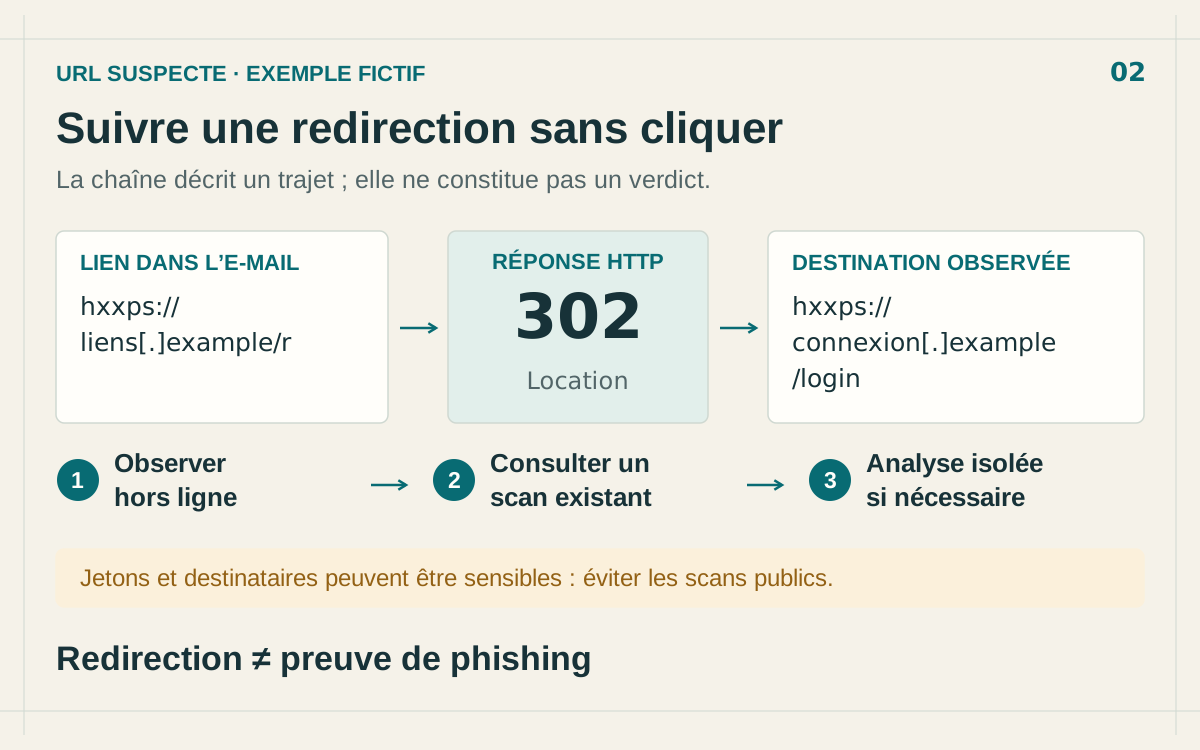 URL suspecte : vérifier les redirections sans cliquer
Examinez un lien suspect, recherchez les redirections déjà observées et protégez les jetons privés avant de lancer une analyse isolée.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines