STIX : distinguer Indicator et Observed Data
Séparez une règle de détection, un fait observé et un Sighting STIX pour importer vos IOC sans transformer chaque trace en menace.
TTL DNS : enquêter sur un changement d’IP
Reconstituez un changement d’adresse DNS avec des réponses datées, les caches et les vues réseau, sans confondre TTL et durée de menace.
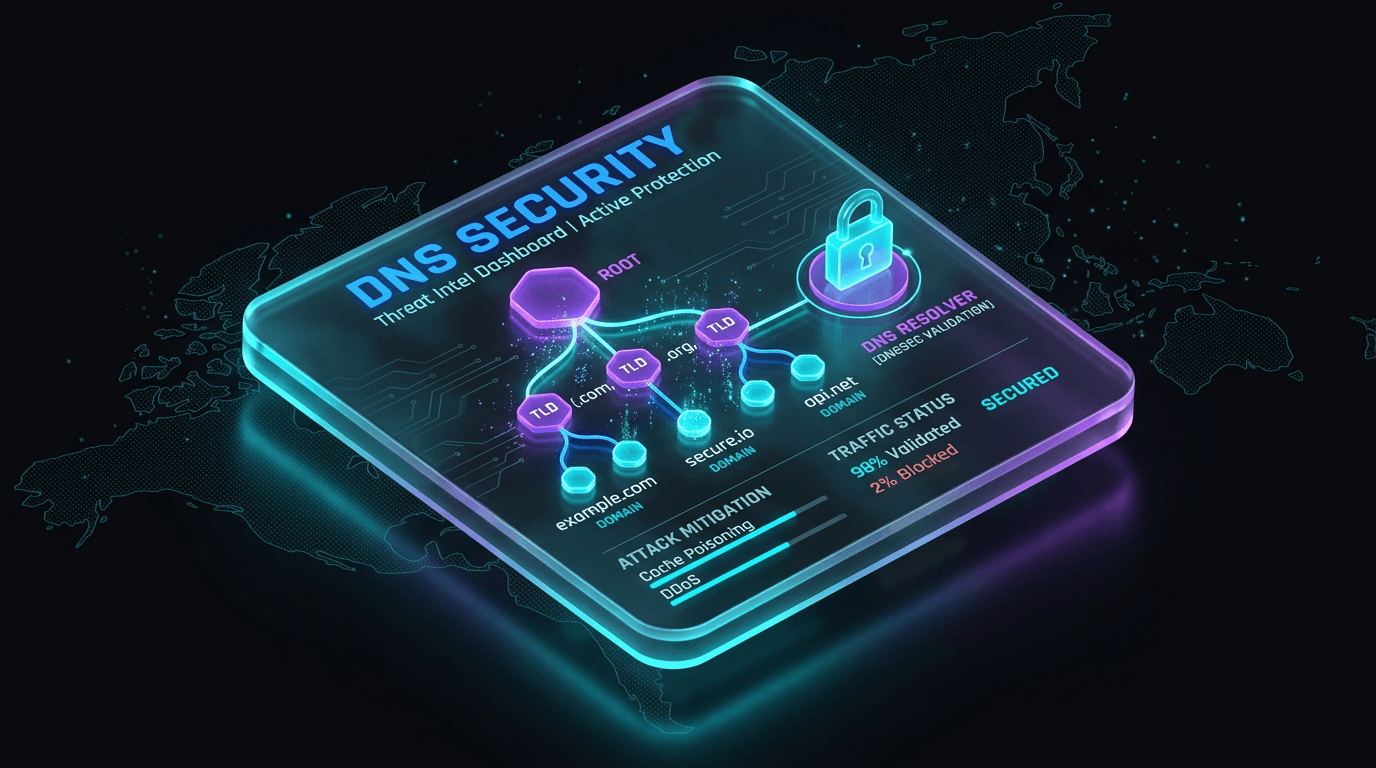
NXDOMAIN : diagnostiquer une anomalie DNS
Distinguez nom inexistant, cache négatif, filtrage et activité suspecte avant de transformer des erreurs NXDOMAIN en incident de sécurité.
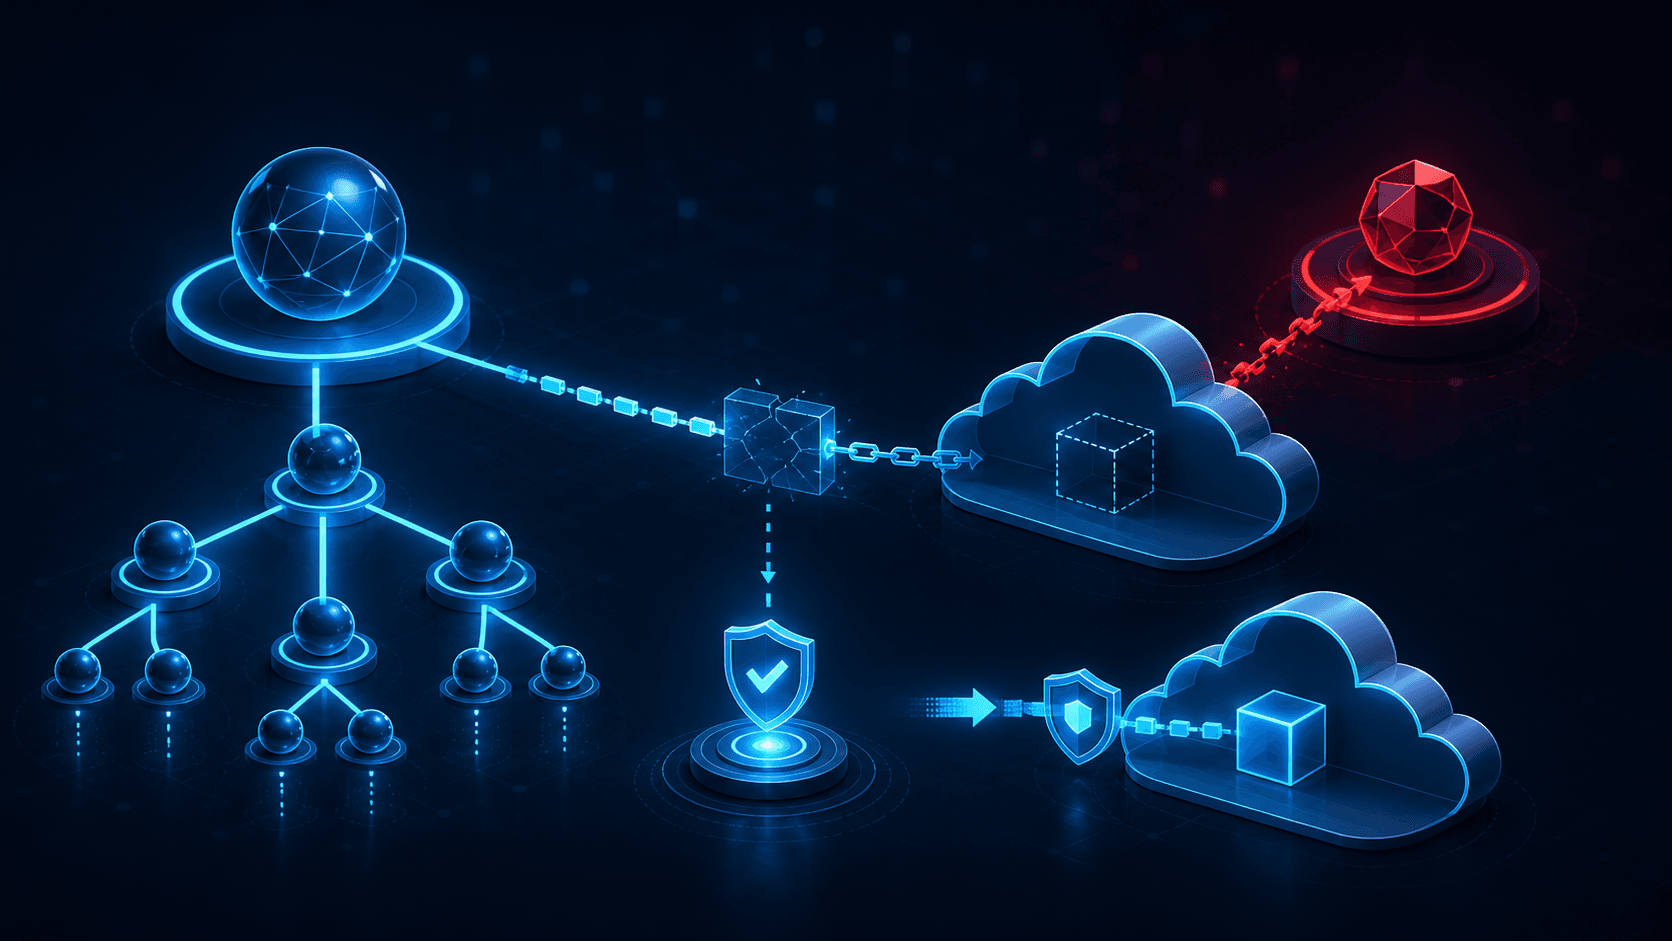
CNAME cloaking : enquêter sur un sous-domaine tiers
Suivez la chaîne CNAME, identifiez le prestataire et contrôlez les cookies transmis avant de décider si un sous-domaine doit rester autorisé.
Domaine parqué : évaluer le risque avant de bloquer
Distinguez parking, expiration et comportement malveillant. Examinez l’usage réel du domaine et choisissez une restriction proportionnée.
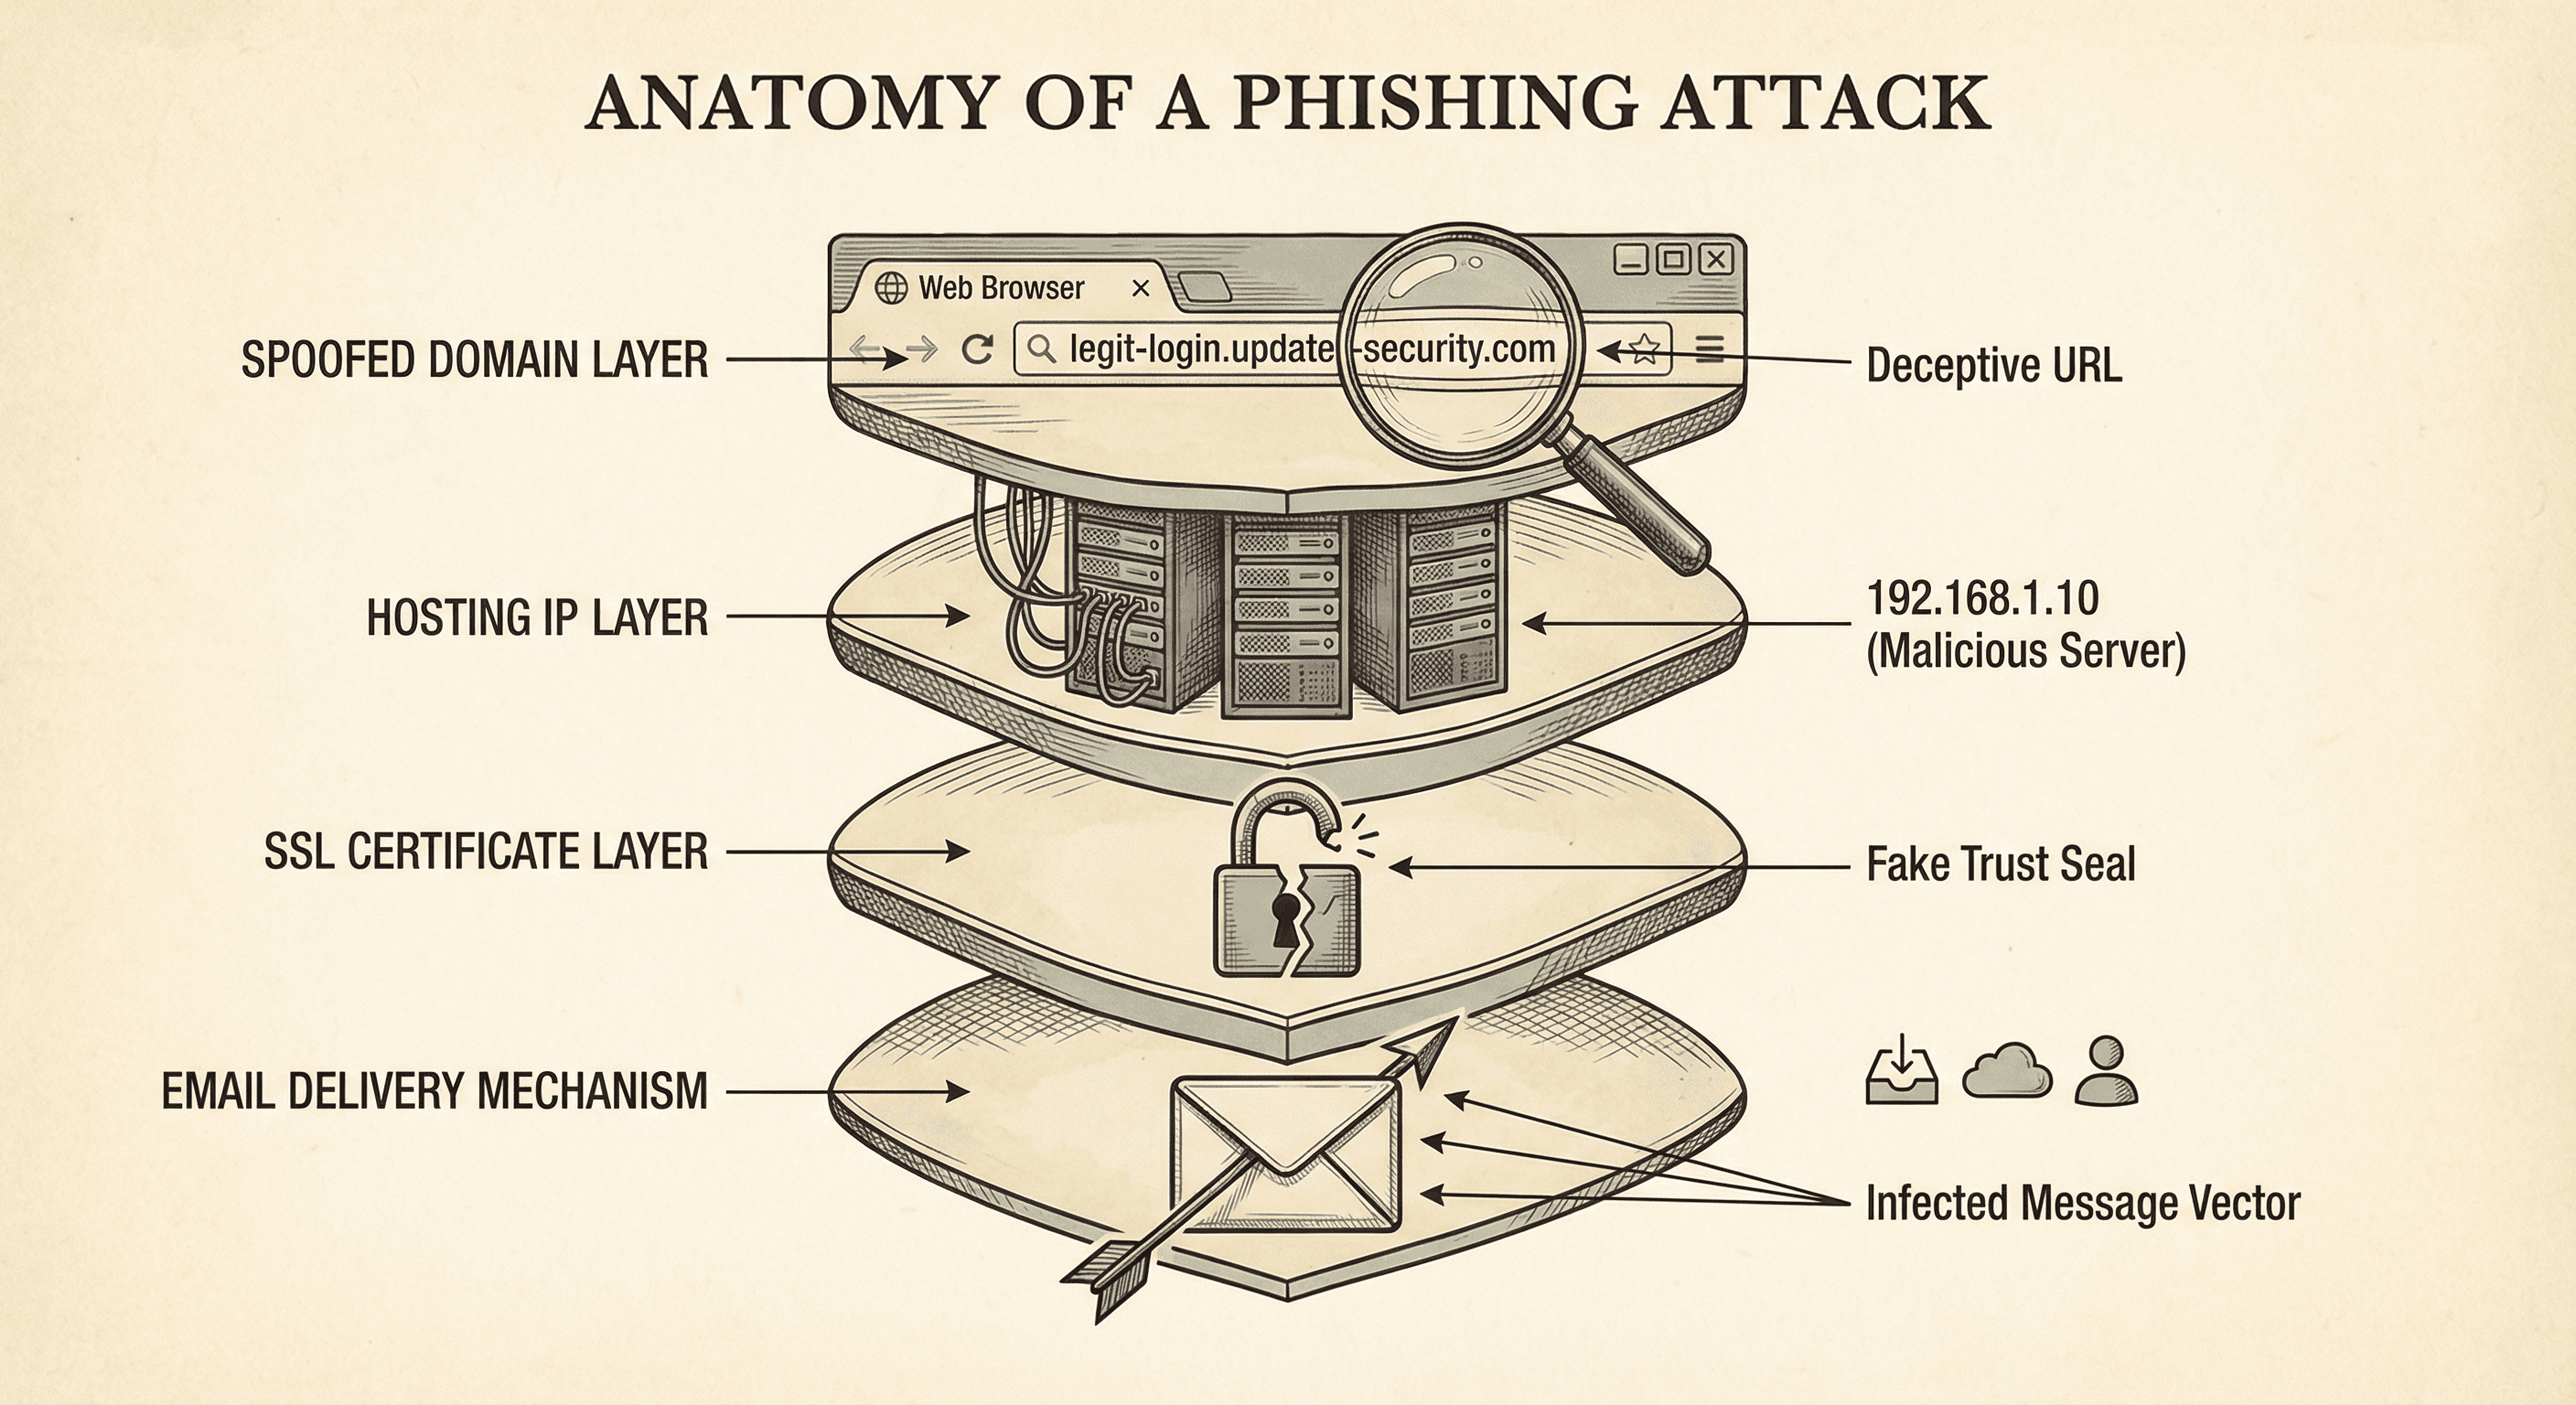
RDAP : lire les données d’un domaine en enquête
Exploitez les événements, statuts et contacts RDAP pour documenter un domaine suspect sans attribuer à tort une identité ou une compromission.
Rapport DMARC XML : interpréter les échecs
Lisez les rapports DMARC agrégés, distinguez alignement et authentification, puis classez les anomalies par service et impact métier.
Analyser les en-têtes d’un e-mail suspect
Identifiez les serveurs fiables, interprétez Authentication-Results et reliez un e-mail suspect à ses liens sans confondre identité et contenu.
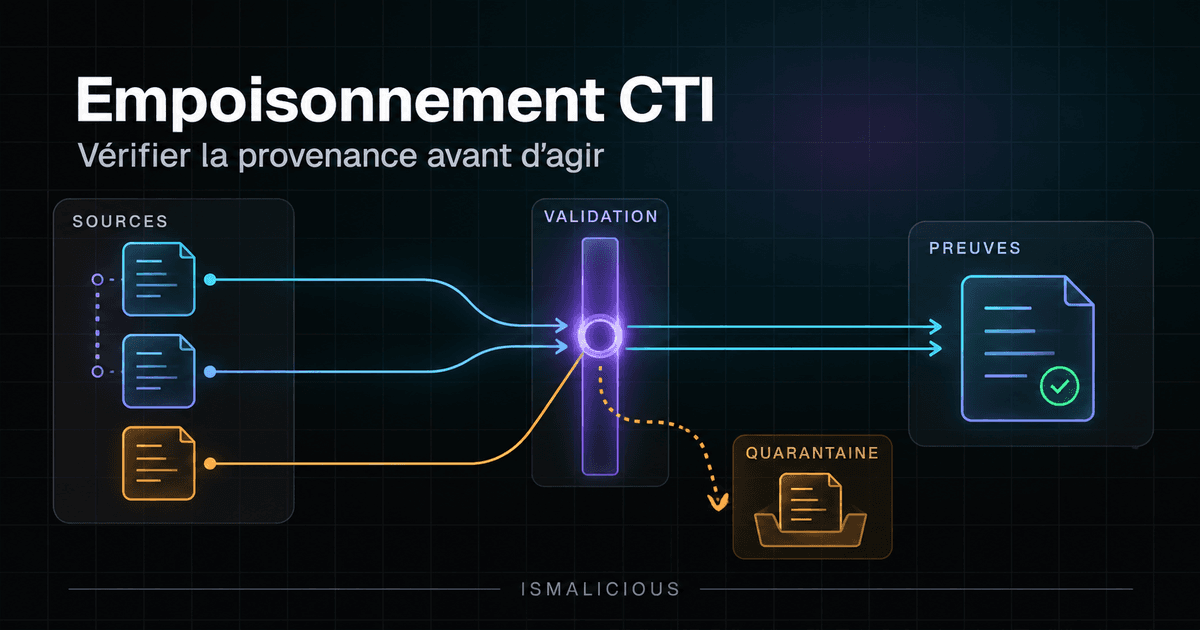
Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
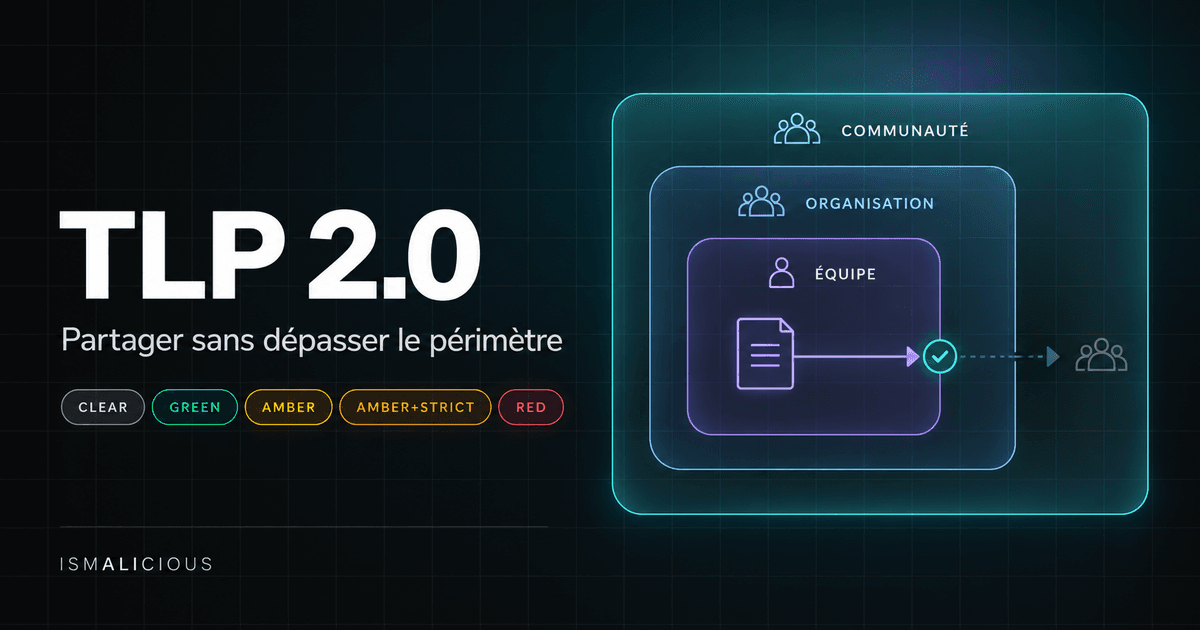
TLP 2.0 : partager la threat intelligence sans fuite de données
Appliquez TLP 2.0 aux rapports CTI, IOC et échanges avec vos prestataires : périmètres de partage, autorisations, minimisation et contrôles de diffusion.
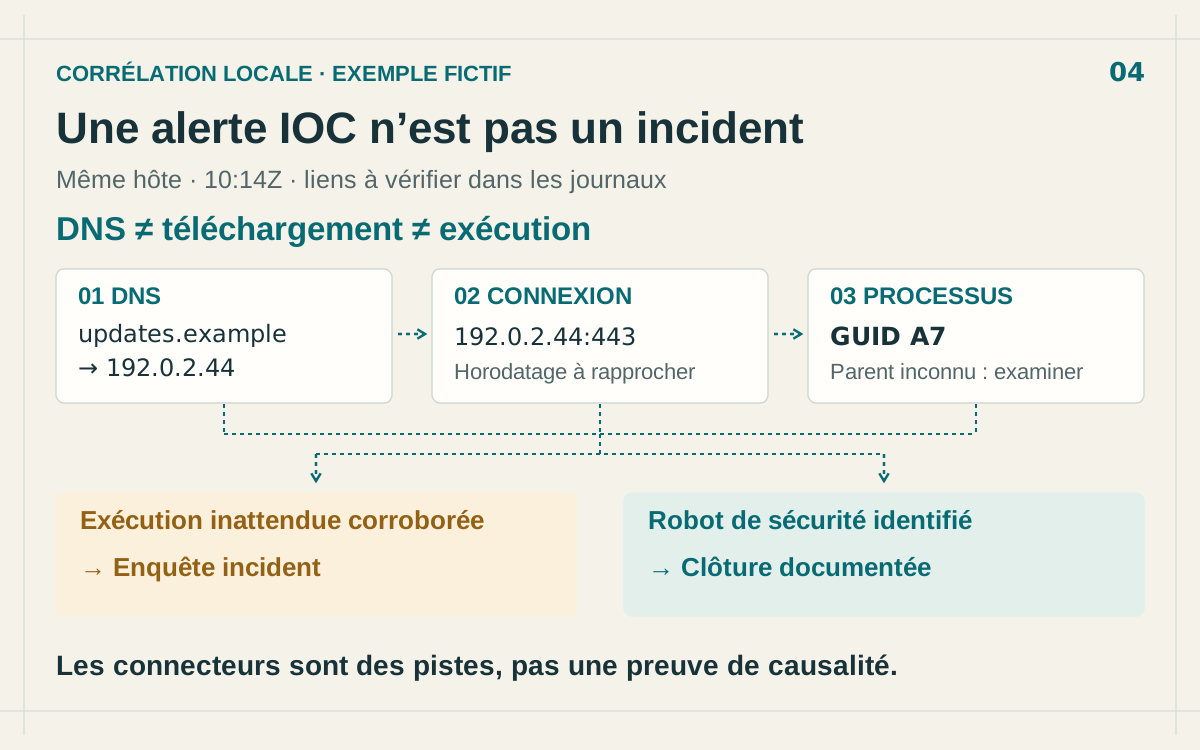
Alerte IOC : corréler IP, DNS et processus
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
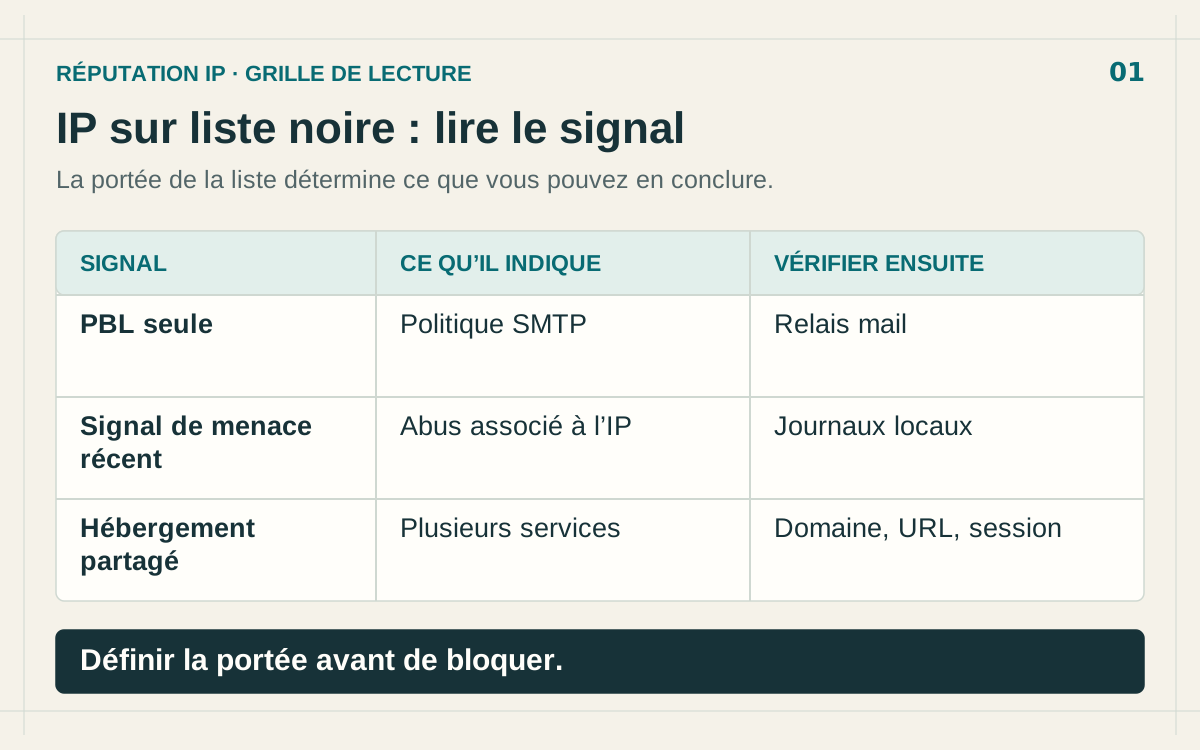
IP blacklistée : vérifier un faux positif avant de bloquer
DNSBL, IP partagée, signal ancien ou erreur de requête : identifiez la cause d’une IP blacklistée et choisissez une réponse adaptée.
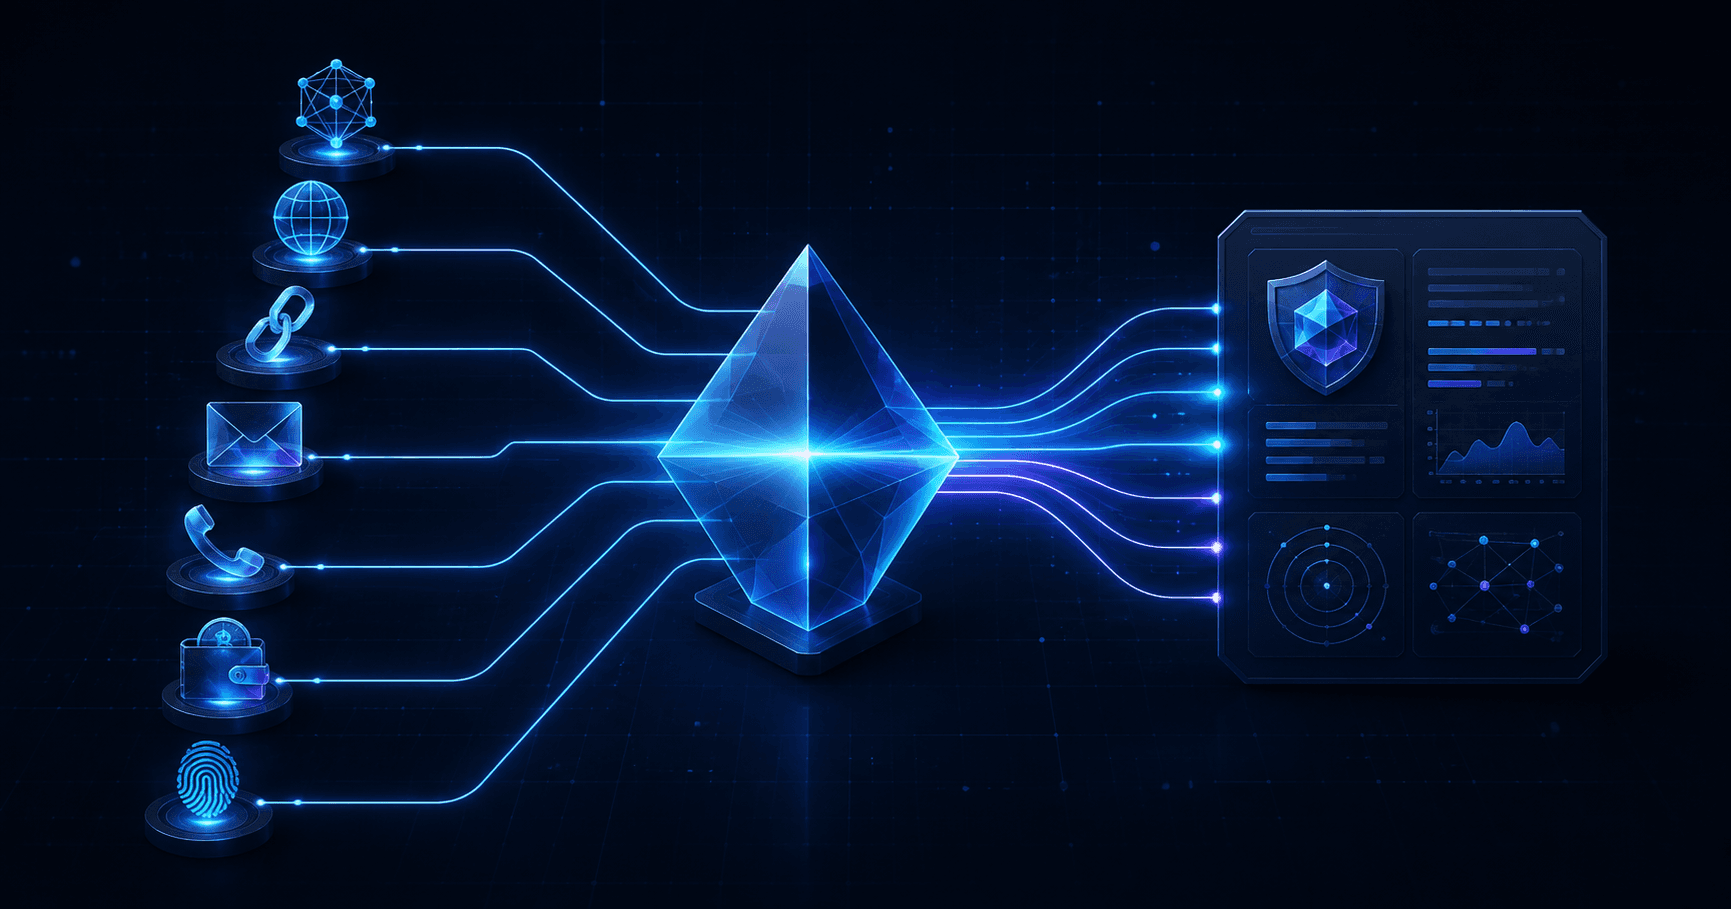
Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Alertes et Centre d’actions : construire un workflow de réponse
Passez des indicateurs surveillés et alertes reçues à une file priorisée, une validation analyste et des actions attribuées avec les Alertes et le Centre d’actions isMalicious.
API isMalicious : réussir son premier lookup d'IOC fiable
Appelez l'endpoint IOC actuel d'isMalicious, gérez les erreurs, journalisez les preuves utiles et passez du terminal à la production.
Historique des rapports : revérifier, surveiller et réutiliser les preuves
Utilisez l’historique isMalicious pour retrouver les recherches précédentes, relancer une vérification, surveiller un indicateur, créer un dossier et exporter un index réutilisable.
Sources de threat intelligence : évaluer les preuves avant d’agir
Utilisez Sources et les Patterns de menace isMalicious pour examiner fraîcheur, contribution, accord, couverture et tendances globales avant de transformer une détection en action.
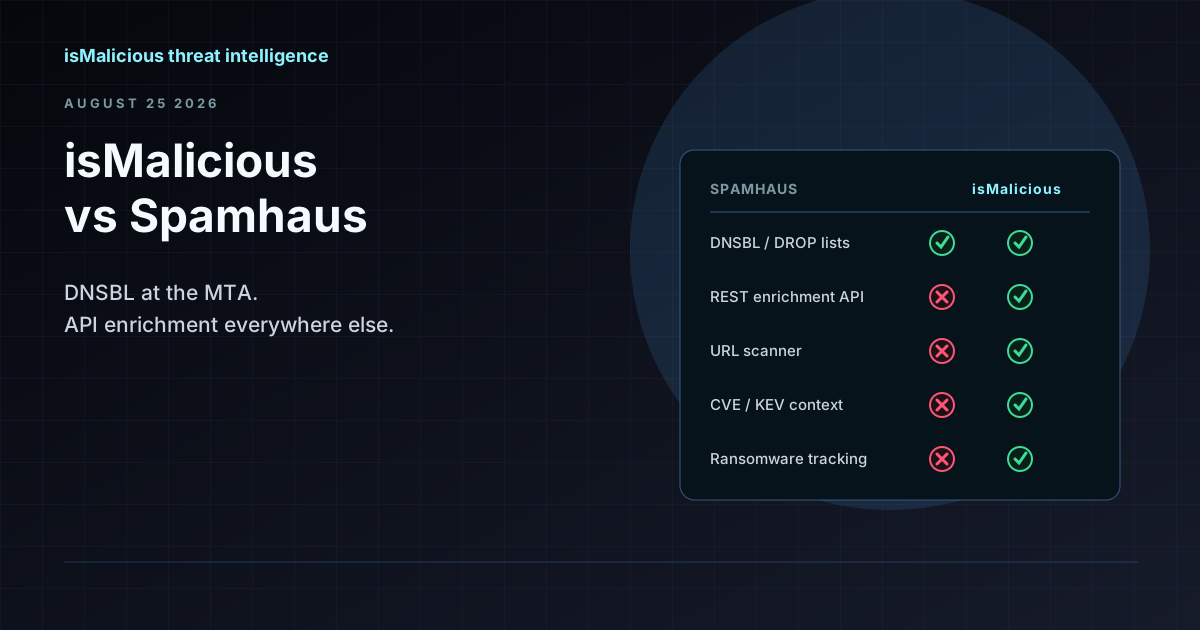
isMalicious vs Spamhaus : les listes DNSBL et l'enrichissement de menaces servent des couches différentes
Les listes DROP et SBL de Spamhaus sont la référence pour le blocage DNSBL mail et réseau. isMalicious ajoute l'enrichissement REST, le scoring URL, le contexte CVE et les flux STIX. La plupart des stacks matures utilisent les deux à des couches distinctes.
Threat intelligence IPv6 : la réputation au-delà d’IPv4
Construisez une threat intelligence IPv6 avec normalisation, contexte de préfixe, journalisation dual stack et décisions sans surblocage.
Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.
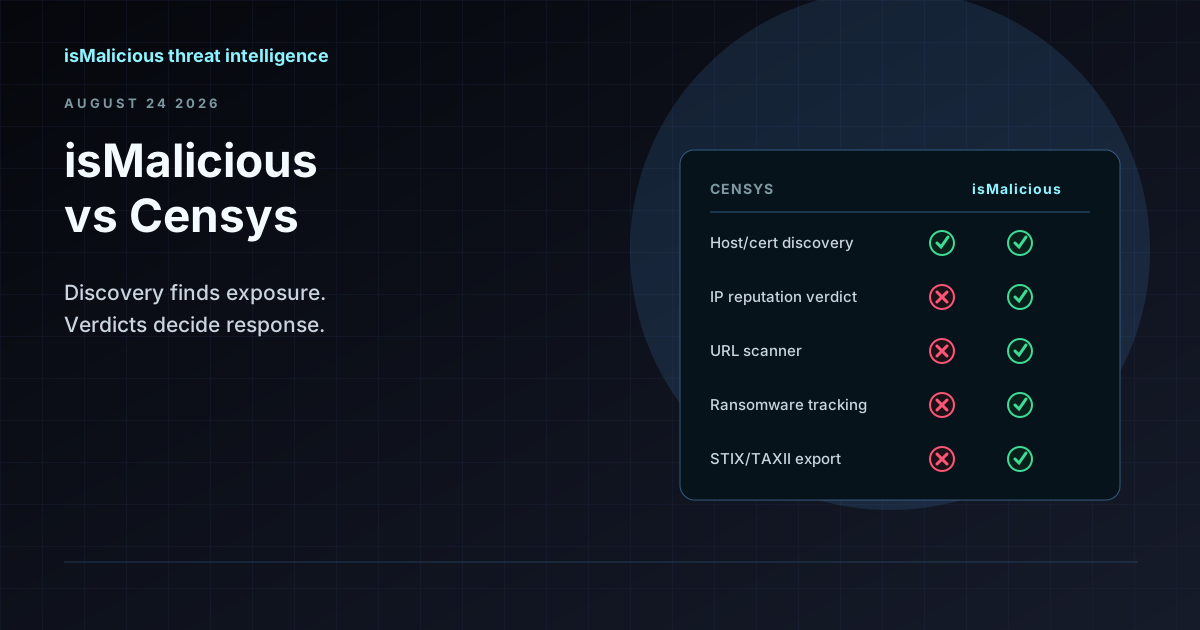
isMalicious vs Censys : la découverte Internet et les verdicts de réputation sont des métiers différents
Censys cartographie ce qui existe sur Internet — hôtes, certificats, ports ouverts. isMalicious évalue ce qui est malveillant. La plupart des équipes qui comparent les deux ont besoin de la seconde question, pas de la première.
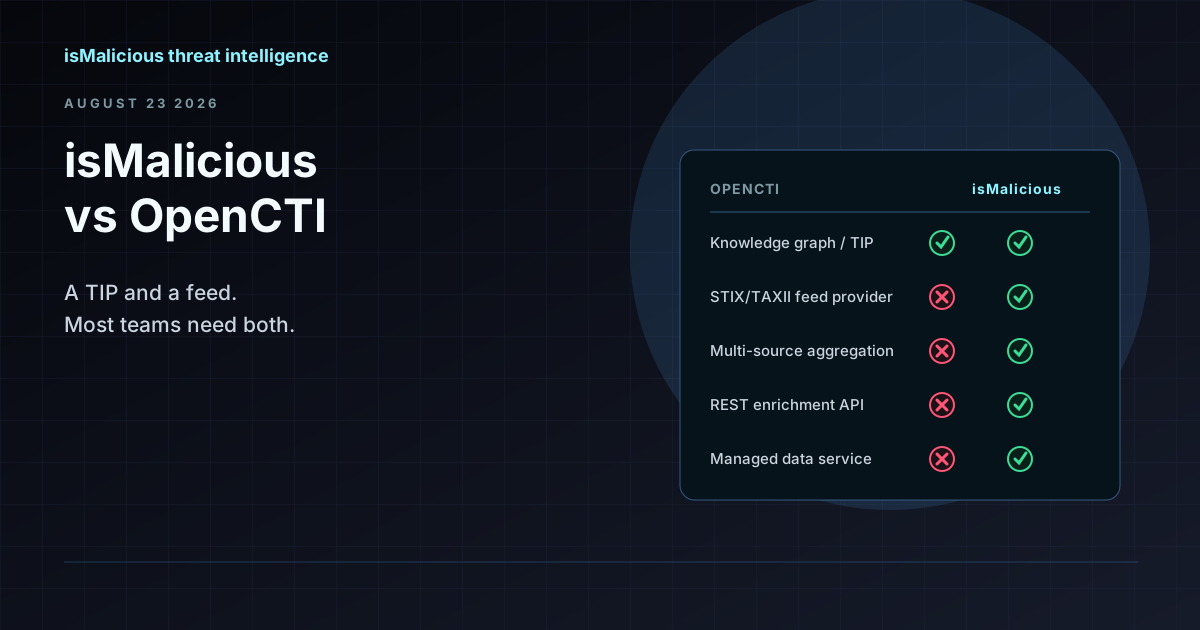
isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.