Certificat révoqué : lire OCSP et CRL sans confusion
Distinguez révocation, expiration et réputation d’un domaine. Vérifiez le certificat exact, la fraîcheur du statut et le résultat côté client.
Pièce jointe ZIP chiffrée : comment l’analyser
Traitez une archive protégée par mot de passe sans l’ouvrir sur le poste utilisateur : collecte, isolation, empreintes et décision documentée.
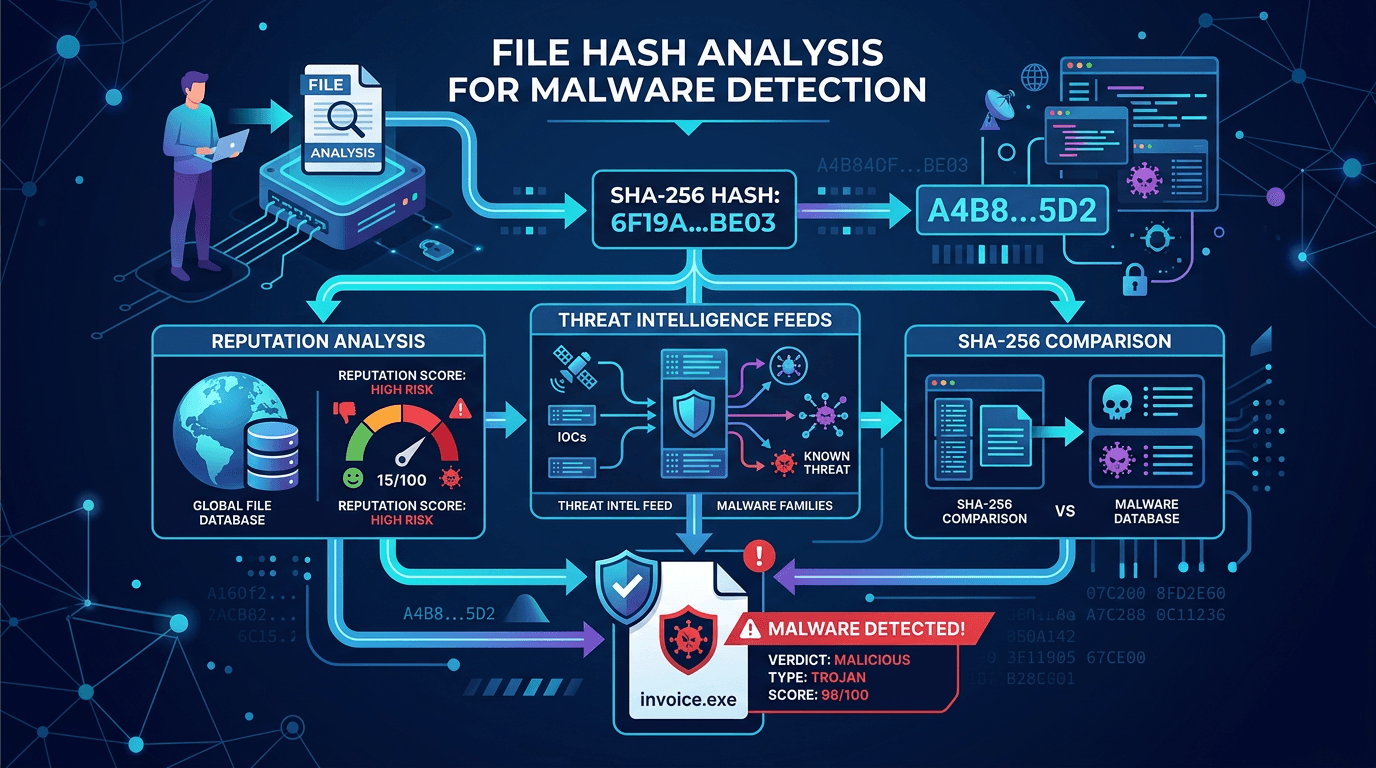
Calculer le SHA-256 d’un fichier avec PowerShell
Calculez une empreinte SHA-256 sans exécuter le fichier, comparez la bonne référence et consignez les limites du résultat de réputation.
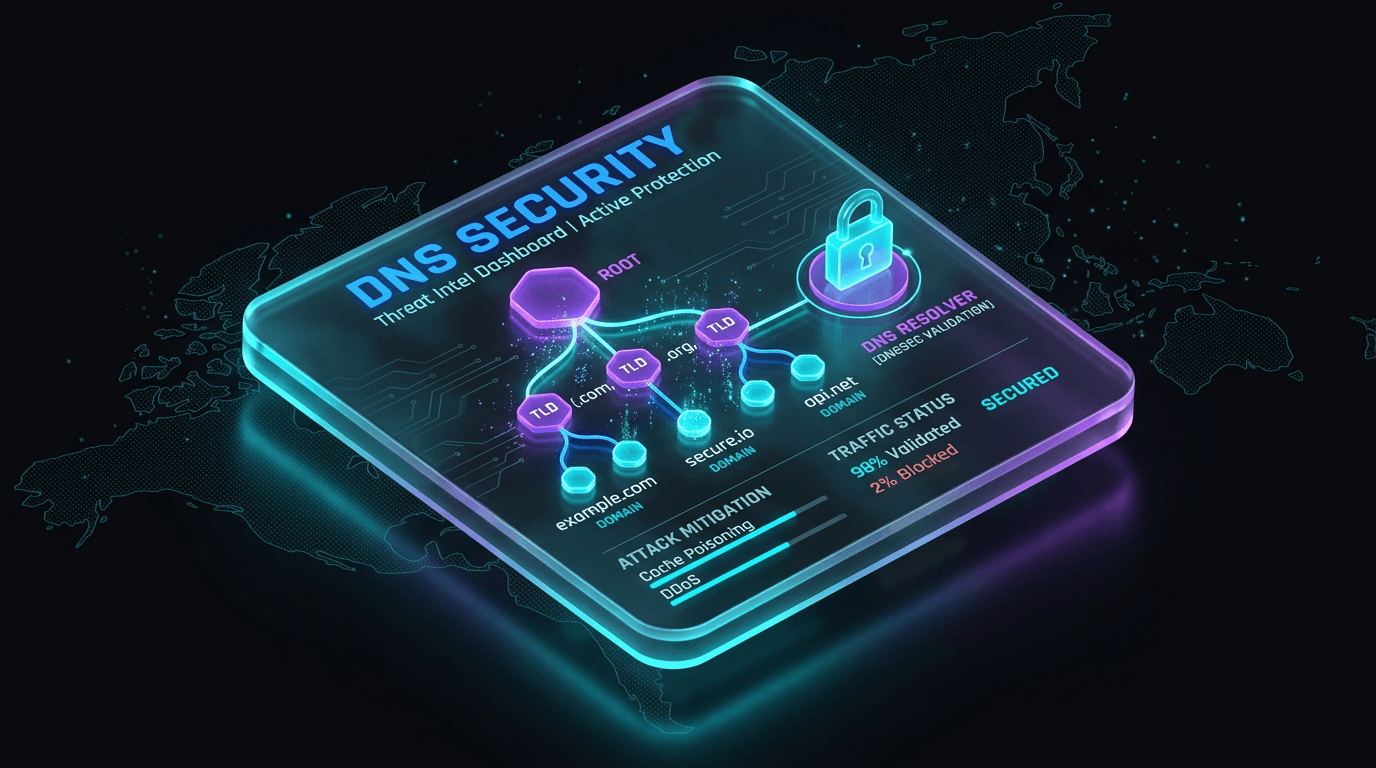
DNSSEC et SERVFAIL : trouver la cause de l’échec
Diagnostiquez un SERVFAIL avec les erreurs DNS détaillées, la chaîne DS/DNSKEY et les signatures, puis vérifiez la réparation sans désactiver DNSSEC.
NXDOMAIN : diagnostiquer une anomalie DNS
Distinguez nom inexistant, cache négatif, filtrage et activité suspecte avant de transformer des erreurs NXDOMAIN en incident de sécurité.
Erreur SMTP 550 5.7.1 : trouver la cause du rejet
Un rejet 550 5.7.1 peut venir de la politique destinataire, de l’authentification ou de la réputation. Retrouvez la cause avec les bonnes traces.
Analyser les en-têtes d’un e-mail suspect
Identifiez les serveurs fiables, interprétez Authentication-Results et reliez un e-mail suspect à ses liens sans confondre identité et contenu.
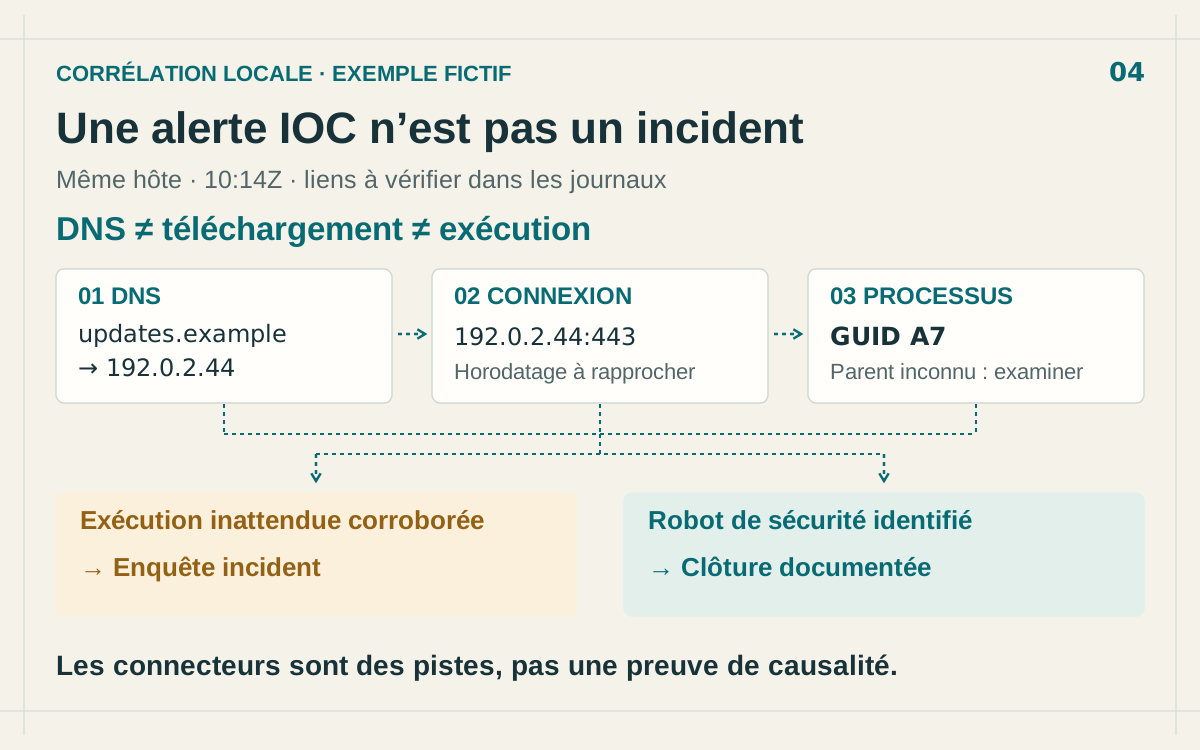
Alerte IOC : corréler IP, DNS et processus
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Alertes et Centre d’actions : construire un workflow de réponse
Passez des indicateurs surveillés et alertes reçues à une file priorisée, une validation analyste et des actions attribuées avec les Alertes et le Centre d’actions isMalicious.
API isMalicious : réussir son premier lookup d'IOC fiable
Appelez l'endpoint IOC actuel d'isMalicious, gérez les erreurs, journalisez les preuves utiles et passez du terminal à la production.
Historique des rapports : revérifier, surveiller et réutiliser les preuves
Utilisez l’historique isMalicious pour retrouver les recherches précédentes, relancer une vérification, surveiller un indicateur, créer un dossier et exporter un index réutilisable.
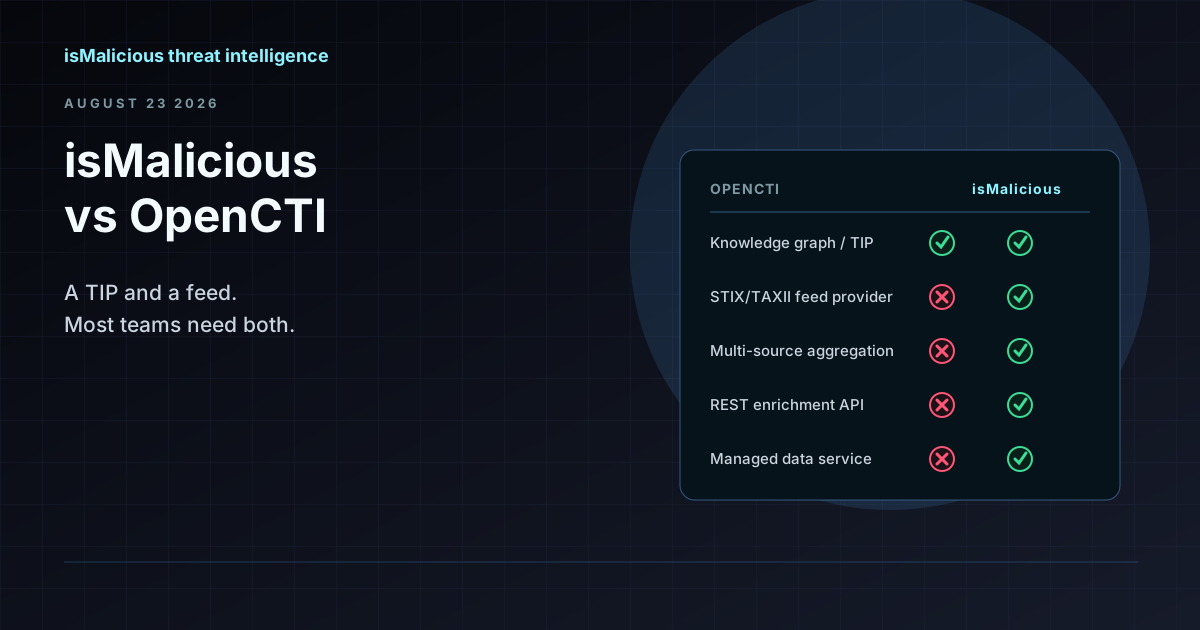
isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.
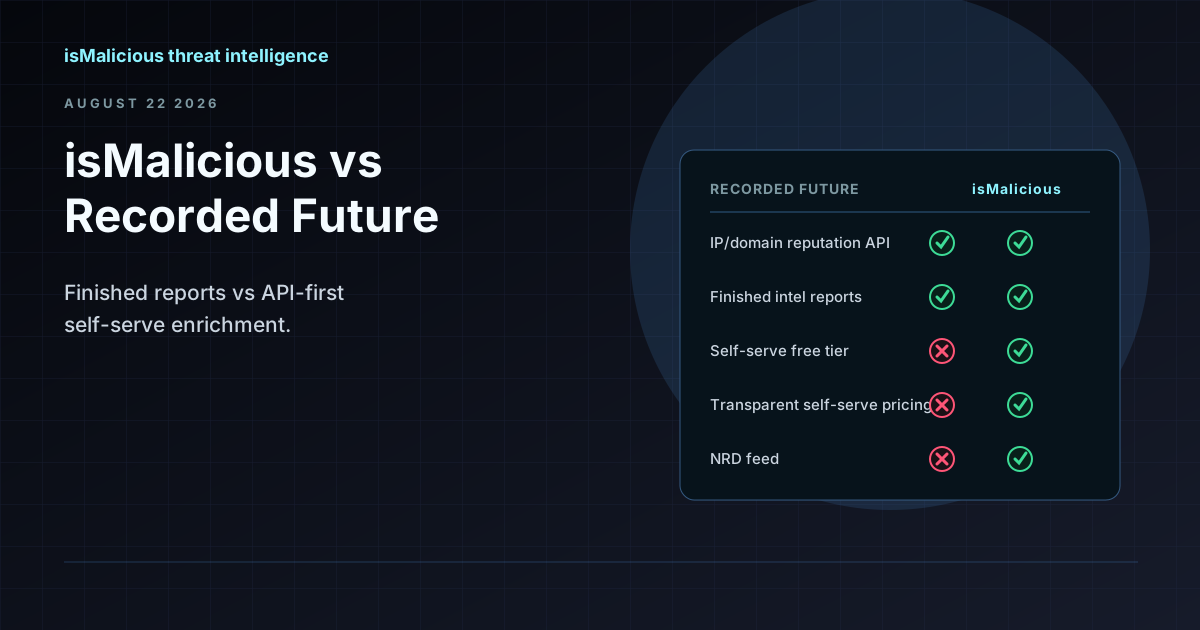
isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.
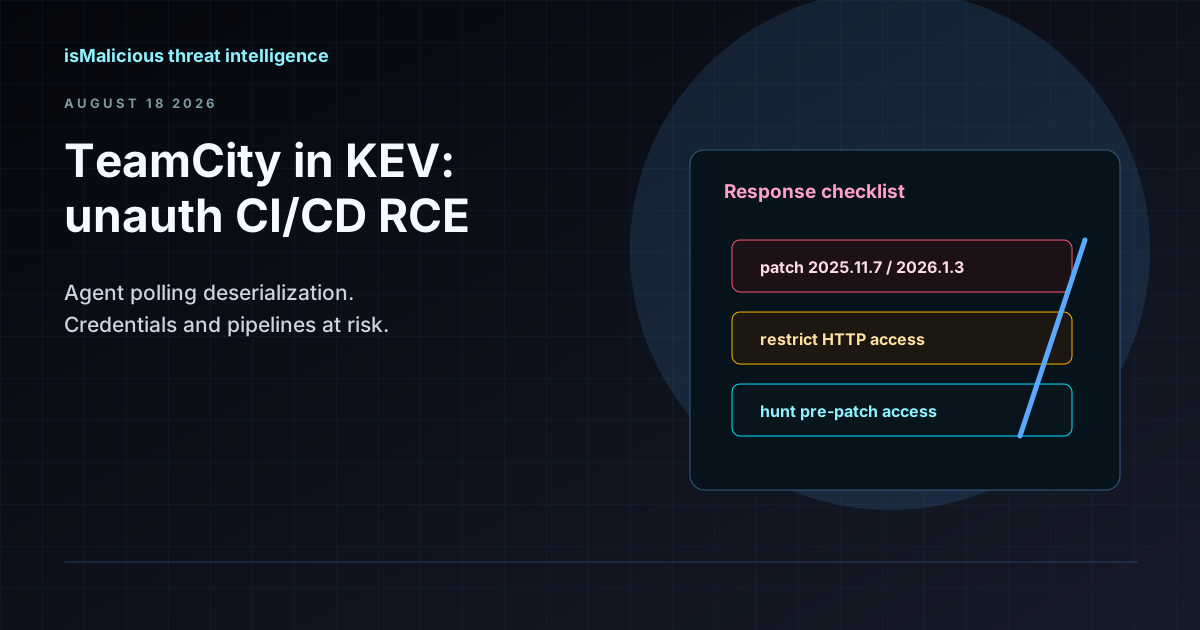
CVE-2026-63077 : RCE non authentifiée sur chaque serveur TeamCity On-Premises
Une faille de désérialisation dans le protocole de polling des agents donne aux attaquants les privilèges du serveur TeamCity sans identifiants. JetBrains a corrigé en 2025.11.7 et 2026.1.3 — le KEV CISA et une échéance fédérale de 3 jours imposent de chasser maintenant, pas après le prochain train de release.
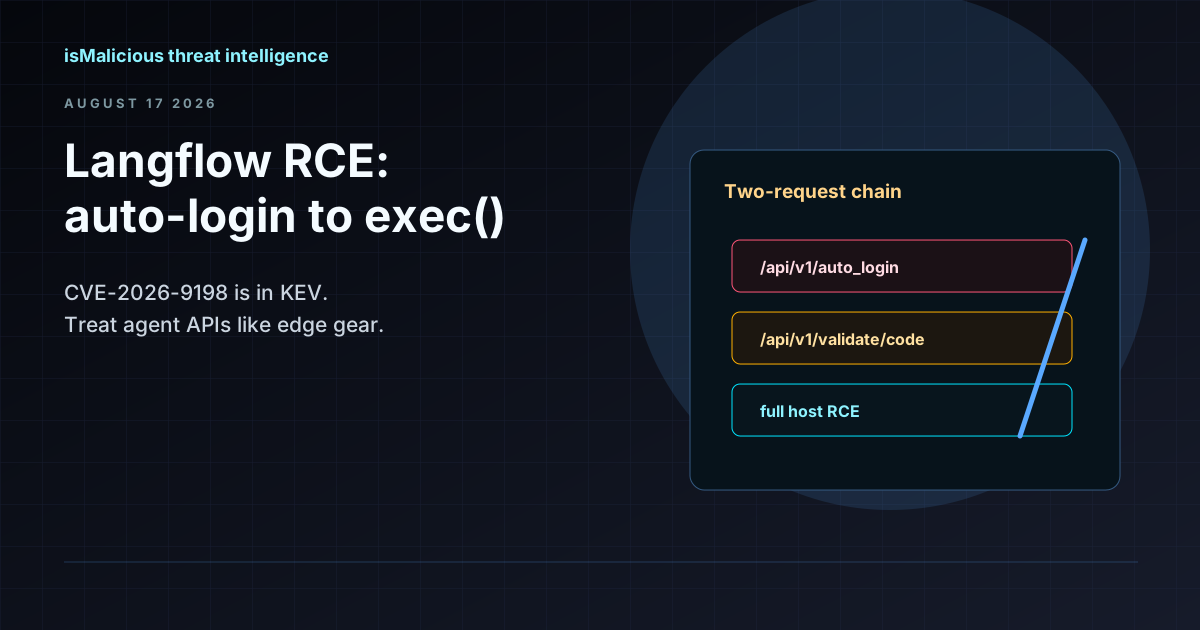
CVE-2026-9198 : RCE non authentifiée sur les plans de contrôle d'agents IBM Langflow OSS
Un jeton SUPERUSER obtenu via /api/v1/auto_login s'enchaîne avec exec() Python dans /api/v1/validate/code. Langflow 1.10.1 corrige la faille — mais les instances exposées sur Internet exigent une recherche immédiate, pas après le prochain sprint.
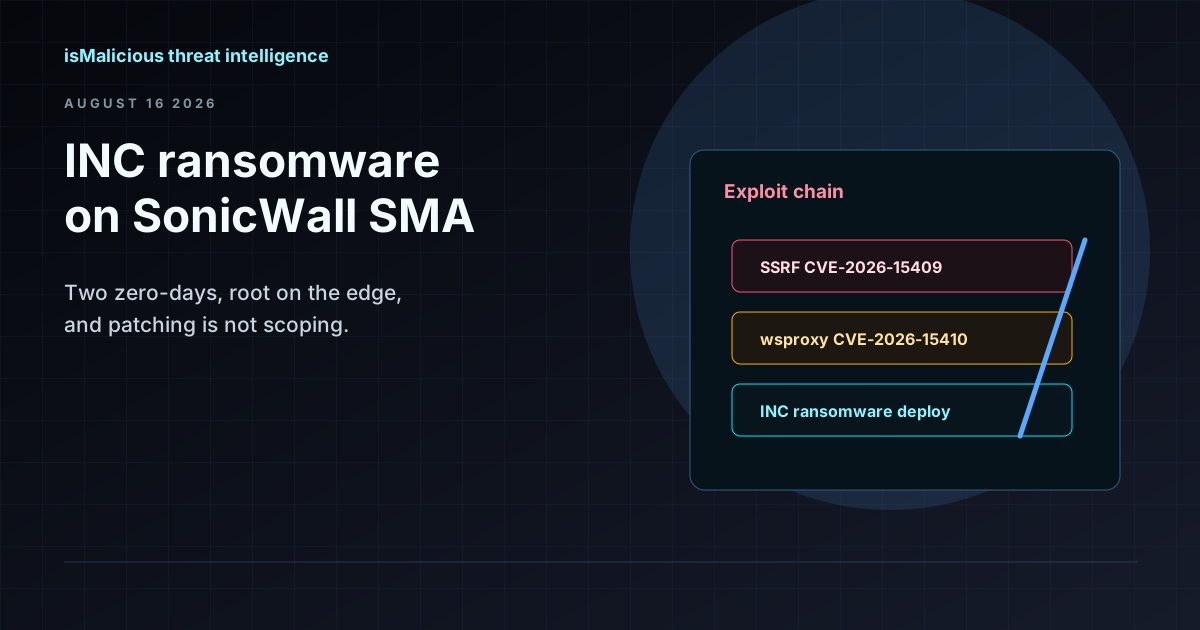
Le ransomware INC enchaîne deux zero-days SonicWall SMA (CVE-2026-15409, CVE-2026-15410)
Des affiliés d'INC exploitent une SSRF et une injection de code post-authentification sur SonicWall SMA 1000 pour atteindre les réseaux internes. L'exploitation a commencé des semaines avant le correctif du 14 juillet — voici comment mener la recherche et le triage.
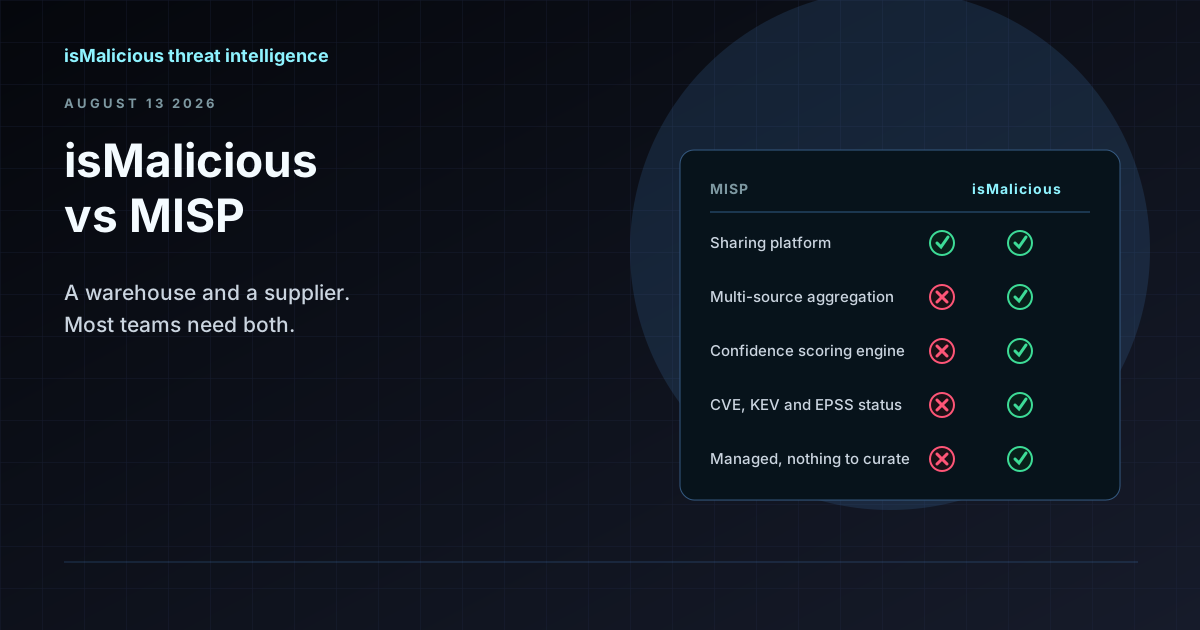
isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
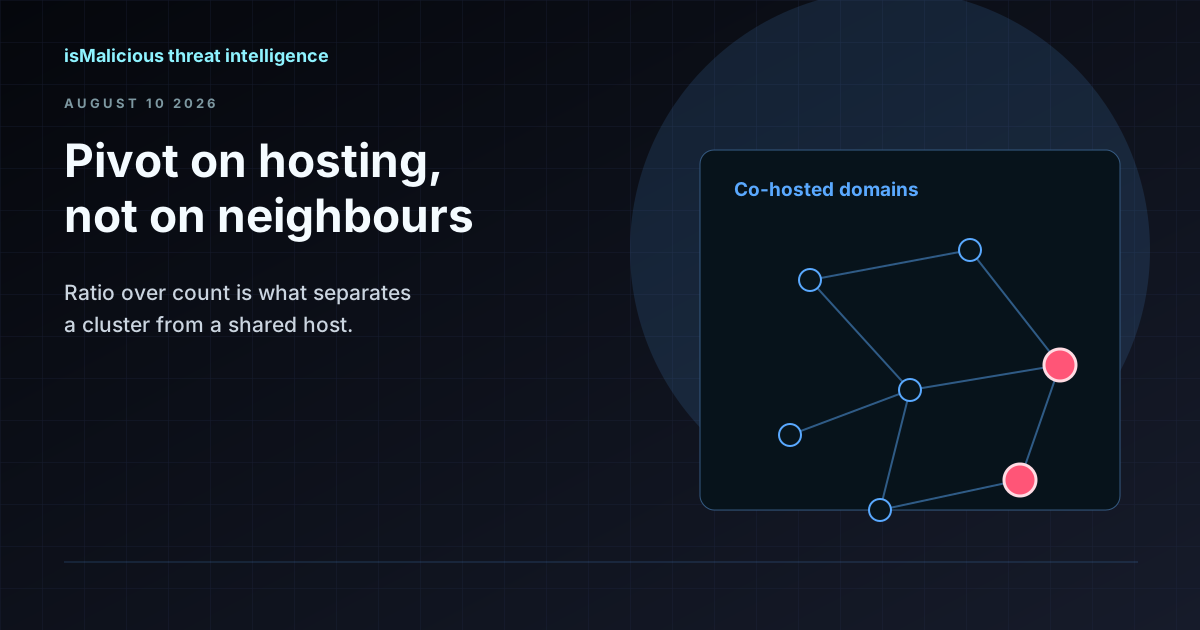
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.