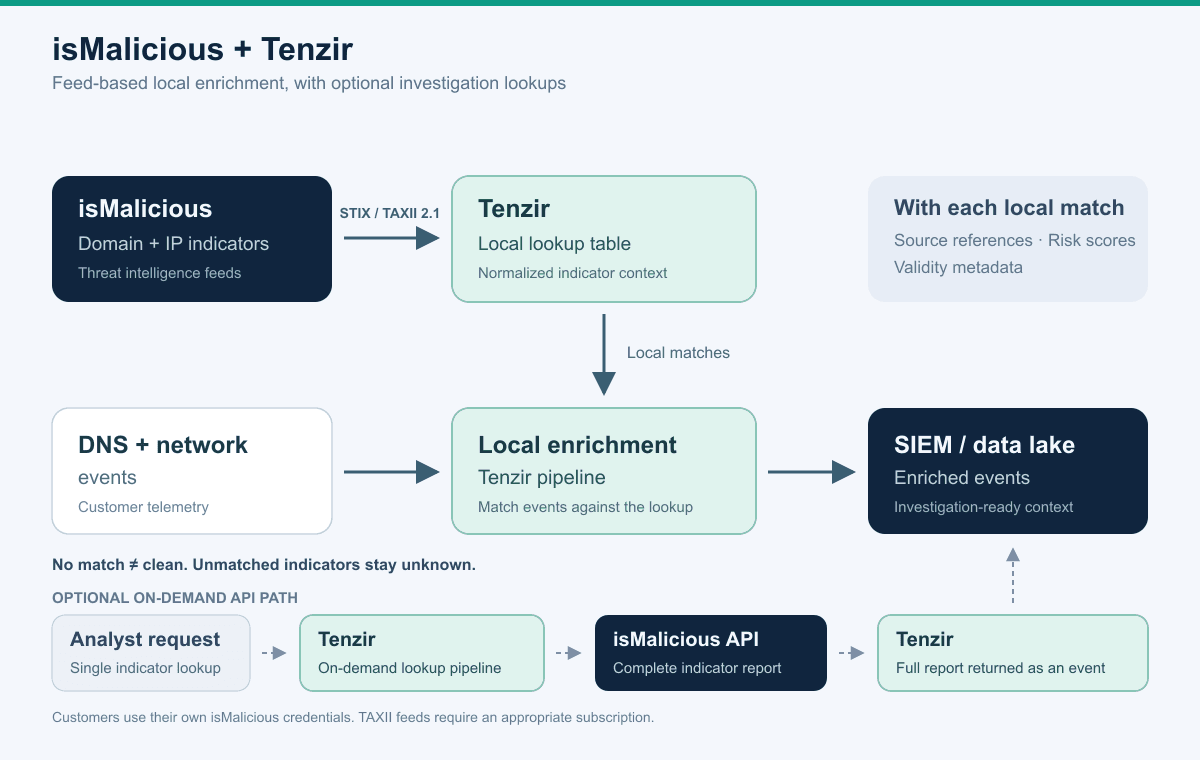
isMalicious + Tenzir : le renseignement dans vos pipelines
Connectez les flux de domaines et d’IP isMalicious à Tenzir via STIX/TAXII pour enrichir les événements DNS et réseau dans vos pipelines.
Certificat révoqué : lire OCSP et CRL sans confusion
Distinguez révocation, expiration et réputation d’un domaine. Vérifiez le certificat exact, la fraîcheur du statut et le résultat côté client.
STIX : distinguer Indicator et Observed Data
Séparez une règle de détection, un fait observé et un Sighting STIX pour importer vos IOC sans transformer chaque trace en menace.
Defang et refang : traiter hxxp et les IOC sans erreur
Partagez des IOC neutralisés tout en conservant une valeur exploitable : distinguez affichage, conversion, validation et soumission à un service externe.
Normalisation URL : éviter les erreurs de matching IOC
Comparez les URL sans perdre les preuves : casse, encodage, paramètres et fragments demandent des règles explicites et des tests de non-correspondance.
TTL DNS : enquêter sur un changement d’IP
Reconstituez un changement d’adresse DNS avec des réponses datées, les caches et les vues réseau, sans confondre TTL et durée de menace.
CNAME cloaking : enquêter sur un sous-domaine tiers
Suivez la chaîne CNAME, identifiez le prestataire et contrôlez les cookies transmis avant de décider si un sous-domaine doit rester autorisé.
Domaine parqué : évaluer le risque avant de bloquer
Distinguez parking, expiration et comportement malveillant. Examinez l’usage réel du domaine et choisissez une restriction proportionnée.
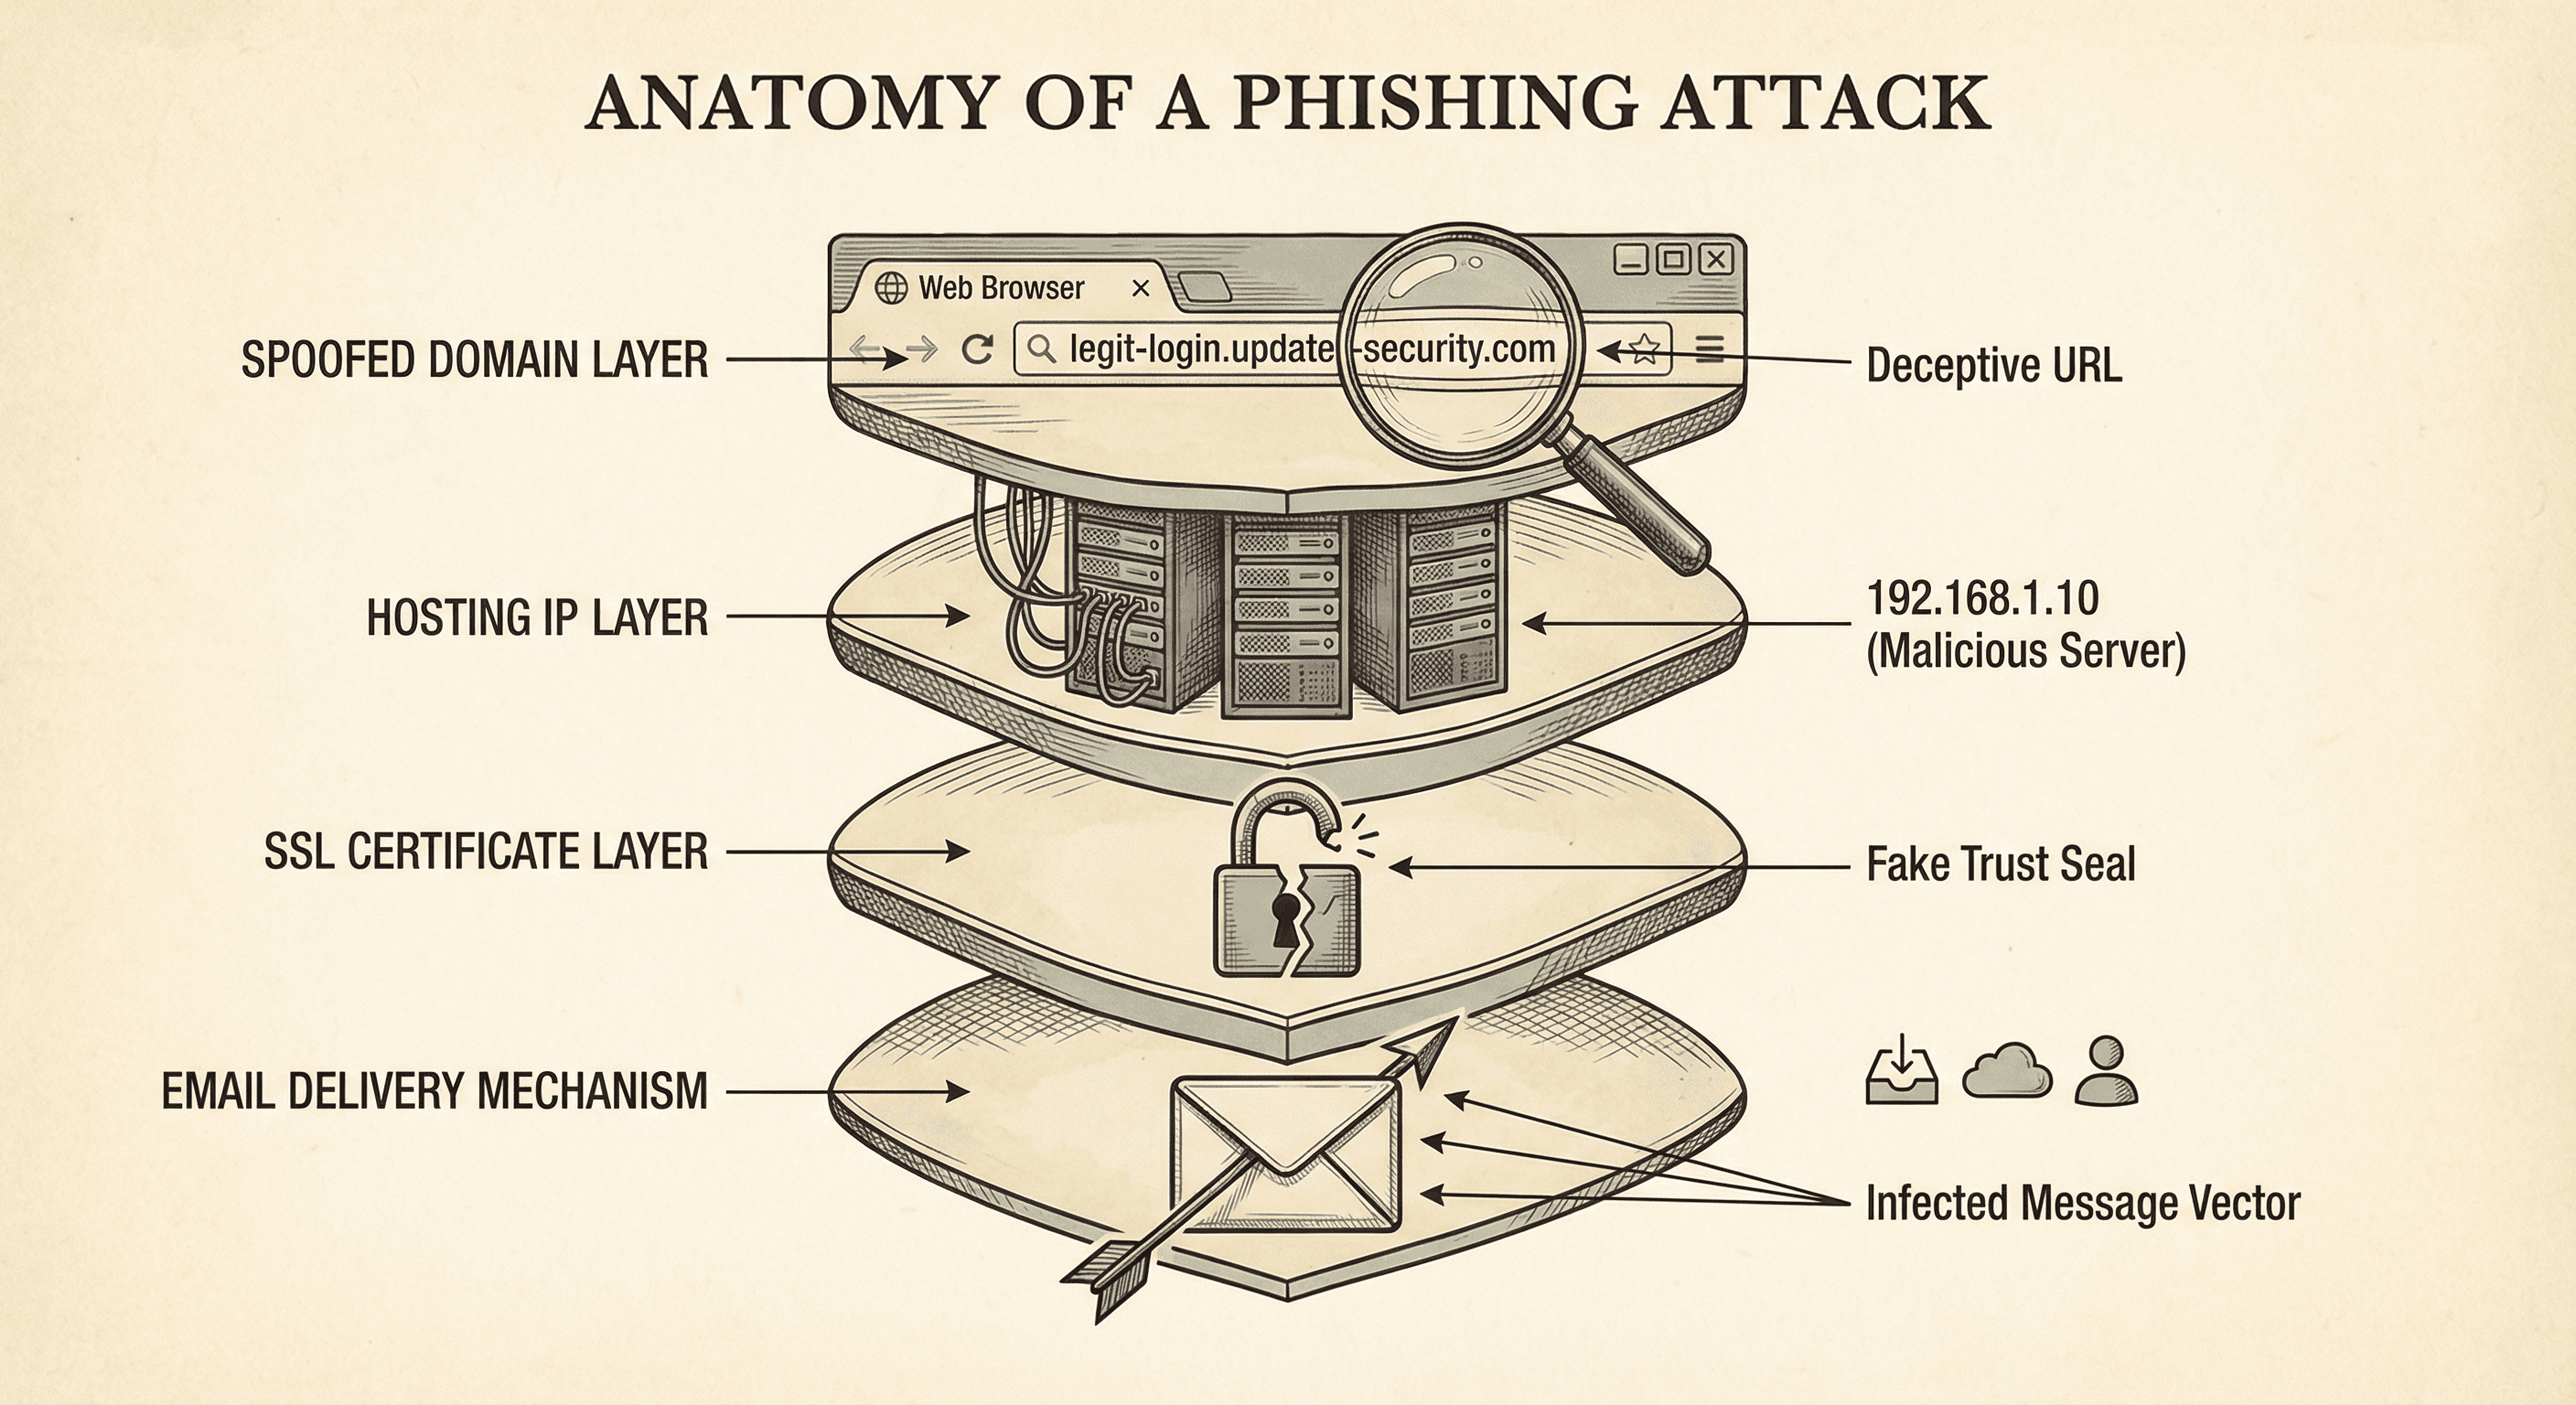
RDAP : lire les données d’un domaine en enquête
Exploitez les événements, statuts et contacts RDAP pour documenter un domaine suspect sans attribuer à tort une identité ou une compromission.

Réseau scolaire : tester et maintenir la segmentation
Segmentez le réseau scolaire selon les usages, vérifiez les accès autorisés et interdits, préservez les outils pédagogiques et préparez un retour arrière.
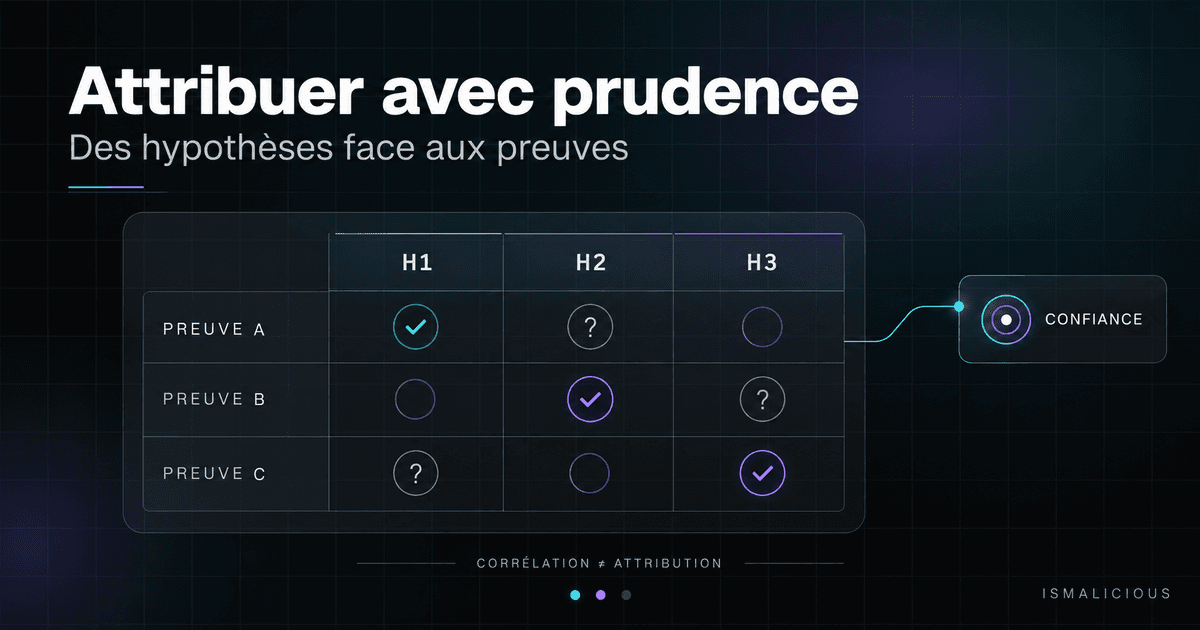
Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
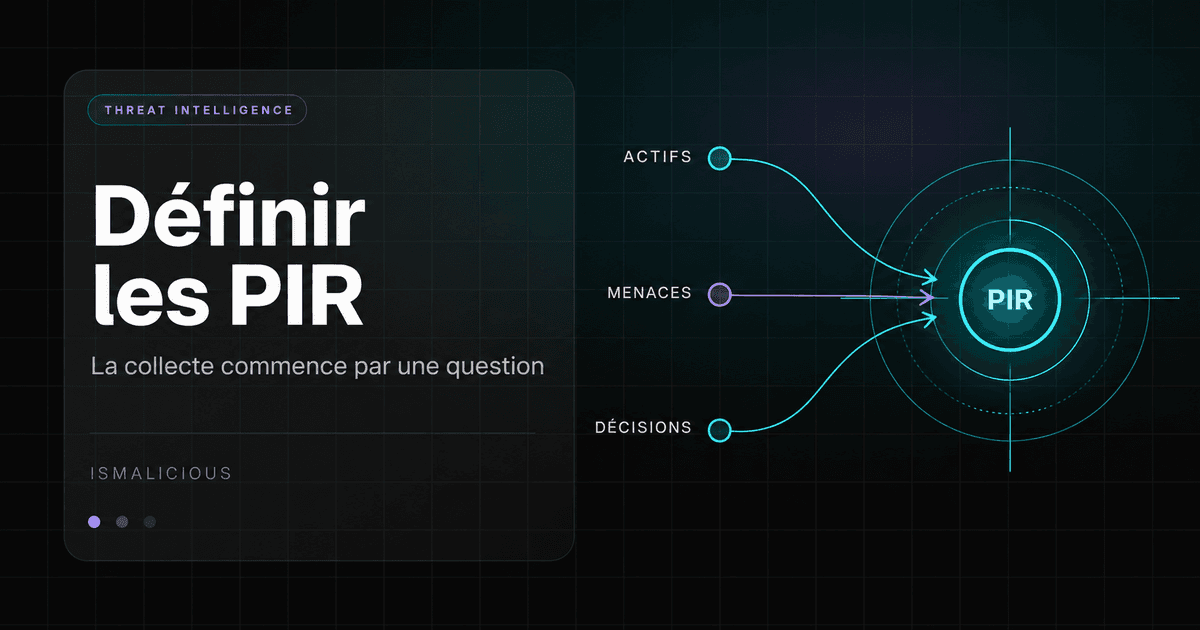
Définir des PIR en threat intelligence : modèle et collecte
Transformez les demandes de veille en PIR exploitables : questions de décision, modèle de registre, plan de collecte et critères de clôture pour une équipe CTI.
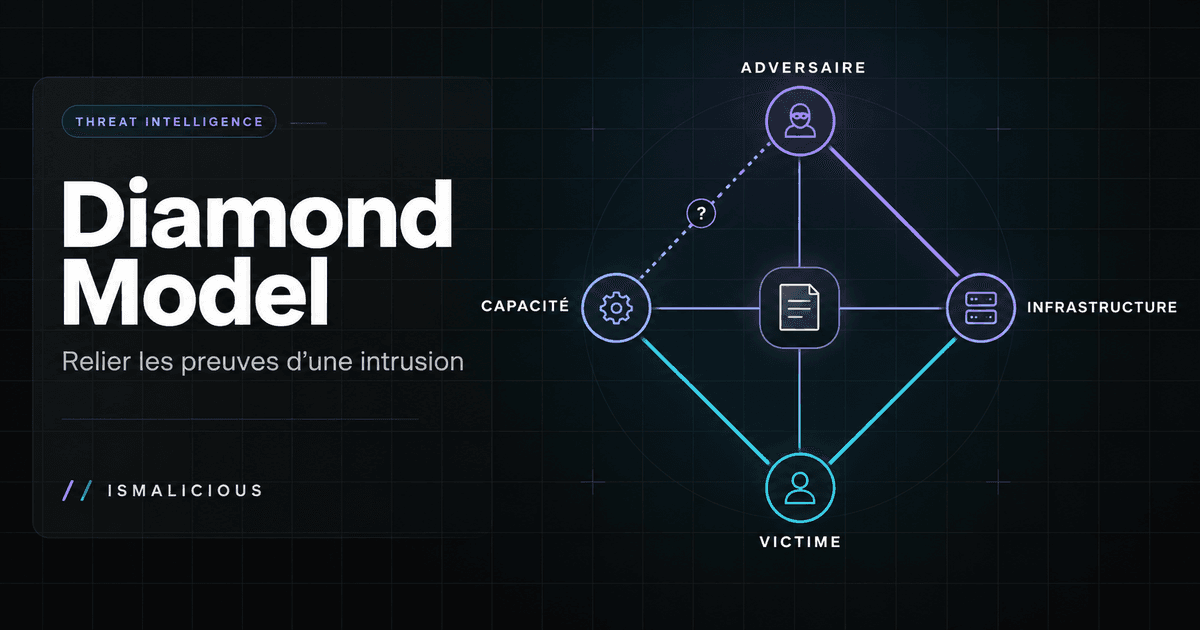
Diamond Model : mener une enquête CTI fondée sur les preuves
Appliquez le Diamond Model à une enquête CTI : événements, pivots, chronologie, preuves contradictoires et décisions, avec un cas fictif complet et réutilisable.
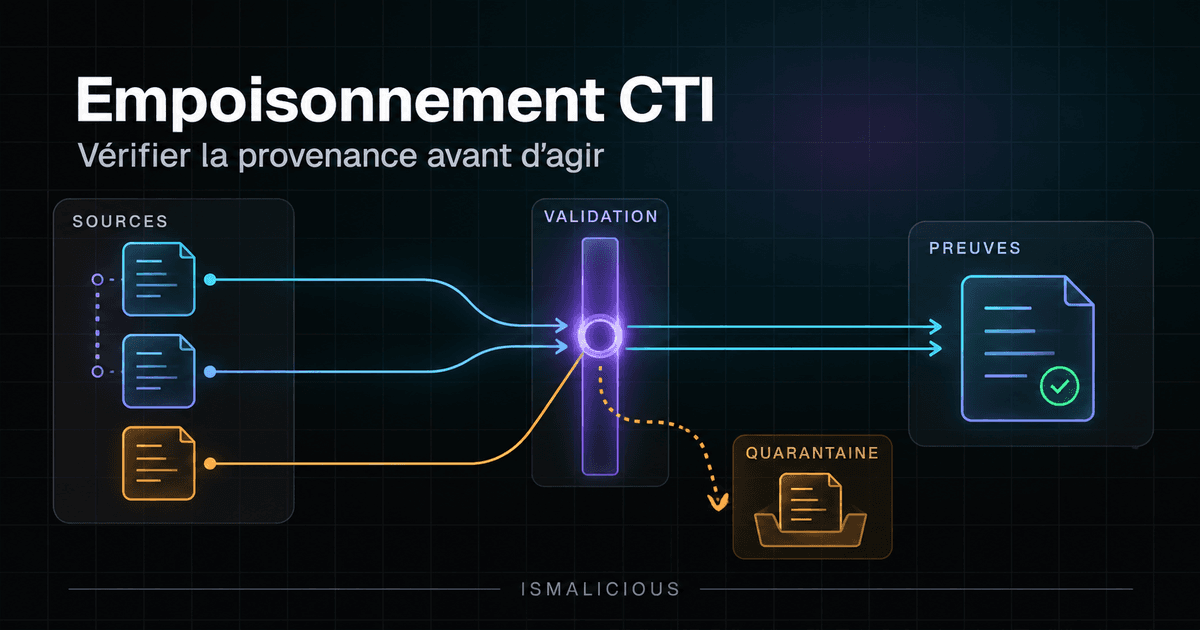
Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
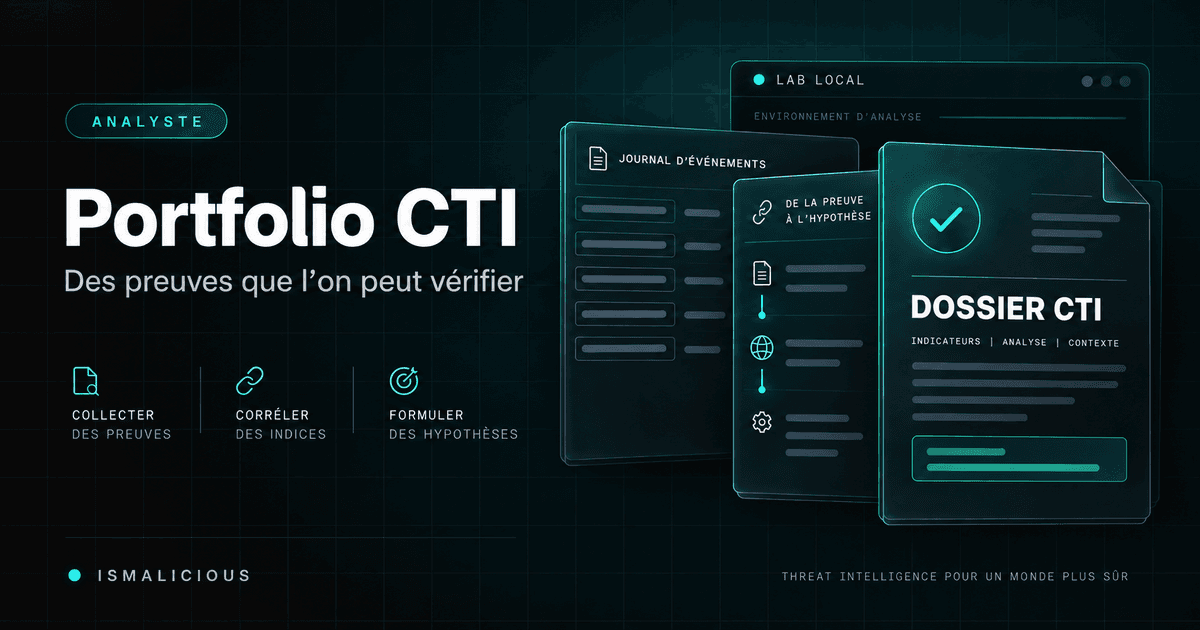
Portfolio analyste CTI : construire un laboratoire hors ligne
Créez un portfolio d’analyste CTI vérifiable : laboratoire hors ligne, corpus fictif, livrables, revue des preuves et critères pour montrer votre raisonnement.
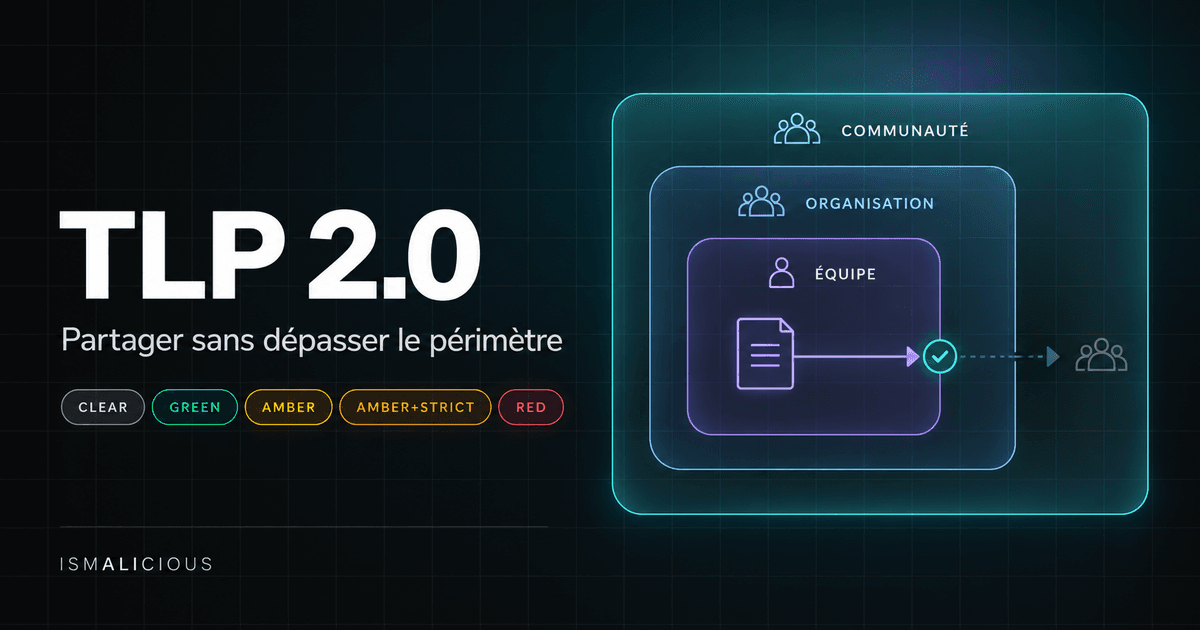
TLP 2.0 : partager la threat intelligence sans fuite de données
Appliquez TLP 2.0 aux rapports CTI, IOC et échanges avec vos prestataires : périmètres de partage, autorisations, minimisation et contrôles de diffusion.
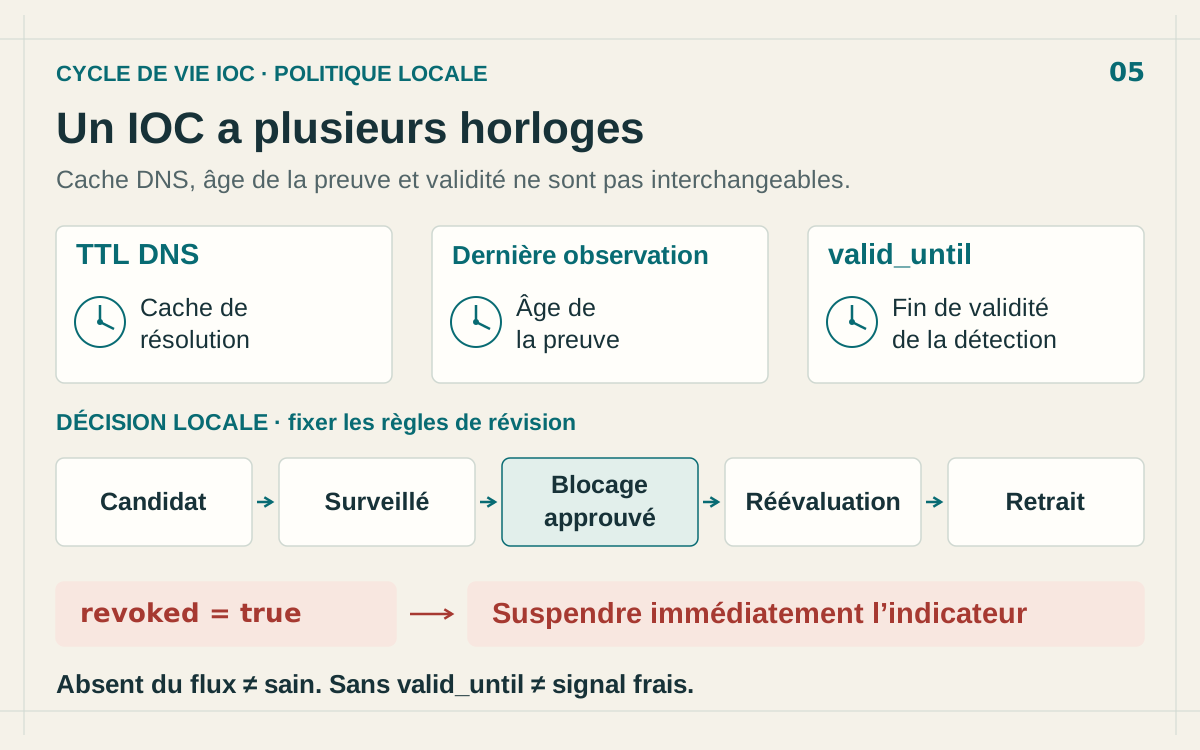
Expiration des IOC : quand retirer une IP bloquée ?
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
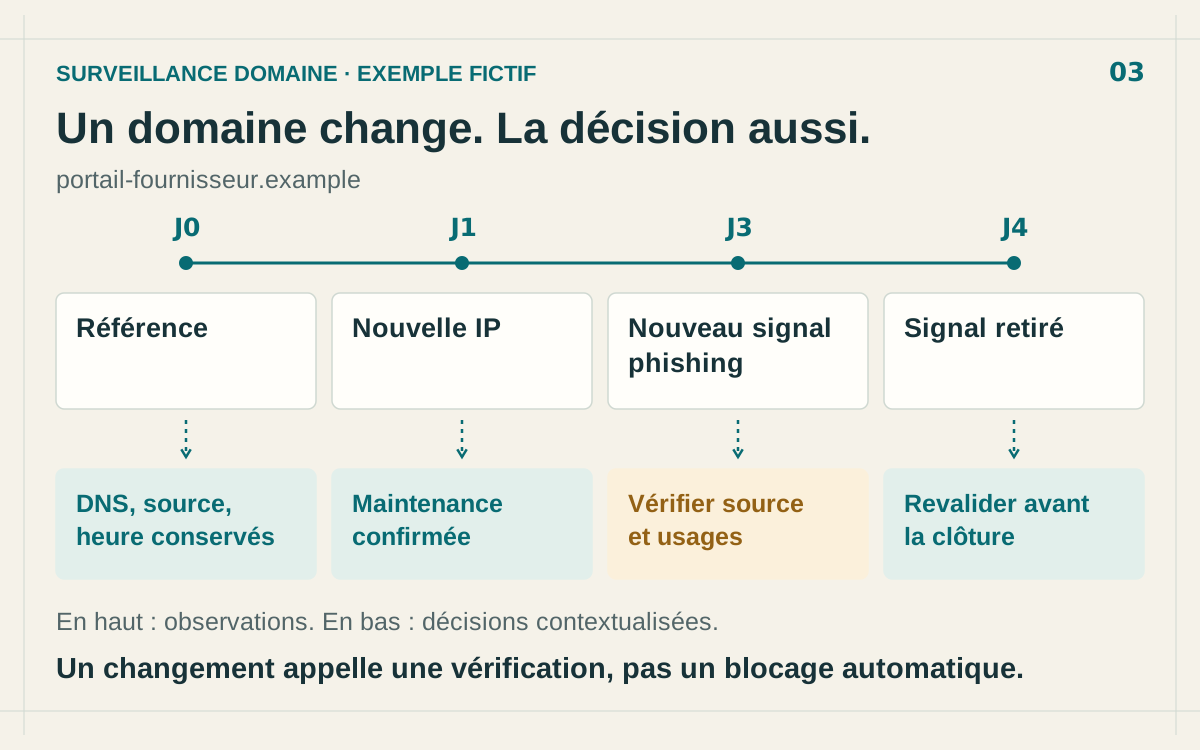
Surveiller la réputation d’un domaine : quelles alertes ?
Comparez les observations d’un domaine dans le temps : nouveau signal de phishing, changement DNS attendu ou retrait d’une source. Une méthode de surveillance.
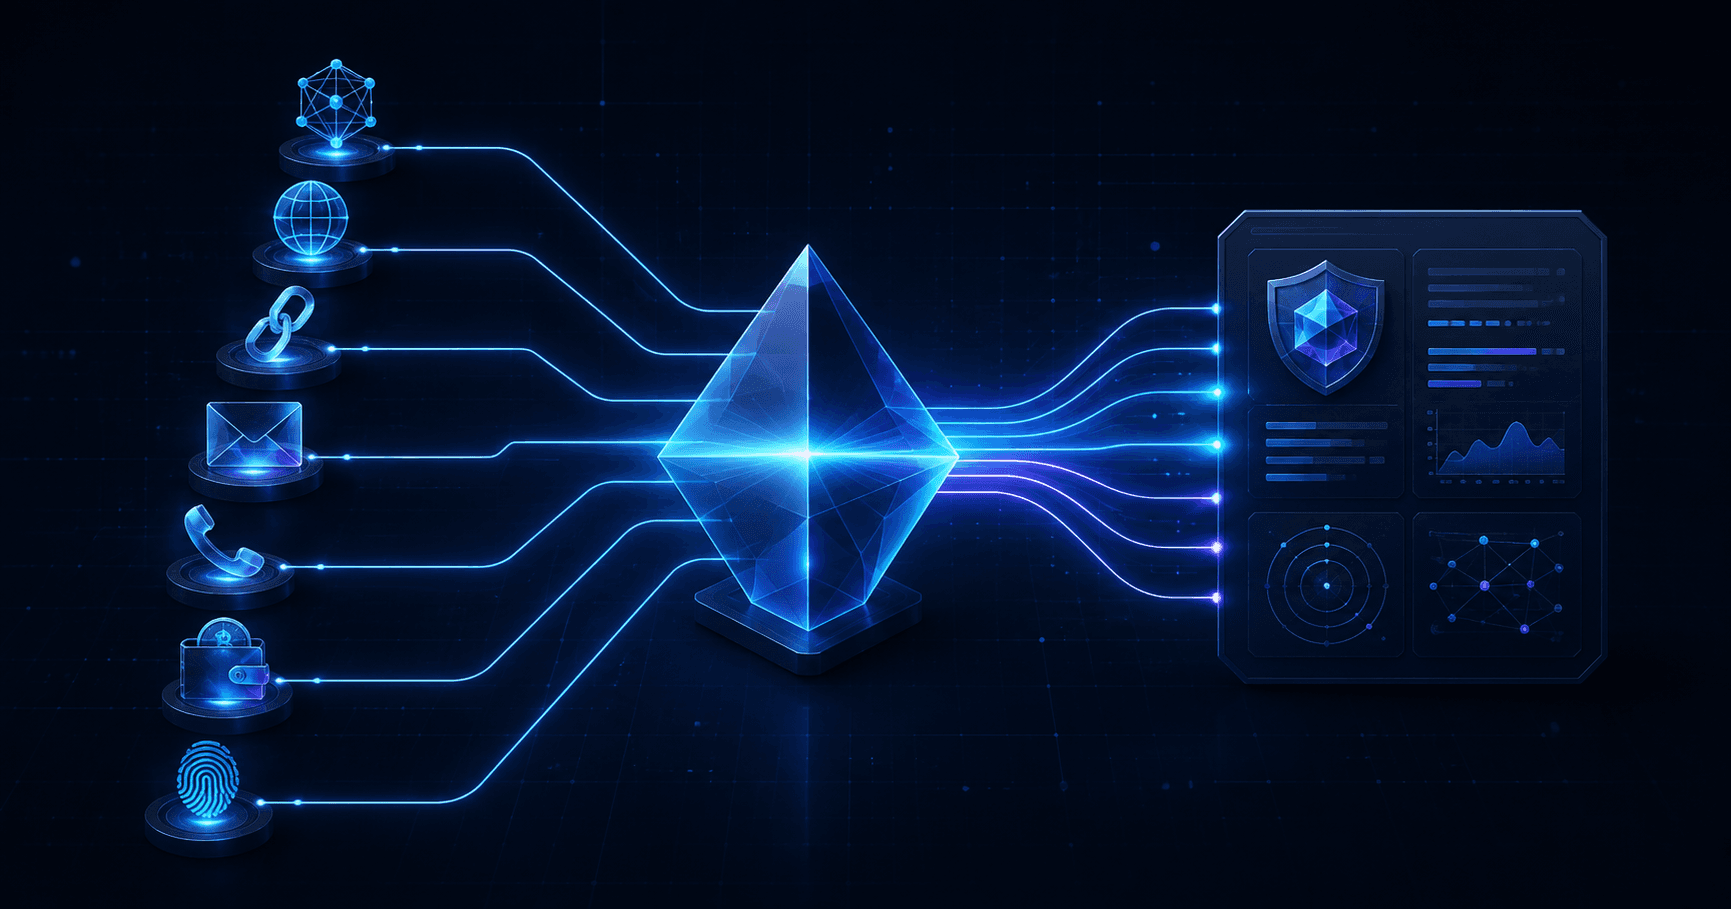
Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Flux de menaces TAXII : construire une intégration SIEM continue
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.
Listes de blocage : tester et annuler une prévention opérationnelle
Utilisez /app/blocklists pour sélectionner, tester, déployer, mesurer et annuler sans risque une prévention sur IP ou domaines.
Sources de threat intelligence : évaluer les preuves avant d’agir
Utilisez Sources et les Patterns de menace isMalicious pour examiner fraîcheur, contribution, accord, couverture et tendances globales avant de transformer une détection en action.