Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 2 sur 2.
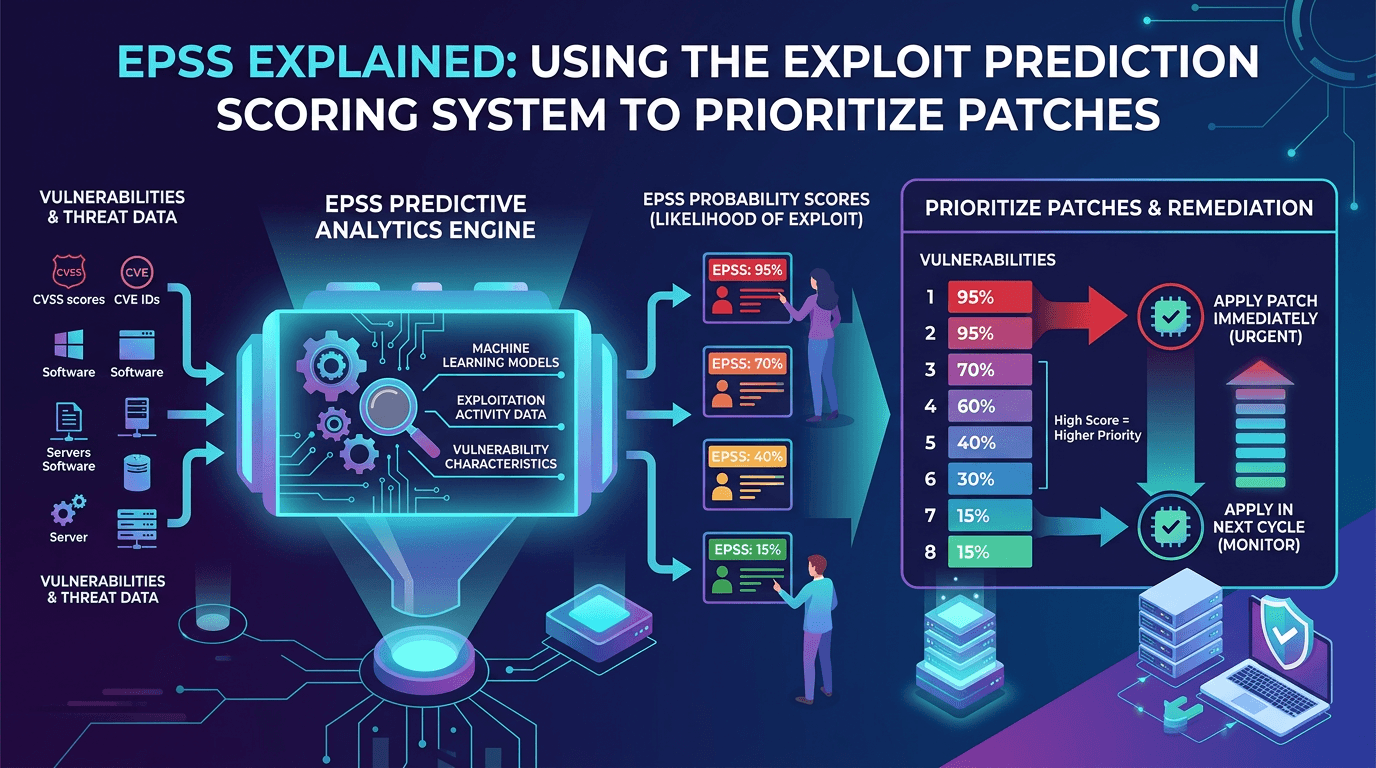

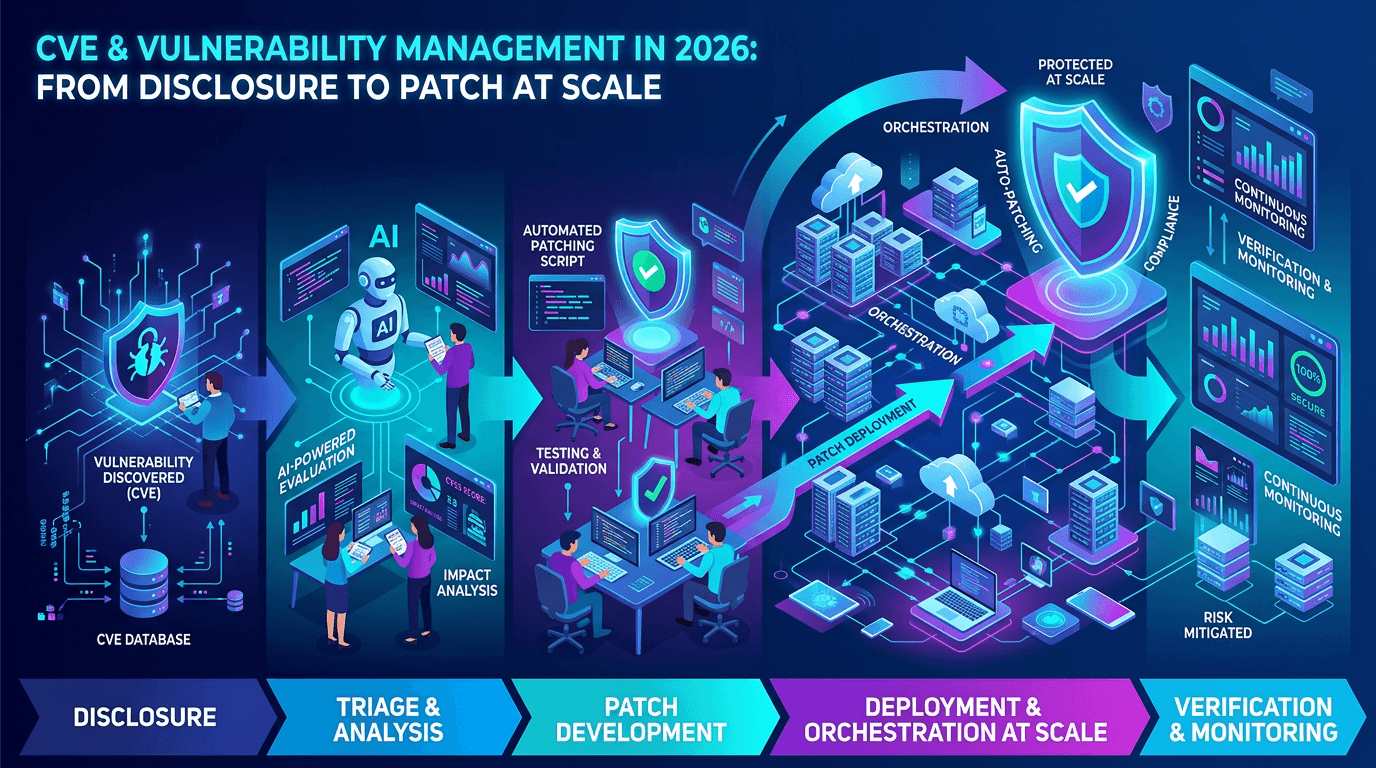
CVE et gestion des vulnérabilités en 2026 : de la divulgation au correctif à grande échelle
Un guide pratique de l'écosystème CVE, du scoring CVSS, des signaux d'exploitabilité et de la façon dont les équipes de sécurité priorisent les vulnérabilités sans se noyer sous le bruit des scanners.
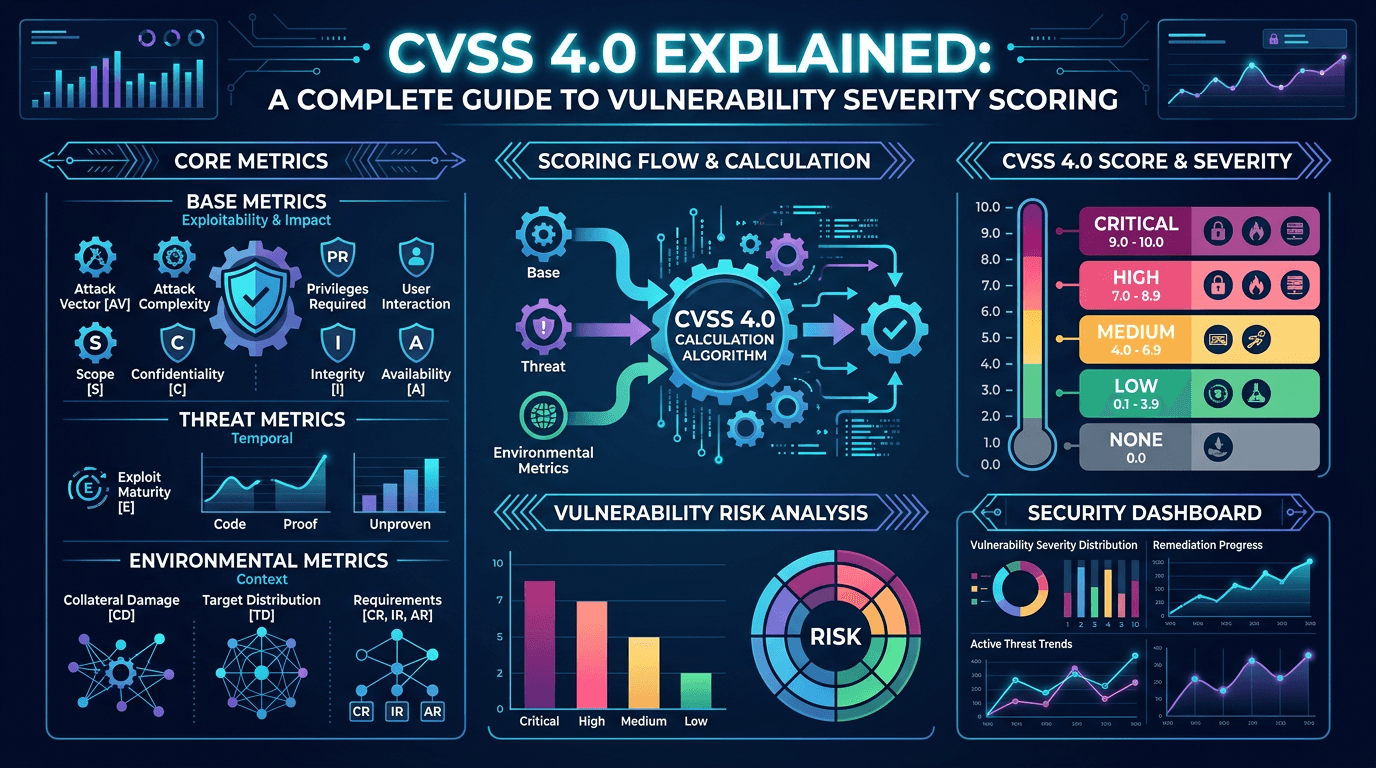
CVSS 4.0 expliqué : le guide complet de la notation de gravité des vulnérabilités en 2026
Maîtrisez le Common Vulnerability Scoring System v4.0 grâce à une analyse pratique des métriques de base, de menace, environnementales et supplémentaires — et apprenez à traduire le CVSS en décisions de risque concrètes.

Sécurité de l'internet par satellite : les vulnérabilités en orbite basse (LEO)
Les surfaces d'attaque s'étendent à la verticale à mesure que les constellations LEO s'intègrent aux réseaux d'entreprise. Cet article détaille le brouillage orbital, l'usurpation de stations sol et l'absence de normes de chiffrement dans les systèmes satellitaires commerciaux, à destination des ingénieurs sécurité.
Test d'intrusion vs scan de vulnérabilités : quelle différence ?
Souvent confondues, ces deux pratiques de sécurité répondent à des objectifs très différents. Découvrez quand recourir au scan automatisé et quand investir dans un test d'intrusion manuel.
Vulnérabilités zero-day : détection, réponse et threat intelligence
Les vulnérabilités zero-day comptent parmi les plus grands défis de la cybersécurité. Découvrez comment détecter les tentatives d'exploitation, réagir efficacement et exploiter la threat intelligence pour protéger votre organisation contre les menaces inconnues.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.