Faille Check Point CVE-2026-123039 : le zero-day Gaia qui a mené des portails Mobile Access jusqu’à root
Check Point dit qu’environ deux douzaines de systèmes non corrigés ont été compromis par PHP2Shell sur le portail Mobile Access puis CVE-2026-123039, une élévation vers root dans le démon DynamicCLI de Gaia. Les Takes du Jumbo Hotfix qui corrigent, les contrôles de journaux publiés par l’éditeur, les implants à chercher, et les deux failles de plateformes télécom inscrites au KEV la même semaine.
 Équipe isMalicious
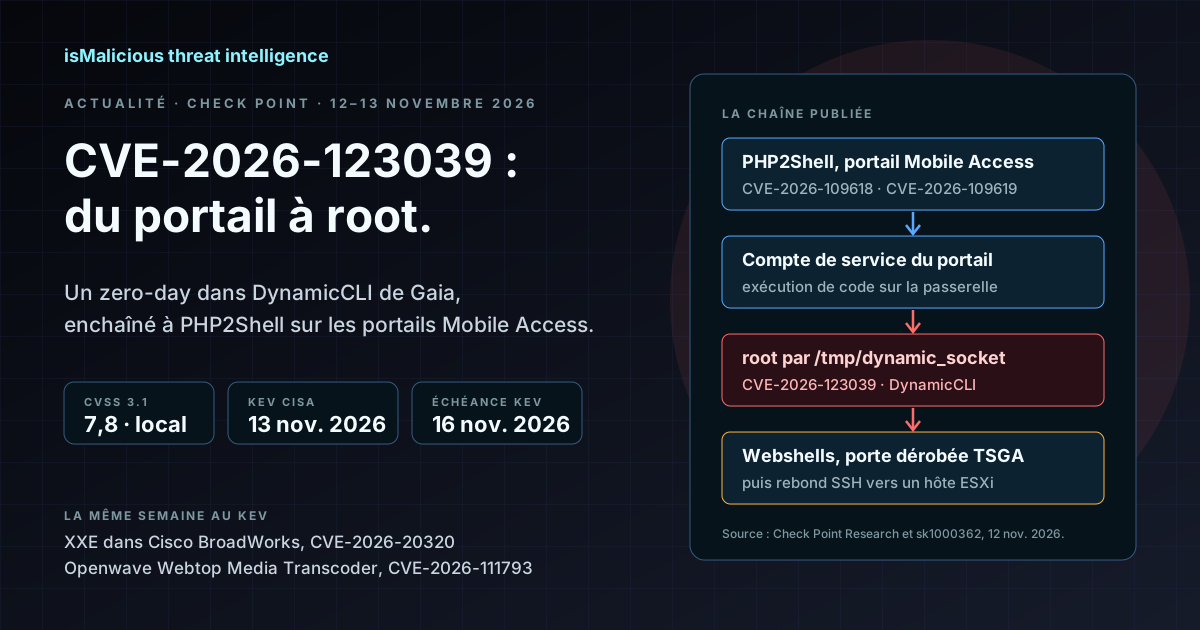
Le 12 novembre 2026, Check Point a publié CVE-2026-123039, une élévation de privilèges locale dans le service DynamicCLI de son système Gaia, en précisant l’avoir vue exploitée contre « a couple of dozen customers », environ deux douzaines de clients. L’attaquant est entré par PHP2Shell (CVE-2026-109618 et CVE-2026-109619) sur des portails Mobile Access exposés à Internet, puis s’est servi de CVE-2026-123039 pour passer du compte de service du portail à root. Le correctif est dans le Jumbo Hotfix de novembre : Take 14 en R82.20, 52 en R82.10, 132 en R82 et 174 en R81.20. La CISA a inscrit la faille à son catalogue KEV le 13 novembre, avec trois jours pour corriger. Une passerelle qui a exposé un portail Mobile Access sans le correctif PHP2Shell appelle une recherche de compromission, pas seulement le correctif.
La même semaine, la CISA a inscrit deux failles dans des plateformes que les opérateurs télécom font tourner pour leurs abonnés : une XXE dans Cisco BroadWorks et un contournement de type de fichier dans le Webtop Media Transcoder d’Openwave Messaging. Elles sont traitées vers la fin.
Ce qu’est CVE-2026-123039
La CLI dynamique, ou étendue, de Gaia est servie par un processus root, dynamic_server, qui écoute sur une socket locale, /tmp/dynamic_socket. Selon l’avis de Check Point, la sk1000362, cette socket est créée sur les versions touchées avec des droits d’écriture pour tous (0777), le démon n’authentifie pas le processus qui s’y connecte et il exécute en root la commande qu’il reçoit, quelle qu’elle soit. N’importe quel utilisateur local peut donc exécuter des commandes en root en écrivant une seule requête sur la socket.
La faille ne s’exploite pas à distance à elle seule : il faut d’abord une exécution de code sur l’équipement. D’où sa note CVSS de 7,8 (AV:L/AC:L/PR:L/UI:N), et d’où son poids réel une fois que PHP2Shell a fourni la première marche.
Check Point déclare touchés ses Force Firewalls (les Security Gateways), ses serveurs de management et de logs, Multi-Domain Security Management et Multi-Domain Log Server, ainsi que Maestro Orchestrator, en R82.20, R82.10, R82 et R81.20, plus R81.10 et R81, qui ne sont plus maintenues. Les Spark Firewalls et Smart-1 Cloud ne sont pas concernés. Les serveurs de management sont touchés par CVE-2026-123039 alors que PHP2Shell ne les atteint pas : la sk1000302 les déclare hors de portée des failles PHP.
Comment la chaîne a fonctionné
Check Point Research (CPR) a publié son enquête le 12 novembre. Les premiers signes d’exploitation datent du 30 octobre, sur les passerelles Mobile Access d’organisations israéliennes, depuis l’adresse 130.94.19[.]204. C’était environ une semaine après la mise à disposition du correctif PHP2Shell de Check Point, le 23 octobre. Une deuxième vague de scans, plus large, le 2 novembre, a touché des organisations de plusieurs pays et secteurs, sans activité destructrice constatée. Le billet d’alerte de Check Point situe l’activité entre le 30 octobre et le 4 novembre et parle d’environ deux douzaines de systèmes non corrigés compromis, dans une seule région.
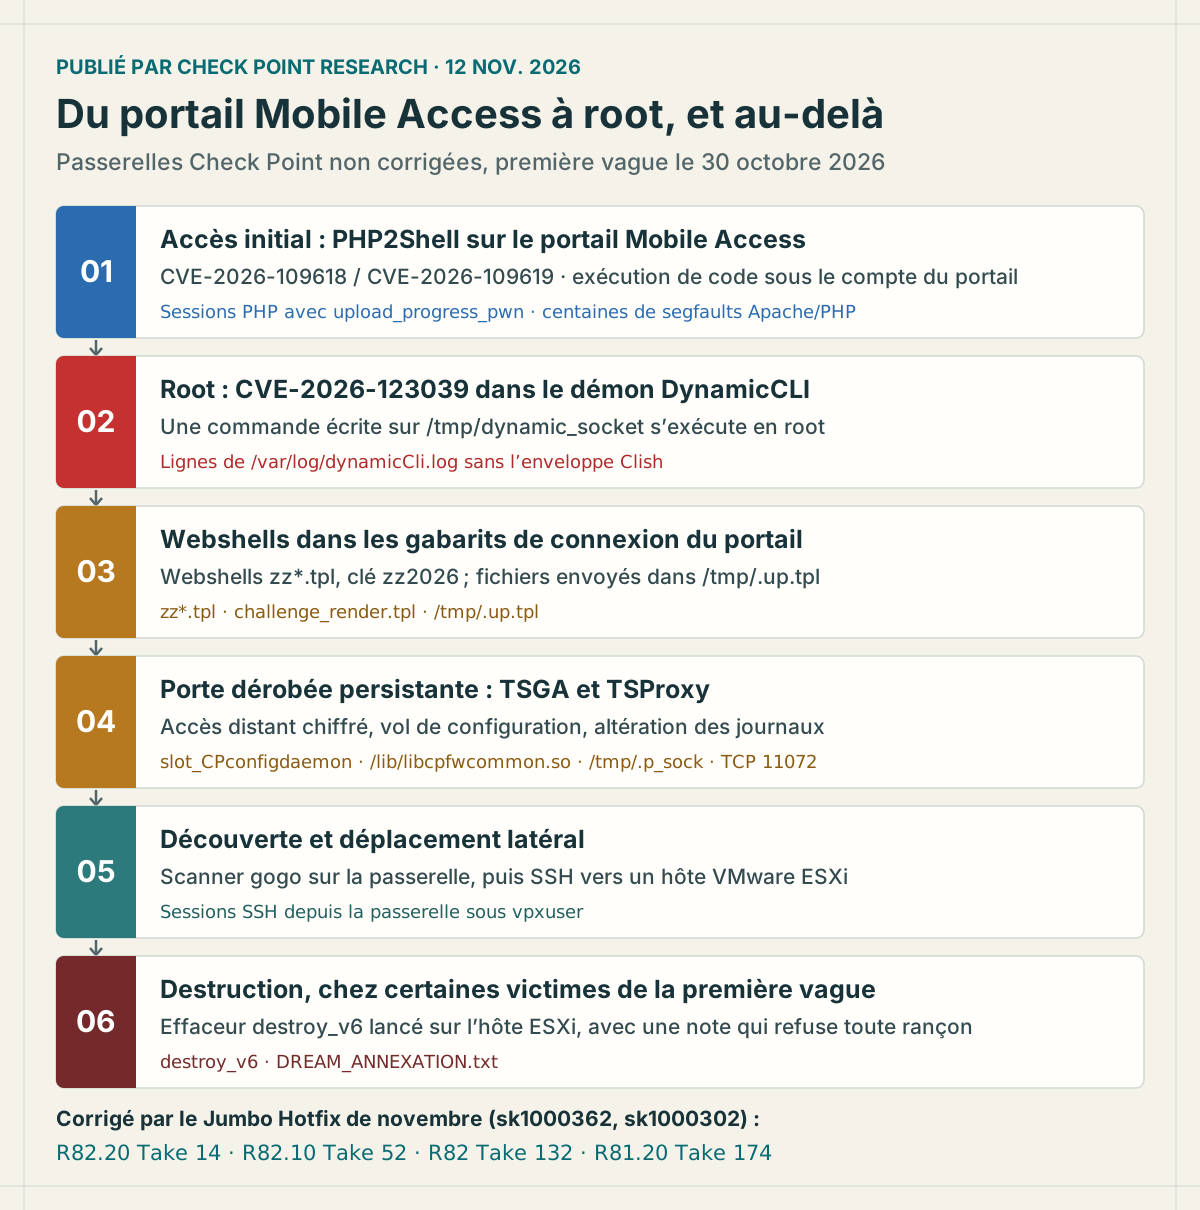
Étape par étape, telle que CPR la décrit :
- Accès initial par PHP2Shell sur le portail Mobile Access. Des fichiers de session PHP contenant le marqueur
upload_progress_pwnont été créés sous/opt/CPcvpn-R81.20/tmp/, et les processus Apache/PHP du portail ont enregistré des centaines d’erreurs de segmentation dans la même fenêtre. - Passage root par CVE-2026-123039, depuis le compte de service du portail.
- Des webshells PHP écrits sous la forme
zz*.tpldans le répertoire dont le portail se sert pour construire ses pages de connexion. Le plus complet exige la clézz2026, exécute des commandes système et du code PHP, et enregistre les fichiers envoyés dans/tmp/.up.tpl, que les attaquants ont ensuite copié dans le portail sous le nomchallenge_render.tpl. - Une porte dérobée persistante, TSGA, lancée depuis
/tmp/CPconfigdaemonavec sa sortie dans/tmp/.bd.log, puis relancée sous le nomslot_CPconfigdaemondepuis le répertoire de persistance au démarrage. Elle écrit son composant TSProxy dans/lib/libcpfwcommon.soet l’injecte dans des processus de l’équipement, où il intercepte les fonctions réseau pour servir les connexions marquées de l’attaquant. TSGA écoute sur le port TCP 11072 de toutes les interfaces IPv4, utilise la socket Unix/tmp/.p_sock, vole la configuration et peut altérer les journaux binaires du pare-feu. - Découverte du réseau avec le scanner gogo, puis SSH de la passerelle vers un hôte VMware ESXi avec le compte de service
vpxuser. - Chez certaines victimes de la première vague, l’effaceur
destroy_v6sur l’hôte ESXi et une noteDREAM_ANNEXATION.txtqui refuse toute négociation de rançon.
CPR reste prudent sur l’attribution. TSGA et TSProxy sont des variantes modifiées de PhiliKit, un outillage déjà vu contre des équipements Ivanti et rattaché par ESET au groupe UNC5221, lié à la Chine, et les adresses de l’attaquant étaient hébergées chez LightNode. Mais l’étape destructrice, la focalisation sur Israël et la note en hébreu ne correspondent pas aux intérêts connus de ce groupe, et CPR laisse plusieurs hypothèses ouvertes : un seul acteur de bout en bout, un courtier en accès initial, ou une opération sous faux drapeau. Nous n’avons rien à y ajouter.
Versions corrigées et mesure d’attente
| Version | CVE-2026-123039 corrigée à partir de |
|---|---|
| R82.20 | Jumbo Hotfix Accumulator, Take 14 |
| R82.10 | Jumbo Hotfix Accumulator, Take 52 |
| R82 | Jumbo Hotfix Accumulator, Take 132 |
| R81.20 | Jumbo Hotfix Accumulator, Take 174 |
| R81.10, R81 | Aucun correctif dans la sk1000362 ; versions qui ne sont plus maintenues |
Les mêmes Takes contiennent le correctif PHP2Shell, d’après la sk1000302 : un seul Jumbo Hotfix ferme donc les deux maillons de la chaîne. Check Point recommande de l’installer sur tous les serveurs de management et toutes les passerelles, en commençant par celles qui exposent Mobile Access. Son billet cite deux autres failles corrigées par le Jumbo Hotfix de novembre et qu’il n’a pas vues exploitées : CVE-2026-107484, une élévation de privilèges dans le backend du Gaia Portal (CVSS 7,3), et CVE-2026-120490, un contournement de frontière de privilèges du management vers la passerelle par une règle NAT (CVSS 3,8). Si vous avez installé en octobre le correctif PHP2Shell autonome sur R81.20, la sk1000302 précise que le paquet a été mis à jour le 28 octobre et qu’avec le portail Mobile Access il doit reposer sur un Jumbo Hotfix Take 166 ou plus.
Si le correctif ne peut pas être posé tout de suite, la sk1000362 demande d’arrêter dynamic_server et d’empêcher son redémarrage :
dbset process:dynamic_server
dbset :save
Les commandes de la CLI dynamique listées dans la sk144112 cessent alors de fonctionner ; dbset process:dynamic_server t suivi de dbset :save les rétablit. Vérifiez en mode Expert que le processus a disparu avec ps auxw | grep -v grep | grep 'dynamic_server'.
Une fois le correctif posé, Check Point donne deux vérifications. ls -l /tmp/dynamic_socket doit afficher srw-rw---- root config (0660) et non srwxrwxrwx. Et le démon corrigé journalise les appels qu’il refuse :
grep "Rejected connection from unauthorized uid" /var/log/dynamicCli.log
Une ligne avec un UID inattendu (99 correspond à nobody) est une tentative d’élévation bloquée. Check Point demande de rapprocher les rafales de ces lignes des journaux du portail, du web et de l’authentification pour en trouver la source.
Chercher une compromission sur une passerelle
Le correctif ferme la socket. Rien dans l’avis ne dit qu’il retire ce qu’un attaquant a déposé pendant qu’il était root : la recherche de compromission est un travail à part. Le démon vulnérable consigne chaque commande reçue dans /var/log/dynamicCli.log, et les requêtes légitimes passent par une enveloppe Clish fixe qui commence par . /opt/CPshared/5.0/tmp/.CPprofile.sh >> /dev/null; export SP_DISTRIBUTE=0; set -o noglob;. La sk1000362 donne trois recherches à lancer sur chaque passerelle ou membre de cluster :
grep "Received =" /var/log/dynamicCli.log \
  | grep -vF "CPprofile.sh >> /dev/null; export SP_DISTRIBUTE=0; set -o noglob;"

grep -F "Received = #return_value#" /var/log/dynamicCli.log

grep -EI "Received =.*(base64| id;| whoami| /etc/shadow| ncat| nc -| /dev/tcp| curl | wget | useradd| authorized_keys)" \
  /var/log/dynamicCli.log
La première liste les commandes passées hors de l’enveloppe, la deuxième l’usage du point d’exécution system(), rare dans le trafic légitime, la troisième des commandes typiques d’une tentative d’exploitation. Cherchez ensuite ce que décrivent CPR et le billet de Check Point :
- des fichiers de session PHP contenant
upload_progress_pwn, et une rafale d’erreurs de segmentation Apache/PHP sur le portail ; - des fichiers
zz*.tplou unchallenge_render.tplinattendu parmi les gabarits du portail, et/tmp/.up.tpl; - un fichier ou un processus nommé
CPconfigdaemonouslot_CPconfigdaemon,/lib/libcpfwcommon.so,/tmp/.p_sock,/tmp/.bd.log, et une écoute sur le port TCP 11072 ; - des outils de scan ou d’effacement sous
/tmp, et une noteDREAM_ANNEXATION.txt; - des trous dans les journaux de trafic du pare-feu, surtout après un plantage du démon de journalisation ;
- des sessions SSH de la passerelle vers des hôtes internes, en particulier des hôtes ESXi, sous
vpxuser.
Check Point le dit clairement : l’absence de résultat n’exclut pas une compromission.
Les indicateurs publiés sont deux sources de scans, 130.94.19[.]204 et 130.94.19[.]168, et huit empreintes SHA-256 : le webshell, TSGA sous ses deux formes, gogo, l’effaceur, la note, et les échantillons PhiliKit philistine et libdssafe.so. Le 15 novembre, les dix figuraient sur isMalicious, chacun listé par AlienVault OTX et le flux MISP Rösti, et chacun présent dans nos données depuis le 13 novembre, le lendemain du rapport : ils sont arrivés avec la publication, pas avant. Les deux adresses, dans l’AS154177 (LightNode), se vérifient avec la vérification de réputation d’IP, et les empreintes avec la vérification de réputation d’empreinte. Pour l’infrastructure PHP2Shell publiée avant cette campagne, voir notre vérification des IOC PHP2Shell d’Amazon et de Hunt.io (en anglais).
Ce que montre notre catalogue CVE
Le catalogue CVE d’isMalicious, qui alimente chaque page CVE liée depuis cet article, indique pour CVE-2026-123039 au 15 novembre 2026 : publication dans la NVD le 12 novembre, CVSS 7,8 attribué par Check Point en tant que CNA, CWE-732 et CWE-862, ajout au KEV le 13 novembre avec une échéance au 16 novembre, usage par rançongiciel inconnu (« Unknown »), et un score EPSS de 2,2 %. Le catalogue a aussi relevé, le 14 novembre, un dépôt GitHub public portant le nom de la CVE ; nous ne l’avons pas examiné.
Un EPSS de 2 % pour une faille exploitée et inscrite au KEV, c’est ce que notre relevé KEV de septembre et octobre a mesuré : le jour de leur inscription, 40 des 62 ajouts notés étaient sous 1 %. L’appartenance au KEV doit primer sur le score.
C’est aussi la sixième entrée de Check Point au KEV dans notre catalogue, et la cinquième de 2026 : CVE-2024-24919 (mai 2024), CVE-2026-50751 (juin), CVE-2026-16232 (juillet), CVE-2026-85102 et CVE-2026-93616 (septembre toutes deux), puis celle-ci. Toutes concernent une passerelle ou son management.
La même semaine : deux plateformes télécom au KEV
Le 10 novembre, la CISA a ajouté deux failles dans des logiciels que les fournisseurs de services font tourner pour leurs abonnés. Les deux ont pour échéance le 24 novembre.
Cisco BroadWorks, CVE-2026-20320. BroadWorks est la plateforme de contrôle d’appels que les fournisseurs de services hébergent pour offrir de la téléphonie dans le cloud (Cisco DevNet). L’avis de Cisco, publié pour la première fois le 19 août 2026, décrit une XXE aveugle hors bande dans l’analyseur XML de l’Open Client Interface : la résolution des entités externes y est autorisée par défaut, si bien qu’un attaquant distant non authentifié peut envoyer un message XML forgé au service OCI-Provisioning et lire des fichiers avec les privilèges de l’utilisateur BroadWorks. Note CVSS : 7,5. Application Delivery Platform, Application Server, Profile Server et Xtended Services Platform sont touchés avant la version RI.2026.07, première version corrigée, et il n’existe pas de contournement.
La formulation de Cisco a changé deux fois dans la semaine. La version 1.1 de l’avis, le 12 novembre, faisait état d’une exploitation active connue. La version 1.2, le 13 novembre, l’a corrigée : elle mentionne l’ajout au KEV et précise que « Cisco does not have direct evidence of active exploitation » (Cisco n’a pas de preuve directe d’exploitation active). Le récit public d’exploitation est le rapport que la CISA a rattaché à la fiche NVD : Operation Snowball, de Malbear Labs, publié le 8 novembre. Il décrit un agent IA, piloté par un opérateur que les auteurs estiment sinophone, qui a envoyé une requête OCI forgée sur le port 2208 de la Xtended Services Platform BroadWorks d’un opérateur télécom européen et en a lu la clé privée d’identité système et plusieurs jeux d’identifiants SSL.
Openwave Webtop Media Transcoder, CVE-2026-111793. Openwave Messaging vend une plateforme de messagerie et d’e-mail en marque blanche aux opérateurs télécom, aux FAI et aux autres fournisseurs de services de communication (Lumine Group). Son Webtop Media Transcoder n’applique pas les restrictions de type de fichier fixées par l’administrateur pour la conversion : un utilisateur authentifié qui contourne l’interface webmail peut faire convertir des types de documents non prévus (avis Openwave CAN-2026-2032674, CVSS 4,3). L’avis JVNVU#93403064 du JPCERT/CC, publié le 9 novembre, indique que le développeur a observé des attaques exploitant la faille et qu’un fichier envoyé selon une procédure précise peut exposer des informations sensibles. La CISA l’a inscrite le lendemain. Les versions antérieures à 1.1.22.0 sont touchées, et Openwave demande à ses clients de passer à la dernière version maintenue de Media Server 2.0.
Dans notre catalogue, le 15 novembre, leurs scores EPSS étaient de 1,0 % et 0,6 %.
Pourquoi le même type d’équipement revient
Notre catalogue compte 12 ajouts au KEV du 9 au 13 novembre. Outre ces trois-là, on y trouve deux failles Barracuda, dont une dans l’Email Security Gateway, et une injection de code dans SignalWire FreeSWITCH, un autre logiciel de téléphonie. Plusieurs concernent des systèmes exposés par construction à Internet ou aux abonnés d’un opérateur : le portail d’accès distant d’un pare-feu, une plateforme d’appels d’opérateur, un webmail d’opérateur, une passerelle de messagerie. Dans le cas de Check Point, l’équipement censé filtrer le trafic est devenu la tête de pont, puis le point de départ vers un hyperviseur. L’argument pour trier une file de correctifs sur l’exposition et l’exploitation plutôt que sur le CVSS est développé dans notre note sur Arista VeloCloud et FortiOS, et le décompte dans le relevé de septembre et octobre : 28 des 79 ajouts au KEV étaient des équipements réseau et de sécurité. Cette semaine ajoute une raison de plus : une faille locale notée 7,8 a été le maillon qui a transformé un bug PHP connu et déjà corrigé en accès root sur un pare-feu.
Que faire maintenant
- Listez chaque passerelle, serveur de management et Maestro Orchestrator Check Point avec sa version et le Take du Jumbo Hotfix installé, et comparez au tableau ci-dessus. R81.10 et R81 n’ont pas de correctif dans la sk1000362 : migrez-les vers une version maintenue.
- Corrigez d’abord les passerelles qui font tourner une fonction exposée à PHP2Shell selon la sk1000302 : portail Mobile Access, Remote Access VPN avec SSL Network Extender ou authentification SAML, portail captif Identity Awareness, portail UserCheck ou Zero Phishing. Puis les serveurs de management, que CVE-2026-123039 touche aussi.
- Si le Take ne peut pas être installé aujourd’hui, arrêtez
dynamic_servercomme le décrit la sk1000362, en acceptant que les commandes de la CLI dynamique de la sk144112 ne fonctionnent plus. - Ne laissez le Gaia Portal et le SSH de chaque équipement accessibles que depuis les réseaux d’administration, et désactivez toute fonction de portail dont la passerelle n’a pas besoin.
- Sur chaque passerelle qui a exposé l’un de ces portails avant d’avoir reçu son correctif PHP2Shell, lancez les trois recherches dans
dynamicCli.loget les vérifications de traces ci-dessus, quel que soit son niveau de correctif aujourd’hui. - Au moindre résultat, traitez comme compromis la passerelle et ce qu’elle pouvait atteindre : les hôtes vers lesquels elle a ouvert des sessions SSH, en particulier les ESXi, et tous les identifiants stockés dans sa configuration, que TSGA sait voler.
- Cherchez les deux adresses et les huit empreintes publiées dans les journaux du pare-feu, du proxy et des postes, en gardant à l’esprit que l’absence de résultat ne prouve rien.
- Pour BroadWorks, passez les quatre composants touchés en RI.2026.07. Malbear Labs a vu les requêtes OCI arriver sur le port 2208 : vérifiez qui peut joindre le service OCI-Provisioning. Pour Openwave, passez à la version maintenue de Media Server 2.0.
- Suivez les échéances sur /cve/kev : le 16 novembre pour CVE-2026-123039, déjà dépassé, et le 24 novembre pour les failles BroadWorks et Openwave.
Sources
- Check Point, sk1000362 : CVE-2026-123039, produits et versions touchés, mesure d’attente, indicateurs de compromission, Takes correctifs (dernière modification le 12 novembre 2026).
- Check Point, sk1000302 : PHP2Shell sur les produits Check Point, fonctions exposées, correctif du 23 octobre, Takes correctifs.
- Check Point, Security Advisory: Active Exploitation of PHP2Shell and Local Privilege Escalation, 12 novembre 2026.
- Check Point Research, PHP2Shell Exploitation on Check Point Gateway, 12 novembre 2026 : chaîne, implants, attribution, IOC.
- Cisco, cisco-sa-bworks-xxe-uwUd7CEt, version 1.2 du 13 novembre 2026.
- Malbear Labs, Operation Snowball: Inside an Autonomous AI Intrusion Campaign, 8 novembre 2026.
- JPCERT/CC, JVNVU#93403064, 9 novembre 2026, et Openwave, CAN-2026-2032674.
- Dates d’inscription et échéances KEV, CVSS et EPSS : catalogue CVE d’isMalicious, lu le 15 novembre 2026.
FAQ
Questions fréquentes
Qu’est-ce que la faille CVE-2026-123039 ?
Une élévation de privilèges locale dans le service DynamicCLI de Gaia, le système de Check Point, notée CVSS 7,8. Le processus root dynamic_server écoute sur /tmp/dynamic_socket, que les versions touchées créent accessible en écriture à tous, et exécute en root toute commande qu’un processus local lui envoie. Check Point l’a publiée le 12 novembre 2026 dans la sk1000362 en indiquant l’avoir vue exploitée contre environ deux douzaines de clients. La CISA l’a ajoutée au catalogue KEV le 13 novembre.
Quelles versions de Check Point sont touchées et quel Jumbo Hotfix corrige CVE-2026-123039 ?
R82.20, R82.10, R82 et R81.20, ainsi que R81.10 et R81, qui ne sont plus maintenues, sur les Security Gateways, les serveurs de management et de logs, les serveurs Multi-Domain et Maestro Orchestrator. Le correctif est dans le Jumbo Hotfix Accumulator à partir du Take 14 en R82.20, 52 en R82.10, 132 en R82 et 174 en R81.20. La sk1000362 ne donne aucun correctif pour R81.10 ni R81. Les Spark Firewalls et Smart-1 Cloud ne sont pas touchés.
Comment les attaquants sont-ils passés root sur les passerelles Check Point ?
D’après Check Point Research, ils ont d’abord exploité PHP2Shell (CVE-2026-109618 et CVE-2026-109619) sur des portails Mobile Access exposés à Internet, ce qui leur donnait une exécution de code sous le compte de service du portail, puis CVE-2026-123039 pour exécuter des commandes en root. Ils ont ensuite déposé des webshells PHP dans les gabarits du portail, installé la porte dérobée TSGA et sa bibliothèque TSProxy, scanné le réseau interne et, chez certaines victimes, rebondi en SSH vers un hôte VMware ESXi pour y lancer un effaceur.
Comment savoir si une passerelle Check Point a été compromise ?
Cherchez dans /var/log/dynamicCli.log les commandes reçues sans l’enveloppe Clish habituelle, la chaîne « Received = #return_value# » et des commandes comme whoami, curl, wget ou base64, comme le décrit la sk1000362. Cherchez ensuite des fichiers de session PHP contenant upload_progress_pwn, des fichiers zz*.tpl parmi les gabarits Mobile Access, un fichier ou un processus nommé CPconfigdaemon, /lib/libcpfwcommon.so, une écoute sur le port TCP 11072, des trous dans les journaux du pare-feu et des connexions SSH de la passerelle vers des hôtes ESXi. L’absence de résultat ne prouve pas que la passerelle est saine.
Quelles failles Cisco BroadWorks et Openwave la CISA a-t-elle ajoutées au KEV la même semaine ?
Le 10 novembre 2026, la CISA a ajouté CVE-2026-20320, une XXE sans authentification dans l’analyseur XML OCI de Cisco BroadWorks qui permet de lire des fichiers, corrigée dans la version RI.2026.07, et CVE-2026-111793, un contournement des restrictions de type de fichier dans le Webtop Media Transcoder d’Openwave Messaging, corrigé à partir de la version 1.1.22.0. Les deux ont pour échéance le 24 novembre. Cisco dit n’avoir aucune preuve directe d’exploitation ; le JPCERT/CC rapporte qu’Openwave a observé des attaques.
Articles associés
 Directive BOD 26-04 de la CISA : le délai de 3 jours KEV et le triage forensique
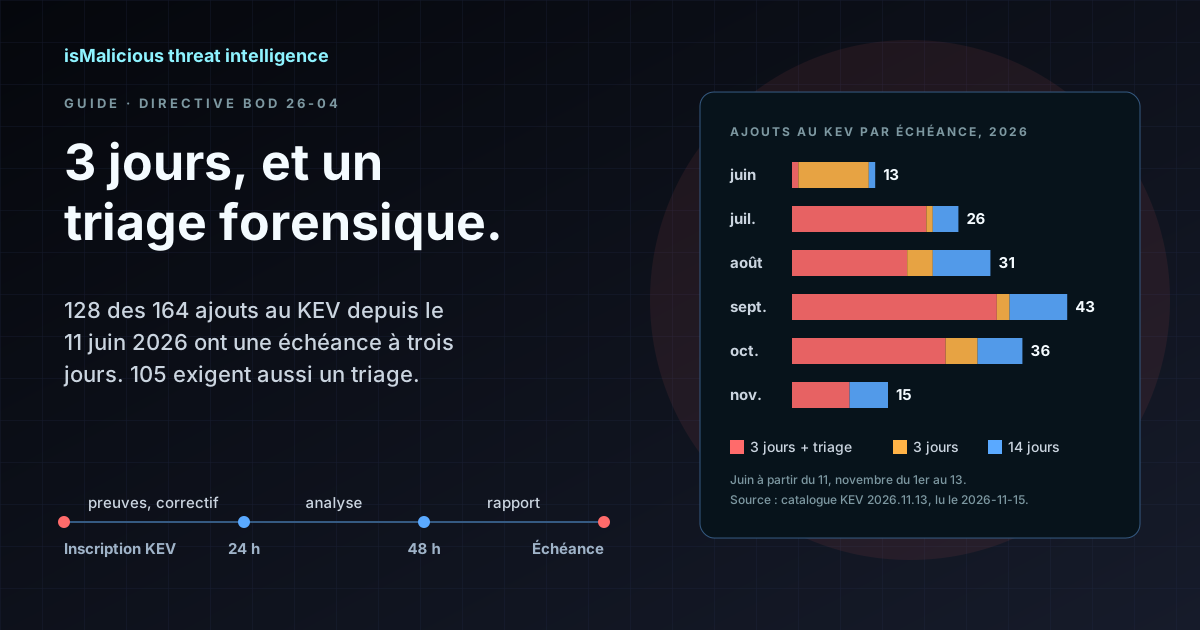
La directive BOD 26-04 de la CISA a remplacé la BOD 22-01 le 10 juin 2026. Une vulnérabilité KEV sur un actif exposé à Internet reçoit désormais, dans la plupart des cas, un délai de trois jours calendaires, et un triage forensique quand elle donne le contrôle total. Depuis le 11 juin, 128 des 164 ajouts au KEV portent une échéance à trois jours et 105 exigent un triage forensique. Ce que dit la directive, ce que montrent les données, et comment organiser un cycle de trois jours.
 CVE-2026-63077 : RCE non authentifiée sur chaque serveur TeamCity On-Premises
Une faille de désérialisation dans le protocole de polling des agents donne aux attaquants les privilèges du serveur TeamCity sans identifiants. JetBrains a corrigé en 2025.11.7 et 2026.1.3 — le KEV CISA et une échéance fédérale de 3 jours imposent de chasser maintenant, pas après le prochain train de release.
 CVE-2026-9198 : RCE non authentifiée sur les plans de contrôle d'agents IBM Langflow OSS
Un jeton SUPERUSER obtenu via /api/v1/auto_login s'enchaîne avec exec() Python dans /api/v1/validate/code. Langflow 1.10.1 corrige la faille — mais les instances exposées sur Internet exigent une recherche immédiate, pas après le prochain sprint.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines