Exploitées en septembre et octobre 2026 : 79 ajouts KEV et leur EPSS le jour de l’inscription
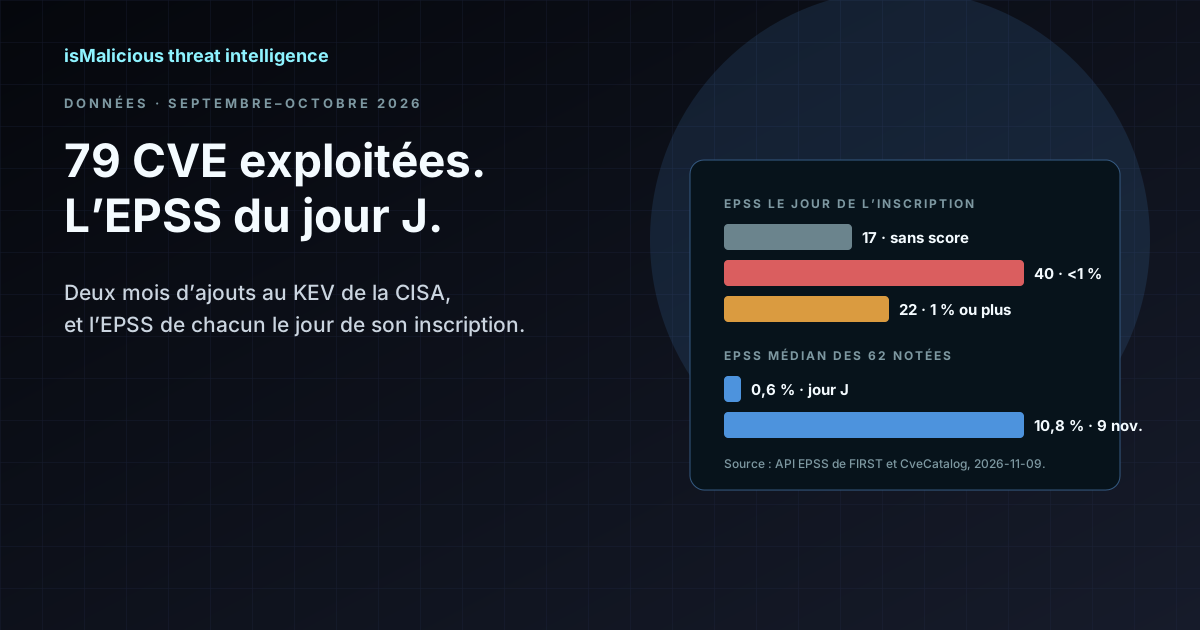
Deux mois d’ajouts au catalogue KEV de la CISA lus dans notre catalogue CVE : 43 en septembre, le plus haut en treize mois, et 36 en octobre. 28 des 79 sont des équipements réseau et de sécurité, 11 ont un CVSS sous 7,0, et le jour où la CISA les a inscrites, 17 n’avaient pas encore d’EPSS et 40 des 62 autres étaient sous 1 %.
 Équipe isMalicious
Chaque mois, la CISA ajoute quelques dizaines de CVE à son catalogue des vulnérabilités exploitées (KEV), et chaque ajout est un fait : quelqu’un a été vu en train d’exploiter la vulnérabilité contre de vraies cibles. Ce relevé couvre septembre et octobre 2026, calculé depuis le catalogue CVE d’isMalicious le 9 novembre 2026. Pour chaque ajout, il lit aussi le score EPSS que le FIRST a publié le jour où la CISA l’a inscrit, ce qui donne le chiffre le plus utile de cet article. Il s’accompagne d’une correction du numéro d’août, dont le décompte et les chiffres EPSS étaient faux. Les requêtes sont publiées pour que les chiffres se vérifient, et la liste vivante est sur /cve/kev.
Les deux mois en chiffres
| Mesure | Septembre 2026 | Octobre 2026 |
|---|---|---|
| CVE ajoutées au KEV | 43 | 36 |
| Sans score CVSS v3 au moment de la lecture | 0 | 0 |
| Score CVSS sous 7,0 (élevé) | 3 | 8 |
| Score CVSS de 9,0 ou plus (critique) | 23 | 13 |
| Sans EPSS le jour de l’inscription | 11 | 6 |
| EPSS sous 1 % le jour de l’inscription | 24 sur 32 | 16 sur 30 |
| EPSS médian le jour de l’inscription, parmi les notées | 0,5 % | 0,6 % |
| EPSS sous 1 % au 9 novembre | 7 | 5 |
| EPSS de 1 % à 10 % au 9 novembre | 16 | 10 |
| EPSS de 10 % à 50 % au 9 novembre | 9 | 8 |
| EPSS de 50 % ou plus au 9 novembre | 11 | 13 |
| EPSS médian au 9 novembre | 9,9 % | 11,6 % |
| Délai médian entre publication de la CVE et ajout au KEV | 3 jours | 10 jours |
| Ajoutées dans le jour suivant la publication, ou avant | 19 | 10 |
| Ajoutées plus de 4 ans après la publication | 0 | 4 |
| Échéance fixée à 3 jours | 34 | 29 |
| Échéance fixée à 14 jours | 9 | 7 |
| Signalées par la CISA pour usage par rançongiciel, au 9 nov. | 0 | 0 |
Ajouts par mois sur les treize mois relus, d’octobre 2025 à octobre 2026 : 31, 11, 20, 17, 28, 26, 31, 21, 23, 26, 31, puis 43 et 36. Septembre est le plus haut de la série.
Constat 1 : l’EPSS est au plus bas le jour de l’inscription
Pour chaque ajout d’août à octobre, nous avons demandé à l’API EPSS du FIRST le score publié le jour où la CISA a inscrit la CVE, et l’avons comparé au score du 9 novembre.
| Le jour de l’inscription | Août 2026 | Septembre 2026 | Octobre 2026 |
|---|---|---|---|
| Ajouts | 31 | 43 | 36 |
| Pas encore d’EPSS | 3 | 11 | 6 |
| EPSS sous 1 %, parmi les notées | 12 sur 28 | 24 sur 32 | 16 sur 30 |
| EPSS médian, parmi les notées | 1,1 % | 0,5 % | 0,6 % |
| EPSS médian au 9 novembre, tous les ajouts | 28,7 % | 9,9 % | 11,6 % |
Sur les trois mois, 20 des 110 ajouts n’avaient aucun score le jour où la CISA les a inscrits, et toutes l’ont été le jour de la publication de leur CVE, ou avant. Sur les 90 qui avaient un score, 52 étaient sous 1 %. Au 9 novembre, les mêmes 90 avaient une médiane de 13,1 % : 69 avaient plus que doublé, et aucune n’avait perdu la moitié.
Les exceptions sont les anciennes vulnérabilités, que l’EPSS a eu le temps d’apprendre. En octobre, les cinq ajouts notés publiés plus d’un an avant leur inscription avaient une médiane de 91 % le jour de l’inscription.
En pratique : l’EPSS est au plus faible précisément quand une entrée KEV est récente, c’est-à-dire au moment où se décide le correctif. C’est une bonne clé de tri pour un ancien stock et un mauvais filtre pour les vulnérabilités exploitées de la semaine. Une entrée KEV doit passer avant un score EPSS, et un EPSS lu le jour de l’ajout mérite d’être relu quelques semaines plus tard.
Constat 2 : la bordure du réseau, encore
28 des 79 ajouts sont des équipements réseau et de sécurité ou leurs consoles d’administration : passerelles VPN et d’accès distant, pare-feu, passerelles de sécurité e-mail, contrôleurs de distribution d’applications, routeurs, commutateurs et SD-WAN. Soit 18 sur 43 en septembre et 10 sur 36 en octobre.
Les mêmes noms reviennent :
- Cisco, six ajouts : Firewall Management Center (CVE-2026-20079, CVSS 10,0), deux failles de Secure Email Gateway, Identity Services Engine, Catalyst SD-WAN Manager, et Adaptive Security Appliance et Firewall Threat Defense.
- Citrix NetScaler, quatre, dont trois en septembre.
- Ivanti Connect Secure, trois en octobre, la dernière (CVE-2026-118527) listée quatre jours avant sa publication au NVD.
- Fortinet (FortiMail et deux avis multiproduits) et MikroTik RouterOS, trois chacun.
Les outils de support et d’administration à distance les côtoient : ConnectWise ScreenConnect et N-able N-central en septembre, BeyondTrust Remote Support en octobre. Ces produits sont exposés à internet par construction et tournent avec des privilèges élevés, si bien qu’une seule faille y vaut beaucoup pour un attaquant.
Constat 3 : exploitées avec une sévérité moyenne ou faible
Tous les ajouts portent cette fois un score CVSS v3, et 68 des 79 sont élevés ou critiques. Les 11 autres sont ceux qu’une file triée par sévérité enterrerait. Octobre en compte huit :
- quatre failles de Plex Media Server ajoutées le même jour, dont deux à 4,3 ;
- une faille de journalisation insuffisante de Broadcom VMware ESX à 2,7, CVE-2026-41709 ;
- une faille de stockage en clair de Strapi à 4,9, une traversée de chemin Fortinet à 6,5 et une faille de chemin de recherche de Siemens Software Center à 6,7.
Les trois de septembre sont une faille de request smuggling de Starlette à 6,5, une race condition du noyau Linux à 5,5 et une faille de MikroTik RouterOS à 6,5. Un score faible décrit la faille prise seule ; il ne dit pas si quelqu’un lui a trouvé un usage.
Pour mesurer la base, 173 627 des 421 471 CVE de notre catalogue ont un score de 7,0 ou plus, et 44 188 de 9,0 ou plus. Trier par CVSS place les 79 vulnérabilités exploitées quelque part dans un ensemble de quarante à cent soixante-dix mille.
Constat 4 : des ajouts le jour même et un lot d’anciennes
Septembre a été rapide : 19 des 43 ajouts sont arrivés dans le jour suivant la publication de la CVE, dont deux avant sa publication au NVD (GitLab CVE-2026-85706 et Acronis Backup CVE-2026-87886). Ce sont des vulnérabilités divulguées parce qu’elles étaient déjà exploitées. Le délai médian a été de 3 jours.
La médiane de 10 jours d’octobre vient d’un lot de cinq anciennes vulnérabilités ajoutées le 8 octobre : ProFTPD CVE-2015-3306, ISC BIND CVE-2015-5477, Apache Struts CVE-2016-3081, ONLYOFFICE Docs CVE-2021-3199 et Strapi CVE-2023-22894. Les trois premières ont un EPSS de 99,5 %, 99,6 % et 96,5 % au 9 novembre, et déjà de 97 %, 91 % et 93 % le jour de l’inscription : le modèle avait des années de signaux sur elles. Comme le lot 2015 à 2023 ajouté fin août, elles rappellent qu’une ancienne vulnérabilité dans un logiciel déployé reste exploitable tant qu’elle n’est pas corrigée.
Constat 5 : davantage d’échéances à trois jours
63 des 79 ajouts portent une échéance de trois jours, contre 22 sur 31 en août ; les 16 autres ont quatorze jours. La part des échéances à trois jours passe de 71 % en août à 79 % en septembre et 81 % en octobre. L’échéance figure sur chaque ligne de /cve/kev.
Ce que cela change dans une file de correctifs
- Faire de l’appartenance au KEV la première clé de tri, avant tout score.
- Ne pas se fier à un EPSS lu le jour de l’ajout. Le relire quelques semaines plus tard : sur les 90 ajouts d’août à octobre qui avaient un score le jour de leur inscription, 69 avaient plus que doublé au 9 novembre.
- Inventorier d’abord les équipements exposés à internet. Plus d’un tiers de ces deux mois sont des passerelles, des pare-feu et leurs consoles.
- Ne pas laisser un CVSS moyen ou faible faire descendre une vulnérabilité exploitée dans la liste. Onze des 79 étaient sous 7,0.
- Surveiller l’échéance KEV. C’est le signal d’urgence de la CISA elle-même, et sur ces trois mois il a été de plus en plus souvent de trois jours.
Méthode
Source : les ajouts KEV, les scores CVSS v3, les échéances et les dates de publication viennent du catalogue CVE d’isMalicious, qui synchronise le NVD et le flux KEV de la CISA, lu le 2026-11-09. Les scores du jour de l’inscription viennent de l’API EPSS publique du FIRST (api.first.org/data/v1/epss), interrogée avec date fixé à la date d’ajout KEV de chaque CVE. Les scores du 9 novembre viennent de notre catalogue, qui rafraîchit l’EPSS chaque jour depuis le FIRST depuis le 25 septembre ; ce jour-là, il concordait avec l’API du FIRST à trois décimales pour 78 des 79 ajouts, et à 0,012 près pour le dernier. Fenêtres : kevDateAdded du 2026-09-01 au 2026-09-30 et du 2026-10-01 au 2026-10-31 inclus, en UTC ; le constat 1 ajoute août, depuis le 2026-08-01. Le catalogue KEV complet comptait 1 769 entrées au moment de la lecture, dont 55 avec un EPSS sous 1 % et 910 à 50 % ou plus. Hors KEV, 337 CVE ont un score de 0,9 ou plus.
Deux corrections de nos propres données, qui changent toutes deux le numéro d’août :
- Jusqu’au 25 septembre, notre catalogue écrivait le score EPSS d’une CVE une seule fois, à son apparition, sans jamais le rafraîchir. Le numéro d’août a lu ces valeurs périmées le 3 septembre et annonçait 18 ajouts sur 26 sous 1 %, avec une médiane de 0,7 %. Les scores publiés par le FIRST ce jour-là en mettaient 4 sur 31 sous 1 %, et la médiane à 32,4 %.
- Onze ajouts KEV d’août à octobre ne sont entrés dans notre catalogue que le 23 octobre. Jusque-là, le catalogue n’avait aucune ligne pour elles, et /cve/kev ne les listait donc pas. Six sont d’août, deux de septembre et trois d’octobre : août compte 31 ajouts, pas 26. Aucun ajout n’est arrivé en retard depuis.
Le numéro d’août a été corrigé sur les deux points, avec les scores du jour de l’inscription publiés par le FIRST. Les requêtes sont dans docs/queries/kev-monthly-readout.sql du dépôt isMalicious ; la liste vivante avec les échéances est sur ismalicious.com/cve/kev, et chaque CVE ci-dessus renvoie à sa page.
FAQ
Questions fréquentes
Combien de CVE la CISA a-t-elle ajoutées au catalogue KEV en septembre et octobre 2026 ?
43 en septembre et 36 en octobre 2026, 79 au total, telles que notre catalogue les contient au 9 novembre 2026. Septembre est le mois le plus chargé des treize mois relus, d’octobre 2025 à octobre 2026 ; les mois précédents allaient de 11 à 31 ajouts.
Quel EPSS avaient les ajouts KEV de septembre et octobre 2026 le jour de leur inscription ?
Très faible. 17 des 79 n’avaient pas encore d’EPSS le jour de l’inscription, toutes inscrites le jour de la publication de leur CVE ou avant. Sur les 62 qui en avaient un, 40 étaient sous 1 % et la médiane était de 0,6 %. Au 9 novembre, les mêmes 62 avaient une médiane de 10,8 % : 50 avaient plus que doublé et aucune n’avait perdu la moitié.
Quels produits reviennent le plus dans les ajouts KEV de septembre et octobre 2026 ?
Les équipements réseau et de sécurité : 28 des 79 ajouts sont des passerelles VPN et d’accès distant, des pare-feu et leurs consoles d’administration, des passerelles de sécurité e-mail, des contrôleurs de distribution d’applications, des routeurs, des commutateurs et du SD-WAN. Cisco compte six ajouts sur les deux mois, Citrix NetScaler quatre, Ivanti Connect Secure trois, Fortinet trois et MikroTik RouterOS trois.
D’où viennent les données et peut-on les reproduire ?
Les ajouts KEV, les scores CVSS et les échéances viennent du catalogue CVE d’isMalicious, lu le 9 novembre 2026. Les scores EPSS viennent de l’API publique du FIRST, tels que publiés le jour de chaque ajout et le 9 novembre. Le SQL est publié dans le dépôt isMalicious sous docs/queries/kev-monthly-readout.sql et la liste vivante est sur ismalicious.com/cve/kev.
Articles associés
 Exploitées en août 2026 : 31 ajouts KEV, 7 au-dessus de 10 % d’EPSS à l’inscription
Un mois d’ajouts au catalogue KEV de la CISA, lu avec l’EPSS du jour où la CISA les a inscrits : 3 des 31 n’avaient pas de score, 12 étaient sous 1 %, et 7 seulement atteignaient le seuil courant de 10 %. CVSS, échéances et délais, la méthode, et une correction de la première version de cet article.
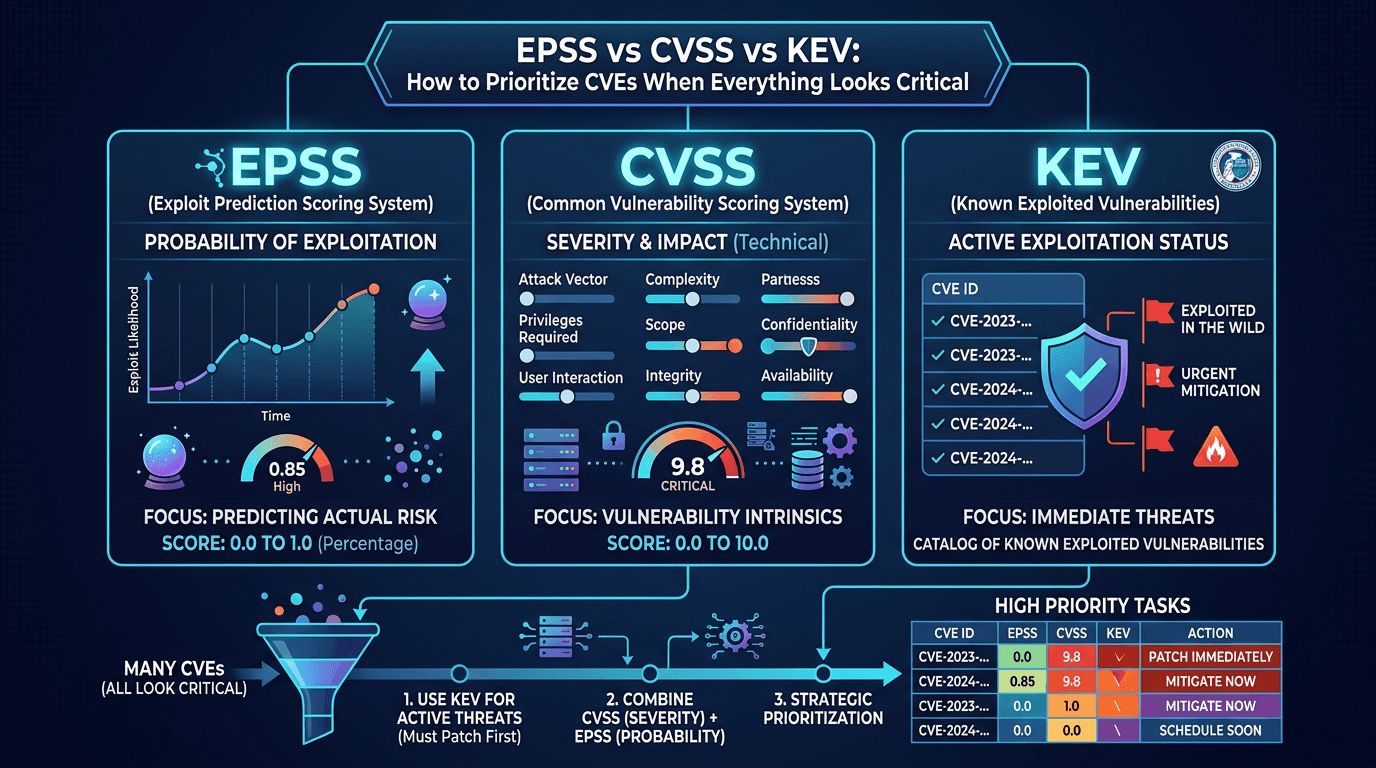 EPSS vs CVSS vs KEV : comment prioriser les CVE quand tout semble critique
Sortez de la confusion des scores : comparez la sévérité CVSS, la probabilité d'exploitation EPSS et l'exploitation active du catalogue CISA KEV, et adoptez un modèle concret de décision pour vos correctifs et vos mesures compensatoires.
 CVE et gestion des vulnérabilités en 2026 : de la divulgation au correctif à grande échelle
Un guide pratique de l'écosystème CVE, du scoring CVSS, des signaux d'exploitabilité et de la façon dont les équipes de sécurité priorisent les vulnérabilités sans se noyer sous le bruit des scanners.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines