Directive BOD 26-04 de la CISA : le délai de 3 jours KEV et le triage forensique
La directive BOD 26-04 de la CISA a remplacé la BOD 22-01 le 10 juin 2026. Une vulnérabilité KEV sur un actif exposé à Internet reçoit désormais, dans la plupart des cas, un délai de trois jours calendaires, et un triage forensique quand elle donne le contrôle total. Depuis le 11 juin, 128 des 164 ajouts au KEV portent une échéance à trois jours et 105 exigent un triage forensique. Ce que dit la directive, ce que montrent les données, et comment organiser un cycle de trois jours.
 Équipe isMalicious
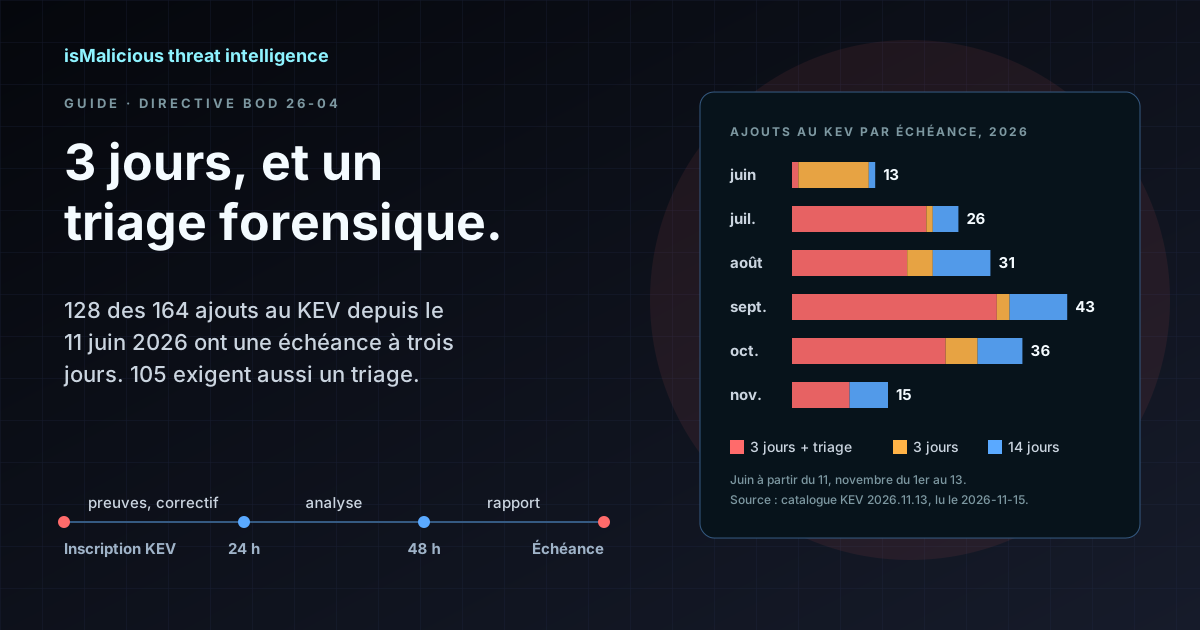
La directive BOD 26-04 de la CISA, publiée le 10 juin 2026, a remplacé la BOD 22-01 comme règle qui fixe aux agences fédérales américaines le délai de correction d’une vulnérabilité. Ce délai découle désormais de quatre faits : l’actif est-il exposé publiquement, la CVE figure-t-elle au catalogue des vulnérabilités exploitées (KEV), l’exploitation est-elle automatisable, et donne-t-elle le contrôle total à l’attaquant. Une vulnérabilité KEV sur un actif exposé à Internet reçoit trois jours calendaires, sauf si elle n’est ni automatisable ni de contrôle total ; une faille de contrôle total ajoute un triage forensique, c’est-à-dire vérifier que l’actif n’a pas été compromis, pas seulement le corriger. Dans le catalogue, 128 des 164 ajouts au KEV du 11 juin au 13 novembre 2026 portent une échéance à trois jours, et 105 exigent un triage forensique.
Cet article reprend ce que disent la directive et son guide de mise en œuvre, ce que montrent les données du KEV depuis son entrée en vigueur, et comment une organisation hors de l’administration américaine peut tenir le même cycle de trois jours. Pour l’articulation entre KEV, EPSS et CVSS dans une file de correctifs, voir EPSS vs CVSS vs KEV ; pour les ajouts au KEV de septembre et octobre et leur EPSS le jour de l’inscription, voir notre relevé de deux mois.
Ce que la BOD 26-04 remplace, et qui elle oblige
Une binding operational directive est une instruction contraignante adressée aux agences de l’exécutif fédéral. La BOD 26-04 vise les systèmes fédéraux civils : ni les systèmes de sécurité nationale, ni les prestataires, sauf si leur contrat le prévoit. Elle abroge deux directives : la BOD 19-02, qui fixait des délais pour les systèmes accessibles depuis Internet, et la BOD 22-01, qui avait créé le catalogue KEV en 2021.
Elle se déploie en trois phases. Les agences devaient revoir leur politique de gestion des vulnérabilités immédiatement, adapter leurs procédures sous 60 jours, et respecter les nouveaux délais de remédiation sous 180 jours, soit le 7 décembre 2026. L’étiquetage des actifs arrive avec cette troisième phase : chaque actif joignable depuis l’extérieur du réseau de l’agence porte son organisation, son environnement, son exposition (publique ou interne) et son type.
Une réponse de la FAQ de la CISA intéresse quiconque trie encore par gravité : en abrogeant la BOD 19-02, l’administration fédérale civile n’exige plus le CVSS pour prioriser les vulnérabilités. Les étiquettes « critique » ou « élevée » laissent place à un délai explicite, dans des conditions définies.
Les quatre questions derrière chaque délai
Chaque délai du tableau 1 de la directive vient de quatre réponses :
- L’actif est-il exposé publiquement, joignable par des tiers non authentifiés ou non fiables via un réseau public, où qu’il soit hébergé ? C’est la réponse de l’agence, sur son propre actif.
- La CVE est-elle au catalogue KEV ?
- Est-elle automatisable : un adversaire peut-il automatiser toutes les étapes de l’exploitation ?
- Quel est son impact technique : l’exploitation donne-t-elle un contrôle partiel ou total du logiciel ? Le contrôle total inclut une exploitation qui révèle de façon fiable des identifiants de connexion.
La CISA publie les trois dernières réponses pour chaque CVE via son programme Vulnrichment, qui ajoute les points de décision SSVC à la fiche CVE. Pour une CVE inscrite au catalogue, le tableau se lit ainsi :
| Exposé publiquement | Automatisable | Impact technique | Délai (jours calendaires) |
|---|---|---|---|
| Oui | Oui | Total | 3 jours et triage forensique |
| Oui | Oui | Partiel | 3 jours |
| Oui | Non | Total | 3 jours et triage forensique |
| Oui | Non | Partiel | 14 jours |
| Non | Oui | Total | 3 jours et triage forensique |
| Non | Oui | Partiel | 14 jours |
| Non | Non | Total | 14 jours |
| Non | Non | Partiel | 14 jours |
Hors KEV, le même tableau donne 3, 14 ou 60 jours aux actifs exposés, et 60 jours ou « correction à la prochaine mise à niveau » aux actifs internes. Trois règles valent pour toutes les lignes :
- Le délai court à partir de l’ajout de la CVE au KEV par la CISA, ou du moment où l’agence détecte la vulnérabilité sur un actif et la déclare dans le tableau de bord CDM, selon ce qui arrive en premier.
- Le délai suit les faits. Retirer un système d’Internet fait passer « exposé publiquement » à non et repousse l’échéance ; une inscription au KEV la raccourcit.
- Remédier veut dire éliminer la vulnérabilité : corriger, décommissionner le système, ou toute autre action qui la supprime.
Comment la CISA fixe l’échéance KEV
Le délai de la directive se calcule actif par actif, mais une entrée du KEV ne porte qu’un seul dueDate. Le guide de mise en œuvre explique le lien : la CISA calcule l’échéance à partir du tableau, avec les données dont elle dispose pour savoir si la vulnérabilité est présente sur un actif exposé, et la détermination finale de l’exposition revient à l’agence. L’échéance KEV est la valeur par défaut de la CISA pour la CVE ; le délai d’un serveur donné dépend de ce serveur.
Depuis le 11 juin, chaque ajout porte le même texte d’action requise, qui cite la BOD 26-04 et les exigences de triage forensique de la CISA. Ce texte ne dit donc pas si le triage s’applique. Le flux JSON du catalogue le dit, dans un champ forensicTriage qui vaut Yes ou No.
Lus dans le JSON du catalogue KEV (version 2026.11.13) et recoupés avec le catalogue CVE d’isMalicious le 15 novembre 2026, les ajouts depuis la directive se répartissent ainsi :
| Mois d’ajout (2026) | Ajouts | 3 jours, triage forensique | 3 jours, sans triage | 14 jours |
|---|---|---|---|---|
| Juin, à partir du 11 | 13 | 1 | 11 | 1 |
| Juillet | 26 | 21 | 1 | 4 |
| Août | 31 | 18 | 4 | 9 |
| Septembre | 43 | 32 | 2 | 9 |
| Octobre | 36 | 24 | 5 | 7 |
| Novembre, du 1er au 13 | 15 | 9 | 0 | 6 |
| Total | 164 | 105 | 23 | 36 |
Quatre constats :
- Deux échéances seulement apparaissent : trois jours ou quatorze. Aucun ajout n’a reçu 60 jours, que le tableau réserve aux CVE hors KEV.
- L’indicateur de triage forensique passe à
Yespour la première fois le 25 juin. Toutes les entrées concernées ont trois jours ; aucune entrée à quatorze jours ne l’est. - En septembre et octobre, 63 des 79 ajouts avaient trois jours, dont 56 avec triage. Du 1er au 13 novembre, 9 des 15, tous les 9 avec triage.
- Dans les douze mois qui ont précédé la directive, du 11 juin 2025 au 10 juin 2026, 31 des 253 ajouts avaient trois jours. La plupart avaient 21 jours (148) ou 14 (55).
Ce qu’exige le triage forensique
La directive définit « 3 jours et triage forensique » comme deux obligations dans les trois jours : achever la remédiation ou l’atténuation, et mener un triage forensique de l’actif pour établir s’il a été compromis. Le guide détaille six étapes avec des objectifs horaires comptés depuis l’ajout au KEV, et précise que ces délais horaires ne sont pas obligatoires : l’exigence est un triage adéquat.
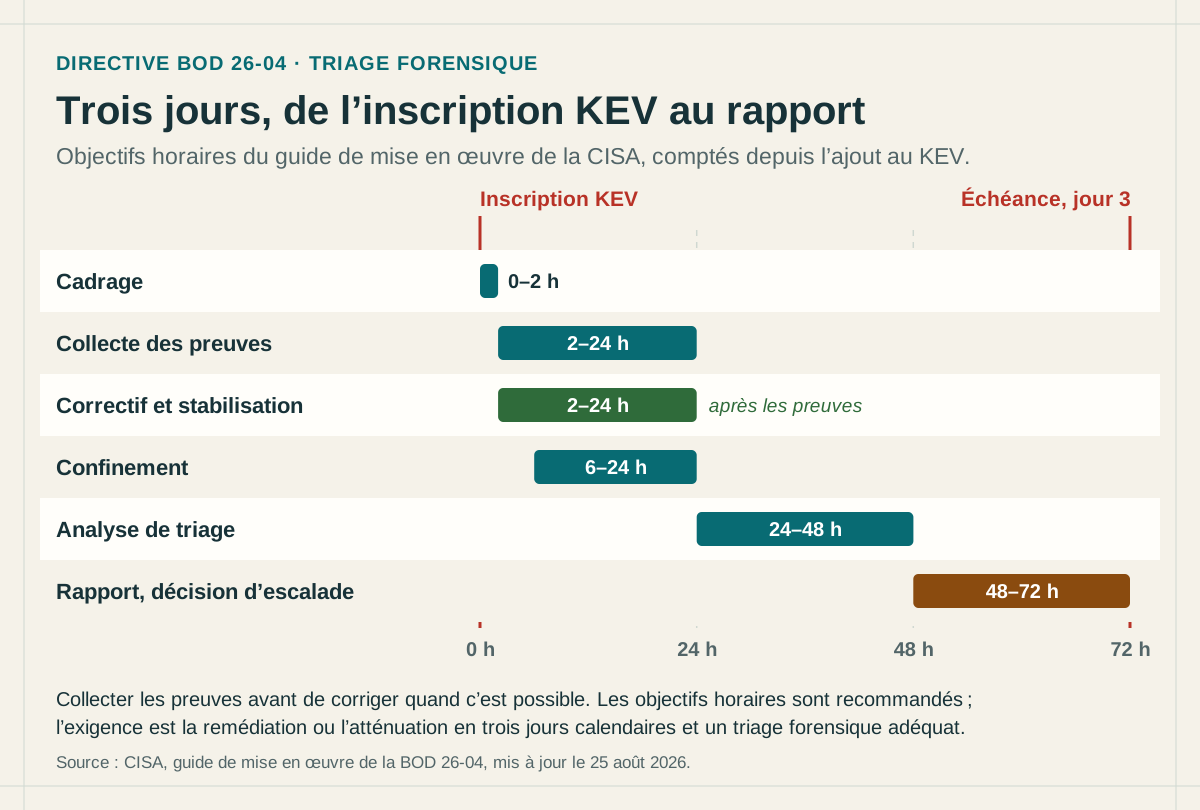
- Cadrage, dans les 2 heures : établir si la CVE relève du délai de trois jours, mobiliser l’équipe de triage, délimiter les systèmes touchés et ouvrir un canal de communication hors bande qui ne dépend pas d’une infrastructure peut-être compromise.
- Préserver et collecter les preuves, de 2 à 24 heures : d’abord les données volatiles (mémoire, caches, données en transit), puis les données persistantes, limitées aux systèmes du périmètre. Tenir un journal de collecte : chaque élément, son système, l’heure et la personne qui l’a collecté. Le guide demande de ne pas modifier ni corriger les systèmes avant la collecte, quand c’est possible.
- Corriger et stabiliser, de 2 à 24 heures : appliquer les correctifs disponibles une fois les preuves collectées, car le correctif peut effacer des traces.
- Confiner et reprendre le contrôle, de 6 à 24 heures : isoler les systèmes touchés ou suspects après la première collecte, sans alerter un éventuel intrus.
- Analyse de triage, de 24 à 48 heures : rechercher un accès non autorisé, une présence de l’attaquant, un mouvement latéral, une persistance, une préparation ou une exfiltration de données ; vérifier chaque indicateur de compromission et le chercher ailleurs dans l’environnement.
- Décision d’escalade, de 48 à 72 heures : rédiger un rapport de triage forensique avec la chronologie de l’incident, les actions menées, les constats techniques en termes de « qui, quoi, où, quand », le confinement et l’atténuation à date, et une recommandation. Sans preuve de compromission, surveillance renforcée et fin de la remédiation ; compromission confirmée, signalement à la CISA et passage en réponse à incident complète ; compromission suspectée, le triage continue avec un chemin d’escalade défini.
Quand la CISA dispose d’indicateurs ou d’instructions forensiques propres à une entrée, le guide indique qu’elle les ajoute à l’entrée du catalogue, et ces instructions priment sur les étapes de base.
Un exemple : les quatre ajouts du 9 novembre 2026
Le 9 novembre 2026, la CISA a ajouté quatre CVE, toutes avec une échéance au 12 novembre et l’indicateur de triage forensique activé. Voici ce qu’il faut pour agir :
| CVE | Produit | Ajout au KEV | Échéance | Corrigé dans | Avis de l’éditeur |
|---|---|---|---|---|---|
| CVE-2026-123158 | OpenBSD OpenSSH | 9 nov. 2026 | 12 nov. 2026 | OpenSSH portable 10.6p2 | Notes de version OpenSSH |
| CVE-2026-102895 | GPUStack | 9 nov. 2026 | 12 nov. 2026 | gpustack 2.2.0 | GHSA-gj9m-f8ph-pmhr |
| CVE-2026-116779 | SignalWire FreeSWITCH | 9 nov. 2026 | 12 nov. 2026 | FreeSWITCH 1.11.3 | GHSA-mg63-h38w-8p9p |
| CVE-2026-123218 | IBM Aspera Faspex | 9 nov. 2026 | 12 nov. 2026 | Aspera Faspex 5.0.19 PL1 (Fix Pack 1) | Bulletin de sécurité IBM 7295921 |
Deux remarques pour la file de correctifs. Chaque correctif existait avant l’inscription : GPUStack 2.2.0 le 18 juin, FreeSWITCH 1.11.3 le 28 août, OpenSSH 10.6p2 le 5 novembre et le bulletin d’IBM le 7 novembre. Les trois jours servaient donc au déploiement et au triage, pas à attendre un éditeur. Ensuite, la version à chercher n’est pas toujours celle de l’amont : les notes de version d’OpenSSH limitent le problème à certains systèmes Linux qui utilisent la musl libc sans PAM, et les distributions livrent le correctif sous leurs propres numéros de paquet.
Ce que cela change hors de l’administration fédérale américaine
La directive n’oblige personne d’autre. Ses délais servent de référence aux autres organisations, avec une réserve que le guide rend explicite : l’échéance KEV reflète la vision que la CISA a de l’exposition, pas la vôtre.
Le tableau se transpose bien, car trois de ses quatre entrées sont publiques. Le statut KEV est dans le catalogue ; le caractère automatisable et l’impact technique sont dans le conteneur ADP de la CISA de la fiche CVE, via Vulnrichment. La quatrième, l’exposition, vous seul pouvez y répondre. Une organisation qui sait lesquels de ses actifs sont exposés à Internet peut calculer le même délai actif par actif, avec deux cas à surveiller :
- Un actif interne n’est pas automatiquement moins urgent. Une faille KEV à la fois automatisable et de contrôle total reçoit trois jours et un triage forensique même si l’actif n’est pas exposé.
- Un actif exposé avec une entrée KEV à quatorze jours peut rester urgent pour vous. La FAQ de la CISA indique qu’une agence moins tolérante au risque peut fixer des délais plus courts : les délais de la directive sont des maximums.
Deux autres points du guide valent tels quels. Le KEV n’est pas la liste complète : les faiblesses de configuration et beaucoup de failles d’applications web n’obtiennent pas d’identifiant CVE. Et une CVE ancienne ajoutée au catalogue ne signifie pas forcément que la CISA observe une exploitation aujourd’hui, seulement qu’elle remplit les critères.
Les fournisseurs cloud qui servent des agences américaines sont concernés indirectement : selon le guide, FedRAMP imposera d’ici le 7 décembre 2026 ses nouvelles règles de détection et de déclaration des vulnérabilités, alignées sur la BOD 26-04.
Tenir un cycle de 72 heures
Trois jours ne suffisent que si le travail indépendant de la CVE est déjà fait.
Avant toute inscription :
- Tenir un inventaire des actifs exposés avec les quatre étiquettes que demande la directive : organisation, environnement, exposition et type d’actif. Le guide cite les sources de découverte : scanners de vulnérabilités, étiquettes des fournisseurs cloud, scans actifs, découverte passive du réseau, EDR, NAC et gestion des terminaux. Pour les noms exposés sur Internet, un scanner de sous-domaines fondé sur les journaux Certificate Transparency et le DNS passif montre des hôtes qu’un inventaire interne a pu oublier.
- Écrire à l’avance le plan pour les systèmes critiques : qui décide, quels systèmes peuvent être coupés, quelles preuves collecter sur chaque type d’actif. Le guide demande des arbitrages de risque explicites entre disponibilité et conséquences d’une exploitation.
Chaque jour :
- Lire le catalogue une fois par jour et rapprocher
dateAdded,dueDateetforensicTriagede votre inventaire, par éditeur et produit. La CISA indique viser une mise à jour du catalogue dans les 24 heures après avoir identifié une vulnérabilité qui remplit les critères.
Pour chaque correspondance :
- Collecter avant de toucher à quoi que ce soit, puis corriger. Tenir le journal de collecte dès le départ : il fera partie du rapport.
- Quand le correctif ne peut pas être appliqué à temps, le guide est net : en dehors des actions requises par le catalogue, la seule atténuation connue est de retirer l’actif du réseau. Il cite le décommissionnement, la désinstallation du logiciel vulnérable, la segmentation réseau, l’isolement, les périmètres définis par logiciel et les proxys. Retirer un actif d’Internet change aussi son exposition, et donc son délai.
- Clore par le rapport avant la 72e heure, même sans rien trouver : c’est la trace que l’actif a été vérifié, et pas seulement corrigé.
Ce que fait isMalicious
Voici les pages CVE telles qu’elles se présentent le 15 novembre 2026 :
- /cve/kev liste les ajouts au KEV des 30 derniers jours, regroupés par jour d’ajout par la CISA, avec le CVSS, l’EPSS et l’échéance de la CISA. Des fenêtres de 90 jours et 12 mois, un filtre par éditeur, une page par mois et le nombre d’ajouts par mois depuis novembre 2021 figurent sur la même page.
- Chaque page CVE, par exemple CVE-2026-123158, indique la date d’ajout au KEV, l’échéance et l’action requise par la CISA, une chronologie datée de la publication à l’inscription, les versions corrigées par branche et les paquets de distribution publiés sur OSV.dev. Une vérification de version lit une version saisie, ou celle qu’un domaine expose dans ses en-têtes et ses pages publiques.
- Chaque page CVE propose aussi une alerte quand la CVE entre au KEV ou est signalée exploitée, et un e-mail hebdomadaire liste les nouvelles entrées KEV chaque lundi.
Ces pages n’affichent ni l’indicateur forensicTriage ni les valeurs « automatisable » et « impact technique » de Vulnrichment. Lisez-les dans le flux JSON de la CISA et dans la fiche CVE.
Que faire maintenant
- Vérifiez les quatre CVE du 9 novembre dans votre inventaire si ce n’est pas déjà fait : OpenSSH sur les systèmes Linux à musl sans PAM, GPUStack, FreeSWITCH et IBM Aspera Faspex.
- Ajoutez le champ
forensicTriageà tout ce qui lit le catalogue KEV, et orientez les entréesYesvers une procédure qui collecte les preuves avant de corriger. - Étiquetez les actifs exposés par organisation, environnement, exposition et type d’actif, pour calculer le délai par actif et non par CVE.
- Récupérez les valeurs « automatisable » et « impact technique » de Vulnrichment à côté du statut KEV, et faites passer en voie de trois jours les actifs internes touchés par une faille KEV automatisable et de contrôle total.
- Rédigez dès maintenant le modèle de rapport de triage forensique : chronologie, actions, constats, confinement, recommandation.
Sources
- CISA, BOD 26-04 : Prioritizing Security Updates Based on Risk, 10 juin 2026 (copie archivée du 10 novembre 2026).
- CISA, guide de mise en œuvre de la BOD 26-04, mis à jour le 25 août 2026 (copie archivée du 13 novembre 2026).
- CISA, données du catalogue KEV, version 2026.11.13, et Vulnrichment.
- Avis des éditeurs liés dans le tableau ci-dessus.
Méthode : décompte par dateAdded du 2026-06-11 au 2026-11-13 inclus ; le délai est dueDate moins dateAdded, en jours calendaires. Le catalogue d’isMalicious contenait les mêmes 1 781 entrées KEV le 15 novembre 2026 et donnait les mêmes échéances pour chaque mois.
FAQ
Questions fréquentes
Qu’est-ce que la directive BOD 26-04 de la CISA ?
La Binding Operational Directive 26-04, « Prioritizing Security Updates Based on Risk », a été publiée par la CISA le 10 juin 2026. Elle s’impose aux agences civiles de l’exécutif fédéral américain et abroge la BOD 22-01, qui avait créé le catalogue KEV en 2021, ainsi que la BOD 19-02. Elle fixe chaque délai de remédiation à partir de quatre faits : l’actif est-il exposé publiquement, la CVE est-elle au catalogue KEV, l’exploitation est-elle automatisable, et l’attaquant obtient-il un contrôle partiel ou total.
Quelles vulnérabilités KEV ont un délai de 3 jours avec la BOD 26-04 ?
Sur un actif exposé publiquement, une vulnérabilité KEV reçoit trois jours calendaires, sauf si elle n’est ni automatisable ni de contrôle total : elle reçoit alors 14 jours. Quand elle donne le contrôle total, les trois jours s’accompagnent d’un triage forensique. Sur un actif non exposé, une vulnérabilité KEV reçoit trois jours et un triage forensique seulement si elle est à la fois automatisable et de contrôle total ; sinon 14 jours.
Que signifie le triage forensique dans la BOD 26-04 ?
L’agence doit achever la remédiation ou l’atténuation en trois jours et mener un triage forensique de l’actif pour établir s’il a été compromis. Le guide de mise en œuvre de la CISA décrit six étapes, du cadrage au rapport de triage, et demande de collecter les preuves avant de corriger quand c’est possible. Ses objectifs horaires, jusqu’au rapport entre 48 et 72 heures après l’ajout au KEV, sont des bonnes pratiques recommandées : l’obligation est qu’un triage adéquat soit mené.
Combien d’ajouts au KEV ont eu une échéance à 3 jours depuis la BOD 26-04 ?
Du 11 juin au 13 novembre 2026, la CISA a ajouté 164 CVE au catalogue KEV. 128 portaient une échéance à trois jours et 36 à quatorze jours. 105 des 128 portaient l’indicateur de triage forensique, apparu le 25 juin. Chiffres tirés de la version 2026.11.13 du catalogue KEV et du catalogue CVE d’isMalicious, lus le 15 novembre 2026.
La BOD 26-04 s’applique-t-elle aux entreprises privées ou européennes ?
Non. Elle lie les agences civiles fédérales américaines, et les prestataires seulement si leur contrat le prévoit. Toute autre organisation peut en reprendre le tableau : le statut KEV, le caractère automatisable et l’impact technique sont publics, et une organisation qui sait lesquels de ses actifs sont exposés à Internet peut calculer elle-même les mêmes délais.
Articles associés
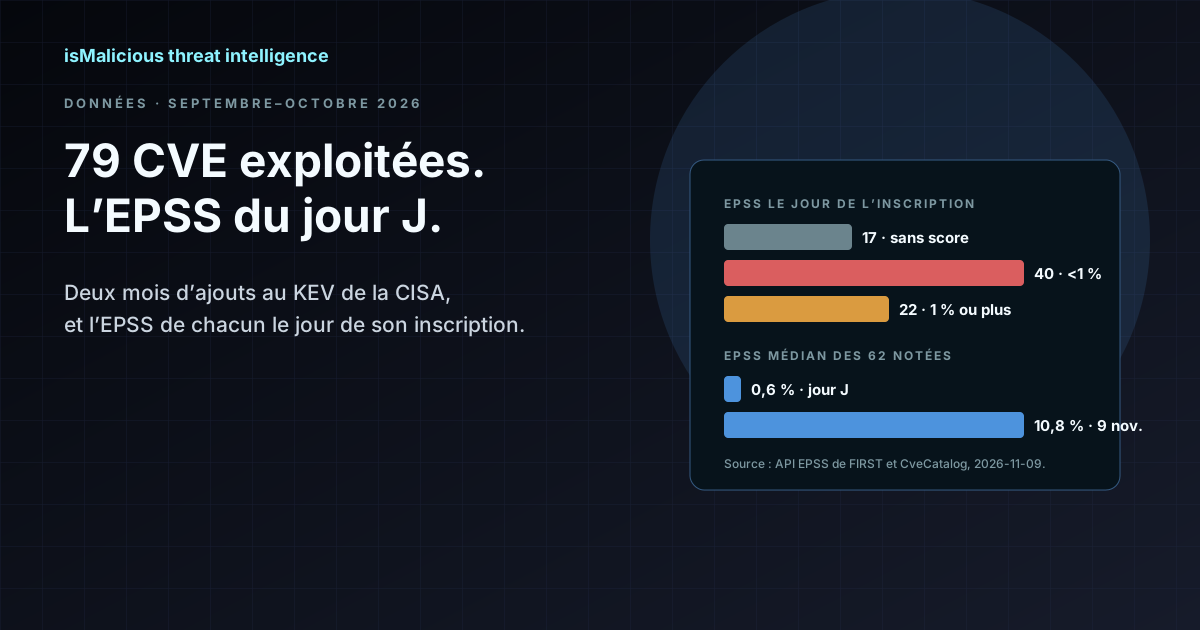 Exploitées en septembre et octobre 2026 : 79 ajouts KEV et leur EPSS le jour de l’inscription
Deux mois d’ajouts au catalogue KEV de la CISA lus dans notre catalogue CVE : 43 en septembre, le plus haut en treize mois, et 36 en octobre. 28 des 79 sont des équipements réseau et de sécurité, 11 ont un CVSS sous 7,0, et le jour où la CISA les a inscrites, 17 n’avaient pas encore d’EPSS et 40 des 62 autres étaient sous 1 %.
 Exploitées en août 2026 : 31 ajouts KEV, 7 au-dessus de 10 % d’EPSS à l’inscription
Un mois d’ajouts au catalogue KEV de la CISA, lu avec l’EPSS du jour où la CISA les a inscrits : 3 des 31 n’avaient pas de score, 12 étaient sous 1 %, et 7 seulement atteignaient le seuil courant de 10 %. CVSS, échéances et délais, la méthode, et une correction de la première version de cet article.
 KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines