Catégories de menace
Malware, C2 de botnet, spam, scan et force brute, avec la catégorie déclarée par chaque source.
Déroulement de la vérification · illustration
Recherchez une adresse IPv4 ou IPv6 : score de risque de 0 à 100, sources qui l’ont signalée, géolocalisation et ASN.
Aucune carte bancaire requise · Clé API gratuite
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant250 requêtes gratuites/mois · clé API instantanée · sans formulaire
Illustration datée du 2026-09-01. Les indicateurs, fournisseurs, scores et observations sont fictifs. Ce ne sont pas les résultats actuels de ces adresses.
192.0.2.42
Contexte réseau
Ports ouverts (3)
Un port ouvert décrit un service exposé. Il faut d’autres éléments pour déterminer s’il fait l’objet d’un usage abusif.
Sources signalant
2sur 3 sources
Confiance
75 %
Le score et la confiance sont des valeurs illustratives. La confiance décrit les éléments soutenant l’évaluation ; ce n’est ni un pourcentage de sources ni une probabilité de compromission.
Catégories fictives
Observations de sources fictives
| Source | Observation |
|---|---|
| Source fictive A | Signalé |
| Source fictive B | Signalé |
| Source fictive C | Non répertorié |
« Non répertorié » signifie que cette source ne contient aucun signalement dans l’exemple. Ce n’est pas un verdict de sécurité.
Interprétation
Comparez les observations des sources, leurs dates et le contexte technique avant d’agir. Cet exemple n’attribue l’activité à aucun groupe malveillant.
Les rapports réels dépendent de l’indicateur, des sources disponibles et du niveau d’accès. Les données manquantes sont signalées. Ces panneaux expliquent la lecture des données et ne représentent pas le schéma d’une réponse API.
Malware, C2 de botnet, spam, scan et force brute, avec la catégorie déclarée par chaque source.
Pays, ville, FAI et organisation pour chaque adresse.
Le système autonome et l’organisation qui annoncent l’adresse.
Dates de première et de dernière observation malveillante.
Un score de 0 à 100 fondé sur la gravité de la menace et la confiance des sources.
Vérifiez un lot d’IP en une requête : 10 par requête avec Free, 100 avec Pro, 500 avec Enterprise.
Enrichissez les journaux de pare-feu et bloquez les adresses à haut risque.
Évaluez l’IP du client à la connexion pour freiner le bourrage d’identifiants.
Indiquez aux analystes si l’IP d’une alerte est déjà connue comme malveillante.
Signalez les IP à haut risque avant la validation d’un paiement.
Compte gratuit
Une clé d’API, la surveillance et un historique des rapports pour les vérifications que vous lancez ici.
Créer un compte gratuitRecherches sur le site sans plafond mensuel · 250 requêtes API/mois · clé d’API gratuite · sans carte bancaire
Classement de la semaine. Chaque lien ouvre la page de cet indicateur.
Besoin de la définition ? Lisez l’entrée du glossaire.
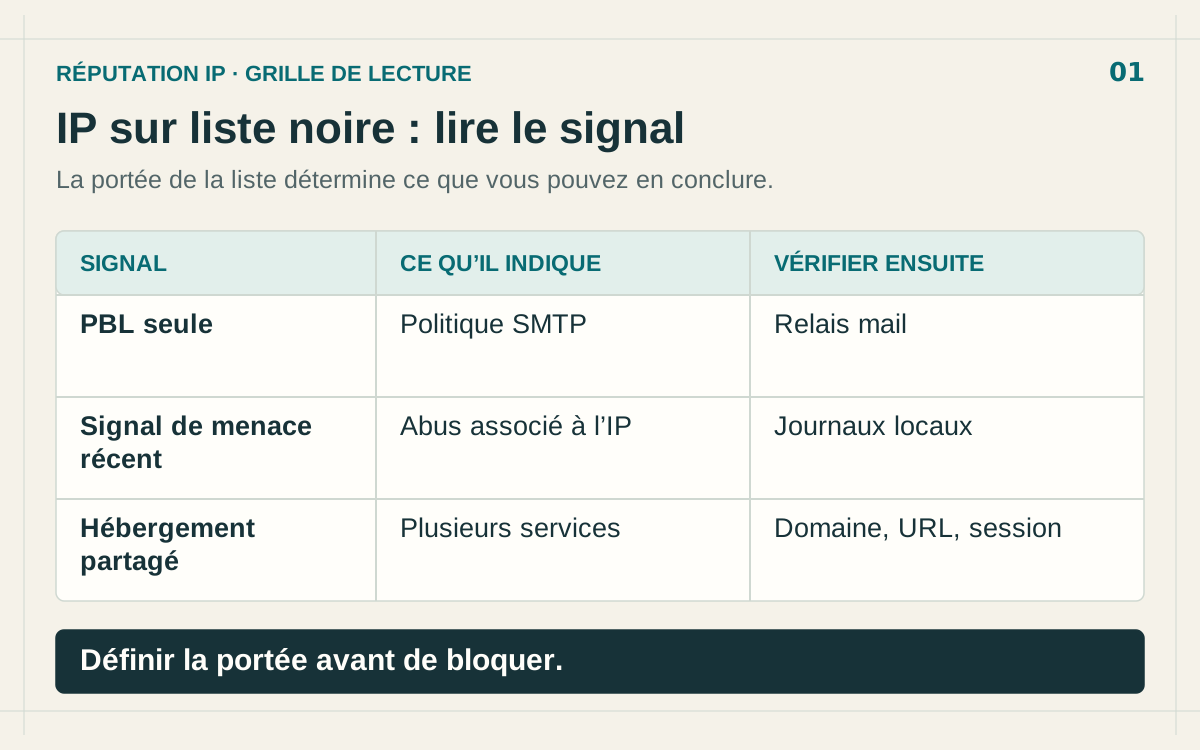
Article de blog
DNSBL, IP partagée, signal ancien ou erreur de requête : identifiez la cause d’une IP blacklistée et choisissez une réponse adaptée.
Lire la suite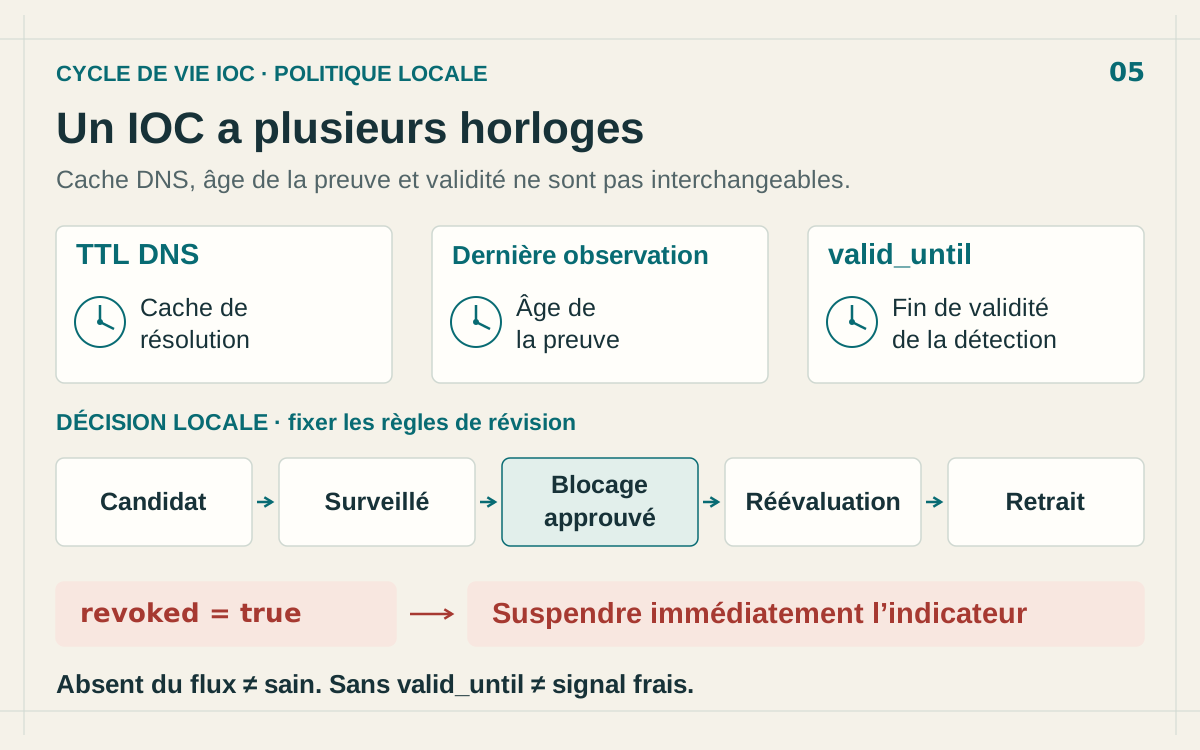
Article de blog
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
Lire la suite
Article de blog
Construisez une threat intelligence IPv6 avec normalisation, contexte de préfixe, journalisation dual stack et décisions sans surblocage.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite