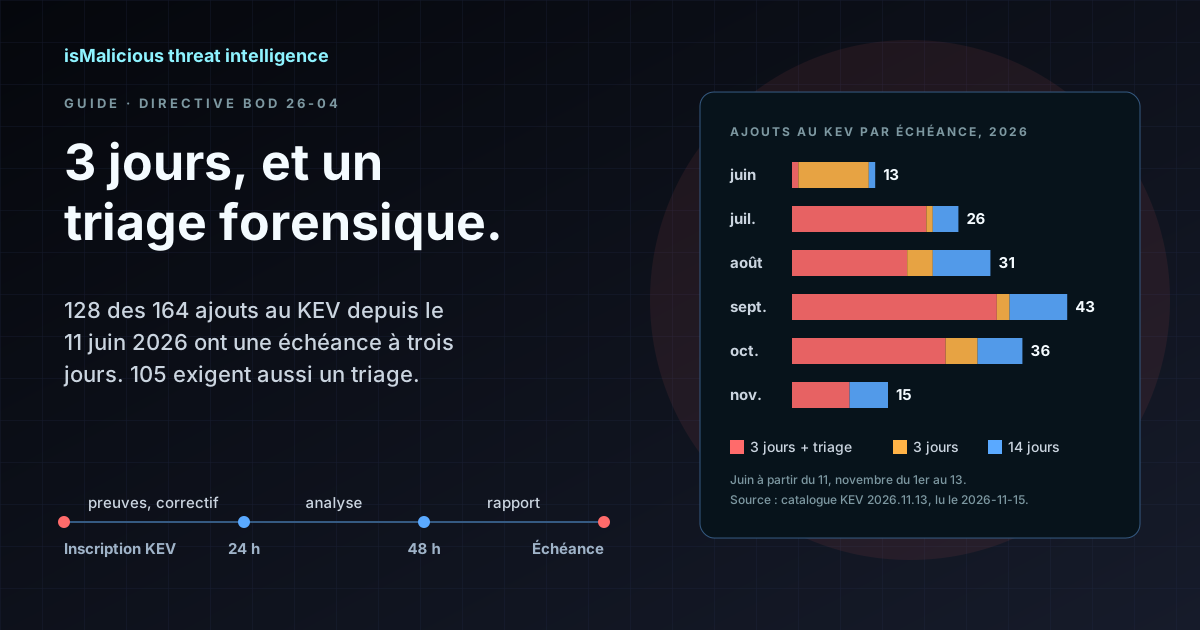
Directive BOD 26-04 de la CISA : le délai de 3 jours KEV et le triage forensique
La directive BOD 26-04 de la CISA a remplacé la BOD 22-01 le 10 juin 2026. Une vulnérabilité KEV sur un actif exposé à Internet reçoit désormais, dans la plupart des cas, un délai de trois jours calendaires, et un triage forensique quand elle donne le contrôle total. Depuis le 11 juin, 128 des 164 ajouts au KEV portent une échéance à trois jours et 105 exigent un triage forensique. Ce que dit la directive, ce que montrent les données, et comment organiser un cycle de trois jours.
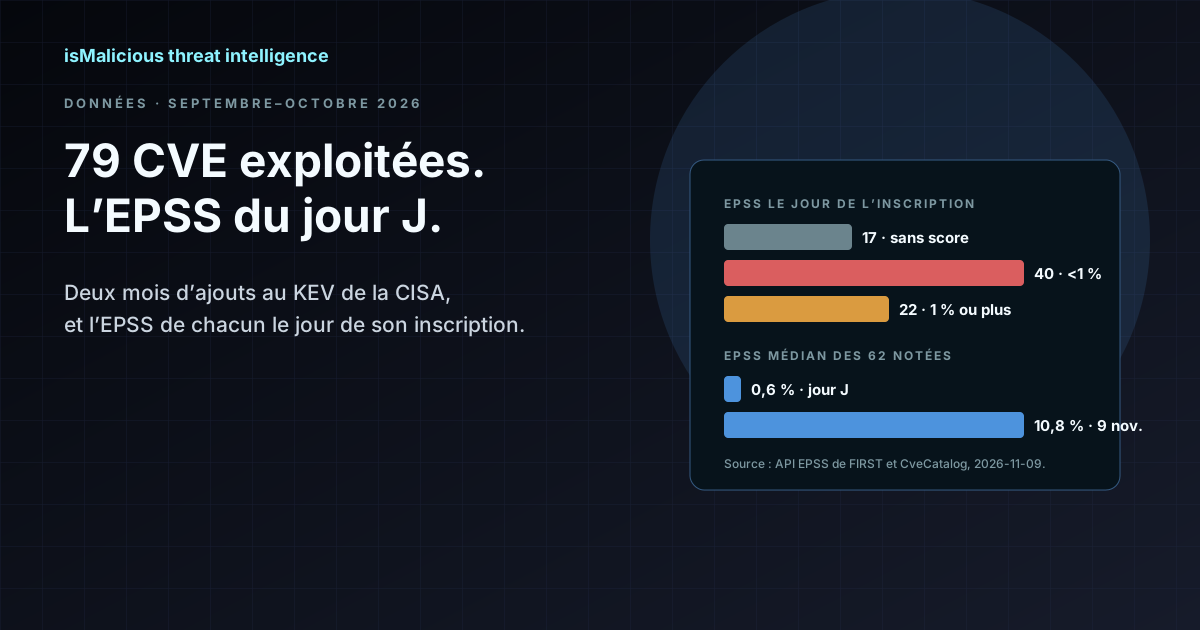
Exploitées en septembre et octobre 2026 : 79 ajouts KEV et leur EPSS le jour de l’inscription
Deux mois d’ajouts au catalogue KEV de la CISA lus dans notre catalogue CVE : 43 en septembre, le plus haut en treize mois, et 36 en octobre. 28 des 79 sont des équipements réseau et de sécurité, 11 ont un CVSS sous 7,0, et le jour où la CISA les a inscrites, 17 n’avaient pas encore d’EPSS et 40 des 62 autres étaient sous 1 %.
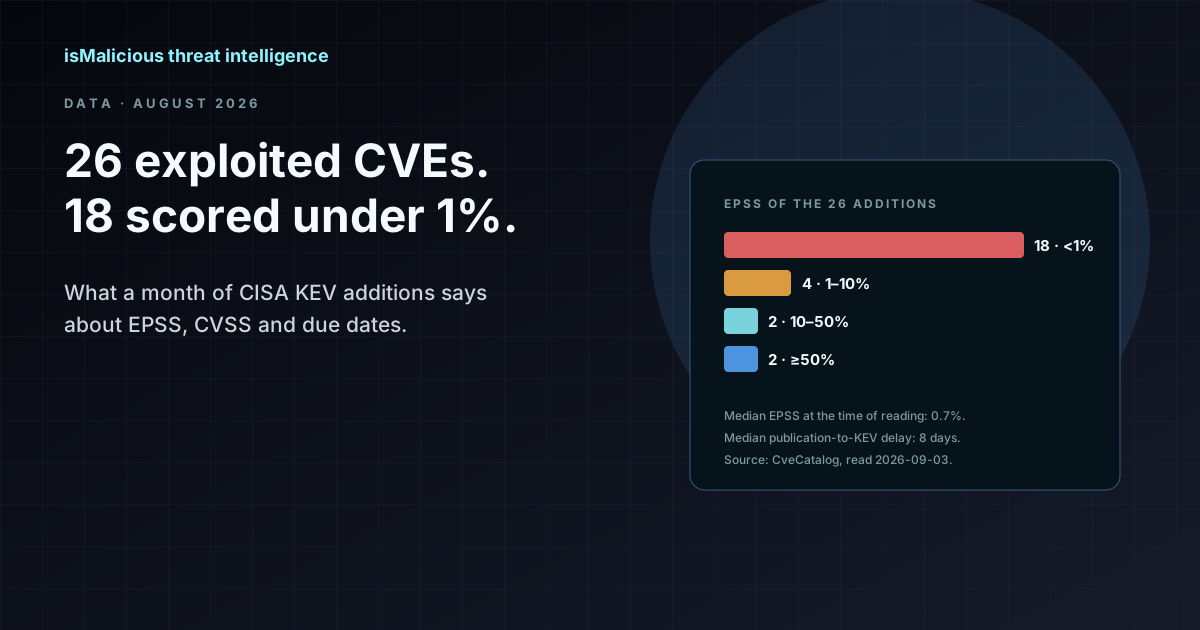
Exploitées en août 2026 : 31 ajouts KEV, 7 au-dessus de 10 % d’EPSS à l’inscription
Un mois d’ajouts au catalogue KEV de la CISA, lu avec l’EPSS du jour où la CISA les a inscrits : 3 des 31 n’avaient pas de score, 12 étaient sous 1 %, et 7 seulement atteignaient le seuil courant de 10 %. CVSS, échéances et délais, la méthode, et une correction de la première version de cet article.