Verdicts d’empreinte
Une classification malware connue avec sa confiance, pas une simple correspondance.
Déroulement de la vérification · illustration
Recherchez une empreinte avant qu’elle ne bloque une investigation : verdict malware connu, infrastructure liée et sources du verdict.
Aucune carte bancaire requise · Clé API gratuite
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant250 requêtes gratuites/mois · clé API instantanée · sans formulaire
Une classification malware connue avec sa confiance, pas une simple correspondance.
Passez d’une empreinte aux domaines, URL et IP liés, lorsqu’ils sont connus.
Mélangez empreintes, IP, domaines et URL dans un même appel groupé.
Preuves sources et catégories de menace, prêtes à joindre à un dossier.
Points d’accès REST, SDK et spécification OpenAPI pour vos pipelines existants.
Seule l’empreinte quitte votre environnement, jamais l’échantillon.
Enrichissez les empreintes des alertes EDR avant l’escalade au niveau 2.
Vérifiez par lots empreintes, domaines, IP et URL pendant le triage.
Priorisez les échantillons selon leur réputation, puis remontez l’infrastructure.
Contrôlez les empreintes soumises sans envoyer le contenu des utilisateurs.
Compte gratuit
Une clé d’API, la surveillance et un historique des rapports pour les vérifications que vous lancez ici.
Créer un compte gratuitRecherches sur le site sans plafond mensuel · 250 requêtes API/mois · clé d’API gratuite · sans carte bancaire
Classement de la semaine. Chaque lien ouvre la page de cet indicateur.
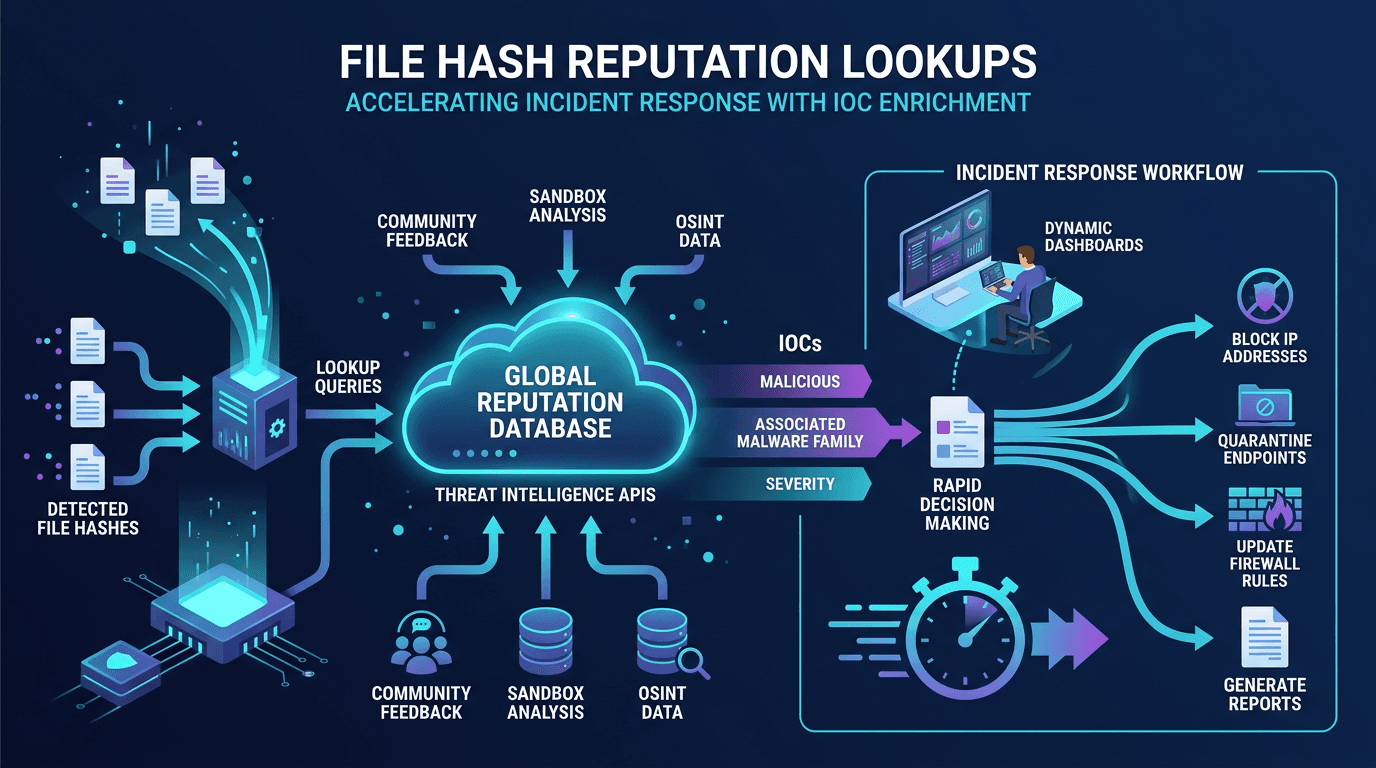
Article de blog
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
Lire la suite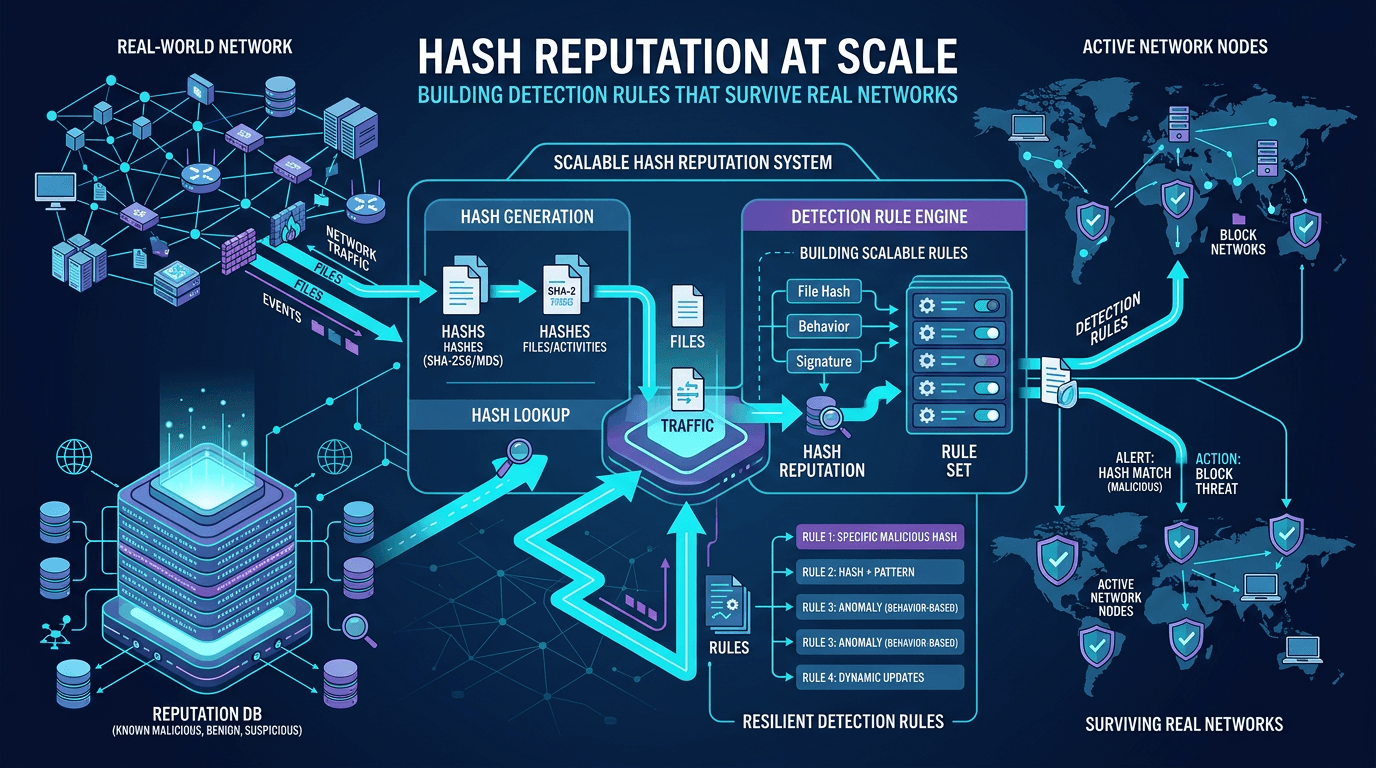
Article de blog
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
Lire la suite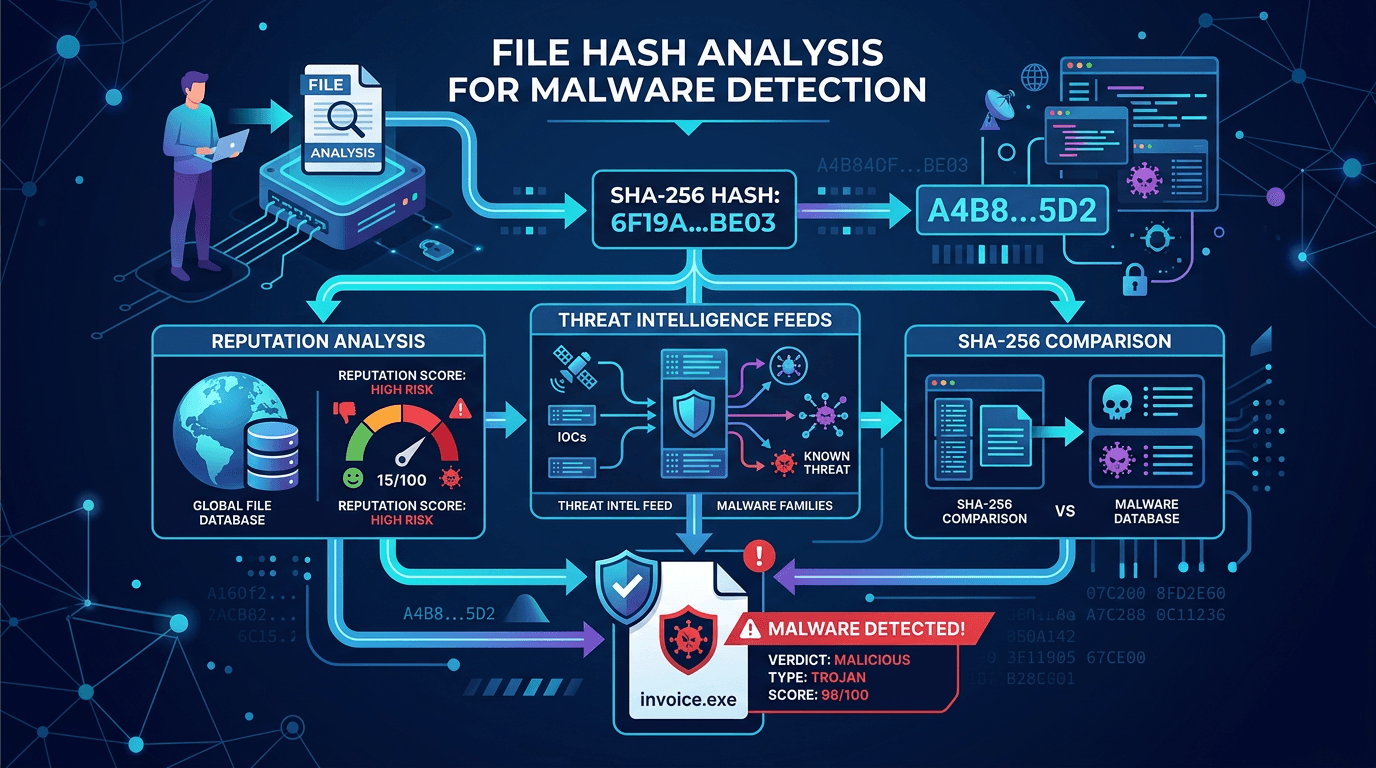
Article de blog
Découvrez comment les hash cryptographiques de fichiers permettent d'identifier les malwares, pourquoi SHA-256 domine l'outillage de sécurité, et comment combiner les recherches de hash avec une threat intelligence plus large pour réduire les faux positifs.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite