Preuves multi-sources
Flux commerciaux, open source et de recherche, chaque correspondance étant attribuée à sa source.
Déroulement de la vérification · illustration
Score de 0 à 100, catégories de phishing et de malware, WHOIS, historique DNS et sources de chaque verdict.
Aucune carte bancaire requise · Clé API gratuite
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant250 requêtes gratuites/mois · clé API instantanée · sans formulaire
Illustration datée du 2026-09-01. Les indicateurs, fournisseurs, scores et observations sont fictifs. Ce ne sont pas les résultats actuels de ces adresses.
example.com
Enregistrement
DNS de messagerie
L’absence de DMARC concerne la configuration de la messagerie. Elle ne prouve pas à elle seule une activité malveillante.
Sources signalant
3sur 4 sources
Confiance
80 %
Le score et la confiance sont des valeurs illustratives. La confiance décrit les éléments soutenant l’évaluation ; ce n’est ni un pourcentage de sources ni une probabilité de compromission.
Catégories fictives
Observations de sources fictives
| Source | Observation |
|---|---|
| Source fictive A | Signalé |
| Source fictive B | Signalé |
| Source fictive C | Signalé |
| Source fictive D | Non répertorié |
« Non répertorié » signifie que cette source ne contient aucun signalement dans l’exemple. Ce n’est pas un verdict de sécurité.
Interprétation
Comparez les observations des sources, leurs dates et le contexte technique avant d’agir. Cet exemple n’attribue l’activité à aucun groupe malveillant.
Les rapports réels dépendent de l’indicateur, des sources disponibles et du niveau d’accès. Les données manquantes sont signalées. Ces panneaux expliquent la lecture des données et ne représentent pas le schéma d’une réponse API.
Flux commerciaux, open source et de recherche, chaque correspondance étant attribuée à sa source.
Un score de 0 à 100, avec les indicateurs et la confiance qui le fondent.
Malware, phishing, spam, C2, cryptominage, entre autres.
Registraire, date d’enregistrement et âge du domaine, datant de 24 heures au plus.
L’évolution du risque du domaine dans le temps.
Vérifiez un lot de domaines en une requête : 10 par requête avec Free, 100 avec Pro, 500 avec Enterprise.
Vérifiez les domaines expéditeurs et les liens avant la remise.
Bloquez les sites malveillants au niveau du proxy.
Ajoutez la réputation du domaine aux alertes pour trier plus vite.
Contrôlez les domaines à l’inscription et au paiement.
Compte gratuit
Une clé d’API, la surveillance et un historique des rapports pour les vérifications que vous lancez ici.
Créer un compte gratuitRecherches sur le site sans plafond mensuel · 250 requêtes API/mois · clé d’API gratuite · sans carte bancaire
Classement de la semaine. Chaque lien ouvre la page de cet indicateur.
Besoin de la définition ? Lisez l’entrée du glossaire.
Article de blog
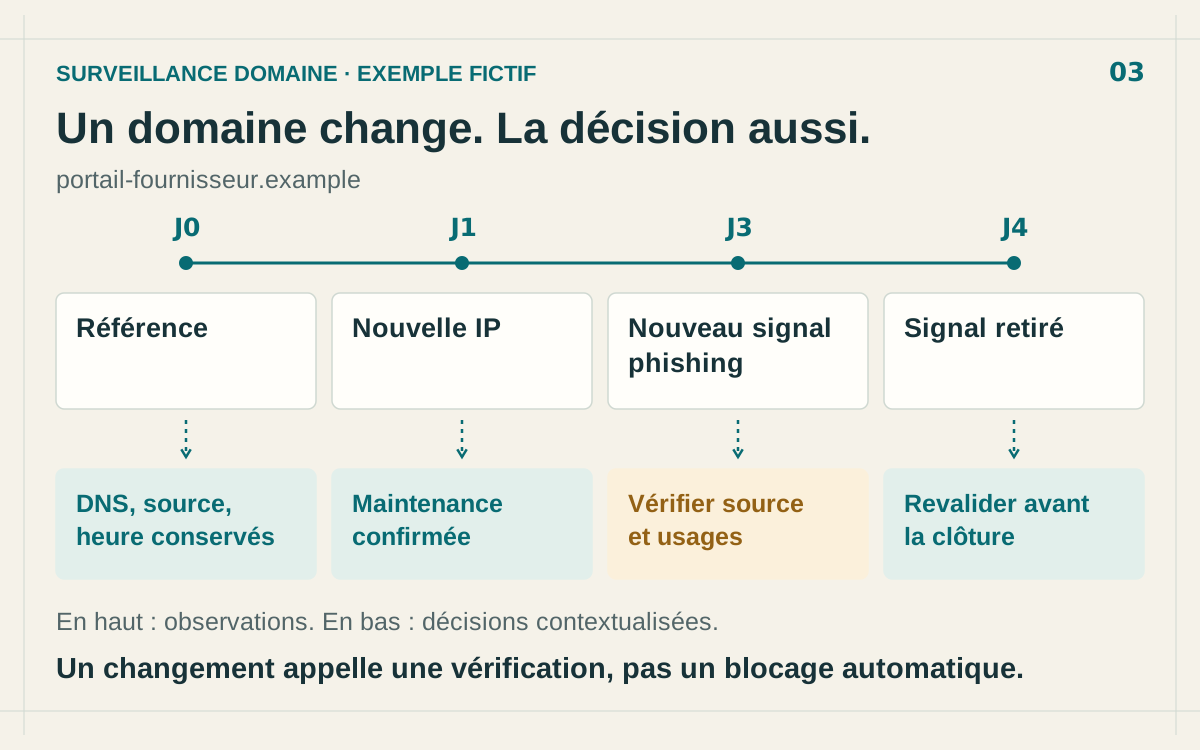
Comparez les observations d’un domaine dans le temps : nouveau signal de phishing, changement DNS attendu ou retrait d’une source. Une méthode de surveillance.
Lire la suite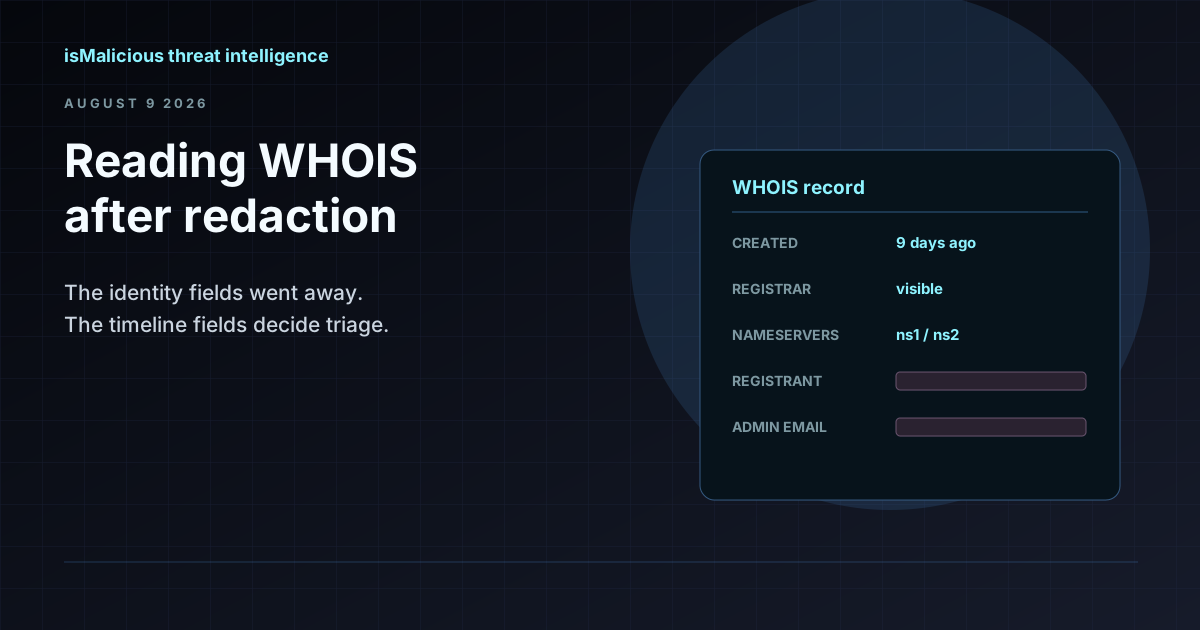
Article de blog
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Lire la suite
Article de blog
Les sites malveillants sont la rampe de lancement du phishing, de la distribution de malware et du vol d'identifiants. Découvrez comment les outils de recherche de domaine exploitent les données de réputation, l'analyse WHOIS et les flux de threat intelligence pour identifier les domaines dangereux avant que vos utilisateurs ne cliquent.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite