Taille des lots selon l’offre
10 éléments par appel en offre gratuite, 50 en Basic, 100 en Pro, 500 en Enterprise.
Domaines, IP, URL et empreintes en une requête : 10 par appel en offre gratuite, 100 en Pro, 500 en Enterprise.
Aucune carte bancaire requise · Clé API gratuite
Chaque élément est recherché dans la même base qu’une recherche unitaire.
30 846 053
Menaces au total
21 063 661
Domaines malveillants
9 782 392
IP malveillantes
592
Sources dans le corpus
Sans carte bancaire · Free : un échantillon de 10 % de chaque liste · listes complètes avec les offres payantes
10 éléments par appel en offre gratuite, 50 en Basic, 100 en Pro, 500 en Enterprise.
Envoyez un tableau JSON d’entités ; recevez les résultats en JSON ou en CSV.
IP, domaines, URL et empreintes dans une même requête, chaque type détecté automatiquement.
Score, niveau de risque, catégories, nombre de sources et action recommandée pour chaque élément.
Répartissez les longues listes sur plusieurs appels, dans vos limites par minute et mensuelles.
Les doublons et les entrées invalides sont ignorés et signalés dans la réponse.
Enrichissez en masse vos journaux SIEM avec des données de menace.
Confrontez vos listes de blocage et d’autorisation au renseignement sur les menaces.
Vérifiez un lot d’IOC pendant une investigation.
Vérifiez les domaines expéditeurs et les URL issus de lots de courriels.
Compte gratuit
Une clé d’API, la surveillance et un historique des rapports pour les vérifications que vous lancez ici.
Créer un compte gratuitRecherches sur le site sans plafond mensuel · 250 requêtes API/mois · clé d’API gratuite · sans carte bancaire
Article de blog
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
Lire la suite
Article de blog
Découvrez comment l'intégration d'API de threat intelligence peut transformer votre infrastructure de sécurité. Bonnes pratiques pour la détection automatisée des menaces, la surveillance continue et une intégration documentée à vos systèmes existants.
Lire la suite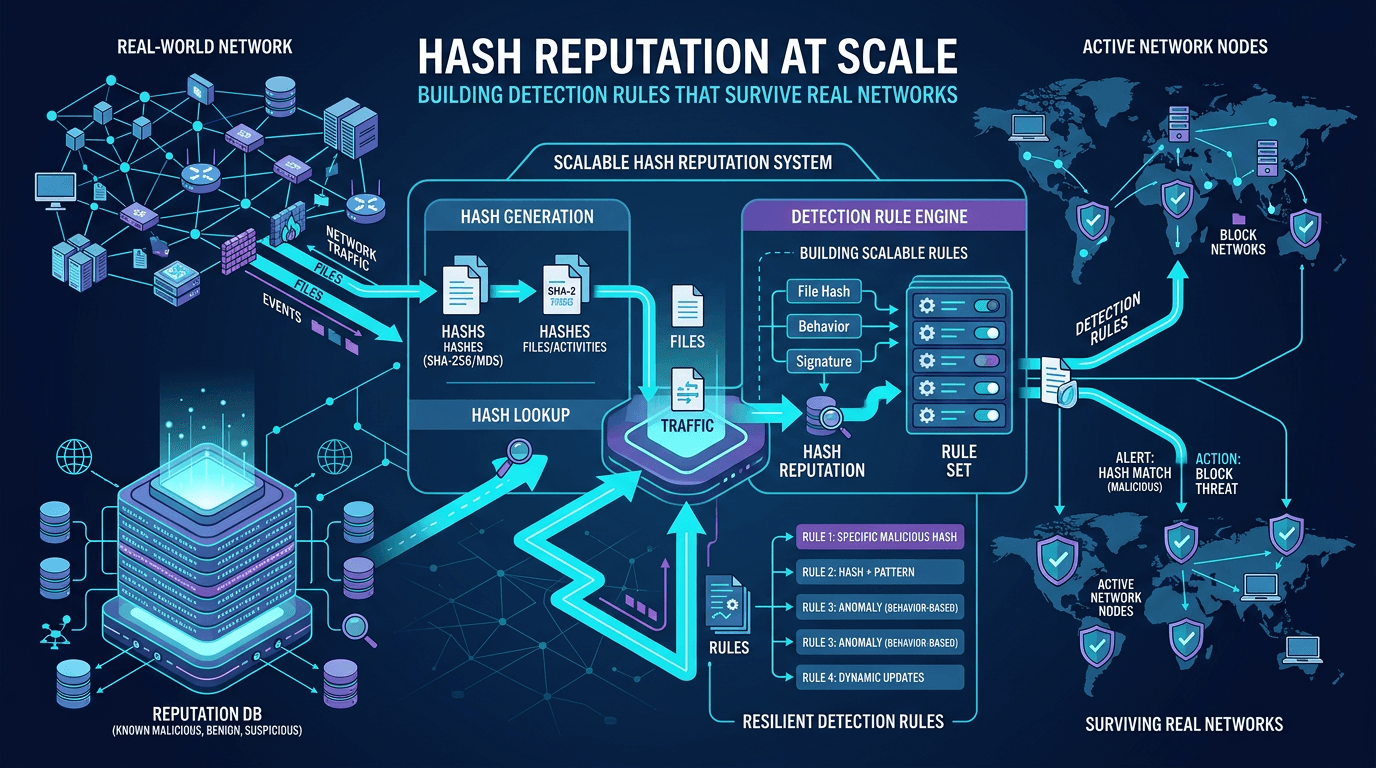
Article de blog
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite