Comment savoir si votre site est piraté ou attaqué : signes, vérifications et première heure
Tout site public est attaqué ; la vraie question est de savoir si quelque chose est passé. Les signes à guetter, les journaux, fichiers, résultats de recherche, enregistrements DNS et certificats qui les confirment ou les écartent, comment distinguer une attaque d’un robot d’indexation ou d’un pic de trafic, et la première heure une fois le doute levé.
 Équipe isMalicious
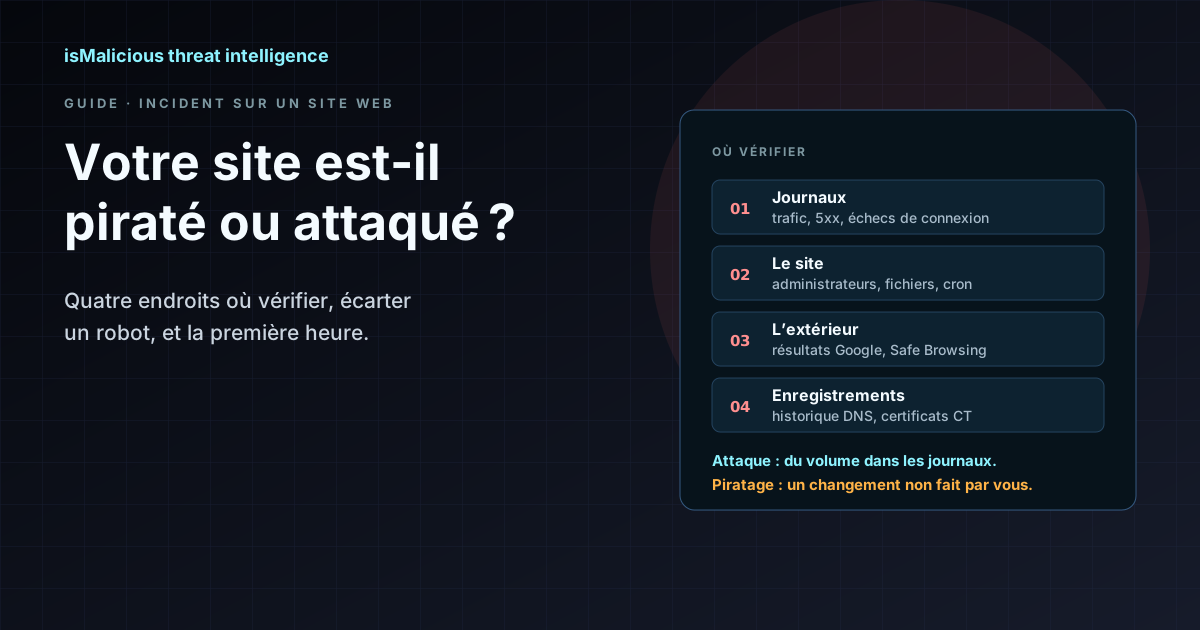
Pour savoir si votre site est attaqué ou piraté, comparez ce qu’il fait maintenant avec ce qu’il fait d’habitude, à quatre endroits : les journaux de requêtes (trafic, erreurs, connexions), le site lui-même (comptes, fichiers, tâches planifiées, connexions sortantes), ce que voit l’extérieur (résultats de recherche, avertissements des navigateurs, listes de blocage) et les enregistrements qui vous appartiennent (DNS et certificats TLS). Une attaque en cours se lit dans les journaux, sous forme de volumes ou de motifs qui ne ressemblent pas à votre trafic. Un piratage réussi se lit dans une modification que personne chez vous n’a faite. Ce guide passe en revue les signes, l’endroit où confirmer chacun, la façon d’écarter un robot ou un vrai pic d’audience, et ce qu’il faut faire dans la première heure.
Attaqué ou piraté : deux questions différentes
Tout site qui a une adresse IP publique est scanné, parcouru par des robots et visé par des tentatives de connexion chaque jour. Ce bruit de fond n’est pas un incident, et le traiter comme tel fait perdre la matinée. La question utile est de savoir si quelque chose a réussi : un attaquant s’est-il connecté, a-t-il écrit un fichier, ajouté une page, modifié un enregistrement ? Les deux cas appellent des réponses distinctes. Une inondation ou une campagne de force brute se traite par la limitation de débit, le blocage et votre fournisseur. Une compromission se traite comme un incident : les preuves d’abord, puis le confinement, puis le nettoyage.
Les signes, et ce que chacun peut vouloir dire
| Signe | Ce que cela peut indiquer | À vérifier d’abord |
|---|---|---|
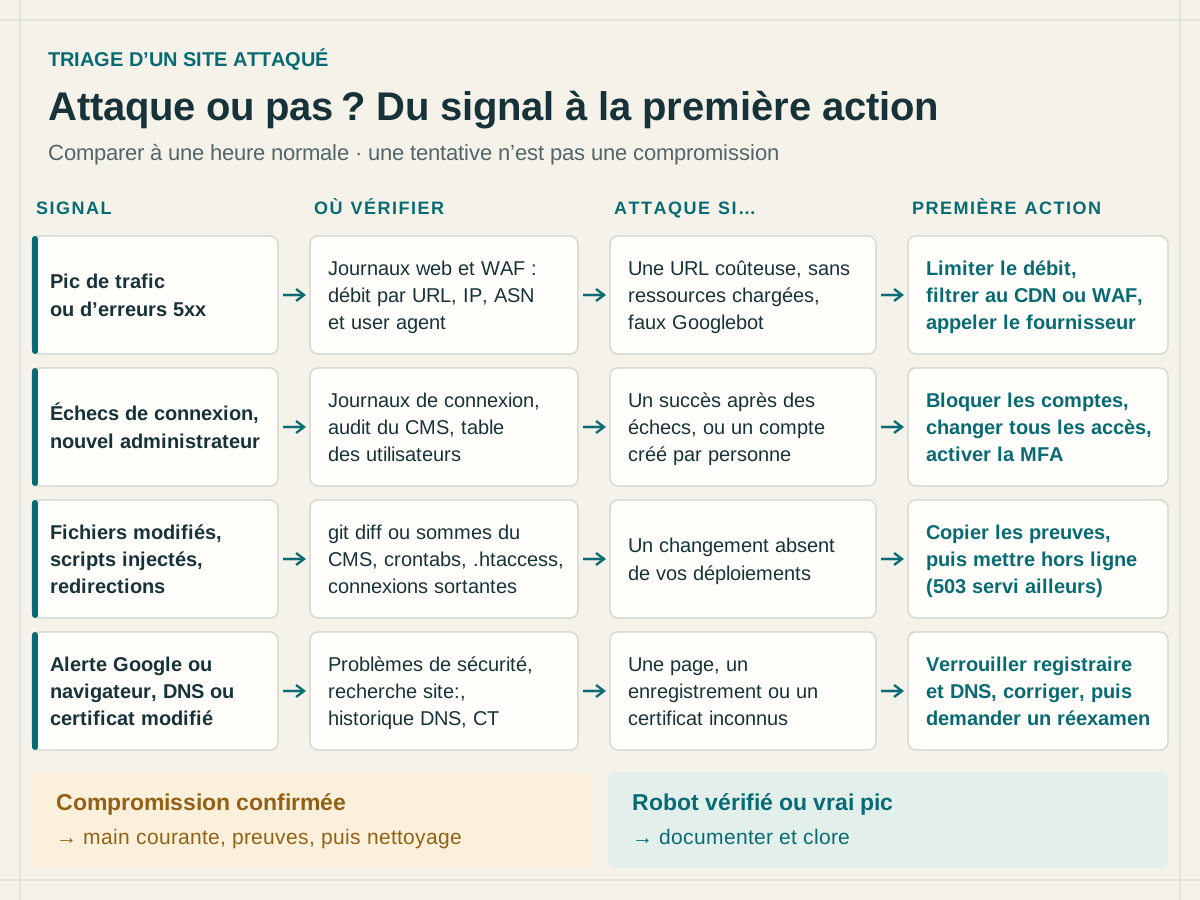
| Requêtes ou erreurs 5xx très au-dessus d’une heure normale | Déni de service, robot trop agressif ou vrai pic d’audience | Requêtes par minute par URL, adresse IP, réseau et user agent |
| Rafales d’échecs de connexion ou de demandes de réinitialisation | Force brute, credential stuffing ou pulvérisation de mots de passe | Journaux d’authentification : échecs par compte et par IP, puis succès |
| Un compte administrateur créé par personne, un rôle modifié | Prise de contrôle de compte ou compte de porte dérobée | Journal d’audit du CMS et table des utilisateurs |
| Fichiers nouveaux ou modifiés, surtout des scripts dans le dossier d’envoi | Web shell, porte dérobée ou injection de spam | Comparaison avec le dépôt ou les sommes de contrôle du CMS |
| Balises script, iframes ou redirections que vous n’avez pas écrites | Skimmer de cartes bancaires, redirection malveillante, publicité injectée | Le HTML réellement servi, vu par un mobile et par Google |
| Tâche planifiée ou processus inconnu | Persistance, minage de cryptomonnaie, envoi de spam | Crontabs, timers, planificateur du CMS, processus en cours |
| Connexions sortantes du serveur web vers des hôtes inconnus | Porte dérobée qui rappelle son serveur, exfiltration, relais de courriel | Connexions établies et journaux du pare-feu en sortie |
| Page d’accueil remplacée par un message | Défiguration : l’attaquant a les droits d’écriture | À traiter comme une compromission avérée |
| Avertissement du navigateur ou mention de piratage dans Google | Google a détecté un logiciel malveillant, du phishing ou du spam | Le rapport Problèmes de sécurité de la Search Console |
| Pages jamais publiées dans les résultats de recherche | Pages de spam injectées dans votre site | Une recherche site:votredomaine et vos sitemaps |
| Enregistrement DNS ou certificat TLS que vous n’avez pas demandé | Compte registraire, DNS ou hébergement compromis, ou enregistrement oublié | Historique DNS et journaux Certificate Transparency |
Google retient les mêmes signes de base dans sa FAQ sur les sites piratés : pics de trafic inhabituels, surtout sur des requêtes sans rapport avec le site, visiteurs qui signalent un logiciel malveillant, nouveaux comptes dotés de droits d’administrateur, nouvelles pages suspectes.
Où regarder
Journaux du serveur web, du CDN et du WAF
Prenez une heure autour du premier signe et la même heure un jour ordinaire. Comptez les requêtes par minute, la part de chaque code de statut, les URL les plus demandées, les adresses IP les plus actives et leurs réseaux, les user agents. Filtrez ensuite sur les chemins qui intéressent un attaquant : page de connexion, réinitialisation de mot de passe, interface d’administration, XML-RPC ou API, pages de recherche et de panier coûteuses à générer.
Deux précautions. D’abord, des journaux conservés uniquement sur le serveur peuvent être modifiés par celui qui le contrôle. L’aide-mémoire OWASP sur la journalisation recommande de détecter toute altération et de copier les journaux au plus vite sur un support en lecture seule, et le Top 10 de l’OWASP range les journaux stockés seulement en local, sans sauvegarde correcte, parmi les défaillances de journalisation et d’alerte. Ensuite, un CDN ou un WAF placé devant le site détient les adresses clientes que votre serveur d’origine ne voit pas toujours : lisez ses journaux, pas seulement ceux de l’origine.
Journaux d’audit de l’application et du CMS
Les événements à chercher sont ceux que l’OWASP demande de toujours journaliser : succès et échecs d’authentification, usage des privilèges d’administration, modifications des comptes utilisateurs. La requête la plus parlante : une connexion réussie qui suit une série d’échecs, ou une connexion à un compte administrateur depuis un réseau que ce compte n’a jamais utilisé. Si votre CMS ne conserve pas ces événements, c’est la première chose à corriger après l’incident.
Fichiers et configuration
Comparez ce qui se trouve sur le serveur avec ce que vous avez déployé. Si le site est sous gestion de versions, git status et git diff sur le serveur montrent chaque modification. Pour WordPress, les commandes WP-CLI wp core verify-checksums et wp plugin verify-checksums comparent les fichiers du cœur, et ceux des extensions de l’annuaire WordPress.org, avec les versions publiées. À défaut, listez les fichiers modifiés récemment (find /var/www -type f -mtime -7), mais lisez les dates de modification comme des pistes, pas comme des preuves : quiconque a les droits d’écriture peut les réécrire.
Regardez la configuration du serveur autant que le code. Le guide de Google sur le piratage par mots clés japonais rappelle que les attaquants se servent souvent de règles .htaccess pour rediriger les visiteurs ou générer des pages de spam, et qu’ils ajoutent ou modifient des sitemaps pour faire indexer leurs pages plus vite. Un script dans le dossier d’envoi, censé ne contenir que des médias, est l’emplacement classique d’un web shell.
Tâches planifiées, processus et connexions sortantes
Un attaquant qui est entré veut rester. Listez la crontab de chaque utilisateur qui fait tourner le site et les répertoires cron du système, les timers systemd (systemctl list-timers) et le planificateur propre au CMS. Listez ensuite les connexions sortantes établies par l’utilisateur du serveur web (ss -tnp) et lisez les journaux du pare-feu en sortie. Un serveur web a rarement besoin d’ouvrir des connexions vers n’importe quel hôte ; s’il le fait, soit il appelle une API que vous connaissez, soit il fait quelque chose que vous n’avez pas demandé.
Panneau d’hébergement et accès
Contrôlez les comptes autour du site, pas seulement à l’intérieur : utilisateurs du panneau d’hébergement et leur historique de connexion, comptes FTP et SFTP, fichiers authorized_keys de SSH, utilisateurs de la base, clés d’API. Faites de même chez le registraire et l’hébergeur DNS. Vérifiez aussi qui est propriétaire de votre site dans la Search Console : Google signale que des attaquants s’y ajoutent comme propriétaires validés pour modifier des réglages comme les sitemaps.
Résultats de recherche et avertissements des navigateurs
Le contenu piraté est souvent dissimulé (cloaking) : le site montre une page normale à son propriétaire et du spam à Google, ou ne redirige que les visiteurs venus d’un moteur de recherche ou d’un téléphone. La page de Google « Comment savoir si mon site a été piraté ? » propose trois vérifications :
- le rapport Problèmes de sécurité de la Search Console, qui nomme le type de problème (logiciel malveillant, injection de code, de contenu ou d’URL, pages trompeuses, téléchargements dangereux, entre autres) avec des exemples d’URL ;
- une recherche
site:sur votre domaine, qui liste les pages indexées, y compris celles qu’un attaquant a ajoutées ; - l’outil d’inspection d’URL, qui montre une page telle que Google l’a récupérée.
Le billet #NoHacked de Google sur la détection d’un site piraté recense les avertissements que peuvent voir les visiteurs, de la mention de piratage sous un résultat de recherche aux pages d’alerte du navigateur pour site trompeur ou logiciel malveillant, et ajoute un contrôle mobile : ouvrir le site sur un mobile en navigation privée et le comparer à la version ordinateur. Il prévient aussi qu’un statut Safe Browsing propre ne prouve pas que le site est sain : un site piraté pour diffuser du spam peut ne pas être signalé comme malveillant.
Enregistrements DNS et certificats
Un attaquant qui contrôle votre compte chez le registraire ou l’hébergeur DNS n’a pas besoin de votre serveur. Comparez les enregistrements actuels avec ceux que vous avez posés : un A qui pointe vers un hôte inconnu, un nouveau MX, des serveurs de noms changés, un nouveau TXT de validation, un CNAME resté pointé vers un service que vous n’utilisez plus. Le passé compte aussi : le DNS passif indique quand une adresse est apparue, ce qui distingue un enregistrement modifié hier d’un enregistrement présent depuis toujours.
Les certificats TLS laissent une trace publique. Les journaux Certificate Transparency sont, selon le projet Certificate Transparency, des registres de certificats en ajout seul, et des services de surveillance peuvent alerter le titulaire d’un domaine dès qu’un certificat à son nom y apparaît. Un certificat pour votre domaine ou un sous-domaine que votre équipe n’a pas demandé signifie que quelqu’un a passé la validation de l’autorité de certification, en général par le DNS ou par un hôte qui sert ce nom. Un enregistrement CAA, qui liste les autorités autorisées à émettre pour votre domaine, réduit le nombre de candidats.
Attaque, robot d’indexation ou pic d’audience ?
La plupart des pics ne sont pas des attaques. Trois vérifications tranchent la majorité des cas.
- Le robot est-il celui qu’il prétend être ? N’importe quel client peut écrire Googlebot dans son user agent. La vérification des robots de Google consiste en une recherche DNS inverse sur l’adresse IP du client, un contrôle que le nom se termine par
googlebot.com,google.comougoogleusercontent.com, puis une recherche directe qui doit renvoyer la même adresse ; à grande échelle, comparez l’adresse aux plages que Google publie en fichiers JSON. - Le trafic ressemble-t-il à des lecteurs ? De vrais visiteurs arrivent par des référents que vous pouvez retrouver (campagne, article, résultat de recherche), se répartissent sur de nombreuses pages et chargent images, scripts et feuilles de style. Une inondation martèle une ou quelques URL, souvent les plus coûteuses, ignore ces ressources et vient de réseaux d’hébergeurs plutôt que de fournisseurs d’accès grand public.
- Qui sont les clients les plus actifs ? Prenez les adresses et réseaux responsables de l’essentiel des requêtes anormales et vérifiez-les. L’outil de réputation d’IP présenté plus bas indique si une adresse est signalée, par quelles sources, dans quelles catégories (scan, force brute, C2 de botnet, spam), avec son ASN, sa géolocalisation et ses dates de première et dernière observation. Une adresse non listée n’est pas blanchie pour autant : l’aide-mémoire OWASP sur le credential stuffing note que les réseaux de proxys maintiennent un faible volume par adresse ; cherchez plutôt une adresse qui essaie de nombreux comptes, ou un trafic faible et régulier réparti sur de nombreuses adresses.
Pour les inondations, le guide du NCSC britannique sur les tests et la surveillance face au déni de service demande une surveillance qui permette de repérer une attaque dès son début, et rappelle que les fournisseurs en amont peuvent proposer des flux montrant le trafic dirigé vers votre service, même filtré. La prévention et l’atténuation sont traitées dans notre guide sur les attaques DDoS.
La première heure, une fois la compromission établie
La vitesse compte, l’ordre encore plus : nettoyer d’abord détruit les traces qui montrent par où l’attaquant est entré, et restaurer avant de le savoir rouvre la même brèche.
- Ouvrir une main courante. Dans sa fiche réflexe de qualification d’incident (rédigée pour les équipements de bordure réseau, mais la règle vaut pour tout incident), le CERT-FR de l’ANSSI demande d’ouvrir dès le début une main courante : date et heure, personne qui agit, description de l’action avec les comptes et machines concernés, le tout hors du système compromis, sur lequel l’attaquant pourrait la lire.
- Préserver les preuves. Copiez hors du serveur les journaux web, WAF, d’authentification et du pare-feu, faites une image du serveur et de son disque, exportez la base de données, et gardez une copie de tout web shell ou fichier injecté avant de le supprimer. La fiche réflexe défiguration de Cybermalveillance.gouv.fr dit la même chose : récupérer les fichiers de journalisation du pare-feu, du proxy et des serveurs touchés, réaliser une copie complète de la machine attaquée et de sa mémoire.
- Confiner. La consigne de mise en quarantaine de Google est de mettre le site hors ligne, par exemple en faisant pointer le DNS vers une page statique hébergée sur un autre serveur qui répond 503, et de prévenir l’hébergeur. Bloquer les adresses de l’attaquant fait gagner quelques minutes, pas davantage.
- Changer tous les identifiants. La liste de Google : tous les utilisateurs et comptes du site, y compris FTP, base de données, administrateurs système et CMS. Ajoutez le panneau d’hébergement, les clés SSH, les clés d’API et les secrets des fichiers de configuration, le registraire et l’hébergeur DNS, et invalidez les sessions actives. Activez l’authentification multifacteur partout où elle manquait.
- Trouver la porte d’entrée, puis restaurer. Extension obsolète, mot de passe réutilisé, interface d’administration exposée : tant que vous ne savez pas laquelle, une restauration ne fait que remettre le compteur à zéro. Restaurez une sauvegarde antérieure au premier signe, corrigez la faille, et seulement ensuite remettez en ligne. Cybermalveillance.gouv.fr le formule ainsi : corriger toutes les failles de sécurité et changer tous les mots de passe avant la remise en ligne.
- Prévenir. L’hébergeur, vos clients s’ils ont été exposés, et les forces de l’ordre : la fiche de Cybermalveillance.gouv.fr recommande de déposer plainte au commissariat, à la gendarmerie ou par écrit au procureur de la République, preuves à l’appui. En cas de violation de données personnelles, la CNIL doit être notifiée dans les meilleurs délais, si possible dans les 72 heures, lorsque la violation présente un risque pour les droits et libertés des personnes. Une fois le site propre, demandez un réexamen depuis le rapport Problèmes de sécurité ; Google indique que l’examen prend de quelques jours à quelques semaines et qu’une nouvelle demande déposée pendant qu’une autre est en cours peut allonger les délais.
Ce qu’apporte isMalicious
isMalicious ne lit ni votre serveur, ni vos journaux, ni vos fichiers : il ne peut pas, à lui seul, dire que votre site est compromis. Il répond aux questions vues de l’extérieur.
- Mon domaine est-il déjà listé ? La réputation de domaine donne un score de risque de 0 à 100, les catégories de menace (phishing, malware, spam, C2…), les sources de chaque correspondance, le contexte WHOIS et l’historique de réputation du domaine. À lancer dès que des visiteurs signalent un avertissement : une inscription vous dit quel flux vous a signalé et depuis quand.
- Cette page est-elle signalée ? Le scanner d’URL confronte une URL à Google Safe Browsing et aux flux de phishing et de malware dans la même recherche, avec l’émetteur, la validité et l’âge du certificat TLS, ainsi que l’âge, le registraire et la réputation du domaine. Utilisez-le sur les pages citées par le rapport Problèmes de sécurité et sur la destination de toute redirection trouvée.
- Mon DNS a-t-il changé ? L’historique DNS montre les résolutions passées issues du DNS passif d’AlienVault OTX, avec dates de première et dernière observation, à côté des enregistrements A, AAAA, MX, NS, TXT, CNAME, CAA et DNSKEY actuels, et la réputation, en un clic, de chaque adresse vers laquelle le domaine a pointé.
- Qui me vise ? La réputation d’IP donne le score, les sources, les catégories, l’ASN et la géolocalisation des adresses en tête de vos journaux. Comme plus haut, « non listé » signifie qu’aucune source ne l’a signalée, pas qu’elle est inoffensive.
Si votre domaine apparaît dans un flux de phishing, la cause est souvent une page compromise de votre site qui héberge un leurre ; notre article sur les domaines compromis dans le phishing explique pourquoi les attaquants les préfèrent.
Que faire maintenant
- Validez votre site dans la Google Search Console et lisez son rapport Problèmes de sécurité ; vérifiez aussi la page d’accueil et vos principales pages d’atterrissage depuis un mobile en navigation privée.
- Envoyez les journaux web, WAF et d’authentification hors du serveur, et assurez-vous qu’ils enregistrent les succès et échecs de connexion et les actions d’administration.
- Gardez une référence saine : gestion de versions sur le serveur ou sommes de contrôle du CMS, et la date de la dernière sauvegarde à laquelle vous feriez confiance.
- Activez l’authentification multifacteur sur le CMS, le panneau d’hébergement, le registraire et l’hébergeur DNS.
- Publiez un enregistrement CAA et abonnez-vous à un service de surveillance Certificate Transparency pour votre domaine.
- Écrivez la première heure dès maintenant : qui ouvre la main courante, qui appelle l’hébergeur, où vont les images disque, qui prévient qui.
FAQ
Questions fréquentes
Comment savoir si mon site est attaqué en ce moment ?
Ouvrez les journaux du serveur web, du CDN ou du WAF sur la dernière heure et comparez-les à une heure ordinaire : requêtes par minute, part des réponses 4xx et 5xx, URL les plus demandées, adresses IP, réseaux et user agents à l’origine du trafic. Des centaines de POST sur la page de connexion, une URL coûteuse appelée bien plus que d’habitude ou un seul réseau qui envoie l’essentiel des requêtes signalent une attaque en cours. Vérifiez ensuite si elle a réussi : une connexion acceptée après une série d’échecs, un nouveau compte administrateur, un fichier que vous n’avez pas déployé.
Comment savoir si mon site a été piraté ?
Un site piraté porte des modifications que personne chez vous n’a faites : un compte administrateur inconnu, des fichiers qui diffèrent de votre dépôt ou des sommes de contrôle du CMS, des balises script ou des redirections dans les pages servies, des pages jamais publiées qui sortent sur une recherche site: dans Google, une tâche planifiée inconnue, des enregistrements DNS ou des certificats TLS que vous n’avez pas demandés, ou une alerte dans le rapport Problèmes de sécurité de la Search Console. Le contenu piraté est souvent masqué au propriétaire et montré seulement aux moteurs de recherche ou aux mobiles : vérifiez comme Google et depuis un mobile en navigation privée, pas seulement depuis votre poste.
Un pic de trafic est-il forcément une attaque ?
Non. Une campagne, un article de presse ou un robot d’indexation en provoquent aussi. Les vrais visiteurs arrivent par des référents identifiables, se répartissent sur de nombreuses pages et chargent images, scripts et feuilles de style ; une inondation vise une ou quelques URL, ignore ces ressources et vient de réseaux d’hébergeurs. Un client qui se dit Googlebot ne l’est que si son adresse IP passe la double vérification DNS, inverse puis directe, décrite par Google, ou figure dans les plages d’adresses que Google publie.
Que faire en premier si mon site a été piraté ?
Ouvrez une main courante qui note chaque action, son heure et son auteur, hors du serveur compromis. Copiez les journaux et faites une image du serveur et de la base de données avant de nettoyer quoi que ce soit. Mettez le site hors ligne, par exemple avec une page 503 servie depuis un autre serveur, prévenez votre hébergeur et changez tous les mots de passe et clés : CMS, panneau d’hébergement, FTP ou SFTP, SSH, base de données, registraire et DNS. Ne restaurez une sauvegarde antérieure au premier signe qu’une fois la porte d’entrée identifiée, et corrigez-la avant la remise en ligne.
isMalicious peut-il me dire si mon site est piraté ?
Pas à lui seul : il ne lit ni votre serveur, ni vos journaux, ni vos fichiers. Il répond aux questions vues de l’extérieur. La réputation de domaine et le scanner d’URL indiquent si votre domaine ou une page donnée figure dans des flux de menaces ou dans Google Safe Browsing, l’historique DNS montre les enregistrements DNS passés et actuels, et la réputation d’IP indique si les adresses de vos journaux sont signalées pour du scan, de la force brute ou d’autres abus.
Articles associés
 Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
 Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
 Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines