Comment savoir si votre site est piraté ou attaqué : signes, vérifications et première heure
Tout site public est attaqué ; la vraie question est de savoir si quelque chose est passé. Les signes à guetter, les journaux, fichiers, résultats de recherche, enregistrements DNS et certificats qui les confirment ou les écartent, comment distinguer une attaque d’un robot d’indexation ou d’un pic de trafic, et la première heure une fois le doute levé.
DNSSEC et SERVFAIL : trouver la cause de l’échec
Diagnostiquez un SERVFAIL avec les erreurs DNS détaillées, la chaîne DS/DNSKEY et les signatures, puis vérifiez la réparation sans désactiver DNSSEC.
TTL DNS : enquêter sur un changement d’IP
Reconstituez un changement d’adresse DNS avec des réponses datées, les caches et les vues réseau, sans confondre TTL et durée de menace.
NXDOMAIN : diagnostiquer une anomalie DNS
Distinguez nom inexistant, cache négatif, filtrage et activité suspecte avant de transformer des erreurs NXDOMAIN en incident de sécurité.
CNAME cloaking : enquêter sur un sous-domaine tiers
Suivez la chaîne CNAME, identifiez le prestataire et contrôlez les cookies transmis avant de décider si un sous-domaine doit rester autorisé.
SPF permerror : corriger la limite des recherches DNS
Reconstituez les dépendances SPF, distinguez permerror et fail, puis réduisez les recherches DNS avec des tests pour chaque service d’envoi.
Prise de contrôle de sous-domaine : prévenir le DNS
Prévenez la prise de contrôle des sous-domaines en reliant DNS, ressources cloud et propriétaires, puis en corrigeant l’ordre de décommissionnement.
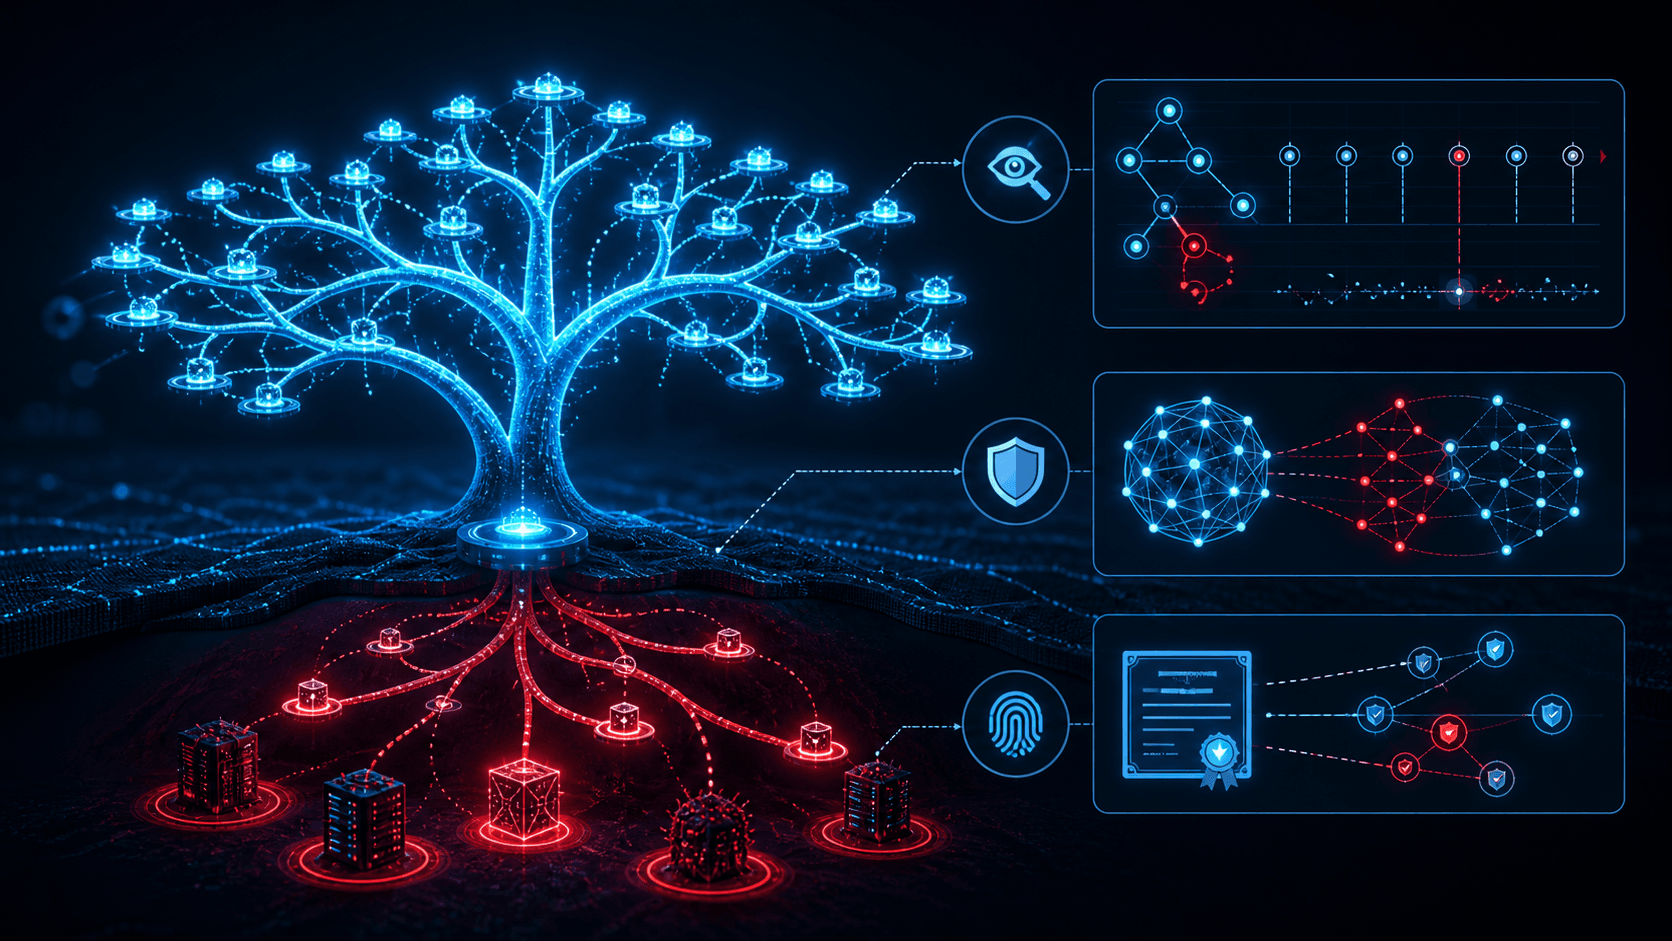
Domain shadowing : détecter un DNS compromis
Détectez le domain shadowing en surveillant changements DNS, certificats, sous-domaines, sécurité des comptes et relations d’infrastructure.
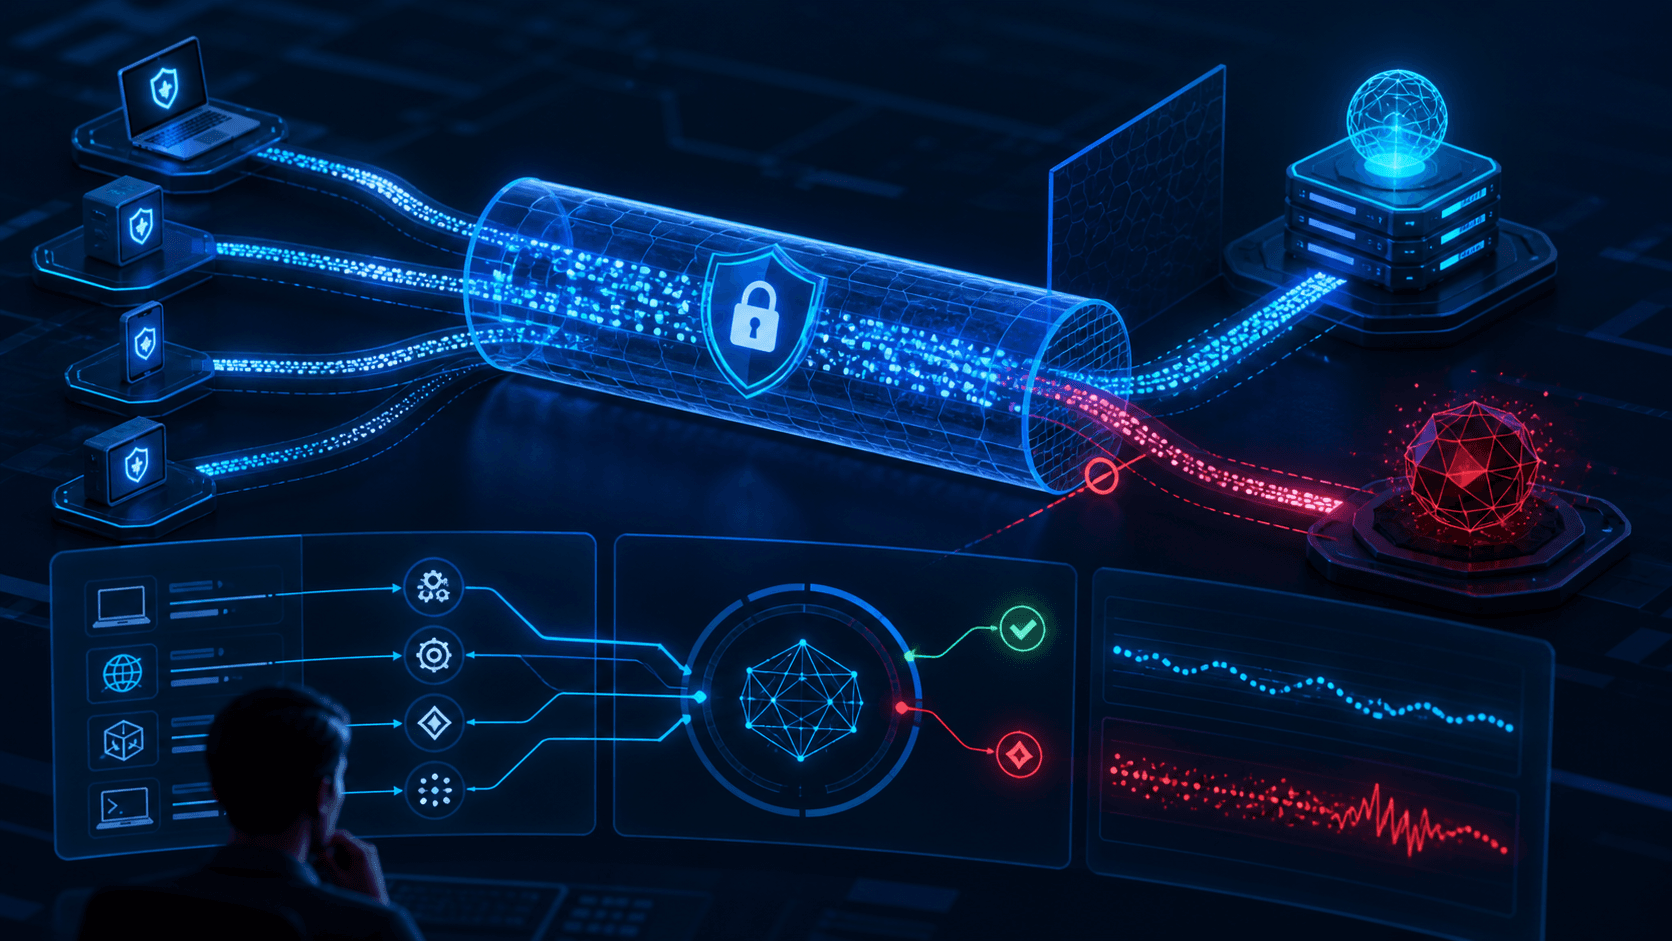
Sécurité DNS over HTTPS : détecter les abus DoH
Sécurisez DNS over HTTPS sans perdre en visibilité : gouvernance des résolveurs, détection des contournements et respect de la vie privée.
Détection DGA : repérer les domaines générés
Détectez les DGA grâce aux signaux lexicaux, DNS, endpoint et de réputation, tout en maîtrisant les faux positifs en production.
Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.