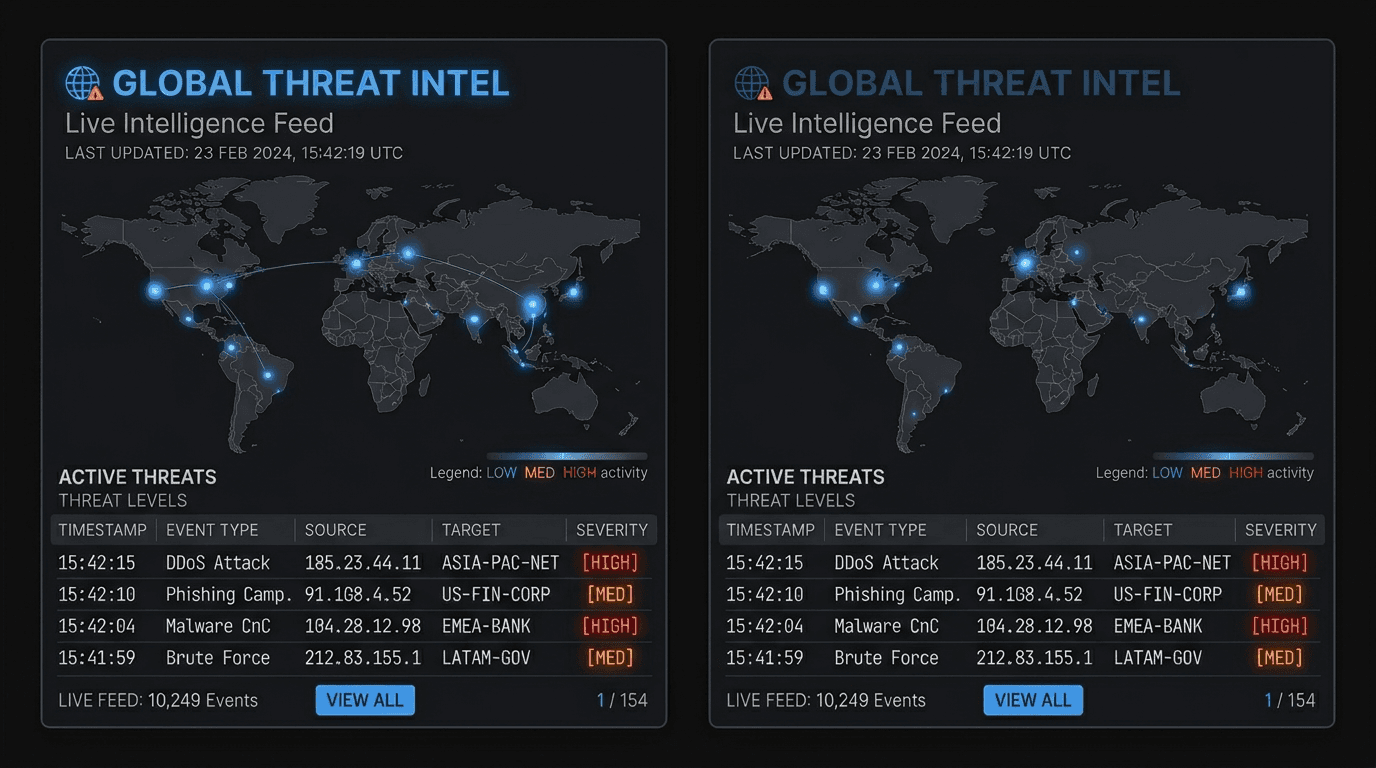
Réputation ASN et threat intelligence : comment le renseignement sur les systèmes autonomes améliore la priorisation et les programmes de hunting
Une adresse IP est un instantané ; un système autonome (ASN) est un quartier. Découvrez comment exploiter le contexte ASN sans risque pour le triage, la lutte contre la fraude et les opérations de sécurité — sans confondre un cloud géant avec un « hébergeur malveillant » monolithique.
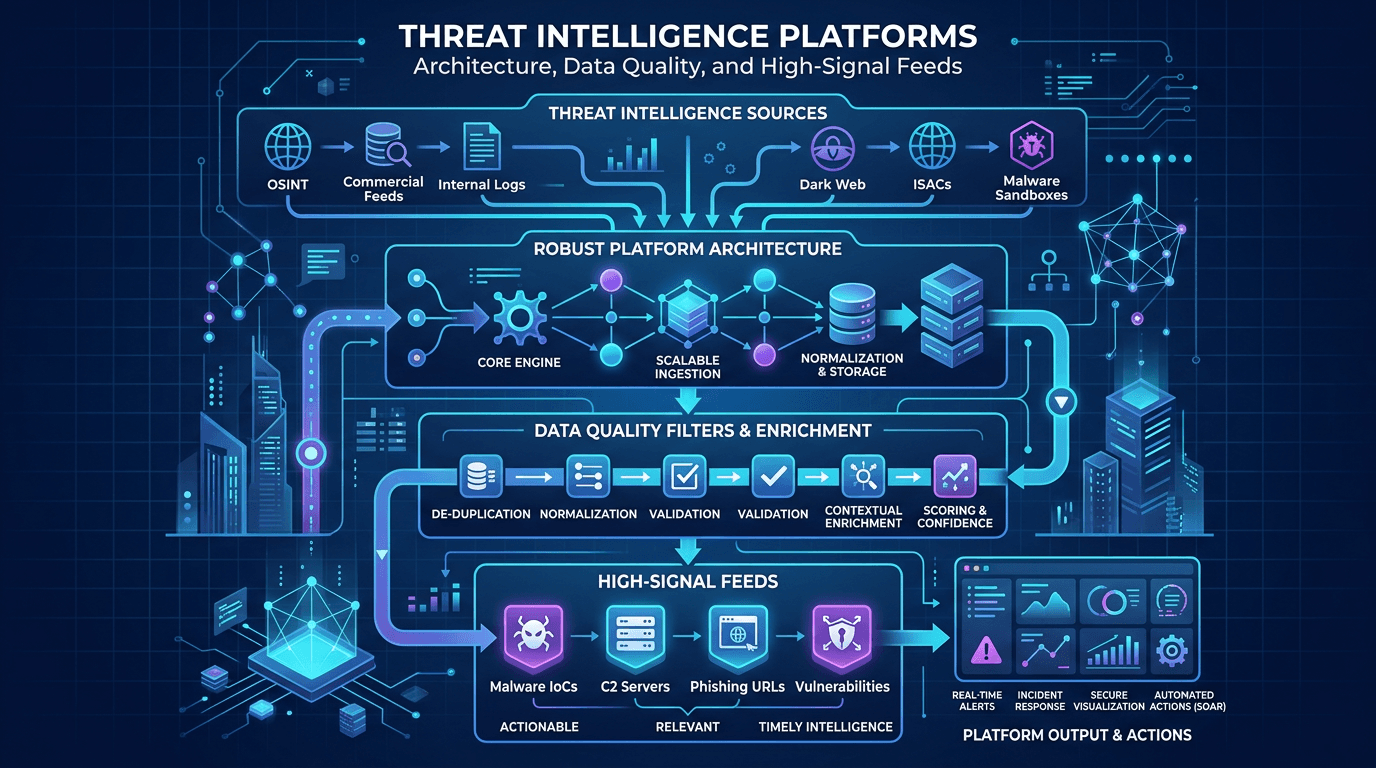
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
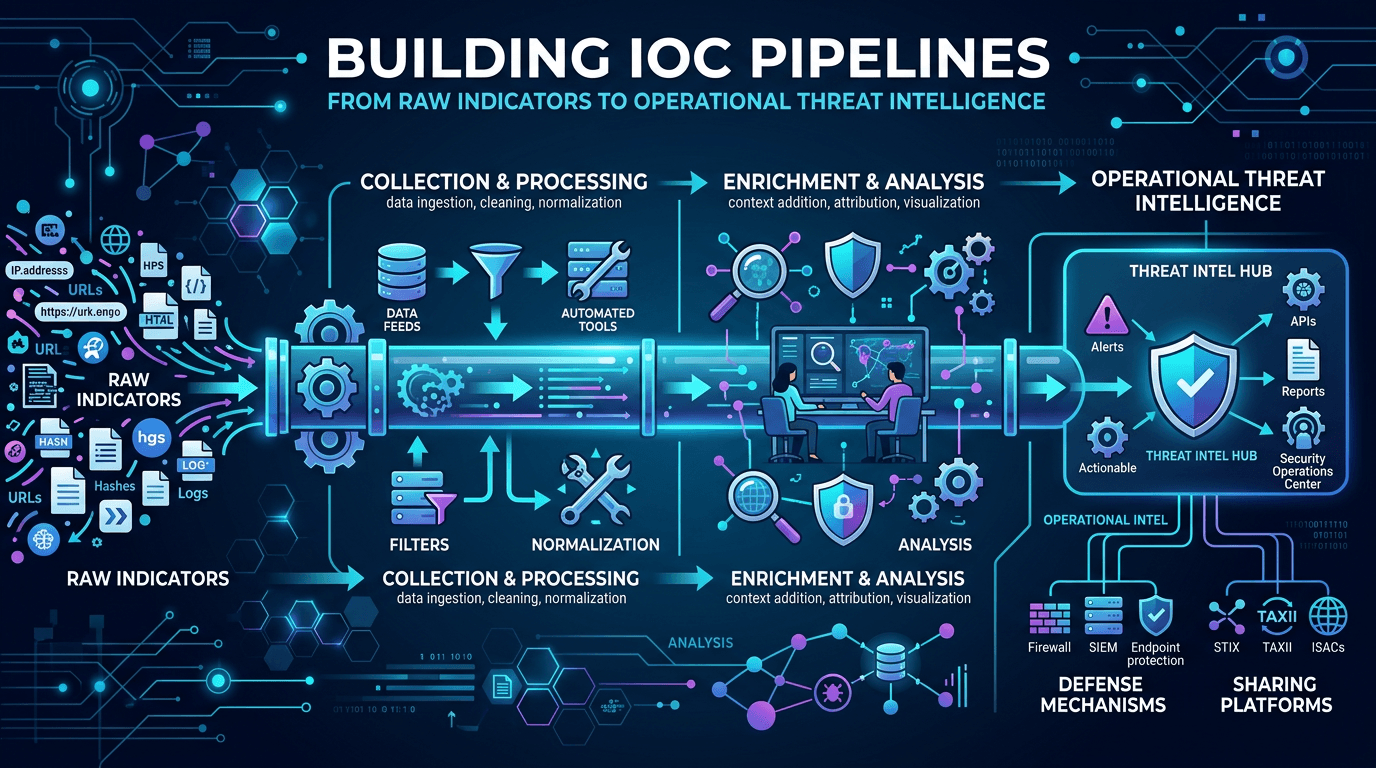
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.
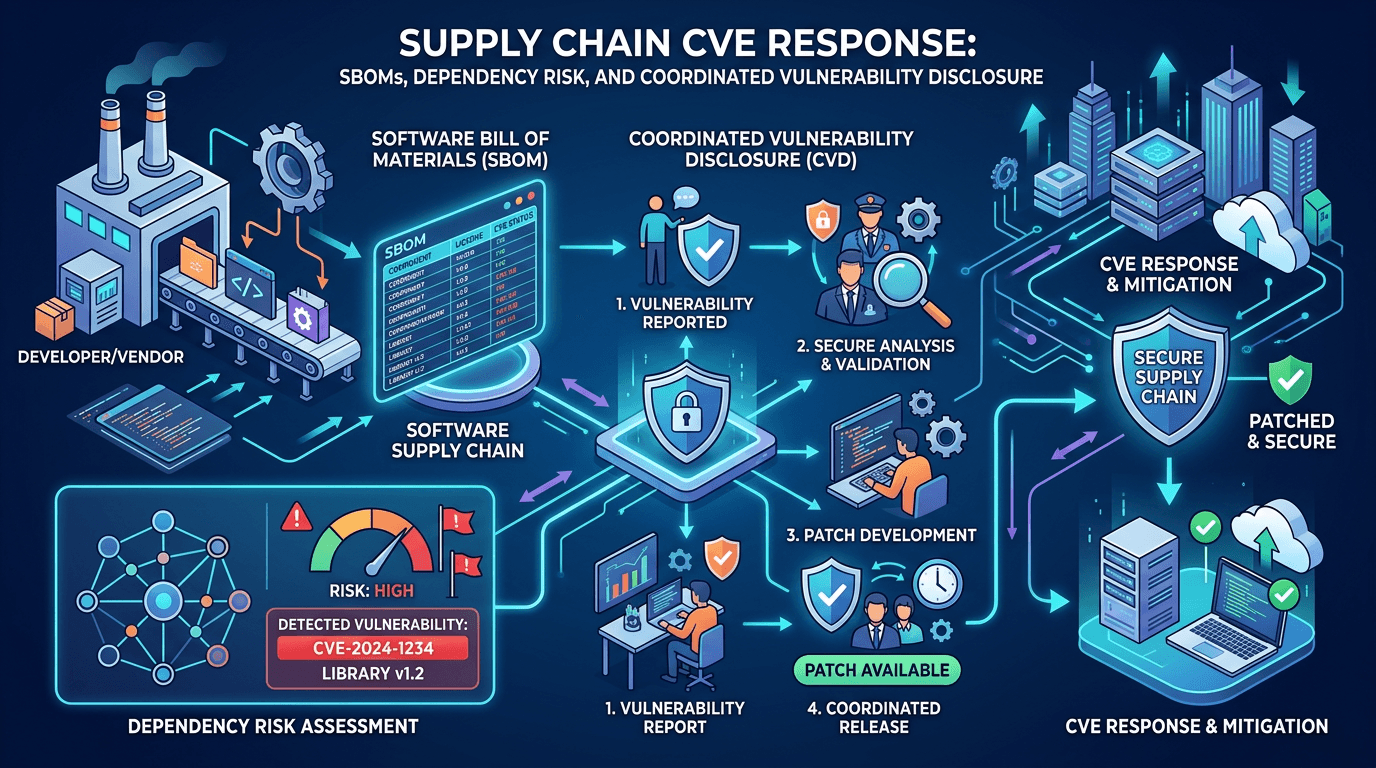
Réponse aux CVE de la chaîne d'approvisionnement : SBOM, risque lié aux dépendances et divulgation coordonnée
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
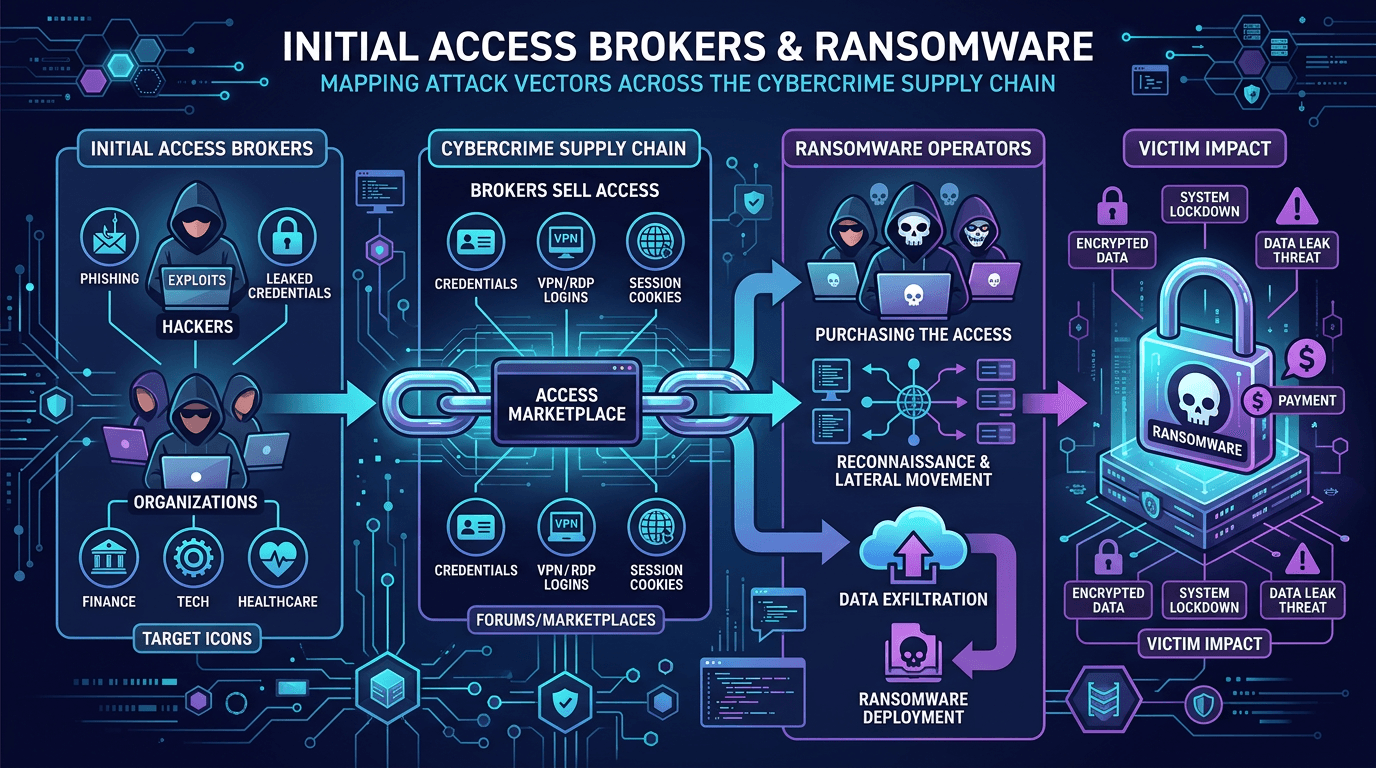
Courtiers d'accès initial et ransomware : cartographier les vecteurs d'attaque dans la chaîne d'approvisionnement cybercriminelle
Comprendre comment les courtiers d'accès monétisent leurs points d'entrée, comment les affiliés ransomware les achètent et quels contrôles défensifs brisent cette chaîne d'approvisionnement — du phishing aux services exposés.
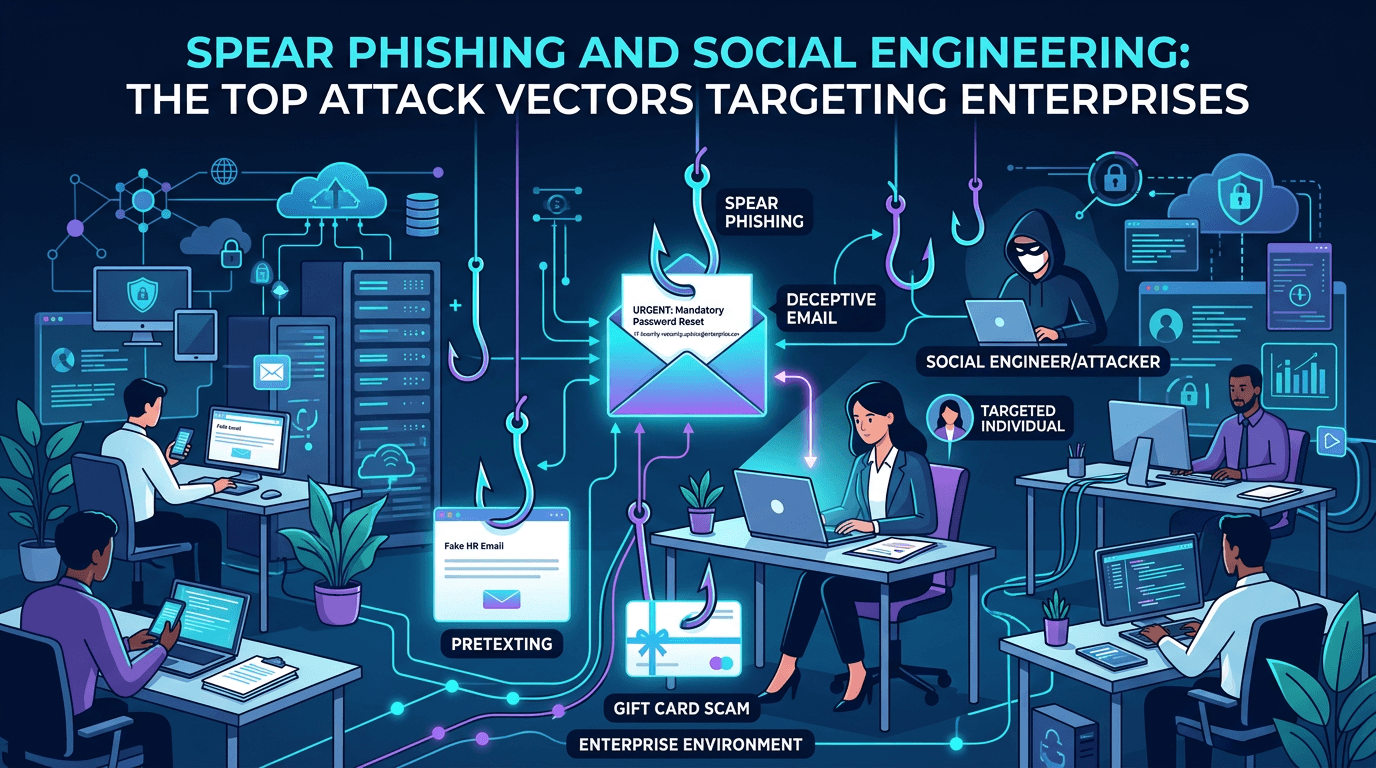
Spear phishing et ingénierie sociale : les principaux vecteurs d'attaque visant les entreprises en 2026
Un guide complet des vecteurs d'attaque modernes de spear phishing et d'ingénierie sociale — comment les attaquants planifient, appâtent et rebondissent, avec les contrôles défensifs détaillés pour la messagerie, l'identité, la sensibilisation et la réputation des infrastructures.
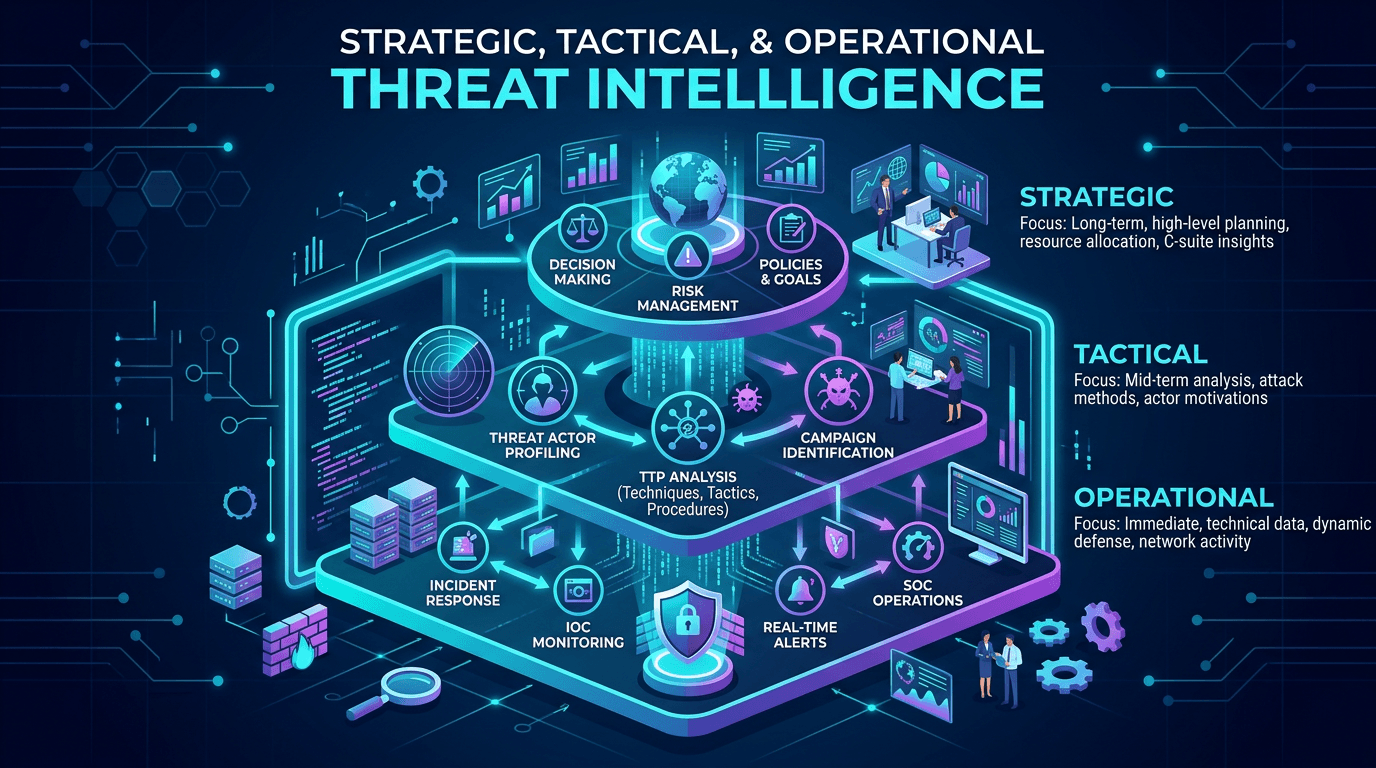
Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
OSINT pour les analystes SOC : transformer le renseignement en sources ouvertes en threat intelligence exploitable
Un guide complet du renseignement en sources ouvertes (OSINT) pour les opérations de sécurité : outils, techniques, workflows et considérations juridiques pour collecter, analyser et opérationnaliser les données de menaces ouvertes dans un SOC moderne.
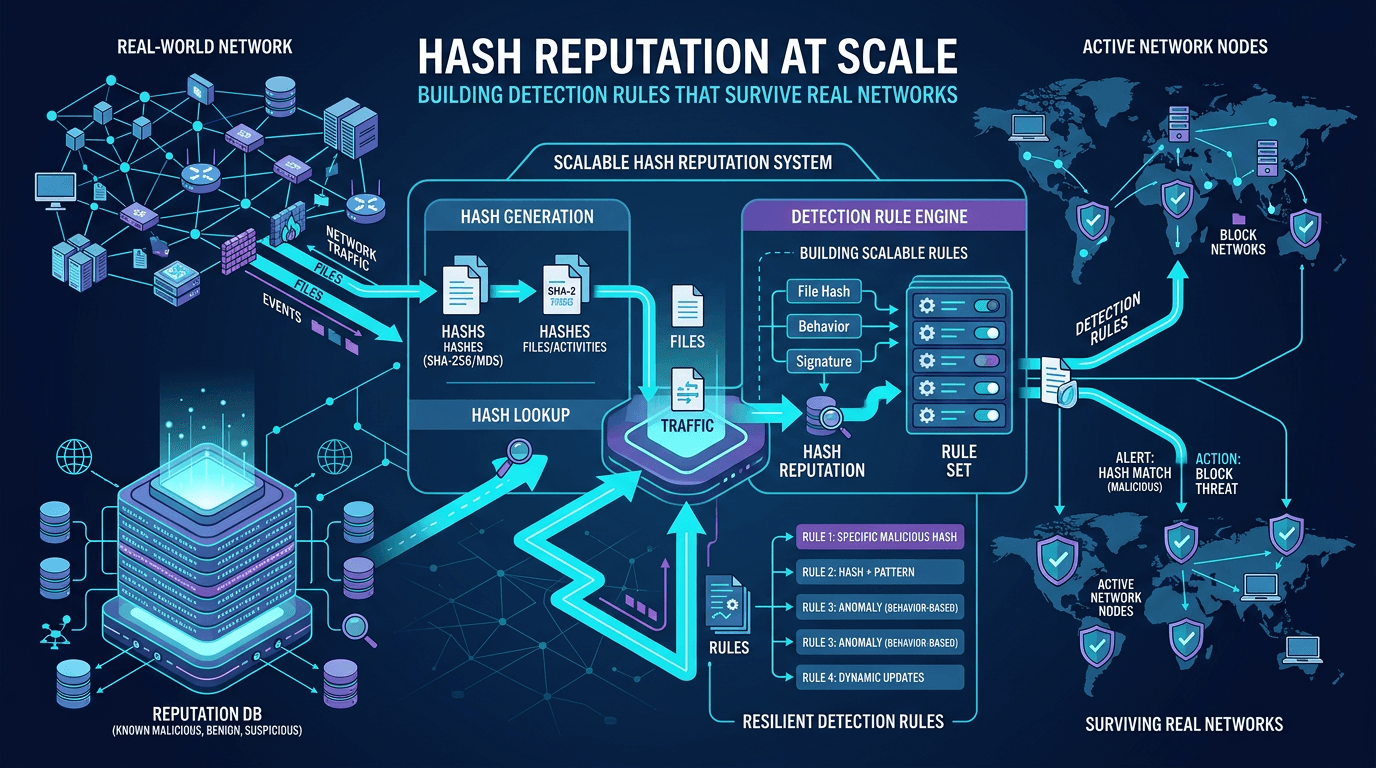
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
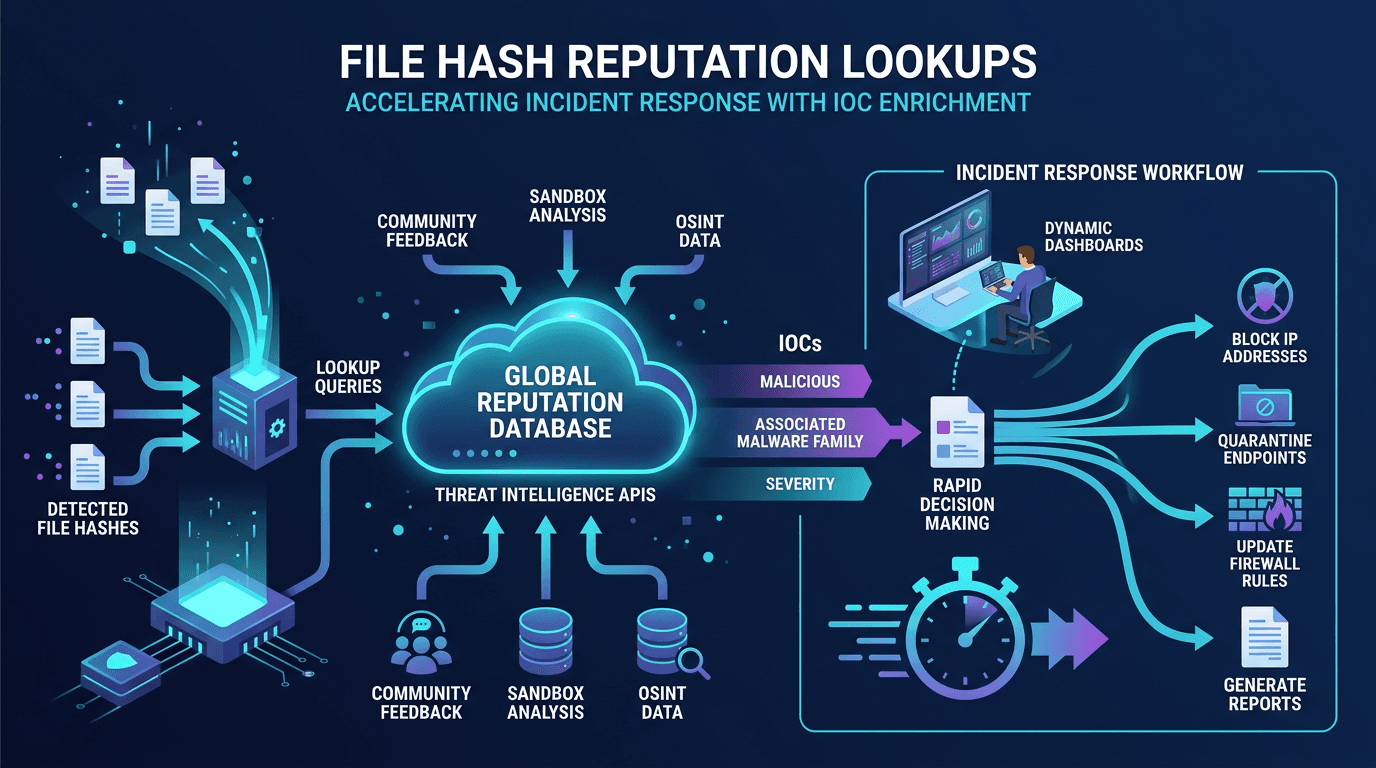
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
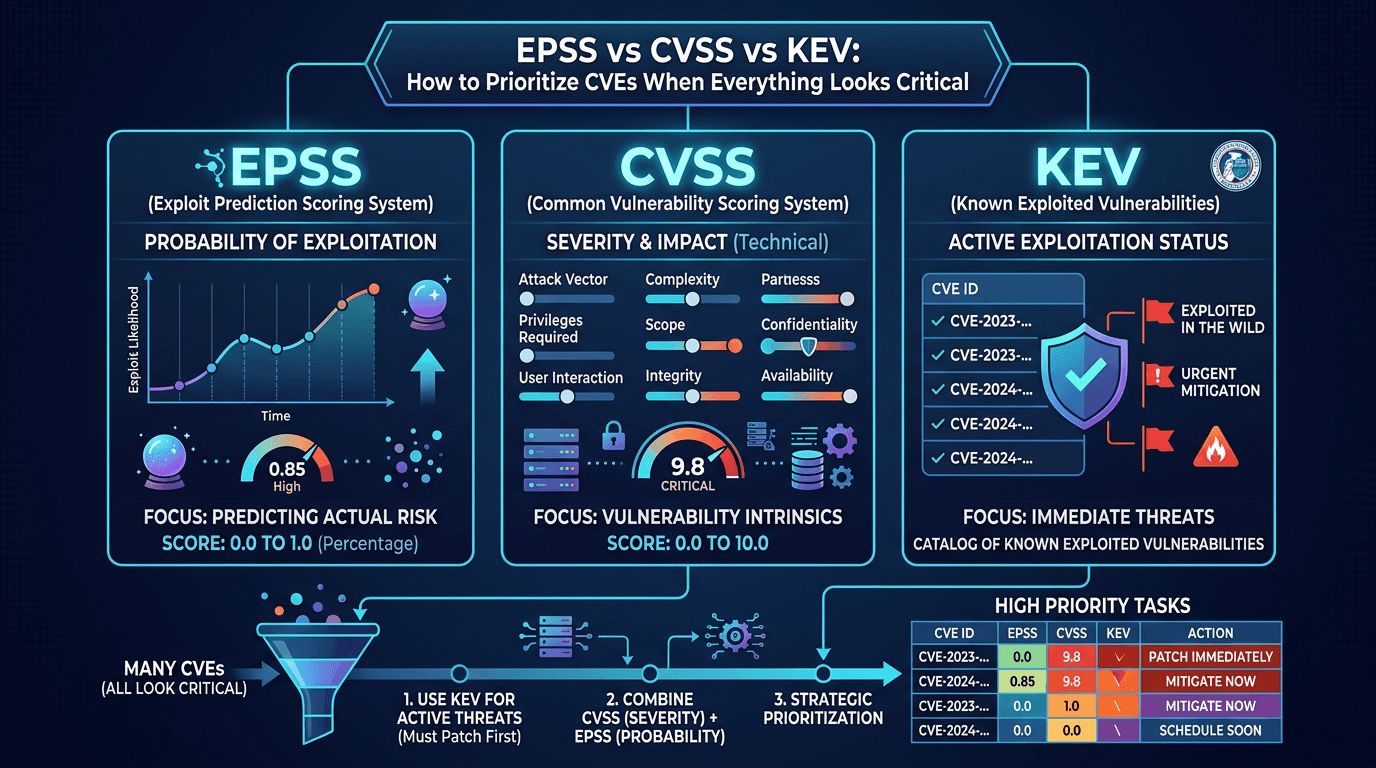
EPSS vs CVSS vs KEV : comment prioriser les CVE quand tout semble critique
Sortez de la confusion des scores : comparez la sévérité CVSS, la probabilité d'exploitation EPSS et l'exploitation active du catalogue CISA KEV, et adoptez un modèle concret de décision pour vos correctifs et vos mesures compensatoires.
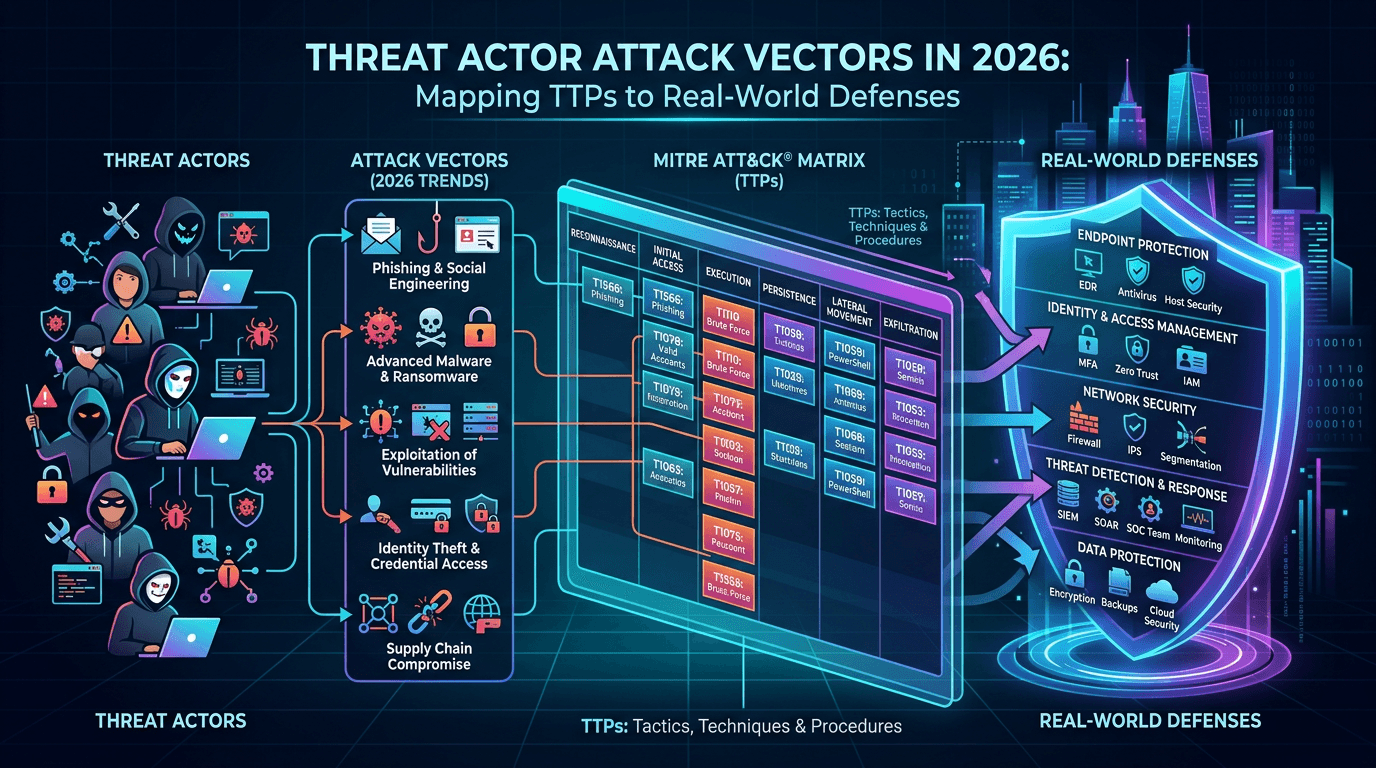
Vecteurs d'attaque des acteurs de la menace en 2026 : cartographier les TTP face aux défenses réelles
Comment les adversaires obtiennent l'accès initial, se déplacent latéralement et exfiltrent des données — et comment les équipes sécurité relient les vecteurs d'attaque à MITRE ATT&CK, à l'ingénierie de détection et à la défense pilotée par la menace.
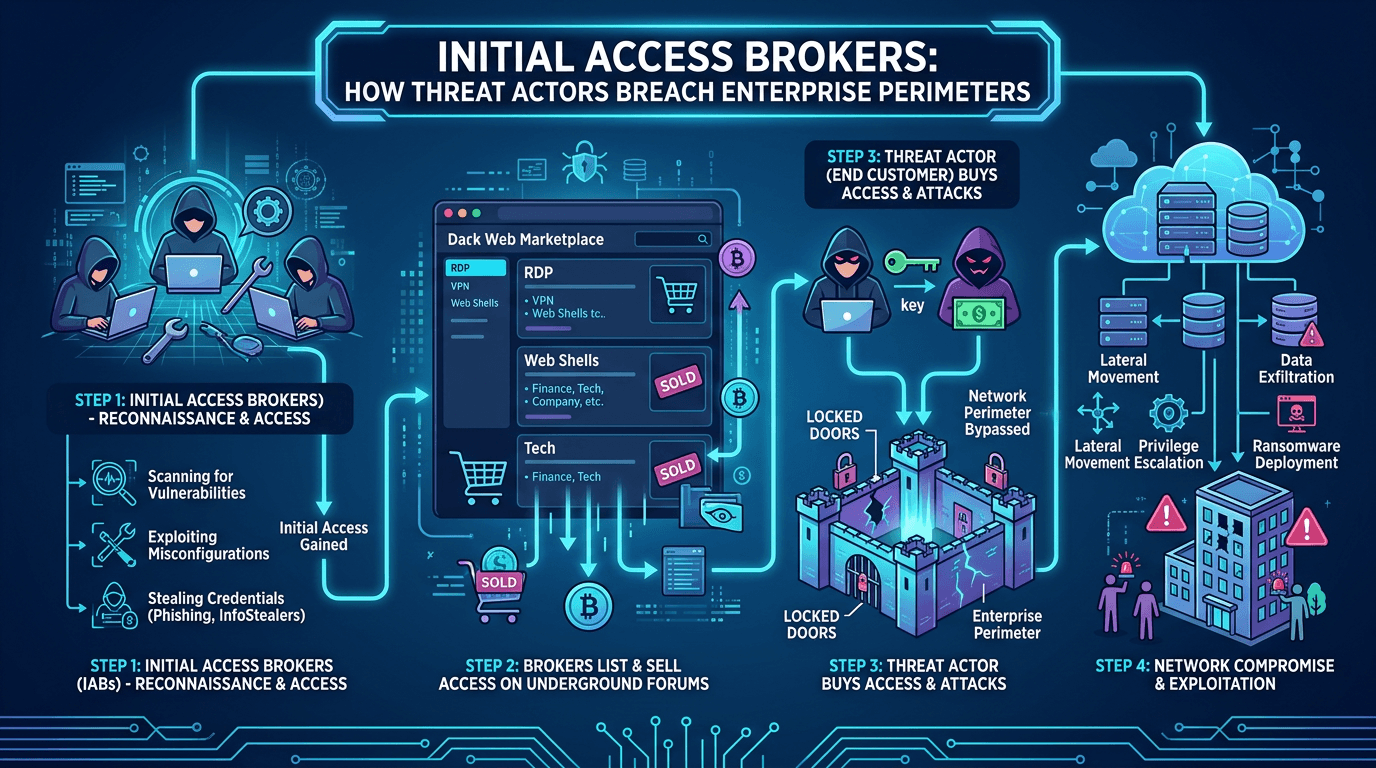
Courtiers d'accès initial : comment les attaquants percent les périmètres d'entreprise en 2026
Une analyse approfondie des courtiers d'accès initial (IAB), ces spécialistes du cybercrime qui revendent des points d'entrée dans les réseaux d'entreprise : leurs techniques, leurs tarifs, les signaux de détection et les moyens de se défendre contre les principaux vecteurs d'attaque qu'ils exploitent.
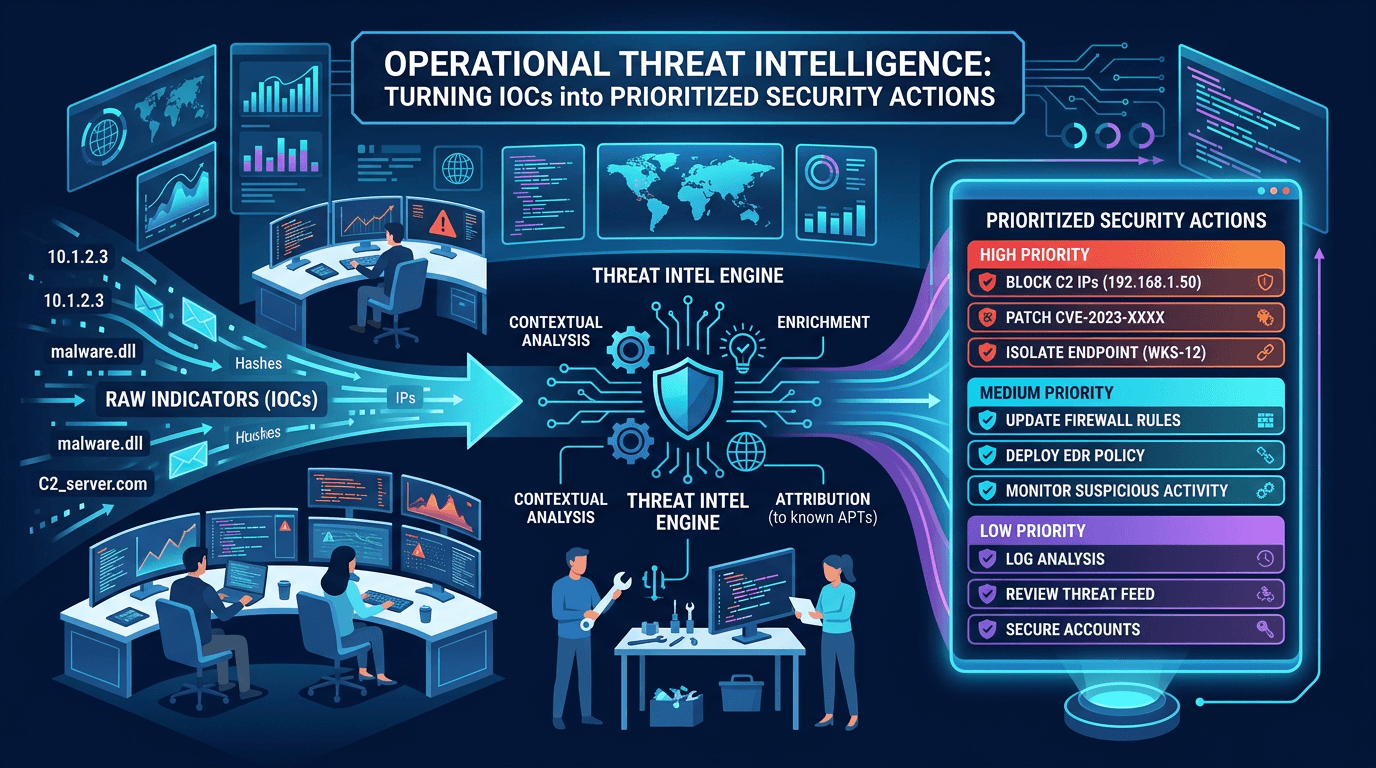
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
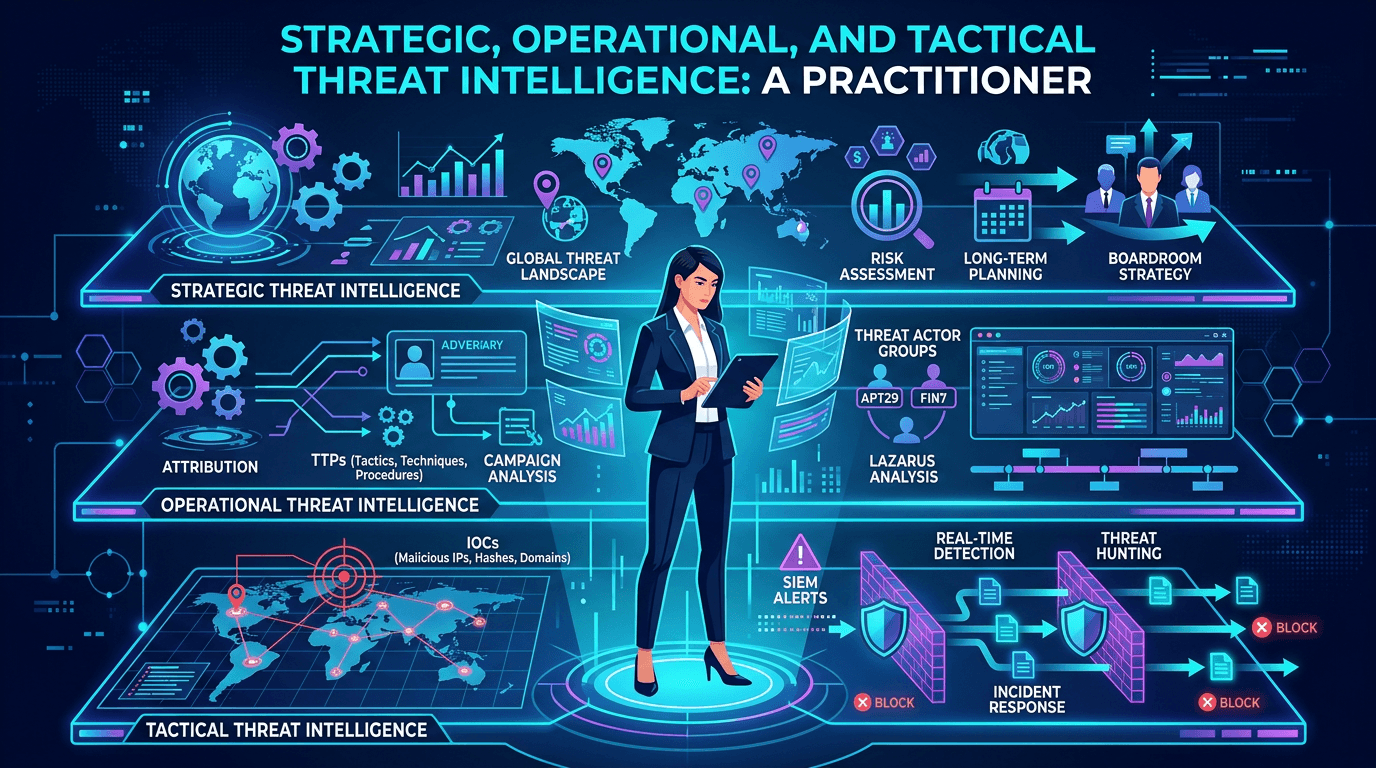
Threat intelligence stratégique, opérationnelle et tactique : le cadre du praticien pour 2026
Un guide complet des trois niveaux de threat intelligence — stratégique, opérationnel et tactique — avec des exemples concrets de consommateurs, de livrables, de flux, et de la façon de les articuler en un programme CTI cohérent.
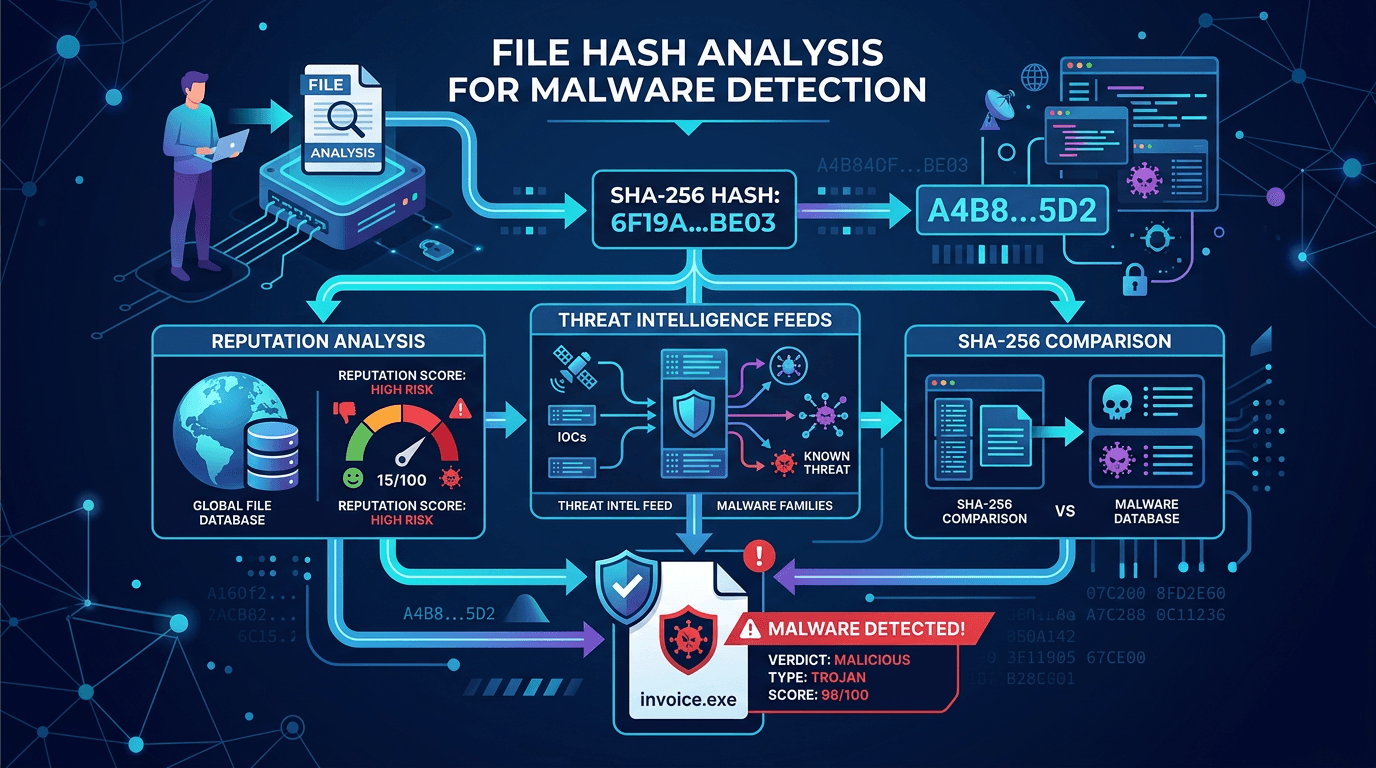
Analyse des hash de fichiers pour la détection de malware : SHA-256, réputation et workflows de threat intelligence
Découvrez comment les hash cryptographiques de fichiers permettent d'identifier les malwares, pourquoi SHA-256 domine l'outillage de sécurité, et comment combiner les recherches de hash avec une threat intelligence plus large pour réduire les faux positifs.
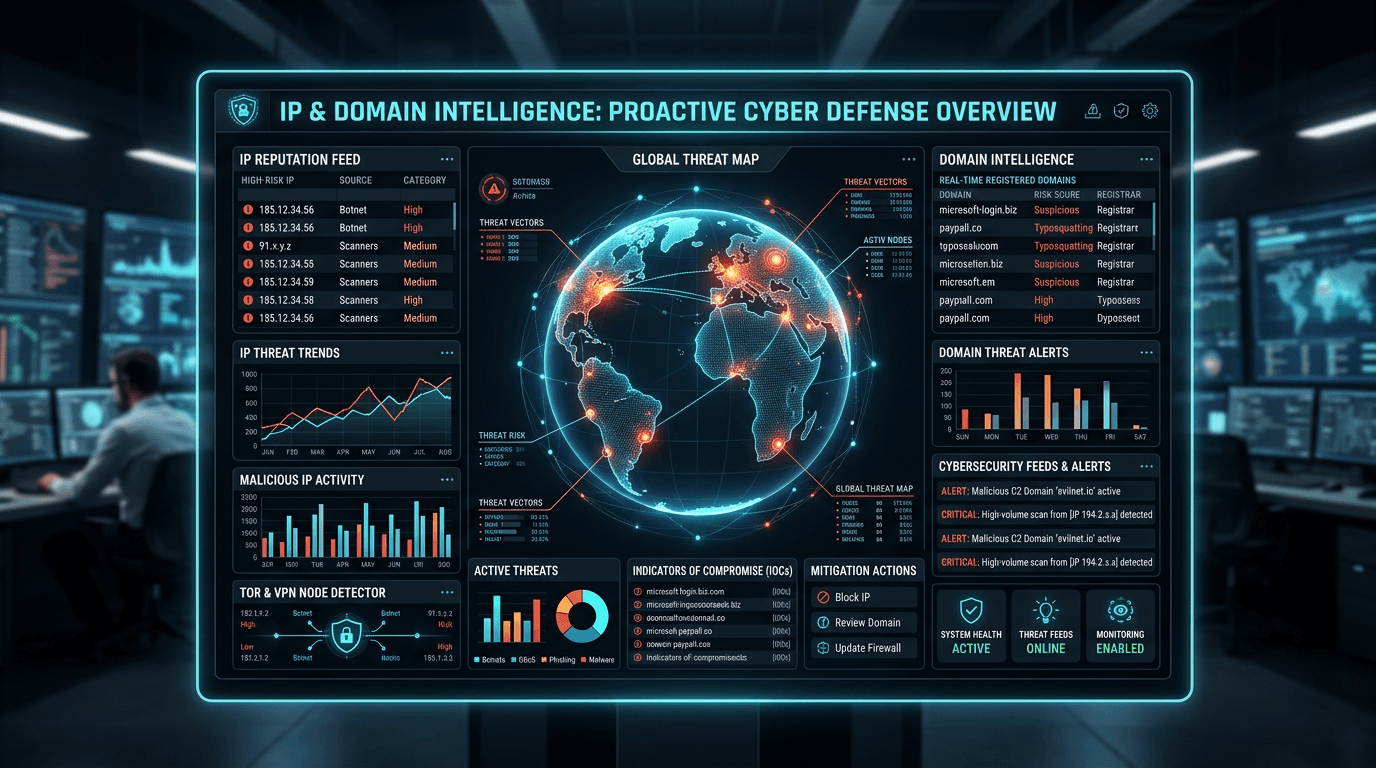
Intelligence IP et domaine : bâtir une cyberdéfense proactive
Une sécurité réactive condamne les organisations à rester perpétuellement en retard sur les attaquants. Découvrez comment la combinaison de l'intelligence IP et de l'intelligence domaine fait passer votre posture de sécurité de la réponse à incident réactive à la prévention proactive des menaces, celle qui arrête les attaques avant qu'elles ne commencent.
Recherche d'IP et détection des cybermenaces : le guide complet
Découvrez comment la recherche d'IP constitue une défense de première ligne contre les cybermenaces. Apprenez à exploiter les données de réputation IP, les flux de threat intelligence et les vérifications automatisées pour bloquer les acteurs malveillants avant qu'ils n'atteignent vos systèmes.