Listes de blocage : tester et annuler une prévention opérationnelle
Utilisez /app/blocklists pour sélectionner, tester, déployer, mesurer et annuler sans risque une prévention sur IP ou domaines.
Sources de threat intelligence : évaluer les preuves avant d’agir
Utilisez Sources et les Patterns de menace isMalicious pour examiner fraîcheur, contribution, accord, couverture et tendances globales avant de transformer une détection en action.

isMalicious vs Spamhaus : les listes DNSBL et l'enrichissement de menaces servent des couches différentes
Les listes DROP et SBL de Spamhaus sont la référence pour le blocage DNSBL mail et réseau. isMalicious ajoute l'enrichissement REST, le scoring URL, le contexte CVE et les flux STIX. La plupart des stacks matures utilisent les deux à des couches distinctes.
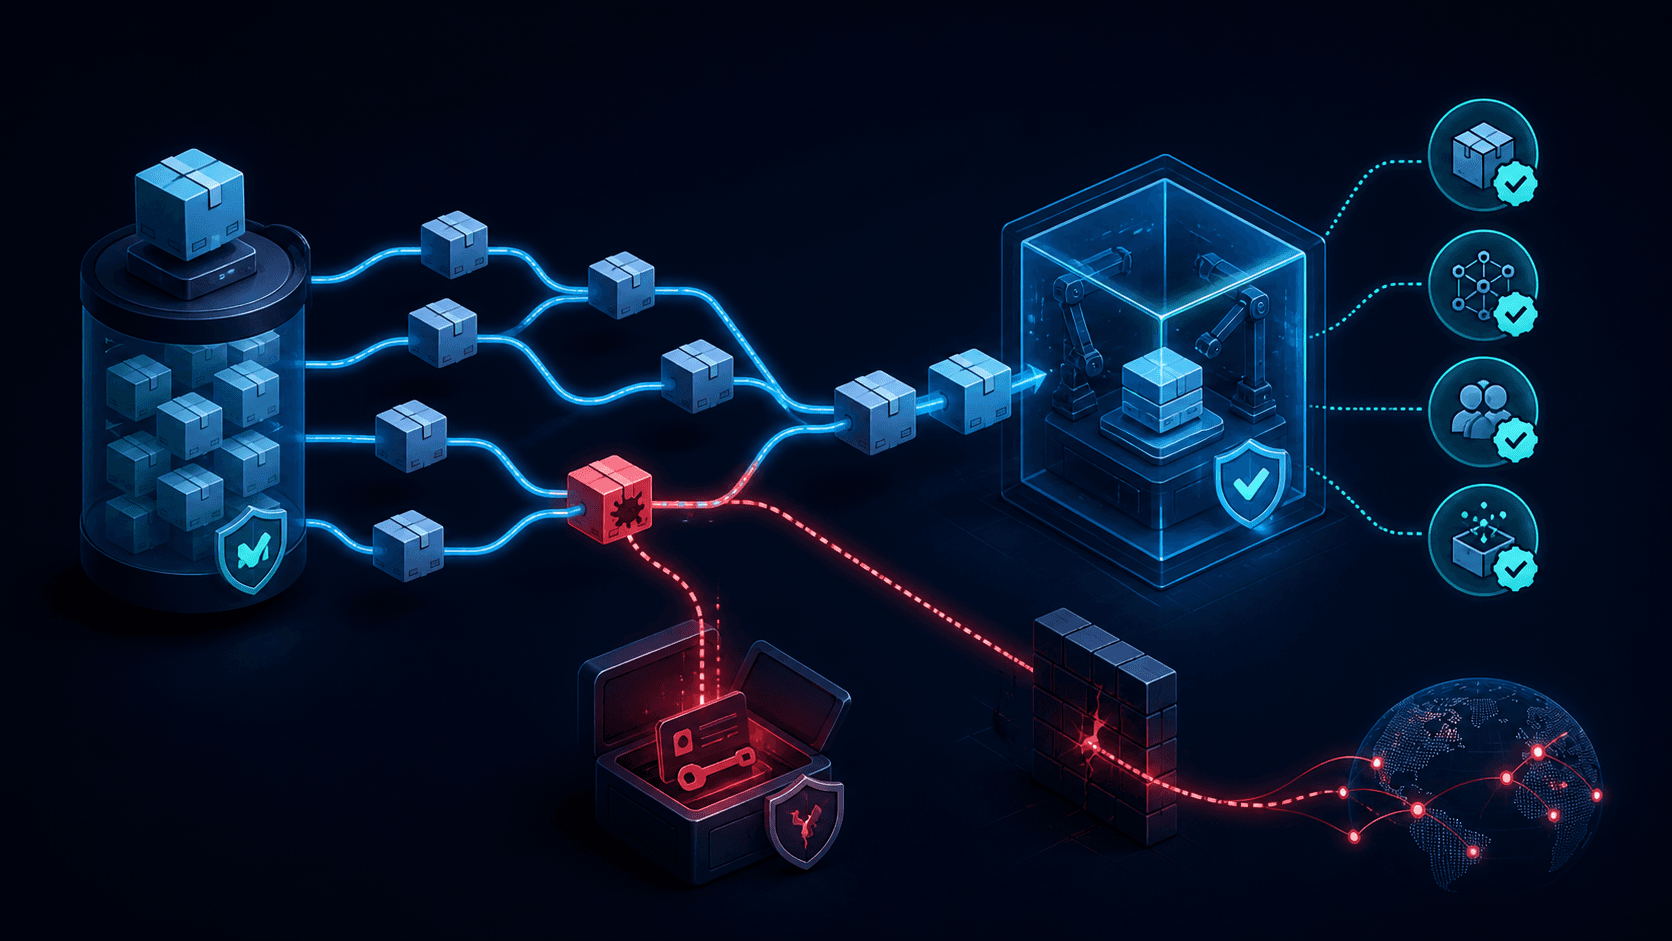
Paquets PyPI malveillants : sécuriser la supply chain
Détectez les paquets PyPI malveillants par provenance, contrôle des dépendances, comportement d’installation, réseau, hashes et playbook Python.
Hébergement bulletproof : cartographier le crime
Identifiez le bulletproof hosting via ASN, préfixes, domaines, abus, migrations et campagnes sans déclarer tout un réseau malveillant.
Domain shadowing : détecter un DNS compromis
Détectez le domain shadowing en surveillant changements DNS, certificats, sous-domaines, sécurité des comptes et relations d’infrastructure.
JA4 et empreintes TLS pour la chasse aux menaces
Utilisez les empreintes TLS JA4 pour le threat hunting, le clustering de malwares et les anomalies sans confondre empreinte et identité.
Certificate Transparency : détecter le phishing
Exploitez les logs Certificate Transparency pour repérer certificats suspects, sous-domaines de phishing, usurpations de marque et actifs exposés.
Threat intelligence IPv6 : la réputation au-delà d’IPv4
Construisez une threat intelligence IPv6 avec normalisation, contexte de préfixe, journalisation dual stack et décisions sans surblocage.
Abus de proxys résidentiels : détecter la fraude
Détectez les abus de proxys résidentiels en croisant réputation IP, identité, vélocité, appareil et comportement sans pénaliser les clients.
Détection DGA : repérer les domaines générés
Détectez les DGA grâce aux signaux lexicaux, DNS, endpoint et de réputation, tout en maîtrisant les faux positifs en production.
Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.

isMalicious vs Censys : la découverte Internet et les verdicts de réputation sont des métiers différents
Censys cartographie ce qui existe sur Internet — hôtes, certificats, ports ouverts. isMalicious évalue ce qui est malveillant. La plupart des équipes qui comparent les deux ont besoin de la seconde question, pas de la première.

isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.

isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.

Automatisation des blocklists pare-feu : intégrer des flux IP et domaines sans panne
Les listes dynamiques externes peuvent bloquer malware et phishing en périphérie — ou casser la paie, le trafic CDN et les portails fournisseurs. Ce guide couvre le déploiement par étapes, les allowlists, fail-open vs fail-closed et la mesure des taux de hit pour les blocklists IP et domaines.

Flux STIX/TAXII : guide opérationnel pour OpenCTI, MISP et pipelines SIEM
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.

Comment utiliser un flux NRD pour détecter le phishing avant qu'il n'atteigne la boîte mail
Les domaines récemment enregistrés sont le point de départ de la plupart des campagnes de phishing. Ce guide détaille les workflows NRD pour la surveillance de marque, l'hygiène des passerelles mail et le triage SOC — sans transformer l'âge du domaine en règle de blocage brutale.
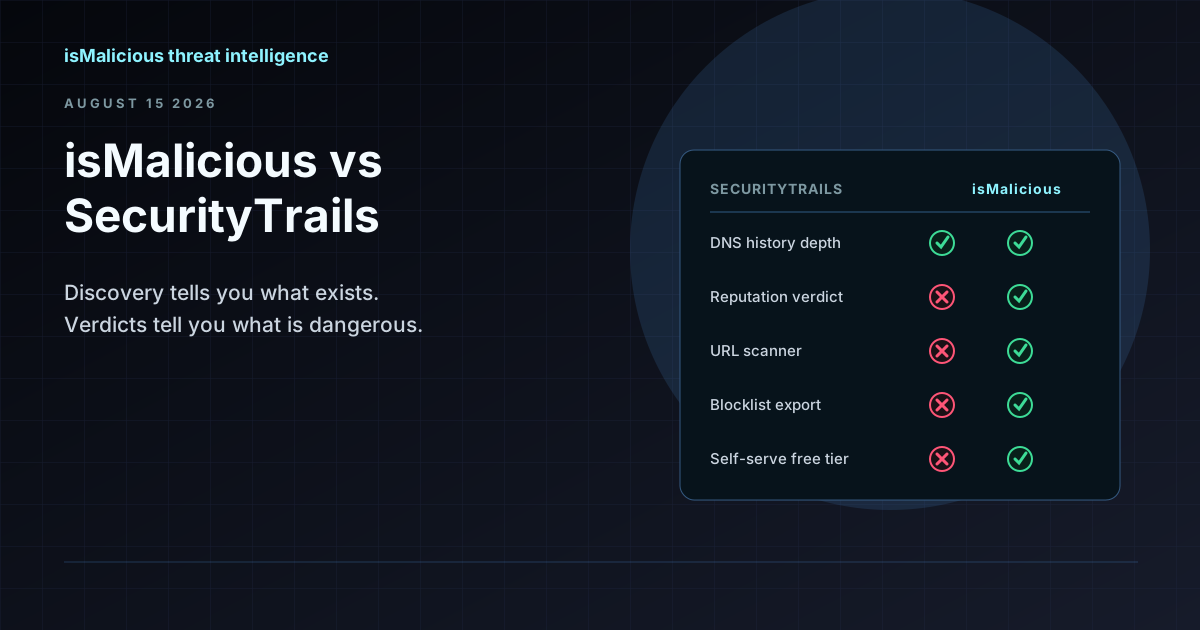
isMalicious vs SecurityTrails : données de découverte et verdicts de réputation ne sont pas le même produit
SecurityTrails vous dit ce qui existe — chaque sous-domaine, chaque enregistrement DNS historique. isMalicious vous dit ce qui est dangereux. La plupart des équipes qui cherchent une alternative à SecurityTrails veulent la seconde moitié.
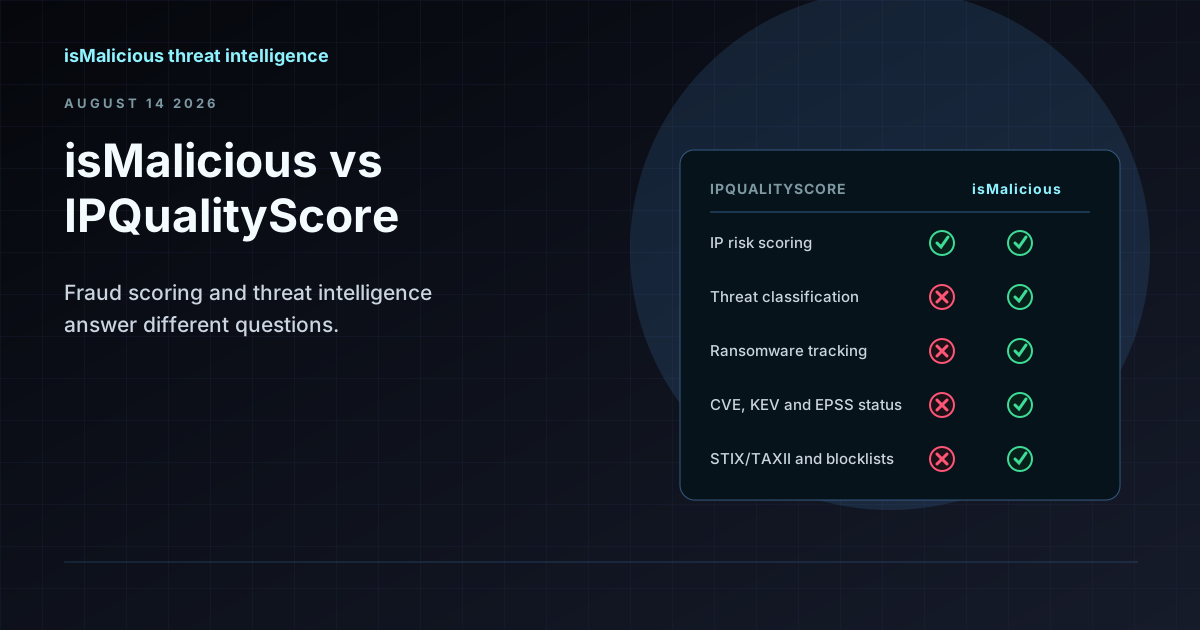
isMalicious vs IPQualityScore : scoring de fraude et threat intelligence sont deux métiers
IPQS détermine si une inscription est frauduleuse. isMalicious détermine si une infrastructure est malveillante. On les compare sans arrêt parce que les deux renvoient un nombre à propos d'une IP — et ils répondent à des questions différentes.

isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
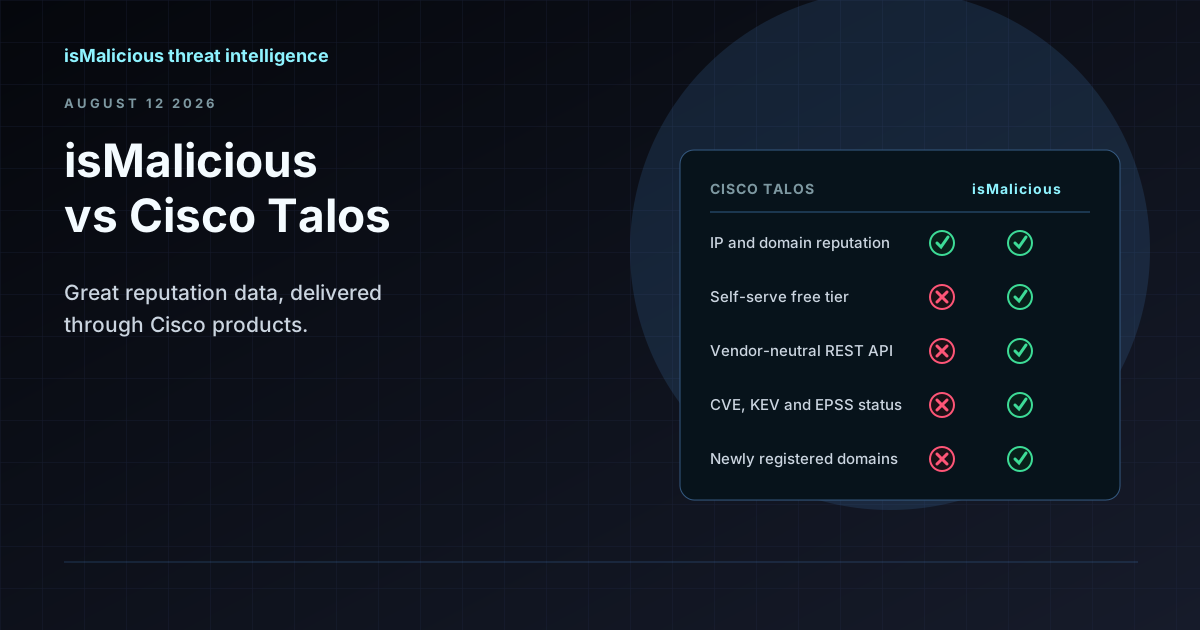
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
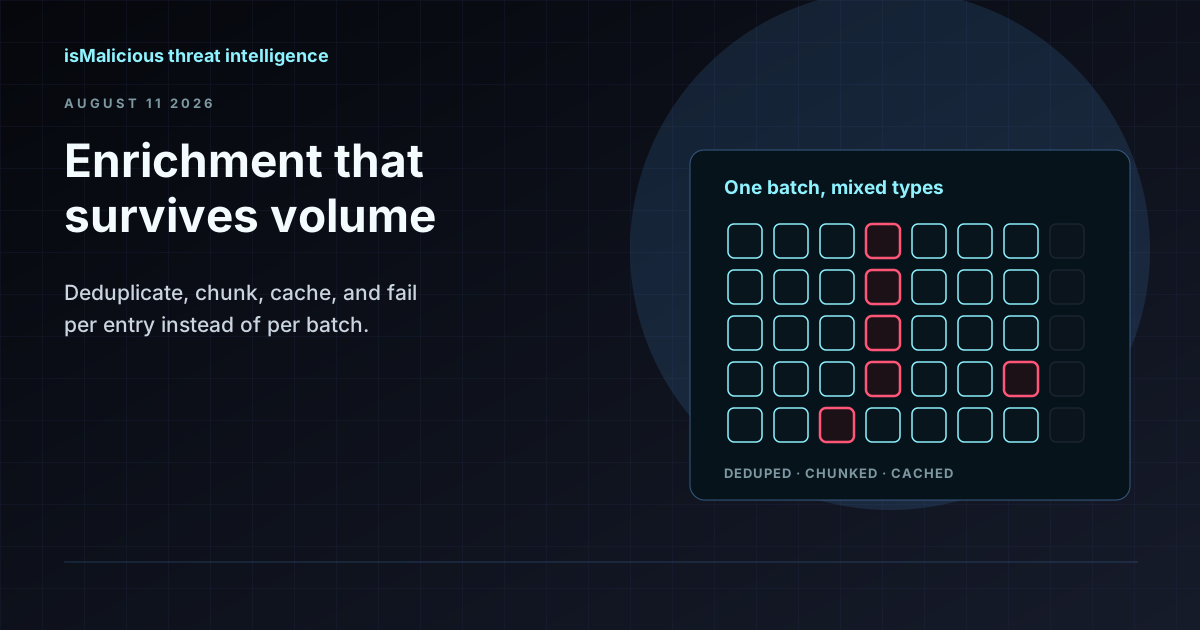
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
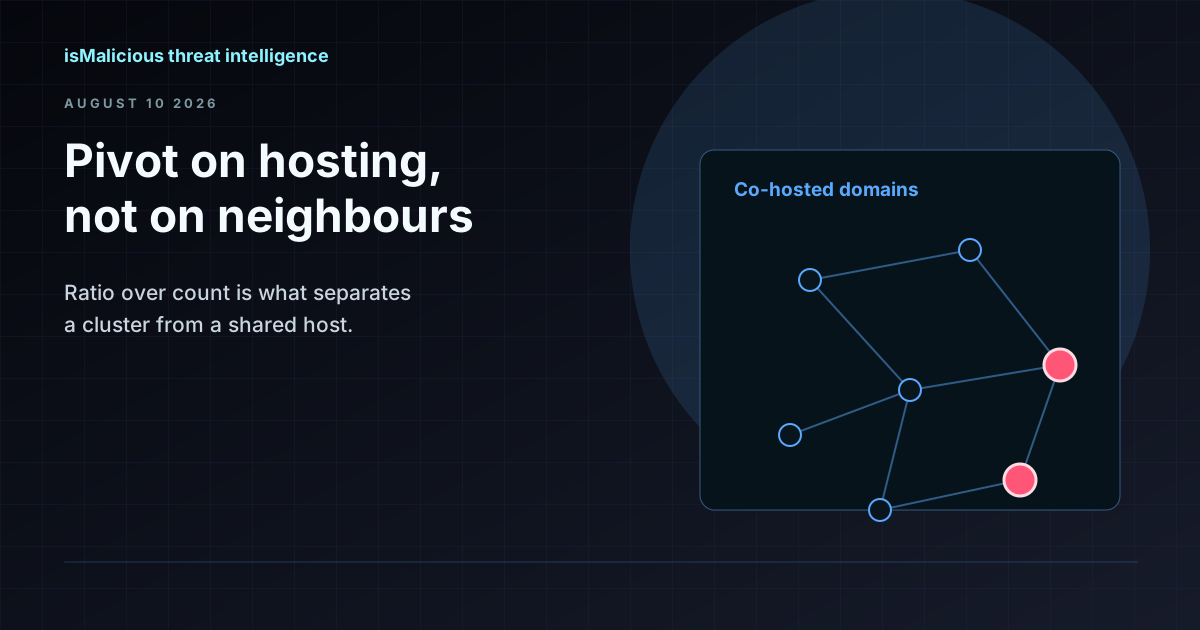
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.