Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
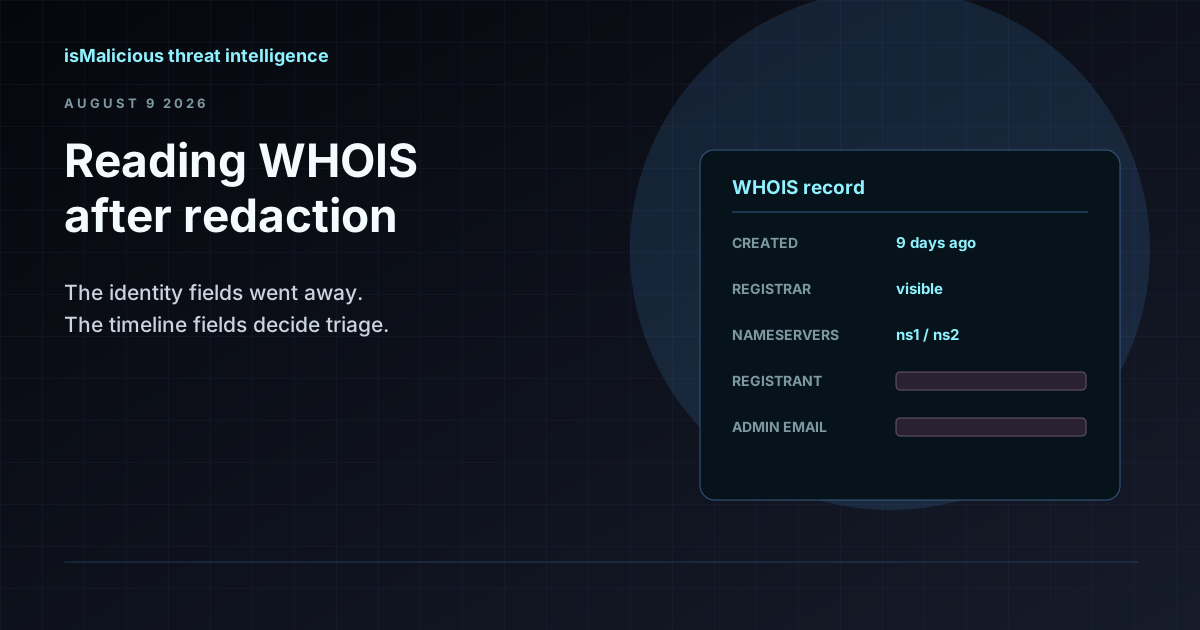
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
Énumération de sous-domaines pour les équipes sécurité : découverte de la surface d'attaque et reconnaissance DNS
L'énumération de sous-domaines révèle les serveurs de dev oubliés, les enregistrements DNS orphelins et le shadow IT avant les attaquants. Comparaison des techniques passives et actives.
Détection du tunneling DNS : repérer les canaux C2 cachés dans le trafic DNS
Le tunneling DNS encapsule du C2 et de l’exfiltration dans des requêtes DNS anodines. Signaux, règles SIEM et enrichissement pour le détecter.
Campagnes chinoises contre les équipements de périphérie : DNS passif et certificats en alerte précoce
Les avertissements du renseignement néerlandais sur la capacité cyber chinoise confirment une priorité défensive concrète : surveiller les équipements de périphérie, les VPN, les routeurs, l'historique DNS et la réutilisation de certificats.
Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
Fatigue des alertes SOC en juillet 2026 : le score de confiance vaut mieux que plus de bruit
Les travaux de Vectra AI montrent que la surcharge d'alertes reste un problème de résilience. Les SOC ont besoin de qualité des sources, de scores de confiance, d'enrichissement et de workflows SIEM qui suppriment le bruit sans masquer le risque.
Cyberattaques assistées par IA et MITRE ATT&CK : transformer les nouvelles cartographies de menaces en actions SOC
Les menaces assistées par IA sont désormais traduites dans le langage ATT&CK, mais une cartographie n'a de valeur que si elle alimente l'enrichissement, la détection, le tri et les workflows de réponse.
La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
API CVE, dashboards et SIEM : automatiser la vulnérabilité sans perdre le contexte
Les données CVE deviennent plus puissantes lorsqu’elles alimentent API, dashboards, SIEM, alerting et workflows de remédiation avec un contexte complet.
Sources de données CVE : comment construire une vision fiable du risque vulnérabilité
NVD, OpenCVE, CISA KEV, GCVE, EPSS, CERT-FR, MSRC, GHSA, Exploit-DB, Nuclei et advisories fournisseurs : comprendre le rôle de chaque source dans une plateforme CVE exploitable.

Phishing au code d'appareil dopé à l'IA : comment les jetons OAuth sont devenus la nouvelle cible du vol d'identifiants
Le phishing au code d'appareil détourne un flux OAuth légitime en chaîne de vol de jetons. Découvrez comment les leurres assistés par IA, l'abus d'Entra ID et le rejeu de jetons de session transforment la détection du phishing en 2026.
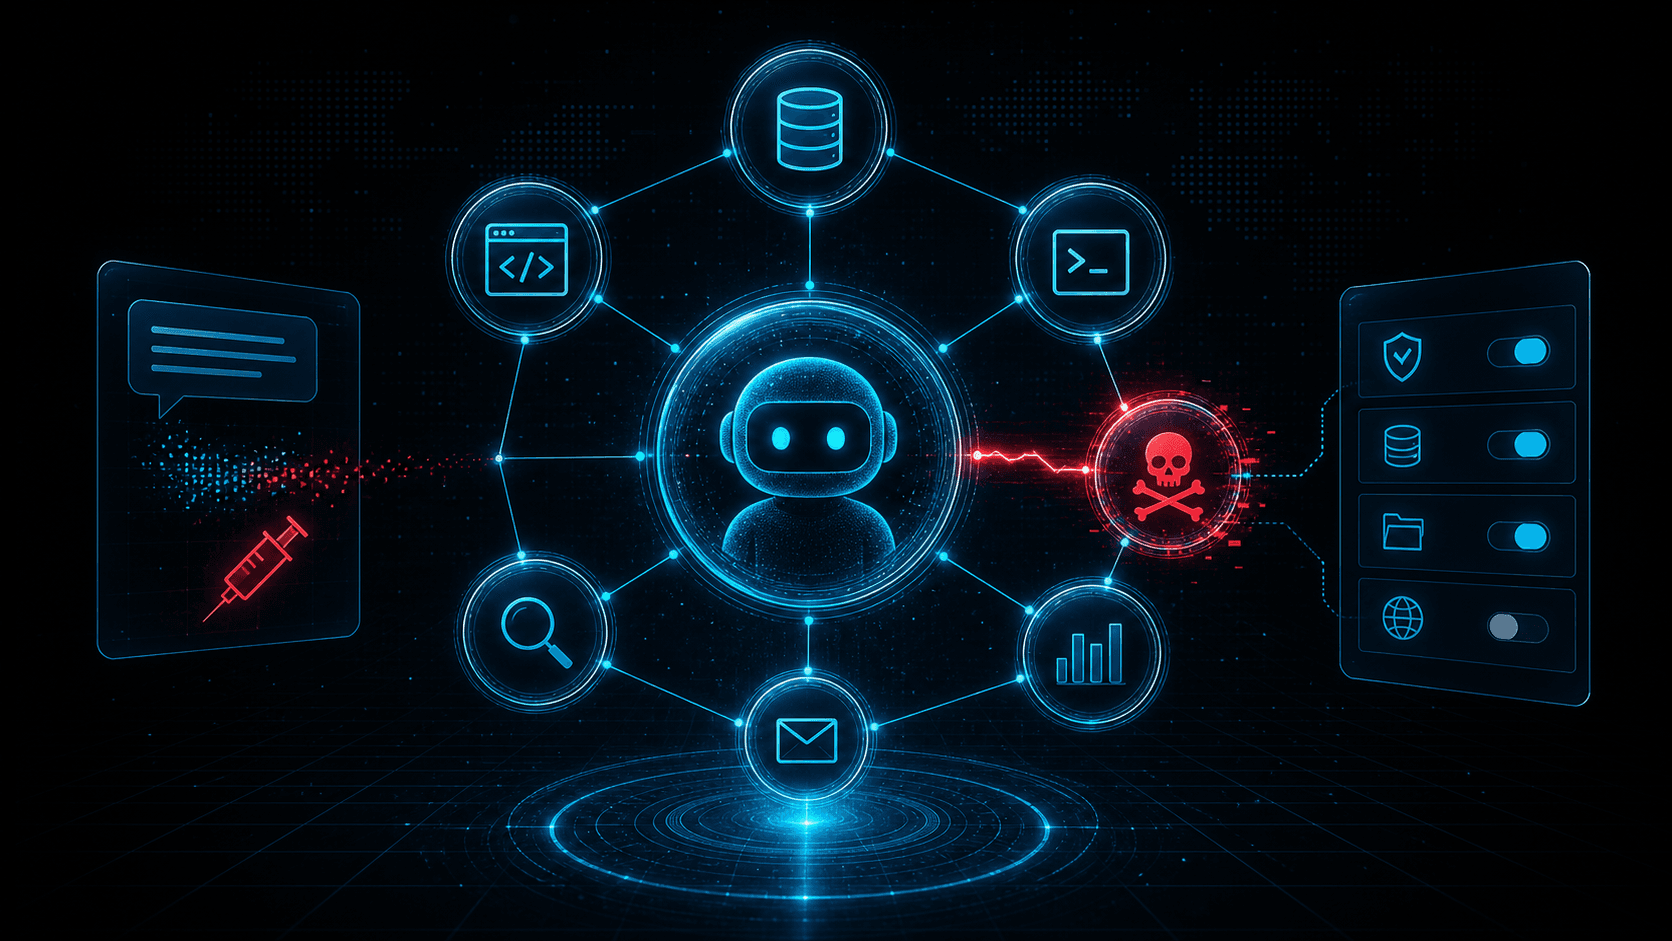
Risques de sécurité MCP : empoisonnement d'outils, prompt injection et la nouvelle surface d'attaque des agents IA
Les intégrations Model Context Protocol donnent aux agents un accès à des outils, des fichiers et des services. Cette puissance crée de nouveaux risques : empoisonnement d'outils, prompt injection, permissions trop larges et abus de serveurs non fiables.
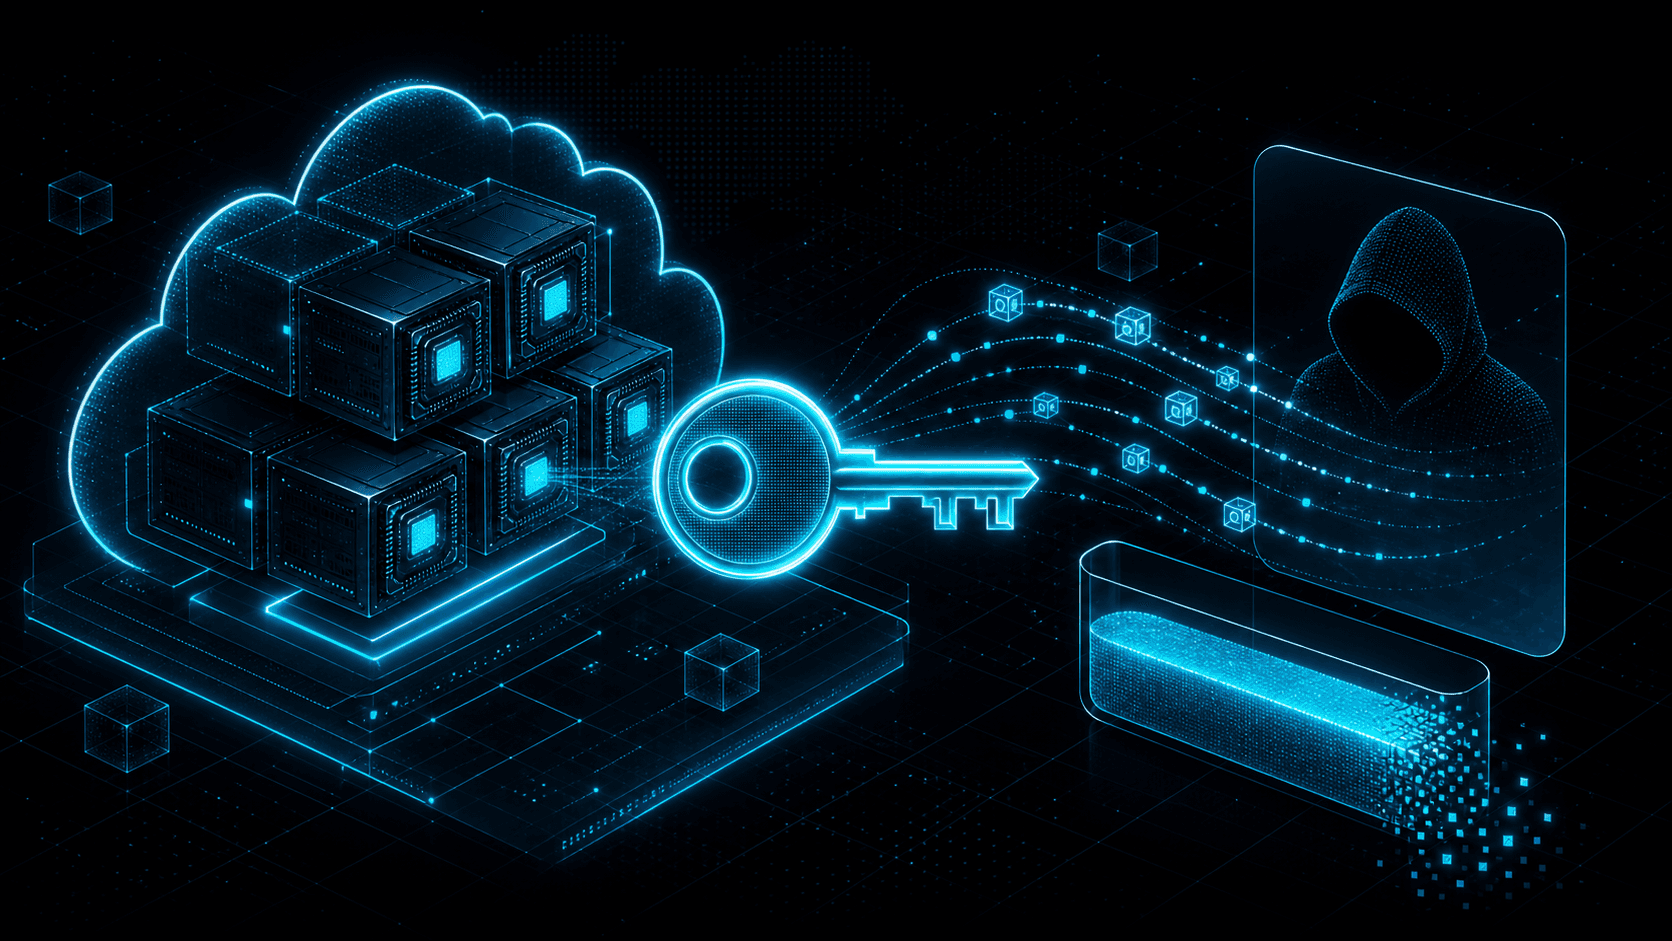
LLMjacking expliqué : comment les attaquants détournent les identifiants cloud pour voler du calcul IA
Le LLMjacking associe le vol d'identifiants cloud à des charges de travail IA coûteuses. Découvrez comment les attaquants trouvent les clés exposées, abusent des API de modèles, dissimulent les coûts de calcul, et comment les défenseurs peuvent détecter ce schéma.
Phishing par consentement OAuth : détecter les octrois d'applications malveillantes avant l'exfiltration
Le phishing par consentement OAuth pousse l'utilisateur à accorder un accès plutôt qu'à livrer son mot de passe. Comprenez le fonctionnement des octrois d'applications malveillantes, les permissions qui comptent et les moyens de détecter l'abus tôt.
Vol de jetons de session : pourquoi les infostealers contournent le MFA et comment réagir
Les infostealers ciblent de plus en plus les cookies de navigateur, les jetons de session et les refresh tokens. Découvrez pourquoi le MFA ne suffit pas, à quoi ressemble un vol de jeton et comment détecter le rejeu.
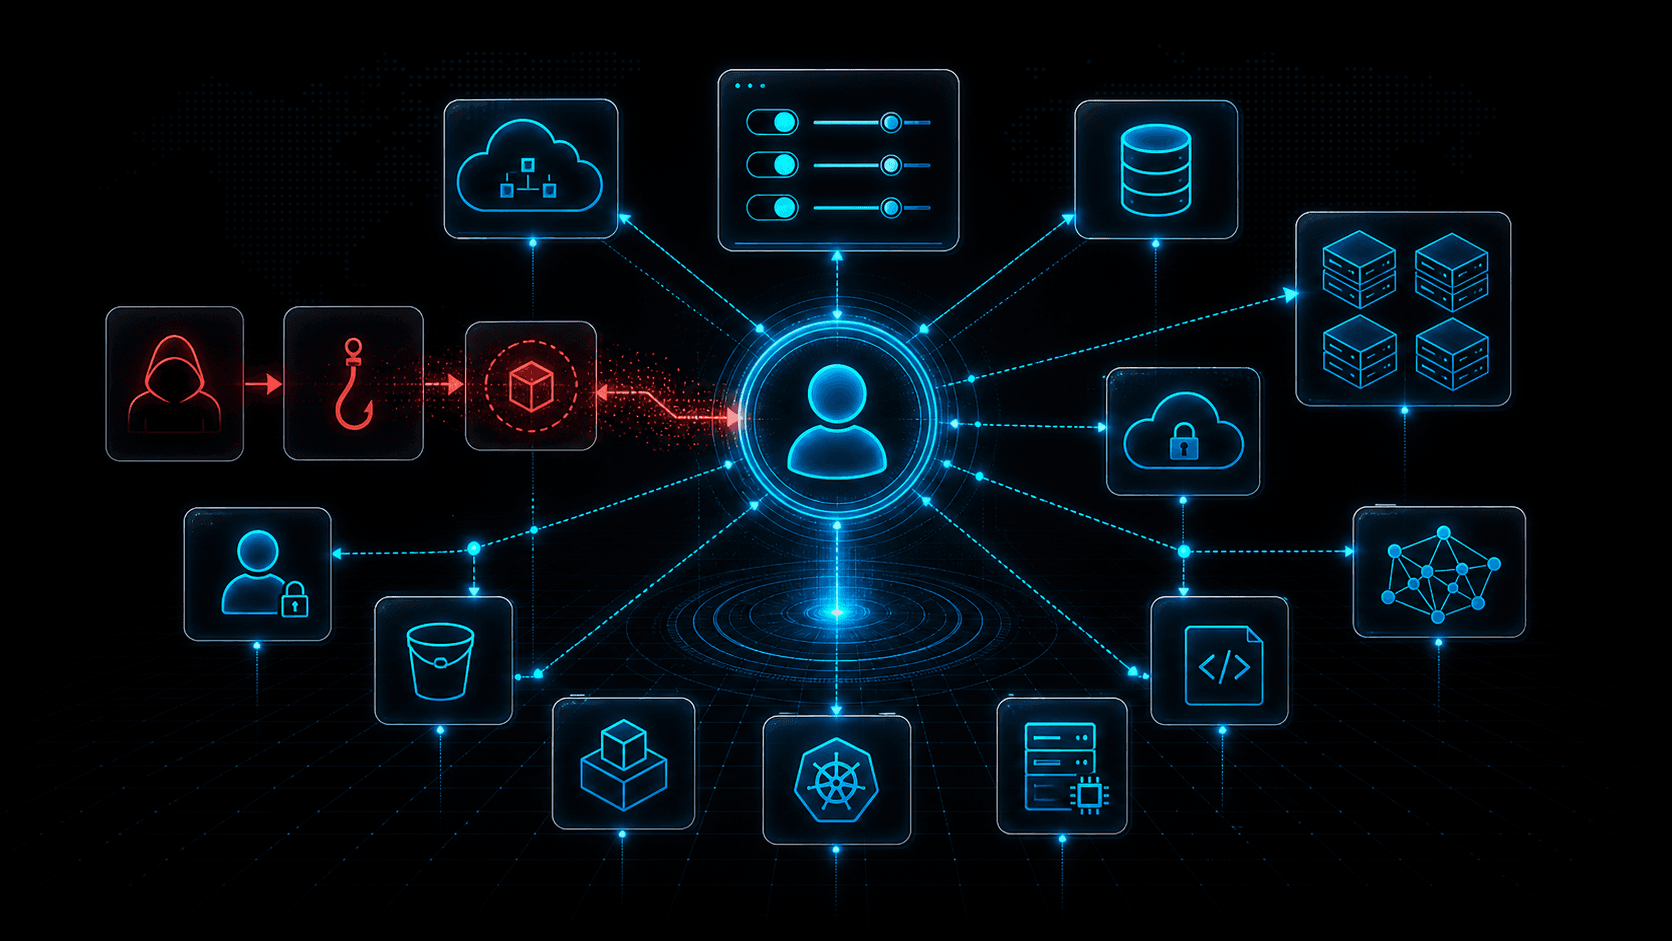
Attaques du plan de contrôle cloud : pourquoi l'identité est la nouvelle kill chain
Les compromissions cloud ciblent de plus en plus le plan de contrôle : identités, jetons, politiques, API et automatisation. Découvrez comment les attaquants passent d'un seul identifiant au contrôle total du cloud.
Sécurité des LLM et workflows agentiques : quand (et comment) vérifier domaines, IP et URL malveillants avant d'agir
Les assistants IA intégrés au SOAR, aux IDE et aux extensions de navigateur peuvent exfiltrer des données ou exécuter du code malveillant s'ils récupèrent le mauvais lien. Ce guide donne les garde-fous : schéma des appels d'outils, paliers de politique, et où placer les vérifications de threat intelligence dans la boucle.
Paquets npm malveillants : détecter la compromission de la chaîne d'approvisionnement open source
Les paquets npm malveillants exploitent le typosquatting, la dependency confusion, les scripts d'installation et la compromission de mainteneurs pour voler des secrets et piéger les builds. Détection et réponse concrètes.
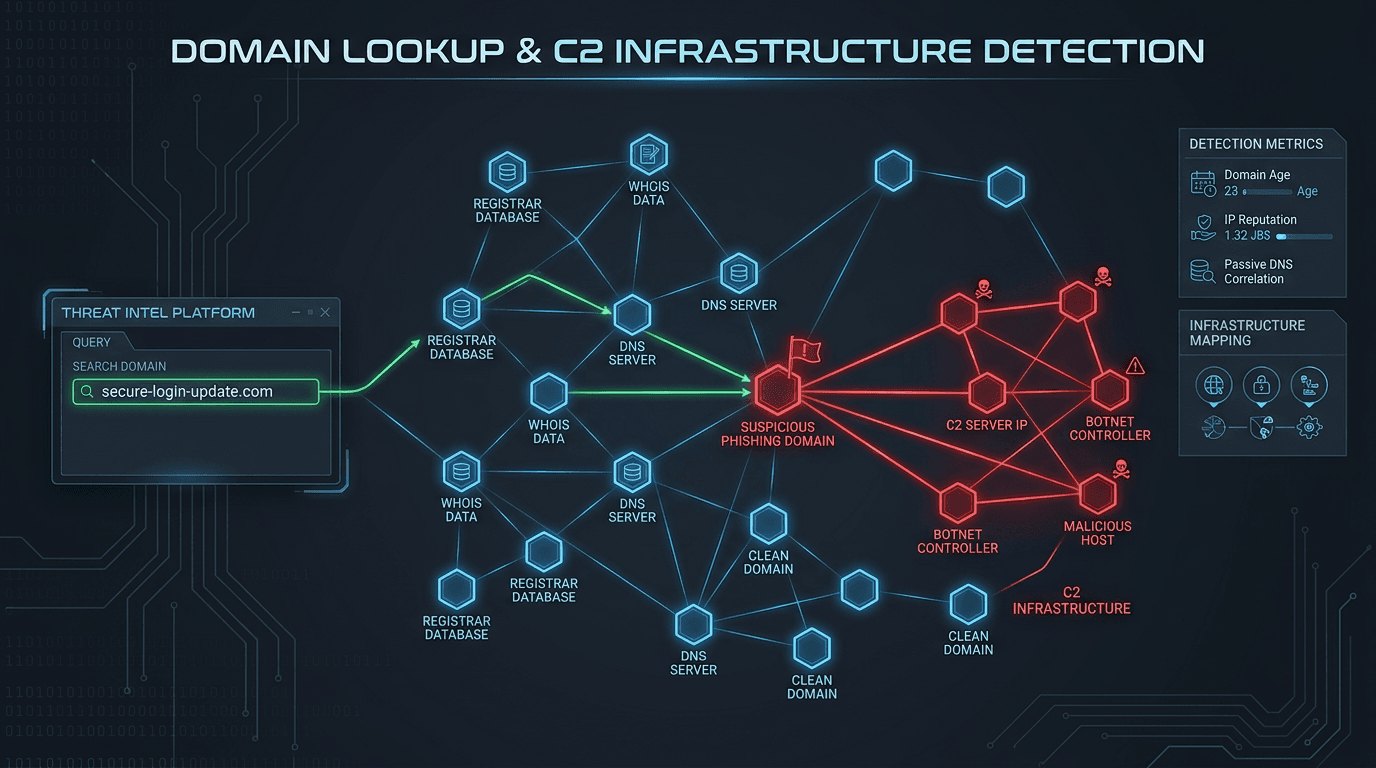
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.
Domaines compromis et phishing : quand des sites de confiance deviennent une infrastructure d'attaque
Les attaquants hébergent de plus en plus leurs pages de phishing, leurs redirections et leurs malwares sur des domaines légitimes compromis. Comprenez pourquoi le contournement de réputation fonctionne et comment détecter les chemins malveillants dissimulés.
SIEM et SOAR, enrichissement en threat intelligence : workflows, mapping des champs et métriques qui gardent les équipes lucides
Un playbook SOAR sans enrichissement est une imprimante à tickets. Un SIEM alimenté par des feeds sans limite est une facture. Voici une méthode concrète pour concevoir l'enrichissement sur des stacks type Splunk, Sentinel ou Elastic : quoi stocker, quand déclencher les playbooks, et quoi remonter à la direction.