Groupes ransomware en octobre 2026 : N0n, The Gentlemen, Qilin et 12 nouveaux venus sur les sites de fuite
Notre tracker ransomware, lu le 15 novembre 2026 : N0n, The Gentlemen et Qilin ont publié le plus de revendications sur les deux fenêtres de 30 jours qui couvrent octobre, et 12 groupes ont fait leur première revendication dans le mois. N0n montre aussi qu’un nombre de revendications n’est pas un nombre de victimes.
 Équipe isMalicious
Autour d’octobre 2026, trois groupes ont publié le plus de revendications sur leurs sites de fuite : The Gentlemen, N0n et Qilin. C’est ce que montrait le tracker ransomware d’isMalicious quand nous l’avons lu le 15 novembre 2026, sur les deux fenêtres de 30 jours qui couvrent le mois. Douze groupes ont fait leur première revendication en octobre, dont Whitearmor, Byod et Mimori, que l’on cherche désormais par leur nom. Le mois apporte aussi une mise en garde nette sur ces chiffres : N0n, le nom qui grimpe le plus vite, revendique bien plus de victimes qu’il ne semble en avoir.
Le tracker compte des revendications, pas des incidents. Une revendication, c’est une victime affichée sur le site de fuite d’un groupe, telle que ransomware.live la relève, comptée une fois par groupe, par victime et par jour. Le tracker ne conserve pas de chiffre pour un mois calendaire clos : ce relevé s’appuie donc sur les deux fenêtres de 30 jours qu’affichent ses pages groupe, et chaque chiffre est daté.
Octobre dans nos données
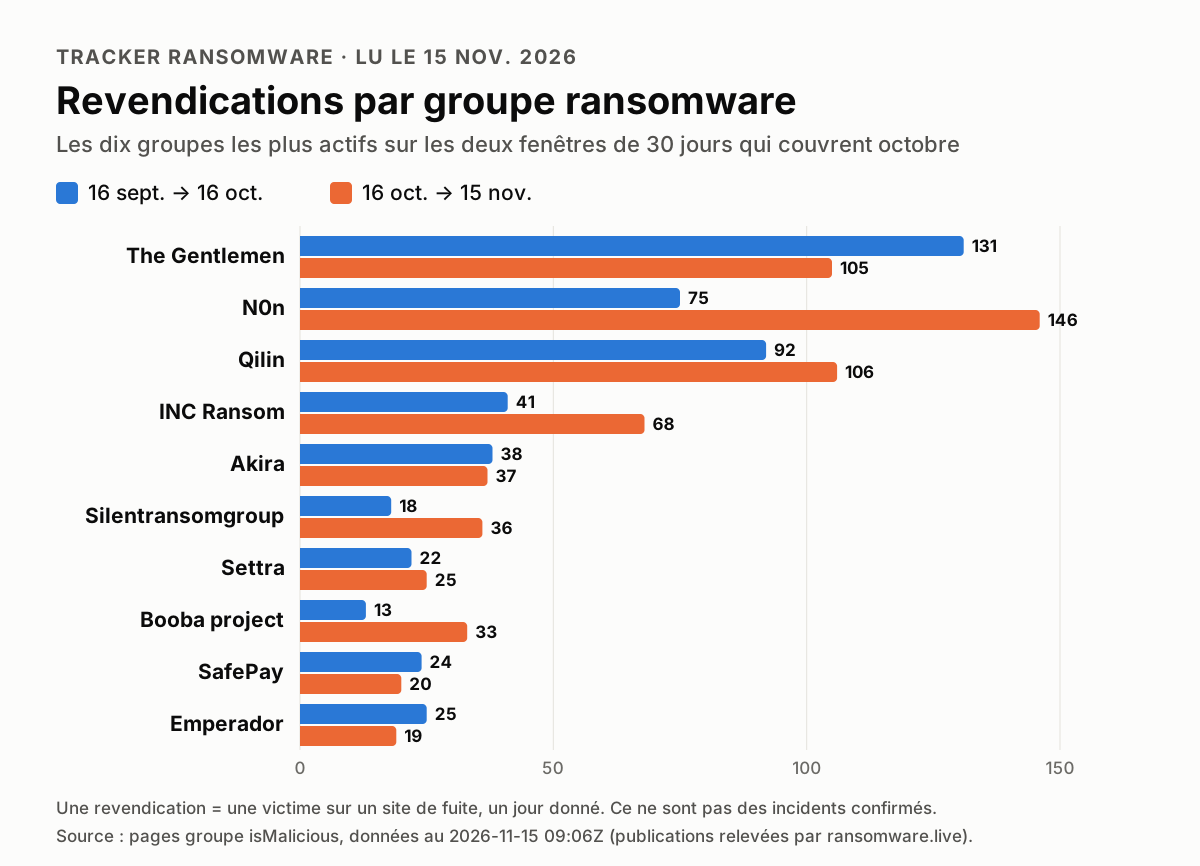
Chaque page groupe, que recense l’index A–Z des groupes ransomware, affiche les revendications des 30 derniers jours et celles des 30 jours précédents. Lues entre 16 h 29 et 16 h 34 UTC le 15 novembre, la première fenêtre court du 16 octobre au 15 novembre, la seconde du 16 septembre au 16 octobre. À elles deux, elles couvrent tout octobre, plus la seconde moitié de septembre et la première de novembre.
| Groupe | 16 sept. au 16 oct. | 16 oct. au 15 nov. | Revendications au total | Première revendication |
|---|---|---|---|---|
| The Gentlemen | 131 | 105 | 1 103 | 2025-09-09 |
| N0n | 75 | 146 | 221 | 2026-09-18 |
| Qilin | 92 | 106 | 2 576 | 2022-10-08 |
| INC Ransom | 41 | 68 | 1 044 | 2023-08-09 |
| Akira | 38 | 37 | 1 681 | 2023-04-26 |
| Silentransomgroup | 18 | 36 | 199 | 2025-05-06 |
| Settra | 22 | 25 | 111 | 2026-06-28 |
| Booba project | 13 | 33 | 64 | 2026-07-06 |
| SafePay | 24 | 20 | 613 | 2024-11-19 |
| Emperador | 25 | 19 | 61 | 2026-08-12 |
Le tracker nomme les groupes comme ransomware.live, d’où « Thegentlemen » pour The Gentlemen. Parmi les groupes qui ont une page, 84 ont publié au moins une revendication dans la première fenêtre et 78 dans la seconde.
Pour un total au mois calendaire, le Threat Debrief de novembre 2026 de Bitdefender compte 1 072 victimes revendiquées sur les sites de fuite du 1er au 31 octobre, et 946 une fois écartées 126 annonces de N0n. Son top 10 d’octobre comprend N0n, The Gentlemen, Qilin, Akira et Booba Team ; les quatre premiers figurent aussi parmi les cinq premiers de notre tableau, avec INC Ransom.
N0n : la plus forte hausse, et une leçon sur les chiffres
N0n a fait sa première revendication le 18 septembre 2026 et en comptait 221 sur notre tracker au 14 novembre : 75 dans la première fenêtre, 146 dans la seconde. Sur ces chiffres, c’est le groupe le plus actif de la période après The Gentlemen. Sa page groupe place le transport et la logistique en tête des secteurs nommés, avec 36 revendications, et les États-Unis en tête des pays, avec 99. Cela concorde avec la série de 38 organisations maritimes, portuaires et logistiques réparties dans 18 pays que SOCRadar a vue publiée le 12 octobre.
Bitdefender lit le groupe tout autrement. Son rapport indique que le site de N0n affichait plus de 100 victimes alors que le groupe en a ciblé à peine plus de vingt, et juge trompeuse l’image d’un N0n qui serait une menace de premier plan. Il ajoute que N0n a dépensé plus de 7 000 dollars en IA générative pour écrire des scripts de scan et de reconnaissance, et que les chercheurs débattent encore de son usage régulier d’un rançongiciel.
Le profil du groupe publié par SOCRadar (repris sur Malware News) décrit sa manière d’entrer : chaque intrusion documentée reposait sur des identifiants faibles ou compromis, par bourrage d’identifiants sur des VPN SSL FortiGate, balayage de mots de passe RDP et WinRM, clés AWS IAM de longue durée, sessions de navigateur détournées chez un hébergeur et secrets tirés de pipelines SaaS et CI/CD. Le chiffreur y est décrit comme un outil AES-256-CBC léger, avec une clé unique codée en dur par version.
Ce qu’un défenseur en retient : un grand nombre de revendications dit qu’un groupe fait du bruit, pas qu’il compromet autant de réseaux. N0n mérite tout de même d’être suivi, parce que l’accès dont il dépend, un mot de passe VPN ou une clé cloud oubliée, existe dans tous les réseaux.
The Gentlemen et Qilin : un volume régulier
The Gentlemen totalise le plus de revendications sur les deux fenêtres réunies, 236, avec moins dans la seconde que dans la première. Sa première revendication sur le tracker date du 9 septembre 2025, et ses 1 103 revendications le placent sixième tous temps confondus. Les chercheurs de Kaspersky, dans une analyse de juin 2026 publiée sur Securelist, décrivent une opération de ransomware-as-a-service dont l’activité a pris de l’ampleur au début de 2026. Le groupe pousse son chiffreur par le partage NETLOGON, par stratégie de groupe ou par PsExec, désactive les logiciels de sécurité en chargeant des pilotes vulnérables, et dispose d’un chiffreur Linux pour ESXi. L’article liste des empreintes de fichiers et une adresse C2 de porte dérobée.
Qilin passe de 92 à 106 revendications. Avec 2 576 revendications, c’est le plus gros groupe du tracker tous temps confondus, devant LockBit 3.0 et ses 2 016. La comparaison compte : la dernière revendication de LockBit 3.0 sur notre tracker date du 5 décembre 2025. Un classement historique mélange marques actives et marques en sommeil ; seule une fenêtre récente dit qui publie aujourd’hui.
INC Ransom monte de 41 à 68 revendications. Nous avons décrit cette année son usage de deux zero-days SonicWall SMA, un exemple de l’accès par équipement de bordure que ces opérations recherchent.
Les groupes qui ont revendiqué pour la première fois en octobre
Douze groupes qui ont une page sur le tracker ont fait leur première revendication en octobre 2026. La date est celle de la première revendication de l’historique que publie ransomware.live ; un site de fuite peut être en ligne avant d’afficher qui que ce soit.
| Groupe | Première revendication | Dernière revendication | Revendications au 15 nov. |
|---|---|---|---|
| Vypr | 2026-10-05 | 2026-10-05 | 7 |
| Byod | 2026-10-05 | 2026-11-10 | 19 |
| Umbra | 2026-10-06 | 2026-10-10 | 10 |
| Scarlettgroup | 2026-10-08 | 2026-11-14 | 13 |
| Hyflock | 2026-10-13 | 2026-11-10 | 15 |
| 0x00 | 2026-10-15 | 2026-10-15 | 1 |
| The seven deadly sins | 2026-10-16 | 2026-10-16 | 8 |
| Mimori | 2026-10-20 | 2026-10-20 | 2 |
| Whitearmor | 2026-10-23 | 2026-11-08 | 22 |
| Shiba | 2026-10-29 | 2026-11-06 | 6 |
| Everstake | 2026-10-29 | 2026-11-11 | 10 |
| Syntax | 2026-10-29 | 2026-10-29 | 1 |
Six d’entre eux n’ont rien publié après octobre. Pour ces six-là, le total est le décompte d’octobre : Vypr 7, Umbra 10, 0x00 1, The seven deadly sins 8, Mimori 2 et Syntax 1. Mimori attire une attention sans rapport avec son volume : deux revendications, publiées toutes deux le 20 octobre, et rien depuis. Whitearmor, avec 22 revendications en seize jours, est le plus actif des douze.
Bitdefender cite huit nouveaux venus d’octobre : aoqin, everstake, shiba, whitearmor, hyflock, umbra, vypr et scarlettgroup. Sept figurent dans notre liste. Le huitième, Aoqin, a sa première revendication sur notre tracker le 4 novembre ; il n’y est donc pas.
D’autres groupes sont apparus début novembre. Au 15 novembre, Pixelleaks comptait 23 revendications depuis le 3 novembre, Climax inc 17 et Vortex 14 depuis le 10, Curious worm 12 depuis le 11, et Aoqin 10. La page d’accueil du tracker liste les groupes les plus récents des 30 derniers jours, avec un lien vers chacun de ceux qui ont une page.
Ce que donne une page groupe, et ce qu’elle ne donne pas
Pour un groupe établi, la page liste les outils qui lui sont attribués, par étape de l’attaque. Celle de The Gentlemen cite rclone pour l’exfiltration, Chisel-ng et ProxyChains pour le tunneling, AdFind et BloodHound pour la découverte. Celle de Qilin mentionne un pilote de gestion d’énergie Toshiba vulnérable parmi ses outils de contournement des défenses. Certaines pages portent aussi des IOC ; celle d’INC Ransom liste deux adresses IP. La page montre enfin les revendications des 30 derniers jours face aux 30 précédents, la première et la dernière revendication, et les secteurs et pays visés, les revendications qui n’en nomment aucun étant comptées à part.
Pour un groupe apparu le mois dernier, il n’y a en général encore rien à bloquer. Les pages de N0n, Whitearmor et Byod ne portent chacune qu’une adresse Tor, sans IOC. C’est l’état normal d’un groupe nouveau, et c’est pourquoi sa détection repose sur sa manière d’entrer, pas sur une liste d’empreintes. Pour organiser la veille elle-même, notre guide sur la surveillance des sites de fuite détaille la méthode.
Que faire maintenant
- Classez les groupes selon leurs 30 derniers jours, pas selon leur total historique. Le 15 novembre, le haut du classement historique comptait LockBit 3.0, qui n’avait rien publié depuis plus de onze mois.
- Traitez une revendication qui nomme votre organisation ou un fournisseur comme une piste. Vérifiez vos journaux autour de ces dates avant d’escalader ou de communiquer. N0n montre à quel point un site de fuite peut gonfler son décompte.
- Fermez les accès dont dépendent les groupes les plus récents : MFA sur chaque passerelle VPN et d’accès distant, verrouillage et alertes sur la pulvérisation de mots de passe contre VPN, RDP et WinRM, rotation des clés cloud de longue durée et des secrets CI/CD.
- Contre The Gentlemen et les groupes du même type, alertez sur les modifications d’objets de stratégie de groupe et les écritures dans le partage NETLOGON, et bloquez les pilotes vulnérables connus.
- Reprenez les IOC des analyses publiées, comme les empreintes de Securelist pour The Gentlemen ou les adresses IP d’une page groupe, et confrontez-les à votre télémétrie avec la vérification de réputation IP et la recherche d’empreinte de fichier.
- Si votre secteur ou vos fournisseurs apparaissent dans les revendications d’un groupe, comme le transport et la logistique chez N0n, demandez à ces fournisseurs s’ils ont été contactés avant que les données ne circulent ailleurs.
Méthode et limites
Source : les pages publiques du tracker ransomware d’isMalicious. Le 15 novembre 2026, entre 16 h 29 et 16 h 34 UTC, nous avons lu la page d’accueil du tracker et les 105 pages groupe dont la dernière revendication tombe le 16 septembre ou après, que le sitemap ransomware liste avec cette date. Les pages indiquaient « Data as of 2026-11-15 09:06Z ». Chaque chiffre ci-dessus est celui qu’une page affichait à ce moment.
Ce qu’est une revendication : une victime sur le site de fuite d’un groupe, un jour donné, telle que ransomware.live publie les annonces. Une victime publiée deux fois le même jour compte une fois ; republiée plus tard, elle compte de nouveau, et une même organisation revendiquée par deux groupes compte deux fois.
Ce que nous n’avons pas pu lire : notre tracker n’affiche que le décompte du mois en cours et ne montre donc plus le total d’octobre. Une copie archivée de la page d’accueil du tracker, capturée le 29 octobre à 15 h 04 UTC, indiquait 1 004 sous « Attacks this month » ; à l’époque, cette tuile ne disait pas quand elle avait été calculée, et couvre donc du 1er octobre à un moment antérieur à la capture. Les fenêtres ci-dessus sont glissantes : relues aujourd’hui, les mêmes pages donnent d’autres chiffres. Les groupes sans page sur le tracker ne sont pas comptés. Les sites de fuite publient en retard, parfois des semaines après l’intrusion : les derniers jours de chaque fenêtre vont encore augmenter.
Ce qu’une revendication n’est pas : une preuve de compromission. Nous ne nommons aucune victime ici. Une revendication peut être fausse, gonflée ou recyclée, et la correction du décompte de N0n par Bitdefender montre l’ampleur de l’erreur qu’un seul groupe peut introduire.
FAQ
Questions fréquentes
Quels groupes ransomware ont été les plus actifs en octobre 2026 ?
Sur le tracker ransomware d’isMalicious, lu le 15 novembre 2026, trois groupes mènent les deux fenêtres de 30 jours qui couvrent octobre : The Gentlemen avec 131 revendications du 16 septembre au 16 octobre puis 105 du 16 octobre au 15 novembre, N0n avec 75 puis 146, et Qilin avec 92 puis 106. Suivent INC Ransom (41 puis 68) et Akira (38 puis 37). Bitdefender, qui compte le mois calendaire, cite N0n, The Gentlemen, Qilin, Akira et Booba Team dans son top 10 d’octobre.
Combien de victimes ont été revendiquées sur les sites de fuite en octobre 2026 ?
Bitdefender a compté 1 072 victimes revendiquées sur les sites de fuite ransomware du 1er au 31 octobre 2026, et 946 après avoir retiré 126 annonces de N0n qu’il ne tient pas pour de vraies victimes. Le tracker d’isMalicious n’affiche le décompte que du mois en cours et ne montre donc plus celui d’octobre ; une copie archivée de sa page du 29 octobre indiquait 1 004 sous « Attacks this month ».
Quels nouveaux groupes ransomware sont apparus en octobre 2026 ?
Douze groupes qui ont une page sur le tracker d’isMalicious ont fait leur première revendication en octobre 2026 : Vypr et Byod le 5 octobre, Umbra le 6, Scarlettgroup le 8, Hyflock le 13, 0x00 le 15, The seven deadly sins le 16, Mimori le 20, Whitearmor le 23, puis Shiba, Everstake et Syntax le 29. La première revendication est la première de l’historique que publie ransomware.live ; un site de fuite peut être en ligne avant.
Le groupe ransomware N0n est-il aussi gros que son site de fuite le laisse croire ?
Probablement pas. N0n compte 221 revendications sur le tracker d’isMalicious, toutes publiées depuis le 18 septembre 2026, mais Bitdefender rapporte que le groupe a ciblé à peine plus de 20 victimes alors que son site en affichait plus de 100, et a retiré 126 de ses annonces de son total d’octobre. SOCRadar décrit des intrusions fondées sur des identifiants faibles ou volés, comme le bourrage d’identifiants sur des VPN SSL FortiGate et des balayages de mots de passe RDP et WinRM.
Une revendication sur un site de fuite prouve-t-elle qu’une organisation a été compromise ?
Non. Une revendication est ce qu’un groupe publie sur son propre site. Elle peut être fausse, gonflée, recyclée d’une ancienne fuite ou publiée des semaines après l’intrusion, et une même victime peut apparaître sur plusieurs sites. Une revendication qui vous nomme, vous ou un fournisseur, est une piste à vérifier dans vos journaux, pas un incident confirmé.
Articles associés
 Le ransomware INC enchaîne deux zero-days SonicWall SMA (CVE-2026-15409, CVE-2026-15410)
Des affiliés d'INC exploitent une SSRF et une injection de code post-authentification sur SonicWall SMA 1000 pour atteindre les réseaux internes. L'exploitation a commencé des semaines avant le correctif du 14 juillet — voici comment mener la recherche et le triage.
 Cl0p exploite PTC Windchill (CVE-2026-12569) pour voler les données d'ingénierie
Un affilié de Cl0p enchaîne une divulgation d'information FlexPLM avec une RCE non authentifiée dans PTC Windchill pour déposer des webshells JSP et mener un vol de données en double extorsion. Voici les signaux de détection et le workflow de triage.
 La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines